
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 elazab2005/unrealircd-backdoor-pentest-report
Metasploitable3에서 UnrealIRCd 3.2.8.1 백도어(CVE-2010-2075)에 대한 통제된 침투 테스트 실습 보고서 및 수정 조치 단계
 hika-sec/terminator_killer
CVE-2026-0828(BYOVD)을 악용하여 취약한 서명된 드라이버를 통해 보호된 프로세스를 종료하고 PPL 및 엔드포인트 보안을 우회하는 커널 모드 프로세스 킬러
 lionsec/xerosploit
효율적이고 정교한 중간자 공격 프레임워크
 dirkjanm/mitm6
Windows IPv6 기본 구성을 악용하여 DHCPv6를 통해 DNS를 스푸핑하고, 침투 테스트 중 피해자 트래픽을 자격 증명 중계 및 중간자 공격으로 리디렉션합니다.
 mrh0wl/cloudmare
Cloudflare, Sucuri, Incapsula 실제 IP 추적기.
 nikaiw/vmkatz
VM 메모리 스냅샷과 가상 디스크에서 Windows 자격 증명을 직접 추출합니다.


 ne0nd0g/go-shellcode
Windows Shellcode 실행기 및 지원 유틸리티의 저장소입니다. 이 애플리케이션들은 다양한 API 호출 또는 기법을 사용하여 Shellcode를 로드하고 실행합니다.
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 googleprojectzero/symboliclink-testing-tools
Windows용 소규모 도구 모음으로, 다양한 심볼릭 링크 유형, 마운트 포인트 및 oplocks를 생성하고 테스트하여 TOCTOU 및 기타 파일 시스템 취약점을 발견합니다.
 icyguider/nimcrypt2
.NET, PE 및 Raw Shellcode Packer/Loader (Nim으로 작성됨)
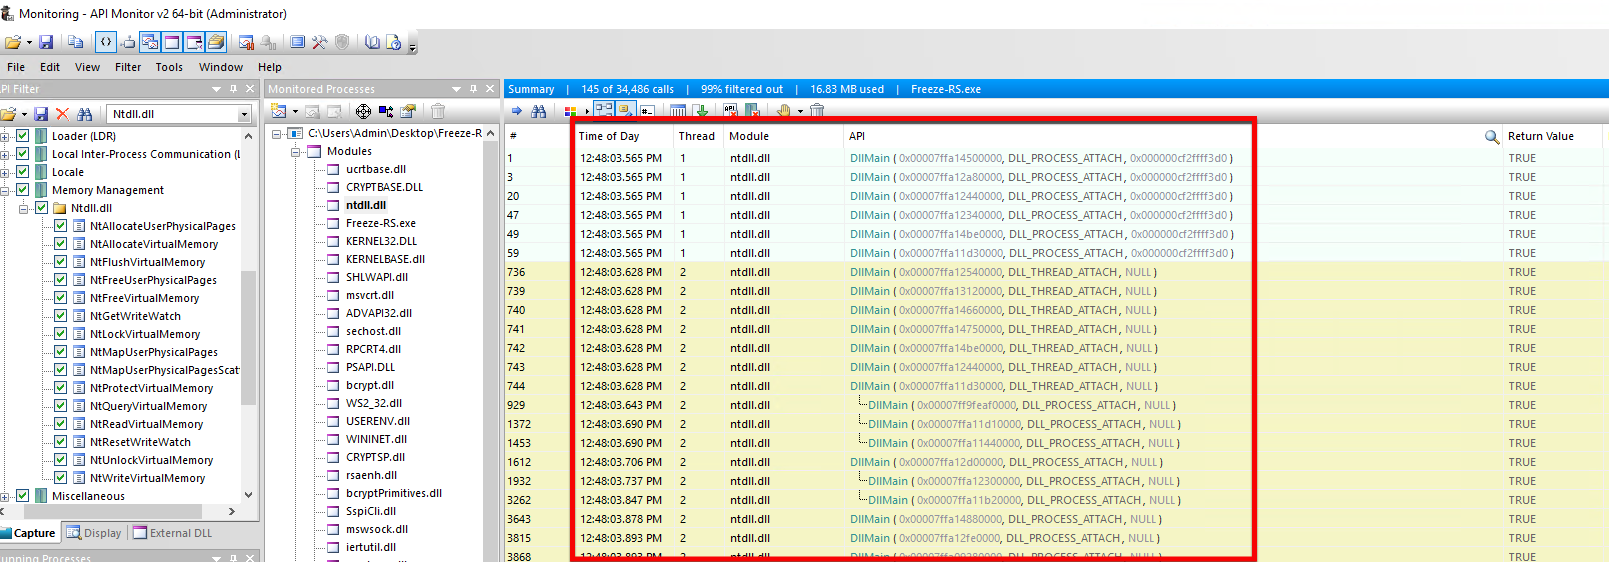 optiv/freeze.rs
Freeze.rs는 일시 중단된 프로세스와 직접 시스템 콜을 사용하여 EDR을 우회하기 위해 RUST로 작성된 페이로드 툴킷입니다.

 bloodhoundad/sharphound3
BloodHound 프로젝트용 C# 데이터 수집기, 버전 3
 chvancooten/nimpackt-v1
opsec 및 이익을 위한 Nim 기반 어셈블리 패커 및 셸코드 로더
 aaaddress1/skrull
`Process Ghosting`을 이용하여 AV/EDR 시그니처 스캐닝을 우회하고 자동 샘플 제출을 방지하는 복사 방지형 멀웨어 실행 프로그램을 생성합니다. x64 PE 실행 파일을 지원합니다.
 kamorin/dhcpig
scapy 네트워크 라이브러리를 사용하여 Python으로 작성된 DHCP 고갈 스크립트








