s3n4t0r-0x0/apts-adversary-simulation
이 저장소에는 다양한 핵심 분야를 대상으로 하는 상세한 Adversary Simulation APT 캠페인이 포함되어 있습니다. 각 시뮬레이션에는 실제 공격에서 사용되는 것과 유사한 맞춤형 도구, C2 서버, 백도어, 익스플로잇 기법, 스테이저, 부트로더 및 기타 악성 아티팩트가 포함되어 있습니다.


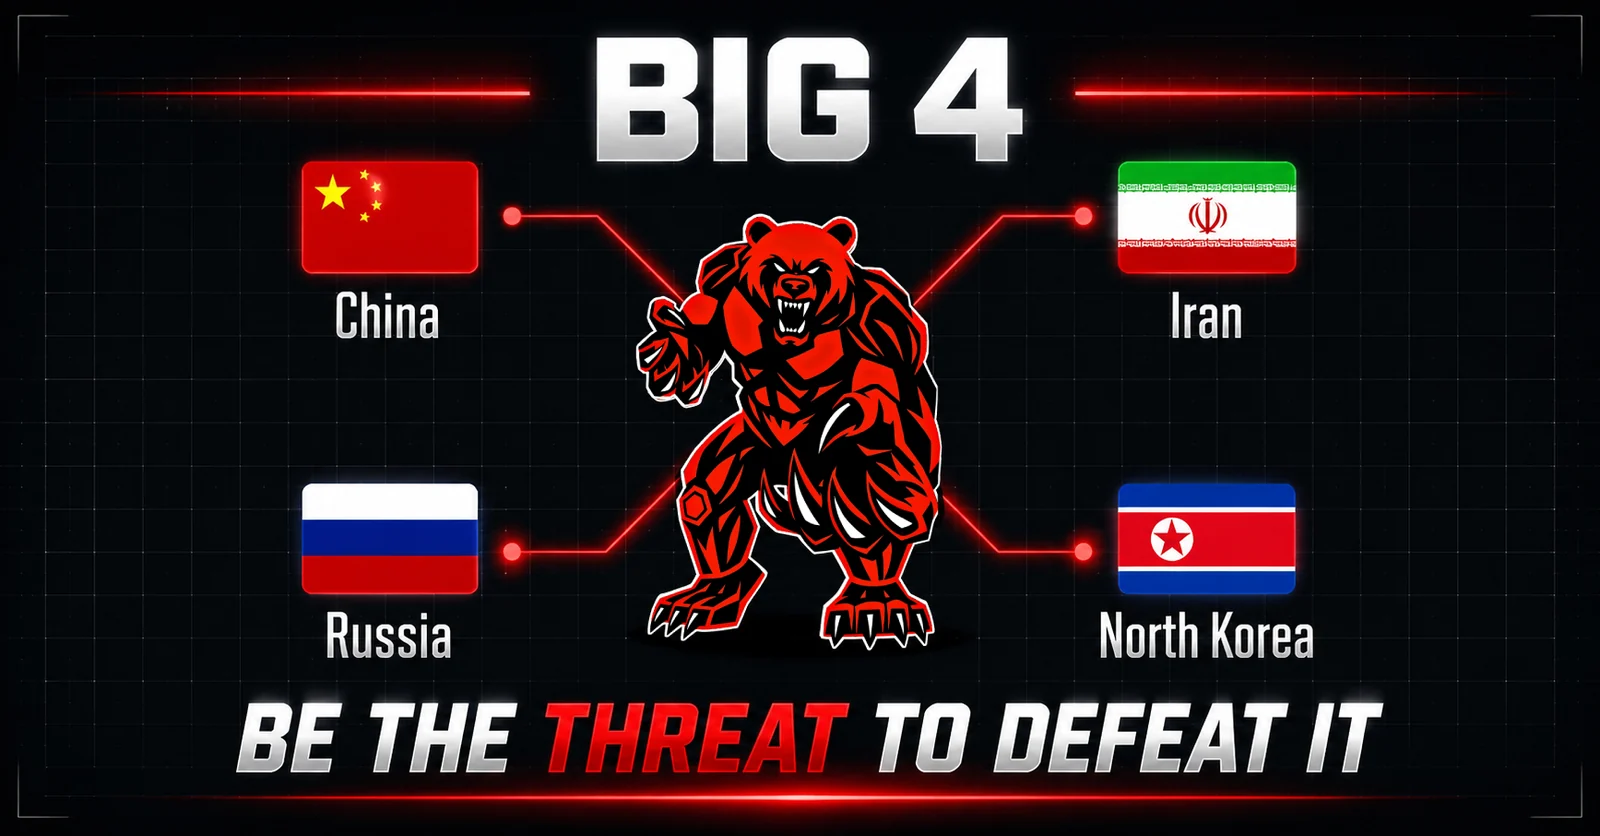
러시아, 중국, 이란, 북한의 국가 지원 APT 그룹이 사용하는 실제 전술, 기법 및 절차(TTP)를 기반으로 한 지능형 지속 위협(APT) 공격 시뮬레이션의 포괄적인 모음입니다.
[!CAUTION] 중요 공지: 이 프로젝트는 교육, 연구 및 방어 보안 목적으로만 엄격히 사용됩니다. 이러한 기법의 무단 사용은 법률을 위반할 수 있으며 심각한 법적 결과를 초래할 수 있습니다.
이 저장소에는 다양한 핵심 부문을 대상으로 하는 상세한 적대자 시뮬레이션 APT 캠페인이 포함되어 있습니다. 각 시뮬레이션에는 실제 공격에서 사용되는 것을 그대로 반영한 맞춤형 도구, 명령 및 제어(C2) 서버, 백도어, 익스플로잇 기법, 스테이저, 부트로더 및 기타 악성 아티팩트가 포함되어 있습니다. 시뮬레이션은 PaloAlto Unit42, Kaspersky, Microsoft, Cisco, Trellix, CrowdStrike 및 WithSecure를 포함한 주요 사이버 보안 기업의 광범위한 연구를 기반으로 합니다.
경험의 중요성과 결과에 대해 자세히 알아보기:
참고: 이 저장소의 APT 그룹 이름은 다양한 보안 벤더에서 사용하는 명명 규칙을 따릅니다. 동일한 APT 그룹은 벤더(예: Mandiant, CrowdStrike, Microsoft, Kaspersky 등)에 따라 다른 이름을 가질 수 있습니다.
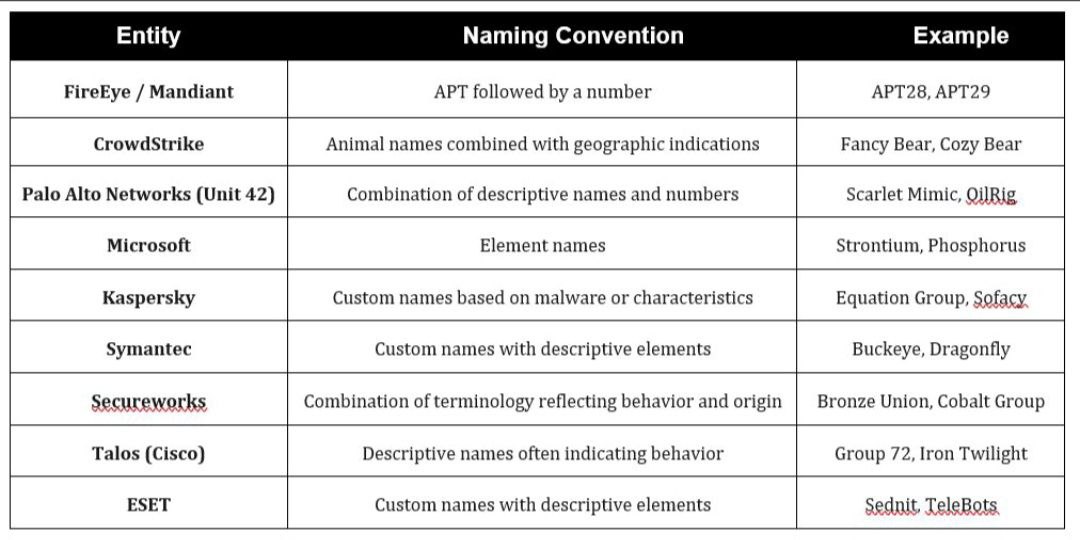
다음은 시뮬레이션된 APT 그룹의 전체 목록입니다:
모든 적대자 시뮬레이션은 현실적인 위협 시뮬레이션을 위해 설계된 맞춤형 명령 및 제어 프레임워크인 BEAR-C2로 구동됩니다.