#1

 iss4cf0ng/nebulapulsar
NebulaPulsar는 Java (JSP) 및 ASP.NET (ASPX/ASHX/ASMX) 웹쉘을 위한 개념 증명 인메모리 임플란트 프레임워크이며, 원래 Alien 프로젝트의 일부로 개발되었습니다.
 shellkraft/anvil
Anvil은 Windows thick client 애플리케이션을 위한 런타임 우선(runtime-first) 공격 표면 평가 도구로, 표적화된 애플리케이션 보안 평가를 수행하는 침투 테스터와 보안 연구자를 위해 설계되었습니다. 단일 표적 실행에서 여러 공격 클래스를…
 linnemanlabs/dirtyfrag-arm64
V4bel/dirtyfrag의 arm64/aarch64 포트 (CVE-2026-43284). ESP 전용 - arm64에서 flush_dcache_page로 인해 rxrpc 경로가 커널 oops를 발생시킵니다.
 90n45-d3v/bluebunny
BLE 기반 Hak5 Bash Bunny C2 서버로, 블루투스 저전력(BLE)을 통한 무선 명령 주입, 페이로드 전달 및 원격 제어를 지원합니다.
 suraj-ranganath/stealthrl
StealthRL: AI 텍스트를 적대적으로 의역하여 탐지기 견고성을 스트레스 테스트하는 RL 프레임워크.
 papayajackal/ipeeyoupeewepee
IPIP 및 GRE 프로토콜을 통해 인증되지 않은 패킷을 전달하는 호스트를 위한 스캐너 및 공격 제품군. (CVE-2020-10136 CVE-2024-7595)
 p33d/cve-2024-23113
CVE-2024-23113을 탐지하는 Python 스크립트로, FortiGate FGFM 서비스(TCP/541)의 포맷 문자열 취약점을 SSL 연결과 조작된 페이로드를 사용하여 메모리 손상을 유발합니다.
 zjuicsr/deeptrap
OpenClaw 에이전트를 오염된 파일, 주입된 스킬, 오도하는 도구 메타데이터, 인코딩된 페이로드를 포함한 적대적 실행 컨텍스트에 대해 평가하는 보안 벤치마크입니다. 6개의 리스크 스위트에 걸친 42개의 리플레이 태스크와 공격 및 유틸리티 점수화를 포함합니다.
 riccardocataldi/access-point
악성 개방 Wi-Fi AP로, hostapd, dnsmasq, iptables NAT를 이용한 제어된 트래픽 캡처 도구입니다. 실시간 클라이언트 모니터링, DNS/DHCP 로깅, Wireshark 기반 트래픽 분석을 가능하게 합니다.
 777erp/cve-2026-49176_bof
CVE-2026-49176 WalletService LPE — 독립형 PoC + Cobalt Strike BOF (대화형 세션에서 SYSTEM 명령 실행)
 joshuavanderpoll/cve-2025-66398
CVE-2025-66398 — Signal K Server ≤ 2.18.0 RCE PoC
 gfoss/cve-2021-43326_exploit
💥 Automox Windows Agent 권한 상승 익스플로잇
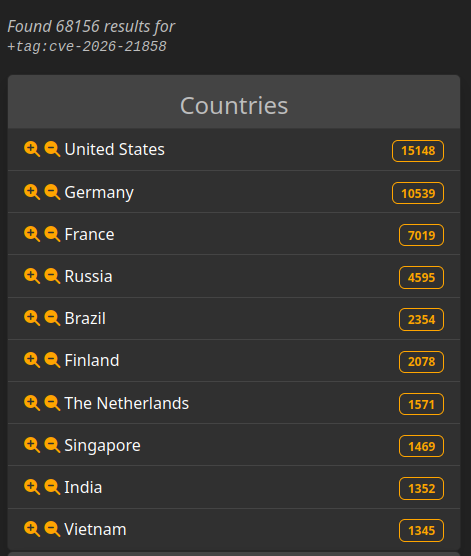 fomovet/cve-2026-21858
CVE-2026-21858용 POC
 safebreach-labs/forgottenbutnotgone
Samba의 인증되지 않은 RCE 2건(CVE-2026-4408 및 CVE-2026-4480)과 TelnetD의 로컬 권한 상승(CVE-2026-28372)을 위한 개념 증명 스크립트
 iqbalx7/wp2shell
WordPress 코어의 인증되지 않은 RCE (CVE-2026-63030 + CVE-2026-60137)
 eyodav/cve-2025-34159
Coolify의 애플리케이션 배포 워크플로우에 심각한 원격 코드 실행(RCE) 취약점이 존재합니다. 이 결함으로 인해 낮은 권한의 구성원이 프로젝트 생성 또는 업데이트 중에 임의의 Docker Compose 지시문을 주입할 수 있습니다. 호스트 파일 시스템을…
 eonsecurity/aapanel-ws-bypass
aaPanel WebSocket CSRF 우회로 인한 RCE (CVE-2021-37840에 대한 불완전한 수정)