
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 mgeeky/packmypayload
페이로드를 출력 컨테이너에 패키징하여 Mark-of-the-Web 플래그를 우회하고 컨테이너 파일 형식과 관련된 위험을 시연하는 PoC입니다. 지원 형식: ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX
 r4wd3r/suborner
보이지 않는 Windows 계정을 관리자 권한으로 생성하며, 직접 SAM 조작 및 RID 하이재킹을 통해 표준 사용자 관리 API 및 이벤트 로깅을 우회하여 은밀한 지속성을 확보합니다.
 inf0secrabbit/badassmacros
C# 도구로, 레드 팀 작전을 위해 셸코드 인젝션, VBA 퍼징, 샌드박스 탐지 기능을 갖춘 악성 VBA 매크로를 생성합니다.
 strozfriedberg/evilabigail
자동화된 리눅스 악성 하녀 공격
 cogiceo/gpohound
공격적 GPO 덤핑 및 분석 도구로, BloodHound 데이터를 활용하고 강화합니다.
 skickar/digitrack
Arduino를 활용한 5달러 이하 공격
 asaurusrex/forblaze
Forblaze - Mac용 Python 스테가노그래피 페이로드 생성기
 01rabbit/pakuri-thon
PAKURI-THON은 다양한 침투 테스트 도구와 C4 서버(명령 및 제어 및 채팅 및 통신 서버)를 통해 침투 테스터를 지원하는 도구입니다. PAKURI-THON은 직관적인 웹 작업 및 챗봇 명령을 통해 대부분의 작업을 수행할 수 있습니다.
 r41n3rzuf477/ps-ppl-bypass
Process Explorer 취약 드라이버 PPL 우회
 crypt0p3g/adnullenum
SAMR 및 LSARPC를 통한 원패스 익명 Active Directory 열거 — 널 세션, 자격 증명 불필요, 구조화된 재사용 가능 출력.
 trustedsec/rage
벤더 중립적 NDJSON 공격 그래프 형식으로, 노드/엣지 분류 체계, AWS/GCP/Azure 매핑, 파생 규칙, 그리고 공격적 보안 도구를 위한 노출 DB를 포함합니다.
 specterops/sharphound
Active Directory 객체 메타데이터, 그룹 구성원, 세션, ACL 및 트러스트를 수집하여 보안 평가를 위한 BloodHound 공격 경로 매핑에 데이터를 제공합니다.
 gmh5225/aggressor-aggregator
Aggressor 및 BOF 리포지토리를 Cobalt Strike용 단일 CNA로 통합하기 위한 헬퍼 스크립트입니다.
 keowu/badrentdrv2
내가 악용한 취약한 드라이버(BYOVD)로, 시장에 있는 여러 EDR 및 안티바이러스 소프트웨어를 종료하여 무력화시킬 수 있으며, x32 및 x64에서 모두 작동합니다(CVE-2023-44976).
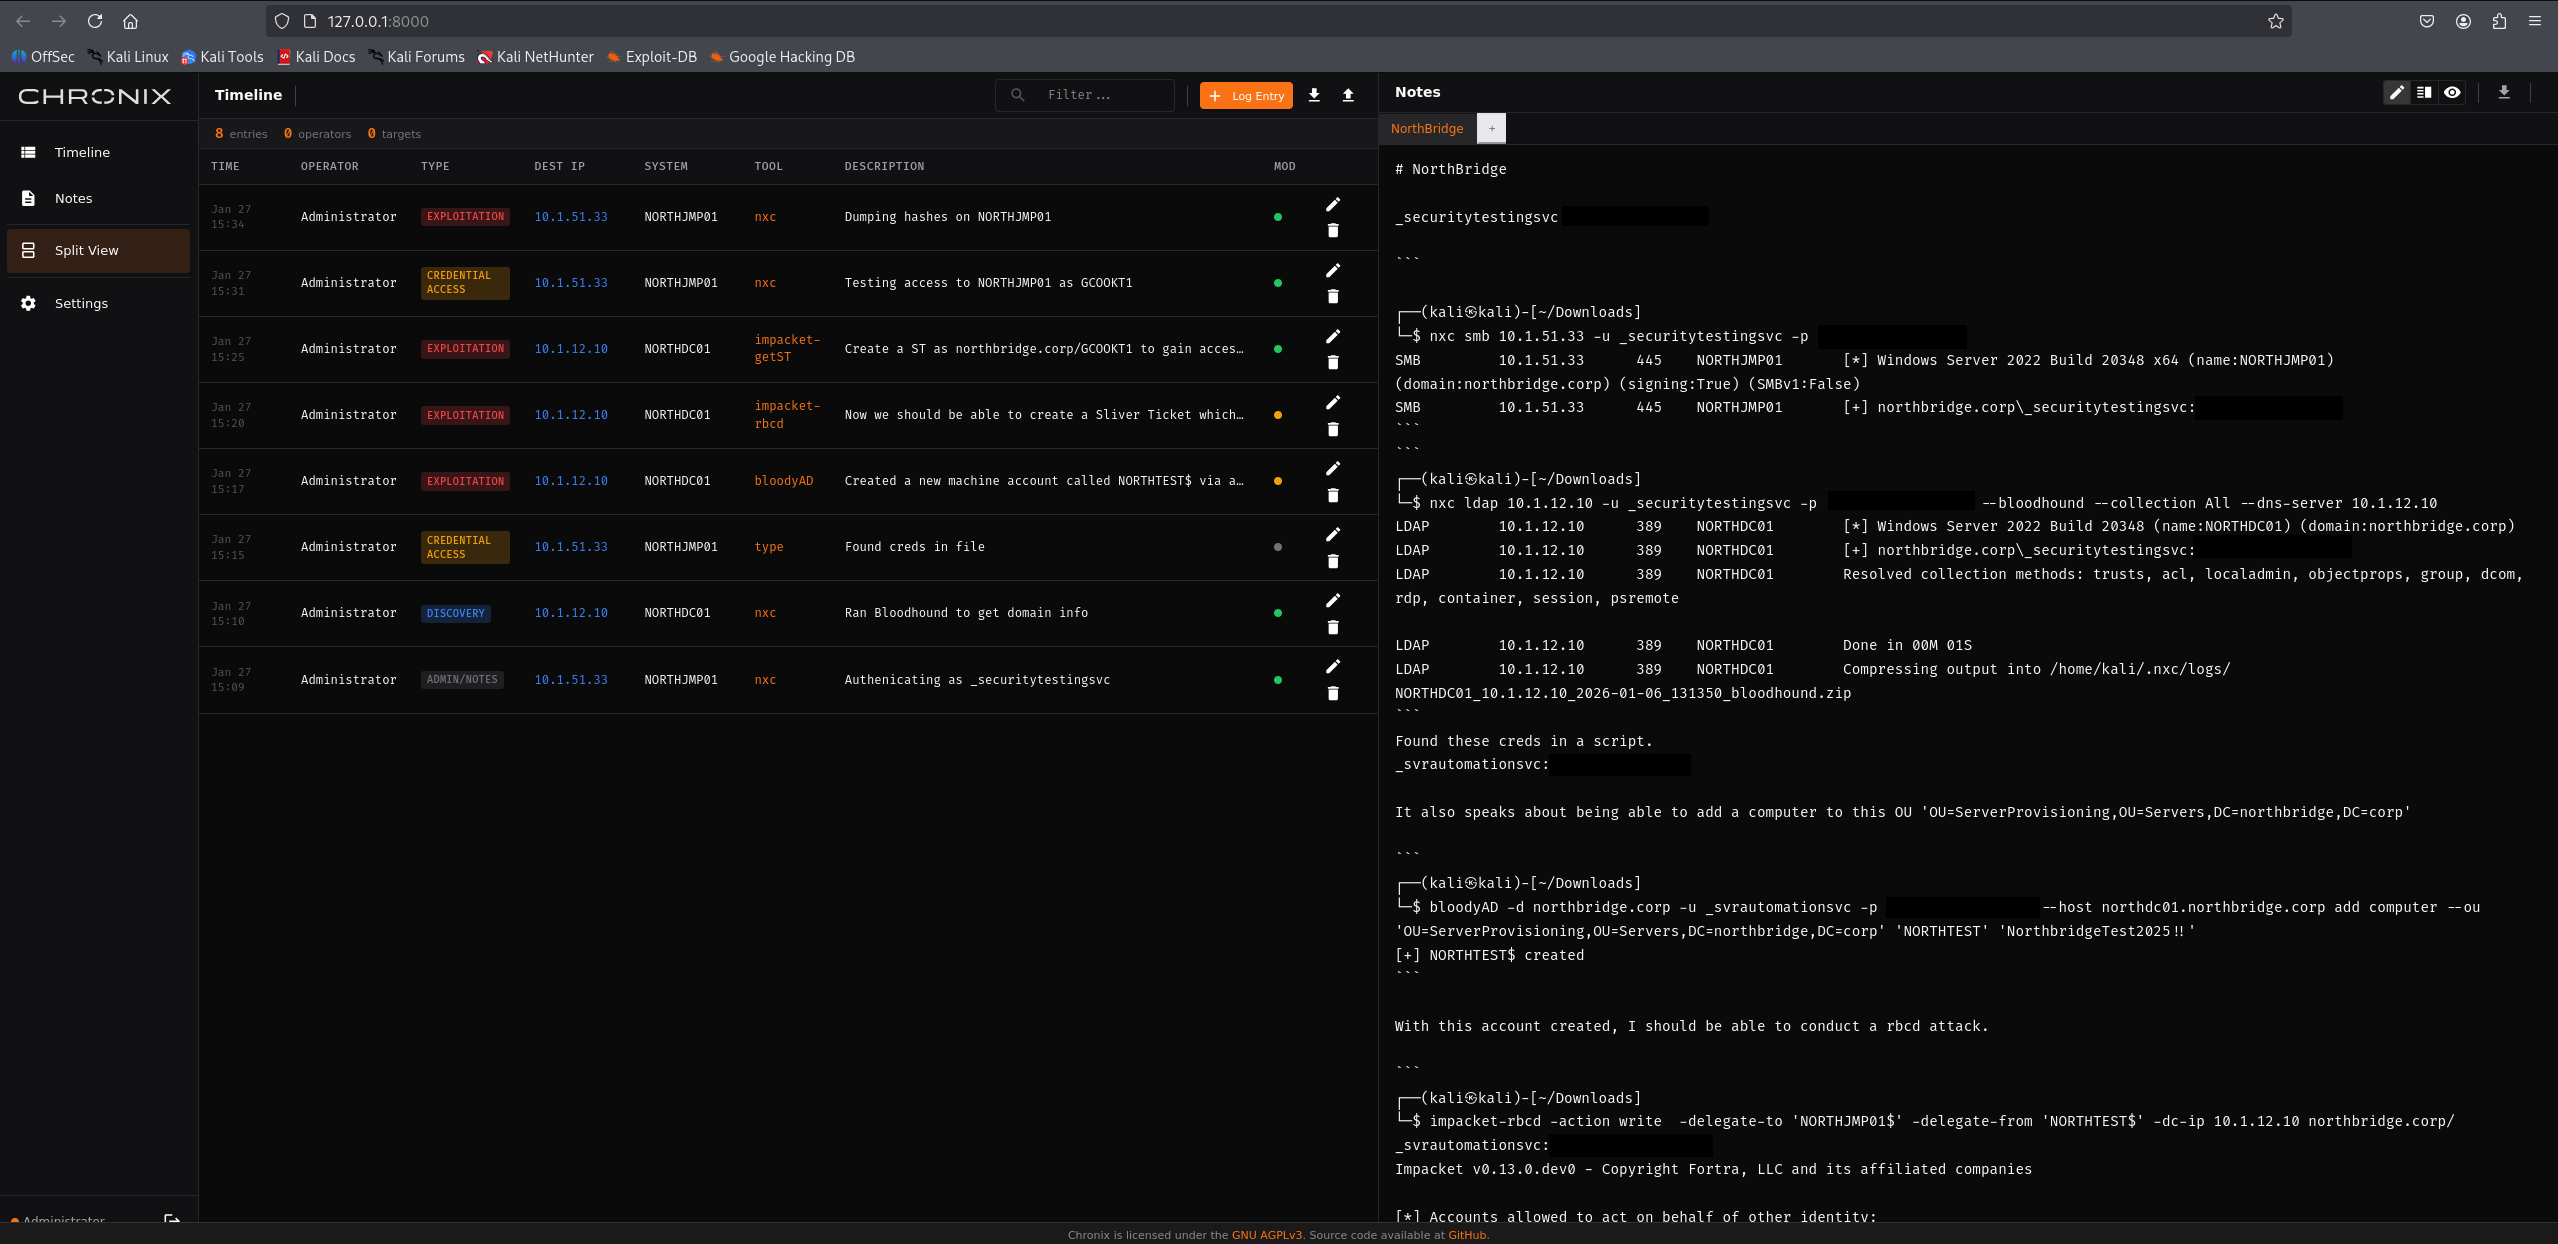 icecubesandwich/chronix
공격적 보안 평가를 위한 자체 호스팅, 실시간 협업 워크스페이스입니다.
 therealdreg/nasm_linux_x86_64_pure_sharedlib
NASM Linux x86_64 순수(의존성 없음) 공유 라이브러리(.so), Reflective ELF SO 인젝션을 위한 POC
 remmons-r7/rapid7-cve-2026-15409
이 저장소에는 CVE-2026-15409에 대한 개념 증명 악용이 포함되어 있습니다. localhost:1050에서 예상되는 Erlang 프로토콜을 구현하고 웹소켓을 통해 터널링하여 파일 읽기/쓰기 및 RPC 호출을 통한 임의 코드 실행을 위해 SonicWall…
 0xgh057r3c0n/cve-2026-48907
CVE-2025-48907 - Joomla JCE < 2.9.99.5에 대한 인증되지 않은 RCE 익스플로잇








