
 #1

 voidsec/joomla_cve-2015-8562
Joomla의 CVE-2015-8562 취약점(객체 주입 RCE)에 대한 개념 증명
 tonixtoolkitofficial-afk/esp32-blue-ducky
Android 스마트폰과 자동으로 페어링하고 스크립트된 키 입력을 주입하기 위해 Bluetooth HID 키보드를 에뮬레이션하는 ESP32 펌웨어로, 승인된 보안 테스트용입니다.
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 mlcsec/resetspy
Microsoft SSPR(Self-Service Password Reset) 포털을 통해 사용자 계정과 등록된 인증 방법을 열거합니다
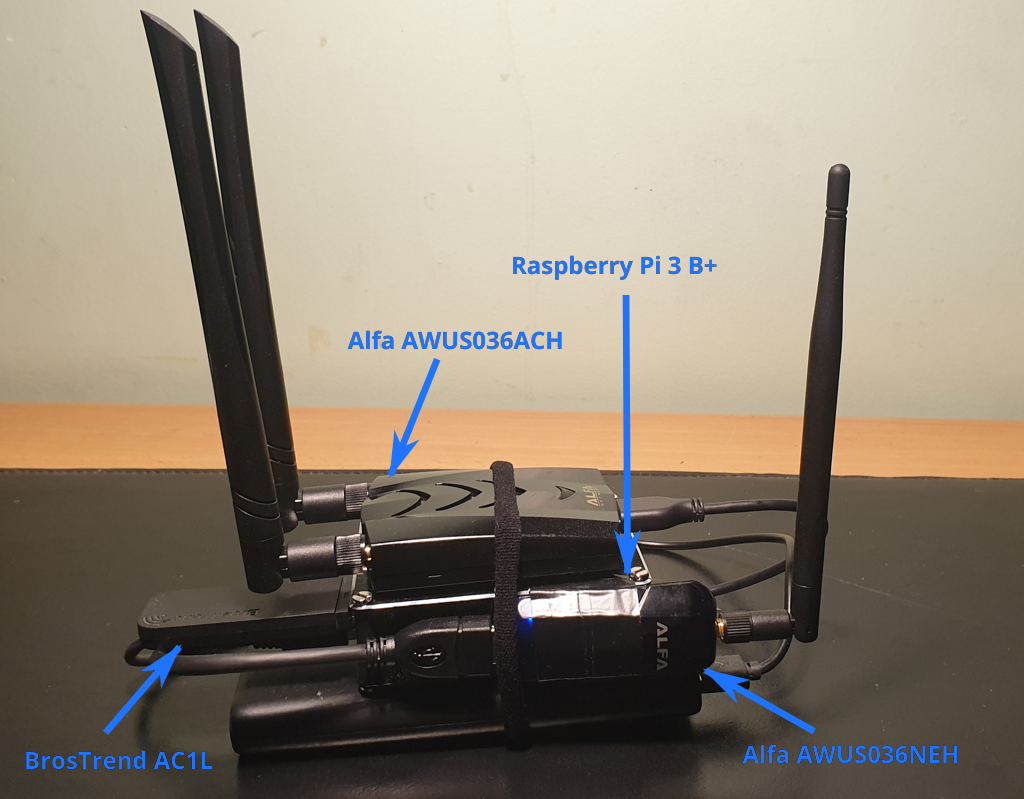 koutto/pi-pwnbox-rogueap
자체 제작 Pwnbox :rocket: / Rogue AP :satellite: — Raspberry Pi 기반 WiFi 해킹 치트시트 + 마인드맵 :bulb:

 ascit31/dark-moon
Autonomous AI pentesting engine, continuous offensive security across web, cloud, AD & Kubernetes. Agentic reasoning + real exploit execution deliver…
 kr0no/bloodhound-shell
BloodHound API를 위한 대화형 명령줄 셸입니다.
 idov31/silverseal
UEFI 부트킷을 갖춘 Linux 포스트 익스플로잇 프레임워크로, 최신 Linux 시스템에서 Rust 기반 커널 모듈 루트킷을 지속적이고 은밀하게 로드합니다.
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
다양한 팁 & 트릭
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 mythicagents/medusa
동적 함수 로딩, SOCKS5 프록시, 파일 작업, 셸코드 주입, macOS/Windows 포스트 익스플로잇 모듈을 갖춘 Mythic용 크로스플랫폼 C2 에이전트.
 umpolungfish/byvalver
셸코드의 bad-bytes를 받아 제거하고, 기능이 보존된 정리된 셸코드를 반환합니다.
 matheusht/redthread
LLM을 위한 자율 레드티밍 엔진. RedThread는 보안 수명주기 전체를 관리합니다: 적대적 공격 생성, 정밀 평가 실행, 안전한 자기 개선을 위한 검증된 가드레일 합성.
 ripits-sec/couchpotato
Windows 권한 상승 도구로, ETW와 AMSI를 패치하고 간접 시스템 호출을 사용하여 SeImpersonatePrivilege를 악용해 서비스 계정이나 관리자를 NT SYSTEM으로 상승시킵니다.
 evkir/phantom-grid
무료 Burp Collaborator 대안 - SQLite 및 유출 재조립을 통한 OOB 상호작용 캡처(HTTP/HTTPS/DNS)









