
 #1
Adversary simulation, red team infrastructure, C2 frameworks, and operational security tools.
Kitploit 추천

 lumoslab-innovation/openhunterai
웹, API, LLM 애플리케이션 보안을 위한 로컬 우선 AI 레드팀. 공격자 스타일 추론, 증거 기반 발견, AI 코딩 에이전트를 위한 스킬.
 tyeurada/edrevasionworkshop
# “단계별 멀웨어 개발: 로더부터 커널까지 EDR 우회” 워크숍 자료 DEF CON 34 및 BSidesLV 2026에서 발표된 자료입니다. 멀웨어 개발, EDR 아키텍처, EDR 우회, C2 커스터마이징, 커널 수준 기법을 다룹니다.
 pennyw0rth/netexec
자동화된 네트워크 인증 테스트, 자격 증명 수집 및 Windows/AD 환경에서의 측면 이동을 위한 모듈식 프로토콜 지원을 갖춘 사후 침투 프레임워크
 klezvirus/syswhispers3
SysWhispers on Steroids - AV/EDR 회피를 위한 직접 시스템 호출.
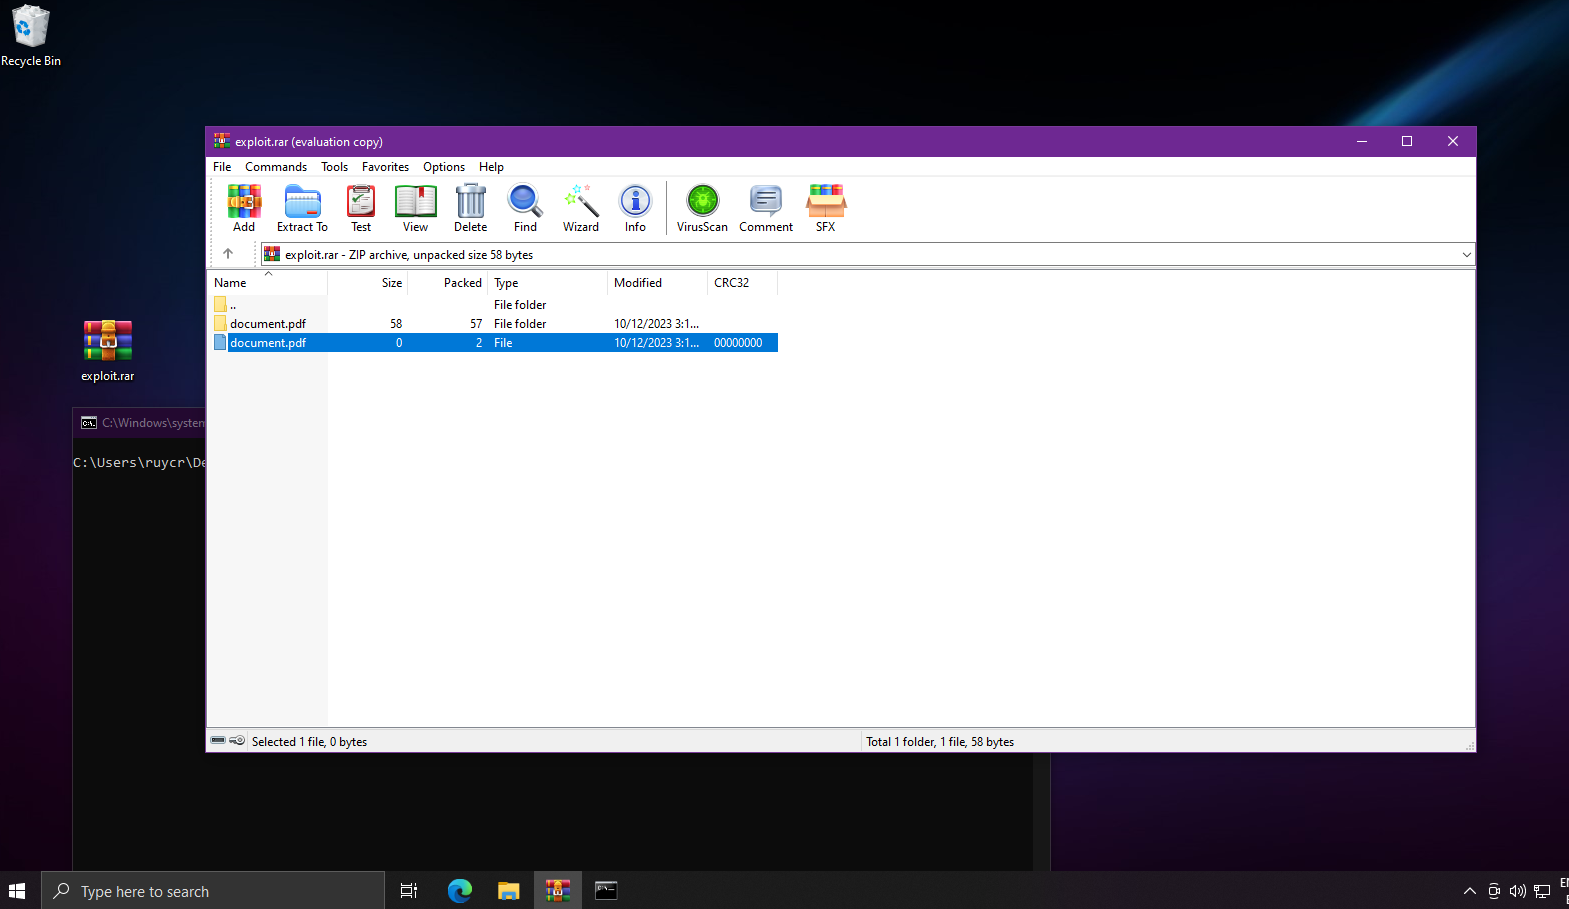 ruycr4ft/cve-2023-38831
취약한 버전을 대상으로 하는 CVE-2023-38831에 대한 개념 증명 익스플로잇으로, 자동화된 악용을 통해 리버스 셸을 전달합니다.
 silentisvox/syscallrevenant
시스템 콜 변조를 통한 깔끔한 간접 시스템 콜.
 vmware-labs/attack-surface-framework
외부 및 내부 네트워크 공격 표면을 발견하는 도구
 shadowy-pycoder/go-http-proxy-to-socks
SOCKS4/SOCKS5를 HTTP/HTTPS/HTTP2/HTTP3 프록시로 변환하고 투명 TCP/UDP 리디렉션, ARP/NDP/DNS 스푸핑, 트래픽 스니핑 및 패킷 캡처를 지원하는 CLI MITM 프록시입니다. 순수 Go로 작성되었으며 libpcap이 필요하지…
 goochbeater/spiritual-spell-red-teaming
다양한 LLM, 주로 Claude를 탈옥(jailbreak)하기 위한 저장소
 mgeeky/stracciatella
시작 시 AMSI, Constrained Language Mode 및 Script Block Logging이 비활성화된 C# 내부의 OpSec-safe Powershell runspace (일명 SharpPick)
 chaelsoo/hollow
여러 인젝션 기법을 지원하는 셸코드 로더 생성기로, 레드팀 작전을 위해 제작되었습니다.
 at0m-b0mb/specter-flipperzero
Specter — Flipper Zero용 패시브 13.56 MHz NFC 리더/스키머 도청 탐지 스윕. 온보드 NFC 칩을 사용하는 대(對)감시 EMF 미터. 추가 하드웨어 불필요, 전송하지 않음.
 ovh/the-bastion
SSH 액세스에 대한 인증, 권한 부여, 추적 가능성 및 감사 가능성.
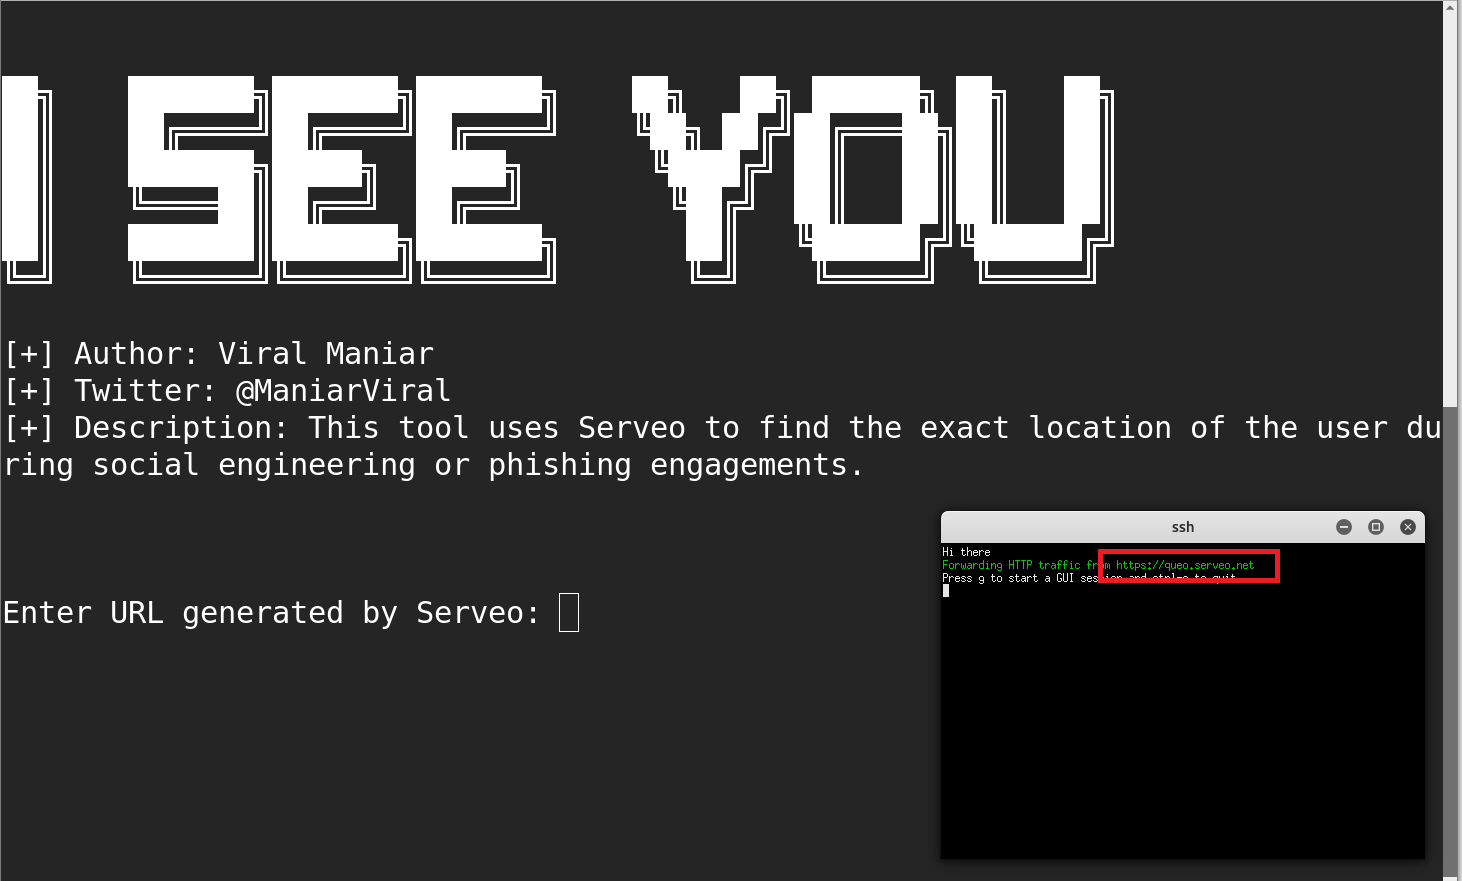 viralmaniar/i-see-you
ISeeYou는 사회 공학 또는 피싱 공격 중 사용자의 정확한 위치를 찾아내는 Bash 및 Javascript 도구입니다. 정확한 위치 좌표를 이용하면 공격자는 사전 정찰을 수행할 수 있으며, 이는 이후 표적 공격을 수행하는 데 도움이 됩니다.
 ghost-otpbot/smsotpbot
OTP BOT — Paypal, Instagram, Snapchat, Google, 3D Secure 등 다양한 서비스의 SMS 인증을 우회합니다...
 hoav18/cve-2021-22941
CVE-2021-22941을 대상으로 하는 Python 익스플로잇. 셸 및 핑 옵션을 통해 Citrix ShareFile RCE를 원격 명령 실행 및 네트워크 프로빙에 활용합니다.
 huzaifahussain98/cve-2020-23587
중간자 공격은 CSRF를 통해 가능합니다.
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Ansible 역할로, 실제와 유사한 CrushFTP CVE-2025-31161 취약점 공격 시나리오를 시뮬레이션하며, 민감한 데이터 파일을 순환시키고 자동 방어자 정리(Defender Cleanup) 기능을 제공하여 침투 테스트 연습에 사용됩니다.







