
 ovh/the-bastion
SSH 액세스에 대한 인증, 권한 부여, 추적 가능성 및 감사 가능성.

배스천(Bastion)은 운영 팀(시스템 관리자, 개발자, 데이터베이스 관리자 등)이 일반적으로 ssh를 사용하여 장치(서버, 가상 머신, 클라우드 인스턴스, 네트워크 장비 등)에 안전하게 연결하기 위한 단일 진입점으로 사용되는 머신 클러스터입니다.
The Bastion은 전체 인프라에 대한 인증, 권한 부여, 추적성 및 감사 가능성을 위한 메커니즘을 제공합니다.
사용자와 인프라 사이에 위치함으로써, The Bastion은 그 사이에 추상화 계층을 추가하여 인프라가 운영 팀 구성원을 개별적으로 알 필요가 없도록 합니다.
각 팀 구성원은 The Bastion에 개별 계정을 가지며, 하나 이상의 인프라에 대한 액세스 권한을 부여할 수 있는 하나 또는 여러 배스천 그룹의 구성원이 될 수 있습니다. 인프라 장치는 자신이 속할 수 있는 배스천 그룹만 알고 신뢰하면 됩니다.
The Bastion의 세분화된 RBAC를 통해 그룹 범위 또는 배스천 전체에 걸쳐 모든 계정에 일부 책임을 위임할 수 있으며, 예를 들어 자동화에서 사용할 수 있는 계정(인적 자원 관리 시스템, LDAP 또는 AD와 연동된 계정 수명 주기 관리), 그룹의 ACL 최신 상태 유지(CMDB와 연동) 등을 위임할 수 있습니다. 자동화된 프로세스는 SSH를 통한 JSON API를 통해 쉽게 구현할 수 있습니다.
멋진 그림을 보면서 더 알고 싶으신가요? The Bastion의 핵심 기능과 원리를 더 자세히 다루는 블로그 게시물 시리즈가 있습니다:
관심을 가질 만한 다른 리소스:
The Bastion이 작동하기 위해 인그레스 또는 이그레스 측에서 특별한 것이 필요하지 않습니다.
연결을 위해서는 기존의 ssh 클라이언트만 있으면 되고, 반대편에서는 표준 sshd 서버라면 무엇이든 작동합니다. 여기에는 예를 들어 커스텀 소프트웨어를 설치할 수 없는 네트워크 장비도 포함됩니다.
저보안 암호화 알고리즘 또는 텔넷만 지원하는 오래된 장치는 방화벽으로 차단하고 The Bastion만 허용함으로써 인터넷에서 숨길 수 있으며, 이를 통해 배스천 인그레스 측에서는 고보안 등급 연결만 허용하면서 저보안 타협을 피할 수 있습니다.
온라인 문서 또는 doc/ 폴더에 있는 해당 텍스트 기반 버전을 참조하십시오.
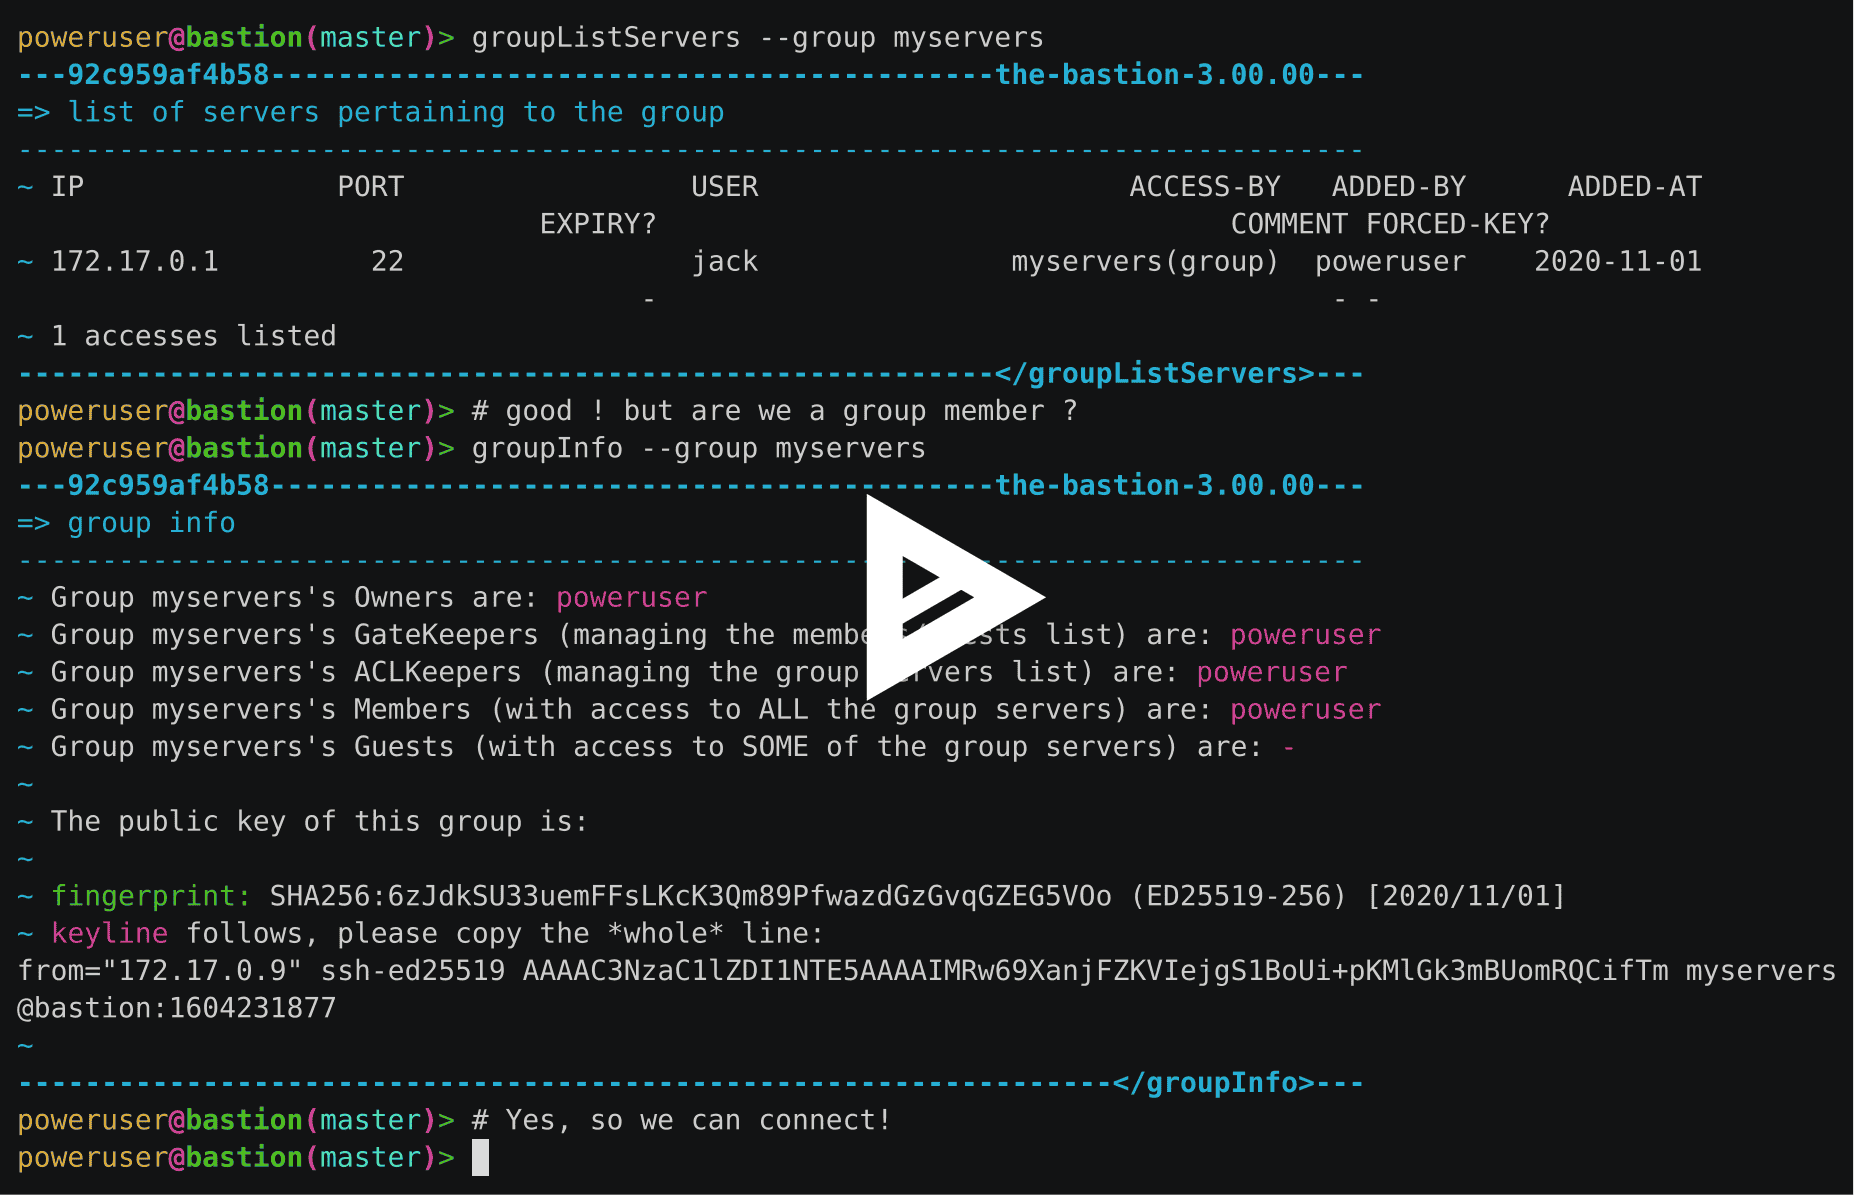
이것은 몇 초 안에 The Bastion을 테스트하는 좋은 방법이지만, 프로덕션에서 컨테이너화를 진지하게 사용하려는 경우 FAQ를 읽어보십시오.
샌드박스 이미지는 다음 아키텍처에서 사용할 수 있습니다: linux/386, linux/amd64, linux/arm/v6, linux/arm/v7, linux/arm64, linux/ppc64le, linux/s390x.
docker 이미지를 실행해 보겠습니다:
docker run -d -p 22 --name bastiontest ovhcom/the-bastion:sandbox
공개 SSH 키를 준비한 다음, 첫 번째 관리자 계정을 구성하십시오:
docker exec -it bastiontest /opt/bastion/bin/admin/setup-first-admin-account.sh poweruser auto
이제 기본 구성으로 실행 중입니다! 편리한 bastion 별칭을 설정하고 info 명령을 테스트해 보겠습니다:
PORT=$(docker port bastiontest | cut -d: -f2)
alias bastion="ssh [email protected] -tp $PORT -- "
bastion --osh info
bastion 관리자로 인사할 것이며, 이는 모든 명령에 접근할 수 있음을 의미합니다. 대화형 모드로 들어가 보겠습니다:
bastion -i
이것은 여러 --osh 플러그인을 연속으로 호출할 때 유용합니다. 이제 모든 플러그인을 보려면 도움말을 요청할 수 있습니다:
$> help
배스천을 통해 연결하려는 원격 머신이 있다면, 이그레스 키를 가져오세요:
$> selfListEgressKeys
이 공개 키를 연결하려는 계정의 .ssh/ 폴더 아래에 있는 원격 머신의 authorized_keys에 복사한 다음:
$> selfAddPersonalAccess --host <remote_host> --user <remote_account_name> --port-any
$> ssh <remote_account_name>@<remote_host>
대화형 모드를 사용하지 않고 직접 연결할 수도 있습니다:
bastion <remote_account_name>@<remote_machine_host_or_ip>
이게 전부입니다! 물론 더 많은 내용이 있으며, 문서는 doc/ 폴더와 온라인에서 확인할 수 있습니다.
배스천의 도움말(bastion --help)과 각 osh 플러그인의 도움말(bastion --osh command --help)을 꼭 확인하세요.
또한 /etc/bastion/bastion.conf(Linux의 경우)에 있는 bastion.conf 파일을 사용자 정의하는 것도 잊지 마세요.
아래의 Linux 배포판은 각 릴리스마다 테스트되지만, 이것은 보안 제품이므로 즐겨 사용하는 OS의 최신 안정 버전에서 실행할 것을 강력히 권장합니다:
이른바 "최신" Linux 버전은 각 릴리스마다 테스트되지 않지만, 조정 없이 또는 약간의 조정만으로 작동할 것입니다.
다음 OS도 각 릴리스마다 테스트됩니다:
FreeBSD는 사용 가능한 pam 플러그인 집합이 축소되어 있어 MFA 지원이 부분적입니다. 추가 비밀번호 또는 TOTP 요소 중 하나의 지원은 구성할 수 있지만, 둘 다 동시에 구성할 수는 없습니다.
perltidy로 실행됩니다perlcritic으로도 실행됩니다가장 보수적이고 신중하며 편집증적인 코딩 프로세스를 거치더라도 코드에는 버그가 있기 때문에 맹목적으로 신뢰해서는 안 됩니다. 따라서 배스천은 자체 코드를 신뢰하지 않습니다. 아래에서 볼 수 있듯이 추가적인 보안을 얻기 위해 운영 체제의 보안 원시 기능을 활용합니다.
잘 알려지고 신뢰받는 UNIX 임의 접근 제어(Discretionary Access Control)를 사용합니다:
배스천 메인 스크립트는 배스천 사용자의 시스템 셸로 선언됩니다:
bash와 같은) 셸 접근 권한을 가지지 않습니다코드는 모듈식입니다
ssh 접근을 활성화합니다확장된 시스템 권한이 필요한 모든 코드는 helpers 라는 모듈로 메인 코드와 분리되어 있습니다
sudo 하에서만 실행됩니다sudoers 설정은 명령별로 특정 시스템 그룹에 연결되며, 해당 그룹은 필요에 따라 계정에 부여됩니다sudoers 설정에 하드코딩되어 있습니다sudo 하에서 실행되는 모든 코드에는 Perl tainted 모드(-T)가 사용되어, 실행을 즉시 중단함으로써 사용자 입력이 로직에 간섭하는 것을 방지합니다sudo 하에서 실행되는 코드는 호출자를 신뢰하지 않으며 모든 입력을 재검증합니다인그레스 측과 이그레스 측 사이에 프로토콜 단절(protocol break)이 적용되어, 대부분의 프로토콜 기반 취약점이 무력화됩니다






