#1
 shivamrai2003/reconky-automated_bash_script
Reconky는 버그 바운티 헌터들을 위한 훌륭한 콘텐츠 발견 bash 스크립트로, 많은 작업을 자동화하고 잘 정리된 형태로 구성되어 있어 그들이 앞으로 나아갈 수 있도록 도와줍니다.
 codingo/dorky
Gitlab 및 Github에서 OSINT 및 버그 바운티 정찰(recon)을 위해 키워드 검색을 빠르게 수행하는 도구
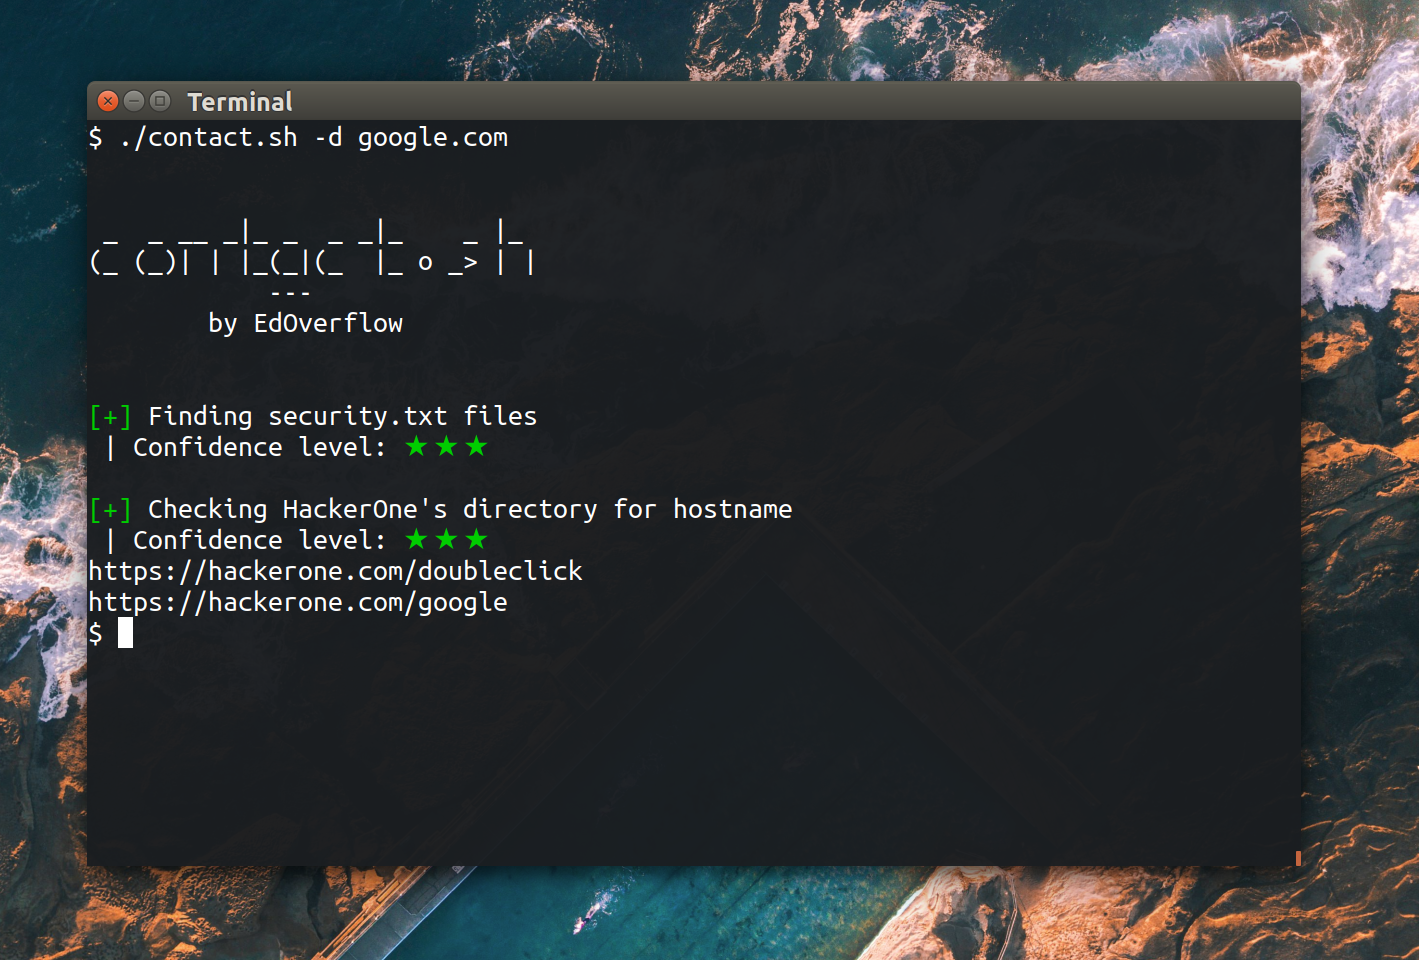 edoverflow/contact.sh
보안 취약점을 보고하기 위해 연락처를 찾는 OSINT 도구입니다.
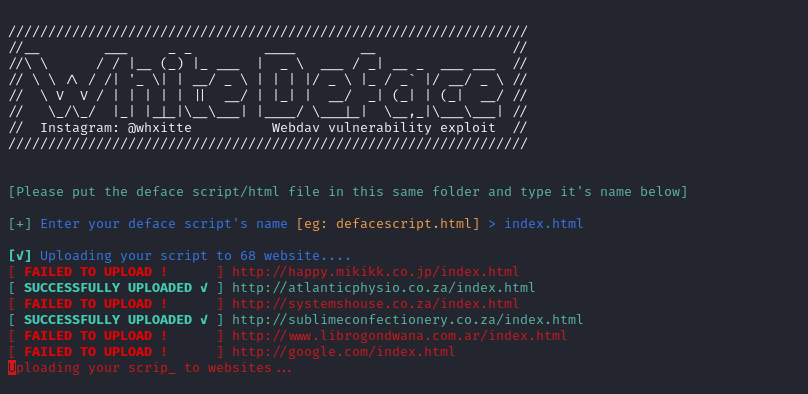 whxitte/white-deface
이것은 webdav 취약점이 있는 웹사이트를 자동으로 디페이스하는 간단한 파이썬 도구입니다.
 daffainfo/oneliner-bugbounty
버그 바운티를 위한 원라이너 스크립트 모음
 nvisosecurity/pycobalthound
pyCobaltHound는 Cobalt Strike와 Bloodhound 간의 깊은 통합을 제공하는 것을 목표로 하는 Cobalt Strike용 Aggressor 스크립트 확장입니다.
 sofianehamlaoui/pentest-bookmarkz
침투 테스터를 위한 유용한 링크 모음
 pigpagnet/save-telegram-chat-history
Telegram 채팅 기록을 텍스트로 내보내는 브라우저 확장 프로그램입니다. 삭제된 계정의 메시지를 포함하며, 출력 형식과 날짜 형식을 설정할 수 있습니다.
 b3rito/peeko
peeko – 브라우저 기반 XSS C2로, 감염된 브라우저를 통해 은밀한 내부 네트워크 탐색을 수행합니다.
 notsosecure/udp-hunter
IPv4 및 IPv6 프로토콜을 모두 포괄하는 다양한 UDP 서비스용 네트워크 평가 도구
 reverseclabs/gwtmap
GWT 애플리케이션의 공격 표면을 매핑하여 난독화된 RPC 엔드포인트를 추출하고 보안 테스트를 위한 직렬화된 요청 페이로드를 생성합니다.
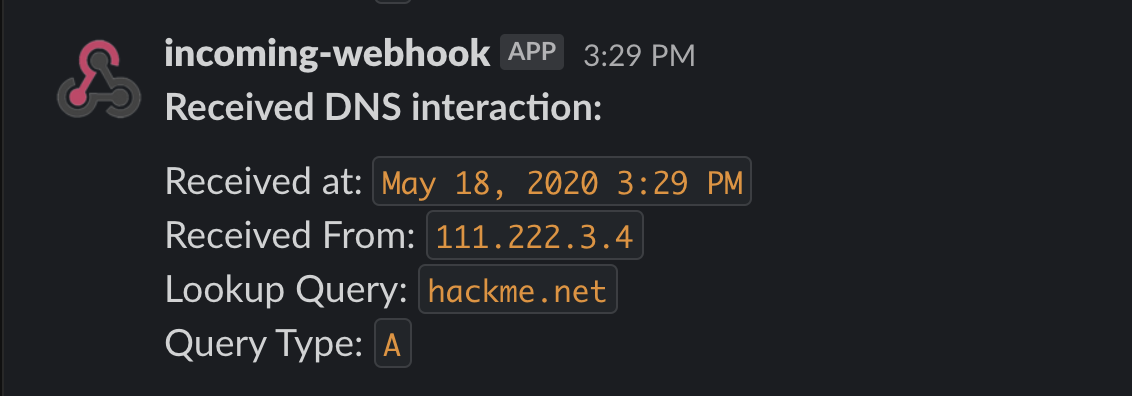 allyomalley/dnsobserver
DNS 서비스를 간편하게 제공하는 Go 기반 도구로, 여러 유형의 블라인드 취약점 탐지를 지원합니다. 침투 테스터의 서버에서 대역 외 DNS 상호 작용을 모니터링하고, Slack을 통해 조회 알림을 전송합니다.
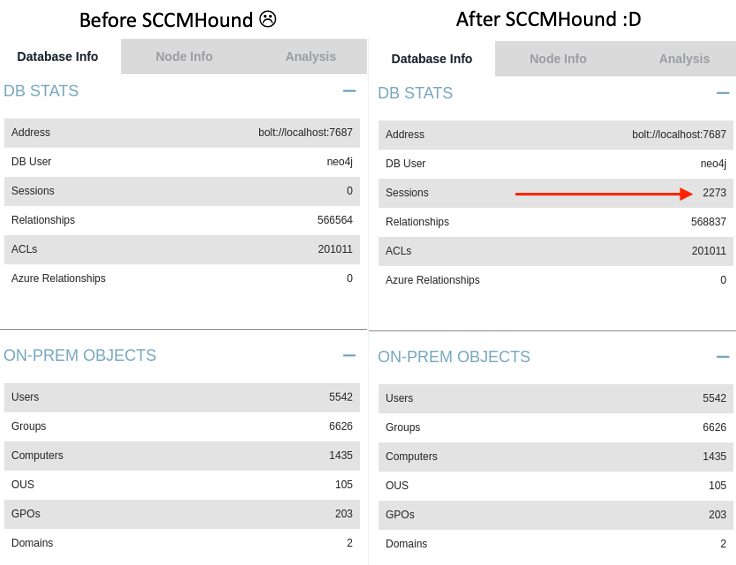 crowdstrike/sccmhound
Microsoft Configuration Manager용 BloodHound 수집기
 random-robbie/jira-scan
CVE-2017-9506 - SSRF
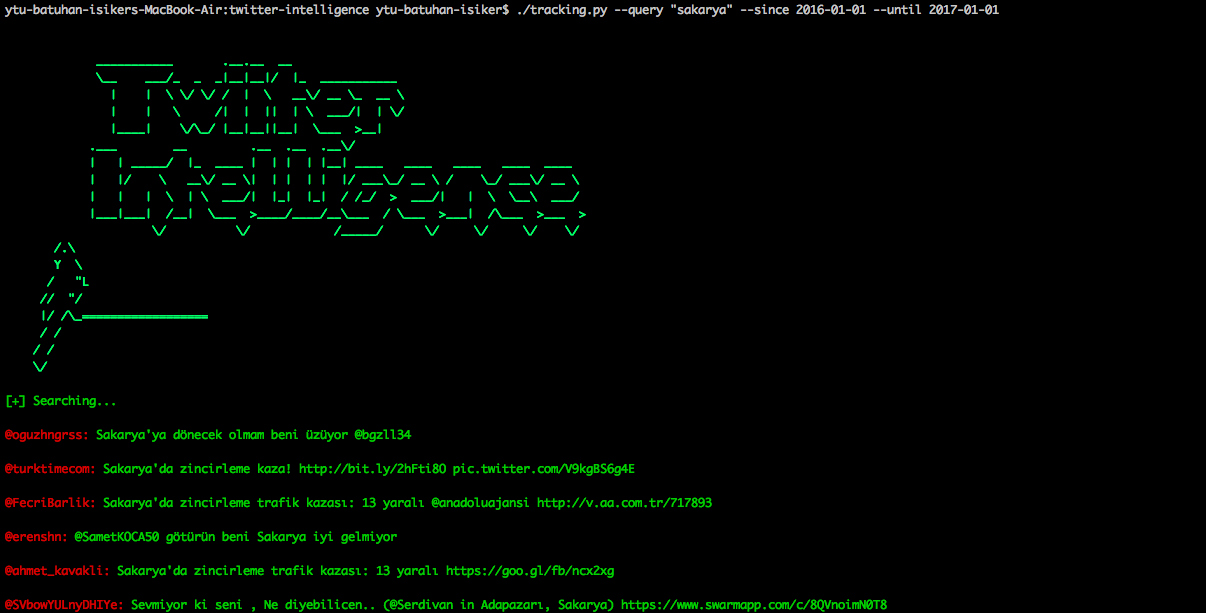 batuhaniskr/twitter-intelligence
Twitter Intelligence OSINT 프로젝트는 Twitter의 추적 및 분석을 수행합니다
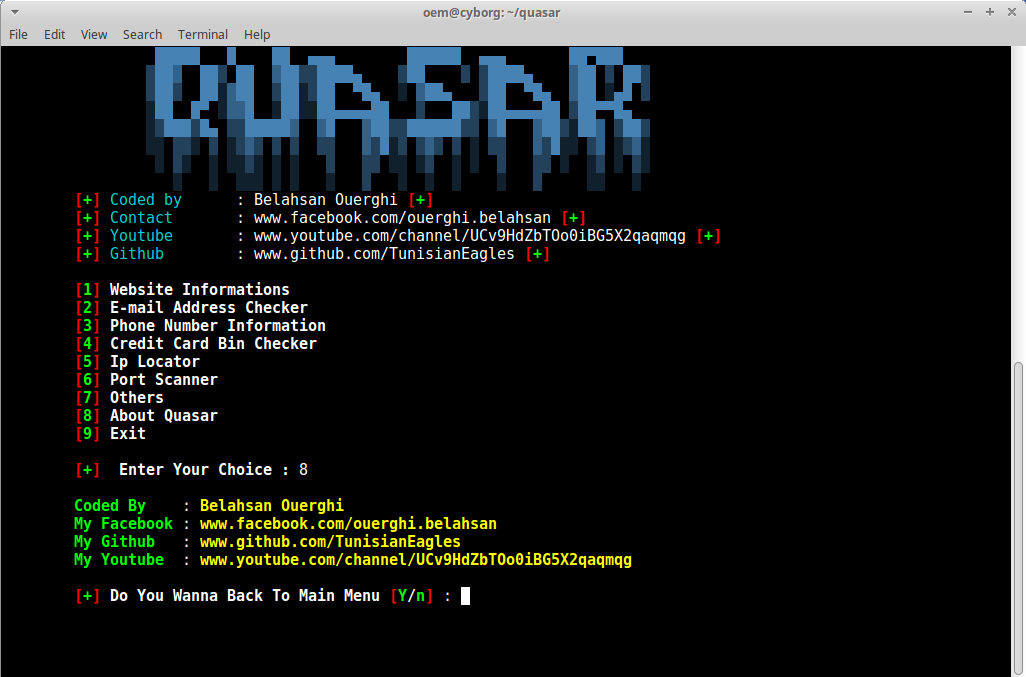 cyb0r9/quasar
모듈식 정보 수집 프레임워크로, 침투 테스터를 위해 설계되었으며 웹사이트 분석, 이메일/전화 조회, 신용카드 BIN 확인, IP 지리적 위치, 포트 스캔 기능을 제공합니다.
 dionach/reposcanner
Git 저장소에서 흥미로운 문자열을 스캔하는 파이썬 스크립트