
 random-robbie/jira-scan
CVE-2017-9506 - SSRF

PYTHON 3에서만 테스트되었습니다
http 또는 https 접두사 없이 테스트할 웹사이트 목록을 제공하면 각 사이트의 SSRF 취약점을 테스트합니다.
Atlassian OAuth Plugin의 IconUriServlet은 버전 1.3.0부터 1.9.12 이전까지, 그리고 버전 2.0.0부터 2.0.4 이전까지 원격 공격자가 내부 네트워크 리소스의 콘텐츠에 접근하거나 Server Side Request Forgery(SSRF)를 통해 XSS 공격을 수행할 수 있도록 허용합니다.
Atlassian Jira에 따르면 다음 버전이 취약합니다:
취약한 서블릿은 다음에서 접근할 수 있습니다:
/plugins/servlet/oauth/users/icon-uri?consumerUri=<URL>
서버가 consumerUri에 제공된 URL을 그대로 가져오기 때문에, 공격자는 Jira 인스턴스가 내부 리소스를 요청하도록 만들 수 있습니다. 전체 공격 체인에서 이 SSRF는 일반적으로 OAuth 인증 토큰을 획득하거나 클라우드 자격 증명을 탈취하는 데 사용됩니다. 예를 들어 AWS에서 호스팅되는 인스턴스에서는 서블릿을 EC2 인스턴스 메타데이터 서비스(http://169.254.169.254/latest/meta-data/iam/security-credentials/)로 향하게 할 수 있으며, 이는 임시 AWS 액세스 키를 포함한 IAM 역할 자격 증명을 반환합니다. 서블릿의 응답은 공격자에게 그대로 반사되므로, 내부 엔드포인트가 반환하는 모든 것 — OAuth 토큰, 메타데이터, 내부 서비스 출력 — 을 HTTP 응답에서 직접 읽을 수 있습니다.
서버 측 요청 위조(SSRF) 공격에서 공격자는 서버의 기능을 악용하여 내부 리소스를 읽거나 업데이트할 수 있습니다. 공격자는 서버에서 실행되는 코드가 데이터를 읽거나 제출할 URL을 제공하거나 수정할 수 있으며, URL을 신중하게 선택함으로써 AWS 메타데이터와 같은 서버 구성을 읽거나, HTTP가 활성화된 데이터베이스와 같은 내부 서비스에 연결하거나, 외부에 노출될 의도가 없는 내부 서비스로 POST 요청을 수행할 수 있습니다.
대상 애플리케이션에는 URL에서 데이터를 가져오거나, URL로 데이터를 게시하거나, 그 밖의 방식으로 URL에서 데이터를 읽는 기능이 있을 수 있으며, 이 URL은 변조될 수 있습니다. 공격자는 완전히 다른 URL을 제공하거나 URL이 구성되는 방식을 조작(경로 순회 등)하여 이 기능에 대한 호출을 수정합니다.
조작된 요청이 서버로 전달되면, 서버 측 코드는 조작된 URL을 선택하여 해당 URL에서 데이터를 읽으려고 시도합니다. 대상 URL을 선택함으로써 공격자는 인터넷에 직접 노출되지 않은 서비스에서 데이터를 읽을 수 있습니다:
http://169.254.169.254/latest/meta-data/에서 REST 인터페이스를 제공하며, 여기서 중요한 구성과 때로는 인증 키까지 추출할 수 있습니다.file:// URI를 사용하여 파일을 읽을 수 있습니다. 또한 공격자는 이 기능을 사용하여 신뢰할 수 있는 소스에서만 데이터를 읽을 것으로 예상하는 코드에 신뢰할 수 없는 데이터를 가져옴으로써 입력 검증을 우회할 수도 있습니다.종속성을 설치합니다:
pip install -r requirments.txt
이것은 requests와 colorama를 설치합니다.
list.txt 파일을 생성하고, http:// 또는 https:// 접두사 없이 한 줄에 하나의 호스트 이름을 입력합니다:jira.example.com
jira.otherexample.com
python3 jira-scan.py
스크립트는 list.txt의 모든 줄을 읽고, 각 호스트 이름에 대해 다음 주소로 GET 요청을 보냅니다:
https://<host>/plugins/servlet/oauth/users/icon-uri?consumerUri=https://www.google.com
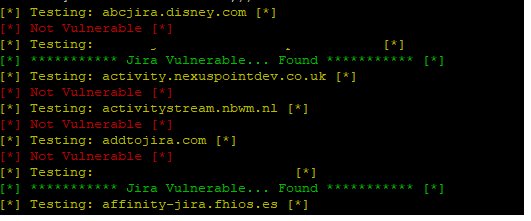
응답 본문에 Google 로고 마커가 포함되어 있으면 해당 호스트는 취약한 것으로 보고됩니다:
[*] Testing: jira.example.com [*]
[*] *********** Jira Vulnerable... Found *********** [*]
그렇지 않으면 [*] Not Vulnerable [*]를 출력합니다.
consumerUri 파라미터를 통해 시도해 볼 수 있는 재미있는 SSRF 페이로드들...
AWS — IAM 역할이 AWS 키를 유출합니다
http://169.254.169.254/latest/meta-data/
Alibaba
http://100.100.100.200/latest/meta-data/
Docker — 컨테이너 목록 조회
http://127.0.0.1:2375/v1.24/containers/json
Kubernetes ETCD — API 키와 내부 IP 및 포트를 포함할 수 있음
http://127.0.0.1:2379/v2/keys/?recursive=true
이 도구는 허가된 보안 테스트 및 책임 있는 공개만을 위해 제공됩니다. 테스트에 대한 명시적 허가를 받지 않은 시스템에 대해서는 사용하지 마십시오.
Robbie Wiggins — What-Security · GitHub
