
 #1

 signorrayan/redteam_toolkit
Red Team Toolkit은 레드 팀에서 사용되는 유용한 공격 도구들을 함께 모아두는 오픈소스 Django 기반 공격용 웹 앱입니다.
 random-robbie/jira-scan
CVE-2017-9506 - SSRF
 antisnatchor/phishlulz
전용 AWS EC2 인스턴스를 생성하고 PhishingFrenzy 및 BeEF가 통합된 자동화된 피싱 캠페인 도구 세트로, 서브도메인 검색 및 웹메일 데이터 추출 유틸리티를 포함합니다.
 dievus/powershellforpentesters
침투 테스터를 위한 PowerShell 강좌 저장소
 samhaxr/hackbox
HackBox는 XSS 테스트, 서브도메인 스캐닝, SSRF 인젝션 등을 포함하여 웹 애플리케이션 및 네트워크 보안 평가를 위한 다양한 기술을 결합한 강력하고 포괄적인 도구입니다. 사용자 친화적인 인터페이스와 다양한 기능 덕분에 보안 전문가들에게 유용한 자산입니다.
 khashashin/ogi
Open Source Link Analysis & OSINT Framework
 mwr-cybersec/pxethief
PXEThief는 Microsoft Endpoint Configuration Manager의 운영 체제 배포 기능에서 비밀번호를 추출할 수 있는 도구 모음입니다.
 sekoialab/fastir_collector
라이브 Windows 포렌식 수집 도구로, 시스템 아티팩트(레지스트리, 메모리, 디스크, 파일)를 CSV/JSON으로 수집하여 초기 침해 탐지 및 사고 대응을 지원합니다.
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 crocodyli/threatactors-ttps
위협 행위자가 사용하는 전술, 기술 및 절차에 대한 정보를 공유하기 위해 생성된 저장소입니다. 처음에는 랜섬웨어 그룹부터 시작하여 다른 유형의 위협으로 진화하고 있습니다.
 mrprogrammer2938/black-tool
도구를 설치하고 시작 공격 , black-tool v5.5.5 ! ⬛
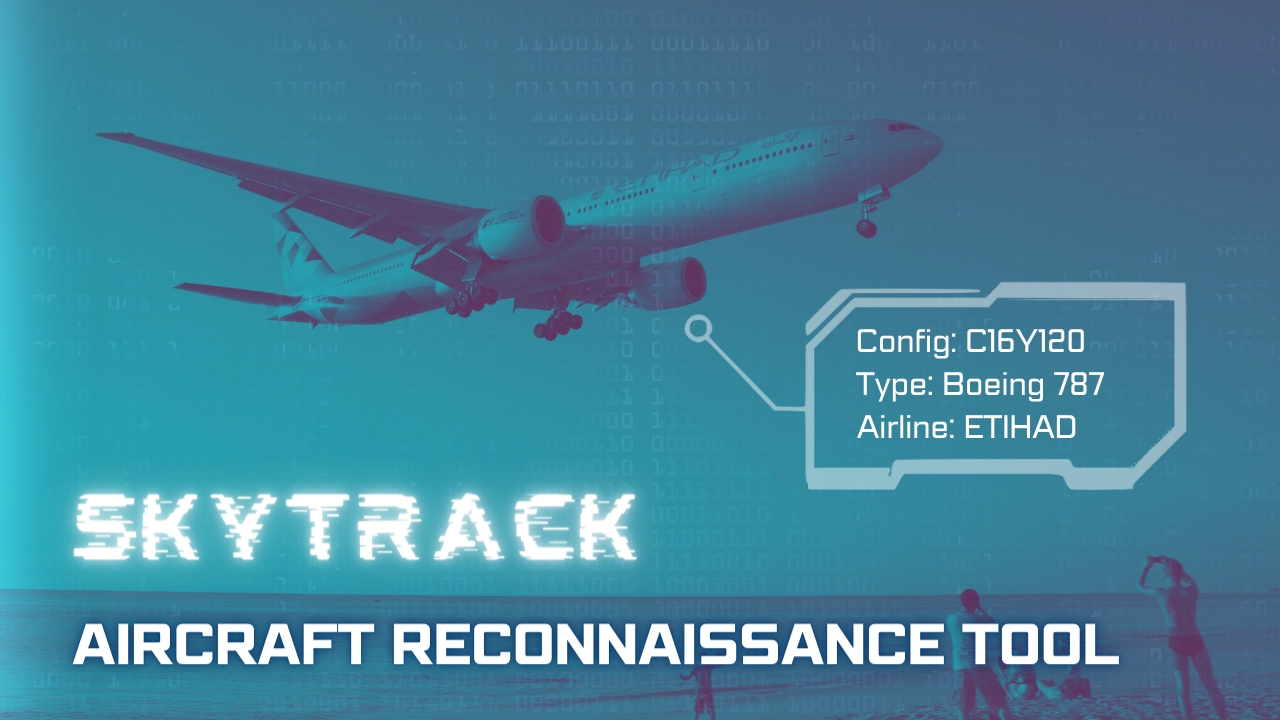 ang13t/skytrack
명령줄 항공 OSINT 도구로, 공개 항공 데이터 소스에서 꼬리 번호, ICAO 코드, 비행 기록 및 소유자 세부 정보를 수집하고 PDF 보고서를 생성합니다.
 nullarray/dorknet
Selenium 기반 Python 스크립트로 취약한 웹 애플리케이션 검색을 자동화합니다.
 vxunderground/threatintelligencediscordbot
다양한 클리어넷 도메인 및 랜섬웨어 위협 행위자 도메인에서 업데이트를 가져옵니다.

 justicerage/freedomfighting
자유를 위한 활동 중 유용하게 사용할 수 있는 스크립트 모음입니다.









