#1
 aradhyacp/secflow
AI 기반의 자동 위협 분석 파이프라인으로, 파일, URL, IP, 도메인 또는 이미지를 전문 보안 분석 도구로 라우팅하고 통합된 YARA 및 Sigma 규칙을 사용하여 전문적인 PWNDoc 보고서를 생성합니다.
 flangvik/teamfiltration
크로스 플랫폼 프레임워크로, O365 계정 열거, 패스워드 스프레이, 이메일/Teams/OneDrive 데이터 유출, 토큰 조작을 통한 EntraID 계정 백도어 설치 등을 수행합니다.
 monsterwsr-hub/cve-2026-6111
웹사이트에서 CVE-2026-6111을 스캔하여 조작된 요청을 보내고 응답을 확인하며, 단일 URL, 배치 파일, 프록시 구성을 지원합니다.
 paultendo/confusable-vision
Unicode TR39에서 누락된 793개의 혼동 쌍, 세계 최초의 교차 스크립트 데이터셋, 230개 폰트와 22,000개 이상의 문자에 걸친 폰트 인식 SSIM 점수
 xnl-h4ck3r/xnlinkfinder
주어진 대상에 대해 엔드포인트, 잠재적 매개변수, 대상 특정 단어 목록 및 시크릿을 발견하는 데 사용되는 Python 도구입니다.
 hyunjungg/cve-2023-21688
CVE-2023-21688을 위한 익스플로잇으로, 부채널 정보 유출과 use-after-free (UAF) 체인을 결합하여 커널 권한 상승을 수행합니다.
 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN 노출 및 잠재적 취약점 스캐너 (수동 핑거프린팅) 2026
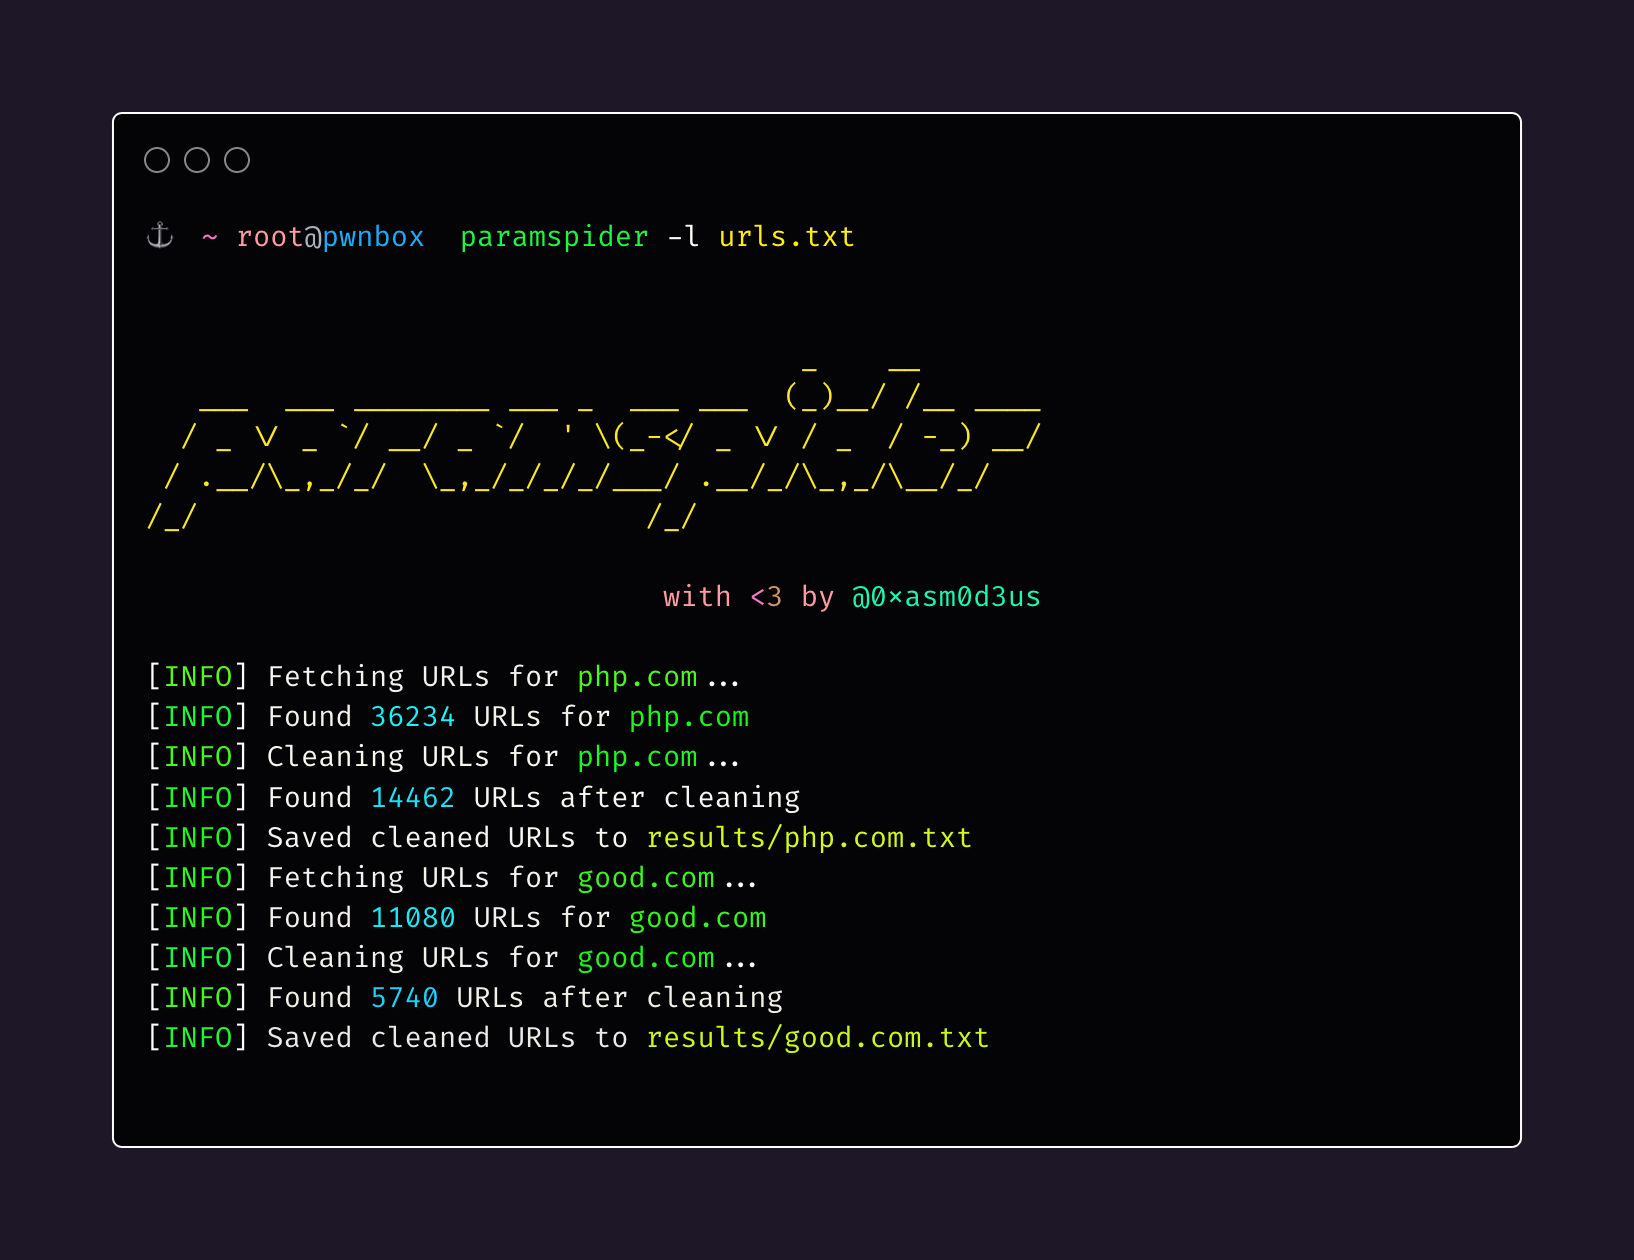 devanshbatham/paramspider
웹 아카이브의 어두운 구석에서 URL을 채굴하여 버그 헌팅/퍼징/추가 조사에 활용
 natteesetobol/etern-blue-windows-7-checker
EternalBlue는 Windows 7을 포함한 다양한 Windows 버전을 공격하기 위해 NSA가 만든 잘 알려진 SMB 익스플로잇입니다. Etern-Blue-Windows-7-Checker는 기본적으로 호스트에 SMB 패킷을 보내 해당 Windows 호스트…
 kamalsrini/sentinel-cve
CVE를 평이한 영어로 설명하고 리포지토리를 스캔하여 영향을 확인하는 CLI 도구입니다. Claude 기반.
 om4rsallam/full-attack-lifecycle-simulation-on-metasploitable
# Metasploitable 전체 사이클 침투 테스트 (VMware/Kali). 서비스 스캔(Apache Tomcat/8180), Exploit-DB를 통한 CVE-2002-0936 조사, 기본 자격 증명(Metasploit)을 사용하여 접근 권한 획득. SUID…
 0xbbuddha/hermes
Mythic C2를 위한 Linux 대상 Python 에이전트
 reverseclabs/azuredevops-enum
# Azure DevOps 읽기 전용 열거 도구 권한이 부여된 보안 평가 중 REST API를 쿼리하여 프로젝트, 리포지토리, 서비스 연결, 빌드, 파이프라인 비밀번호, 권한 및 분기 정책을 표면화하는 읽기 전용 Azure DevOps 열거 도구입니다.
 rapticore/ore_react2shell_scanner
CVE-2025-55182 (React2Shell) 스캐너
 kernelzeroday/cve-2026-29000
Forge JWE로 래핑된 서명 없는 JWT를 생성하여 pac4j-jwt 서명 검증(CVE-2026-29000)을 우회하고 임의의 사용자로 인증합니다. Python CLI, 라이브러리, Java PoC, kiterunner 경로 스캐닝을 포함합니다.