#1
Tools for gathering information about targets and identifying attack surfaces.
Kitploit 추천
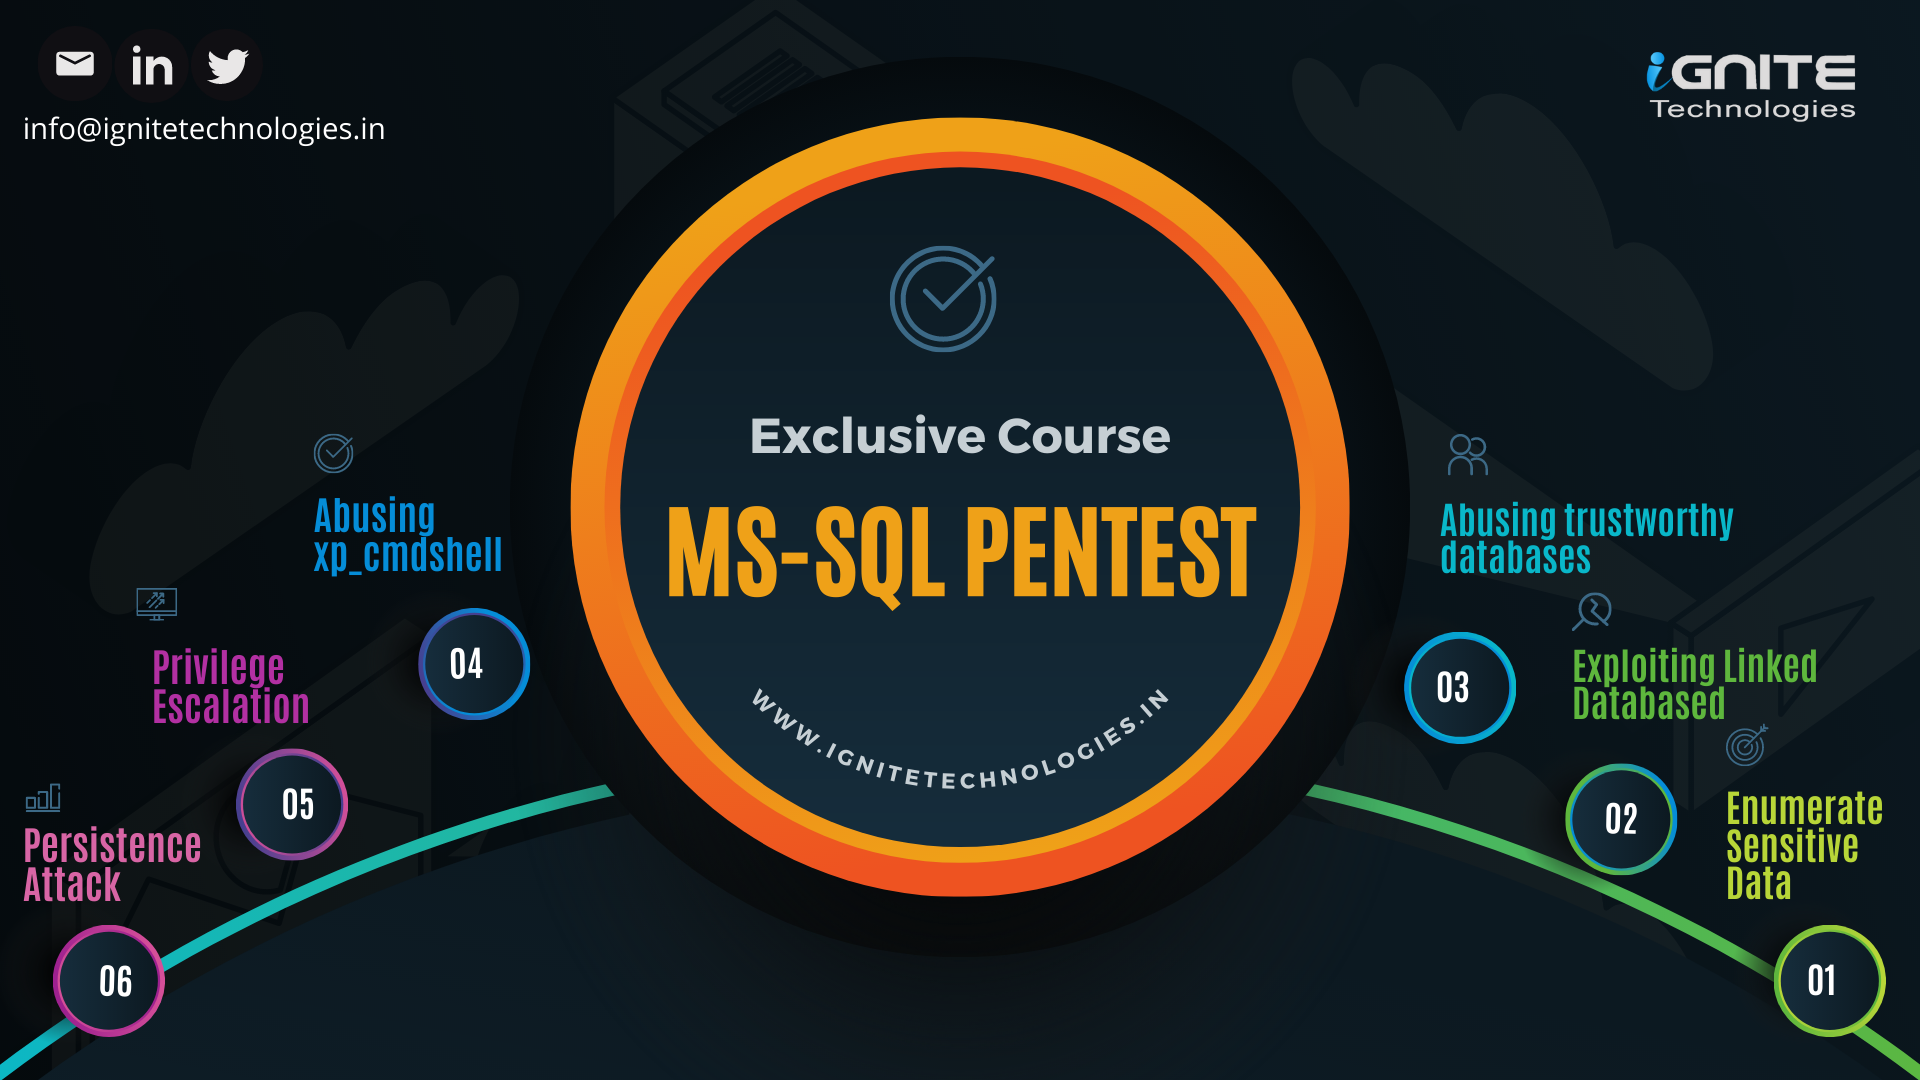
 ignitetechnologies/mssql-pentest-cheatsheet
MSSQL 침투 테스트를 위한 실용적인 치트 시트로, 열거, 연결 서버 피보팅, 권한 상승, 지속성, 그리고 xp_cmdshell, CLR 및 OLE 자동화를 통한 명령 실행을 다룹니다.
 n00py/getfgpp
Get Fine Grained Password Policy
 0xzerosec/cve-2025-69727
CVE-2025-69727
 cappricio-securities/ipchanger
IPChanger는 윤리적 해커, 보안 연구원, 그리고 개인정보 보호에 관심이 많은 사용자를 위해 설계된 경량 명령줄 도구입니다. 이 도구는 Tor 네트워크를 활용하여 정의된 간격으로 IP 주소를 자동으로 변경할 수 있게 해주며, 보안 테스트, 익명성 연구, 침투…
 brosck/mantra
「🔑」JS 파일과 페이지에서 API 키 누출을 찾아내는 도구
 six2dez/onelistforall
웹 퍼징, 디렉토리 열거 및 서브도메인 발견을 위한 선별되고 분류된 워드리스트 생성기. 36개 이상의 소스를 자동으로 동기화하고 항목을 분류하며 침투 테스트를 위한 최적화된 짧은/긴 목록을 생성합니다.
 null200ok/-nginxui_discover
Nginx UI 디스커버리 스캐너 - CVE-2026-27944 버전 탐지기
 vig9610/exploiting-samba-on-metasploitable-2
Kali Linux 머신에서 metasploit을 사용하여 잘 알려진 samba 취약점(CVE-2007-2447)을 악용합니다. 이는 reverse shell로 Metasploitable 2 머신에 침투하여 root 폴더에 접근하기 위한 것입니다. 해당 폴더에…
 puzzlepeaches/ffufw
멀티스레드 ffuf 실행, 기술 스택 인식 워드리스트, 엔드포인트 필터링, WAF 제외, 침투 테스트용 gowitness 스크린샷을 통해 웹 콘텐츠 탐색과 디렉터리 무차별 대입을 자동화합니다.

 edu0x01/sr-71
서브도메인 열거, 엔드포인트 인식 등을 수행하기 위한 사용하기 쉬운 Python 도구입니다.
 r3fr4kt/optimum
Hack The Box의 Optimum 머신에 대한 분석. 이 워크스루는 Rejetto HttpFileServer 2.3(CVE-2014-6287)의 악용을 통해 초기 액세스를 얻은 다음, 열거 기술과 사후 악용 도구를 사용하여 Windows 호스트에서 권한 상승을…
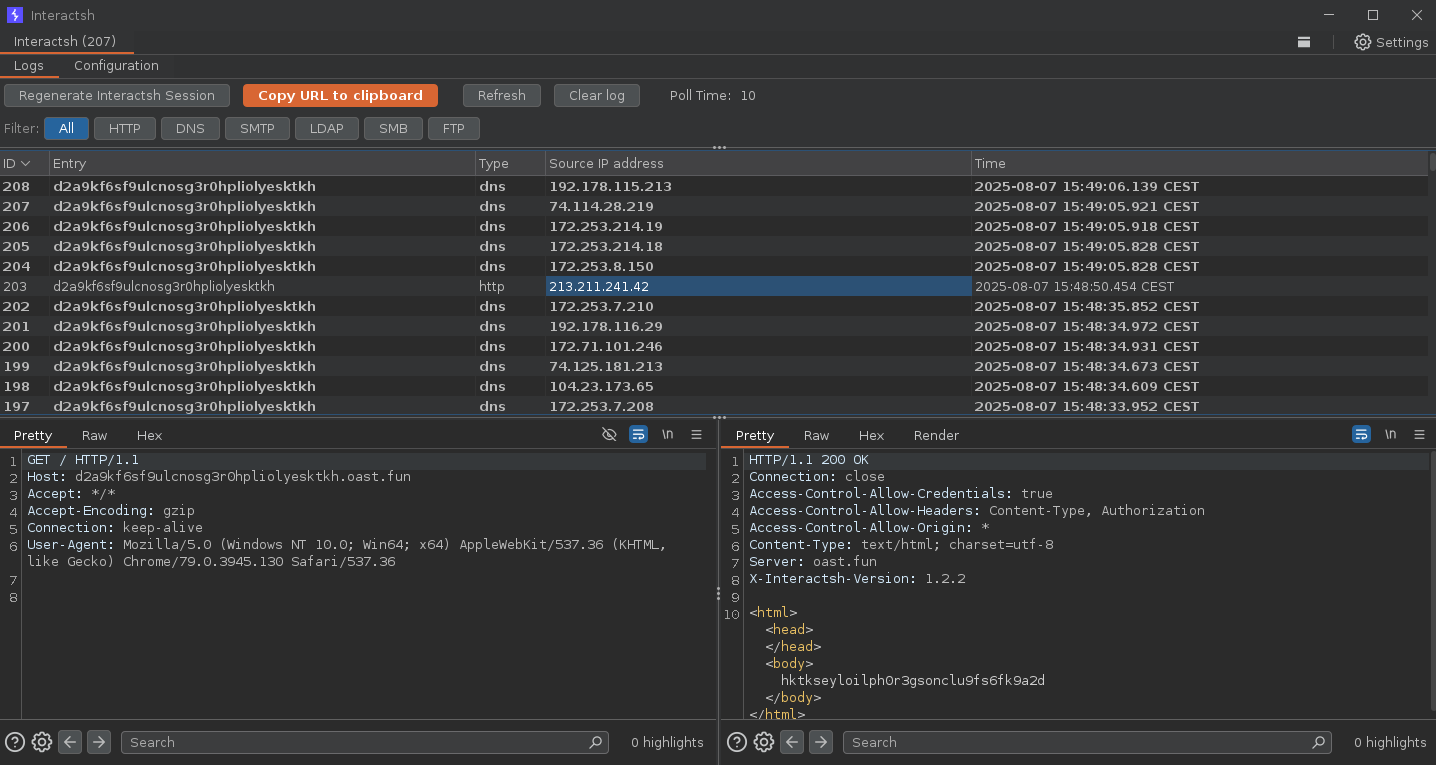 projectdiscovery/interactsh
OOB 상호작용 수집 서버 및 클라이언트 라이브러리
 null200ok/cve-2026-27944
CVE-2026-27944 - Nginx UI 인증되지 않은 백업 다운로드 및 복호화
 idealeer/xmap
고성능 네트워크 스캐너로, 인터넷 전체 IPv4/IPv6 연구를 위한 다중 프로브 모듈(ICMP, TCP SYN, UDP, DNS)을 갖추고 있으며, 10G 링크에서 5분 이내에 전체 주소 공간 스캔이 가능합니다.
 iuds/cve-2019-8451
CVE-2019-8451에 대한 익스플로잇으로, Atlassian Jira Server의 서버 측 요청 위조(SSRF)를 대상으로 하여 내부 네트워크 정찰 및 데이터 유출을 가능하게 합니다.
 rk-000/apache-hunter
ApacheHunter는 Apache Answer 서버에서 CVE-2024-22393을 탐지합니다. Wappalyzer와 유사하지만 CLI 기반입니다. 헤더, 페이지 콘텐츠, 메타 태그 및 경로를 스캔하여 Apache 버전과 취약한 설치(≤1.2.1)를 식별합니다.…
 rk-000/pixel-flood-attack
PoC for CVE-2024-22393: Apache Answer ≤1.2.1의 Pixel Flood DoS. 가짜 64Kx64K 크기의 조작된 5KB 이미지를 업로드합니다. 서버는 4B+ 픽셀에 대한 메모리를 할당하고 충돌합니다. "Powered by Apache…
 dougwithseismic/dezlock-dump
Deadlock, CS2, Dota 및 기타 게임(Source 2)을 위한 런타임 스키마 + RTTI 추출 도구입니다. source2gen이 필요하지 않습니다.