#1
 mariopepe/cve-2026-26801-pdfmake-ssrf
PoC for CVE-2026-26801: pdfmake URLResolver.js의 SSRF (>= 0.3.0-beta.2, <= 0.3.5)
 inferiorak/cve-2025-55182-react2shell-async-scanner
CVE-2025-55182 / CVE-2025-66478용 비동기 RCE 스캐너 — prototype-pollution → React Server Actions를 통한 코드 실행.
 ad-security/ad_miner
AD Miner는 #Bloodhound 그래프 데이터베이스에서 데이터를 처리하여 보안 취약점을 발견하기 위해 cypher 쿼리를 활용하는 Active Directory 감사 도구입니다.
 hackintoanetwork/cve-2023-52235-poc-spacex-starlink-dns-rebinding
SpaceX Starlink 사용자 단말기에 대한 DNS 리바인딩 공격을 시연하여 네트워크 보안 제어를 우회하는 CVE-2023-52235용 개념 증명 익스플로잇입니다.
 aircrack-ng/rtl8812au
RTL8812AU/21AU 및 RTL8814AU 칩셋을 위한 Linux/Android 커널 드라이버로, 무선 보안 테스트를 위한 모니터 모드와 프레임 인젝션을 지원합니다.
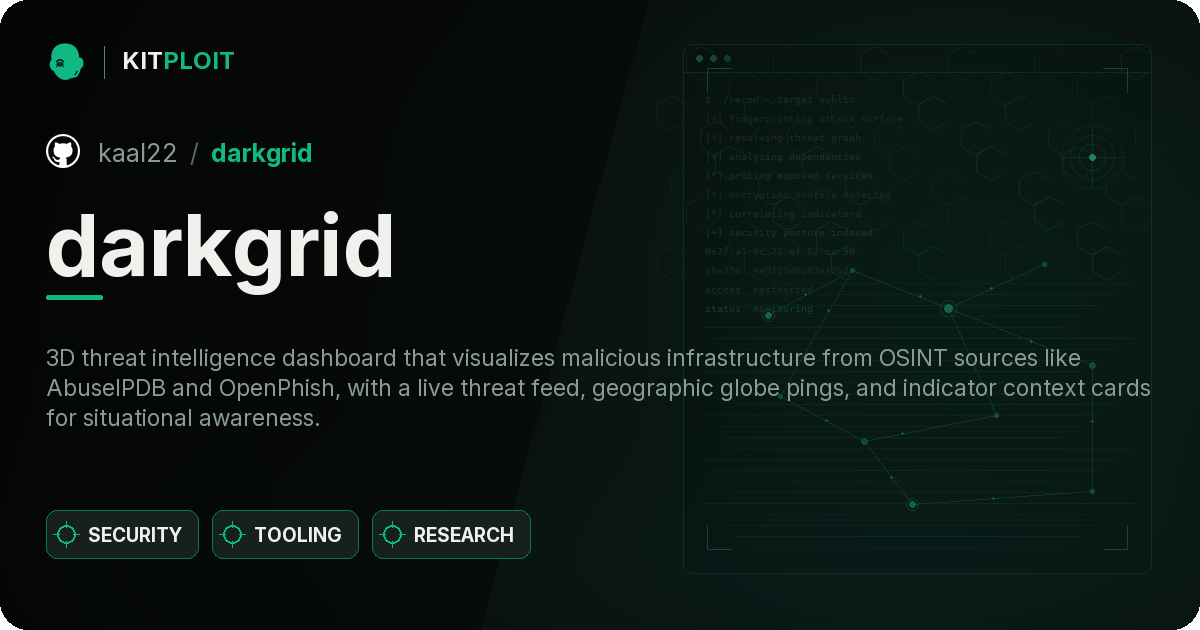 kaal22/darkgrid
3D 위협 인텔리전스 대시보드로, AbuseIPDB 및 OpenPhish와 같은 OSINT 소스로부터 악성 인프라를 시각화하며, 실시간 위협 피드, 지리적 글로브 핑, 상황 인식을 위한 지표 컨텍스트 카드를 제공합니다.
 cappricio-securities/burpflow
BurpFlow는 버그 바운티 헌터와 침투 테스터를 위한 최고의 Burp Suite 자동화 도구 중 하나로, 프록시를 통해 리콘 데이터를 로드하고 웹 애플리케이션 보안 테스트 워크플로우를 간소화하는 데 널리 사용됩니다.
 misakamikato/cve-2017-7921-golang
Hikvision IP 카메라 접속 우회 익스플로잇, golang으로 개발됨.
 macmod/flashingestor
TUI 기반 Active Directory 데이터 수집 도구로, LDAP 객체를 수집하고 원격 RPC/SMB/HTTP 수집을 수행하며, 공격 경로 분석을 위해 BloodHound CE 호환 덤프를 생성합니다.
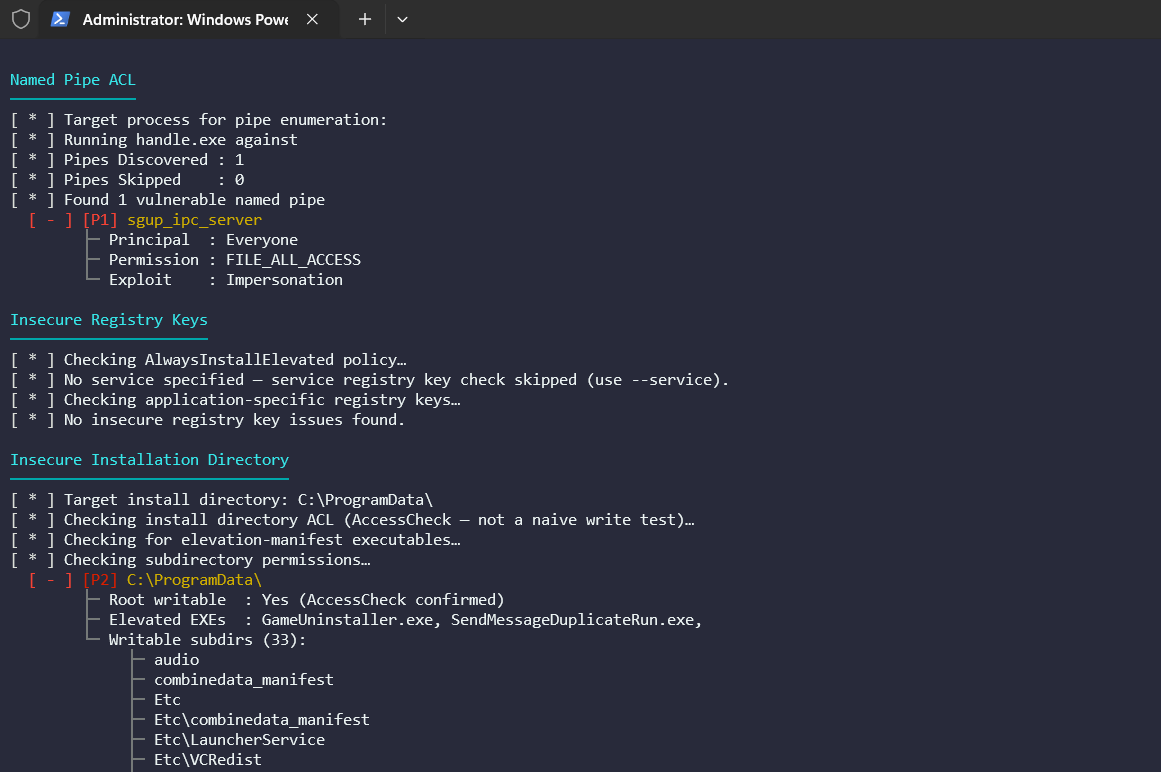 shellkraft/anvil
Anvil은 Windows thick client 애플리케이션을 위한 런타임 우선(runtime-first) 공격 표면 평가 도구로, 표적화된 애플리케이션 보안 평가를 수행하는 침투 테스터와 보안 연구자를 위해 설계되었습니다. 단일 표적 실행에서 여러 공격 클래스를…
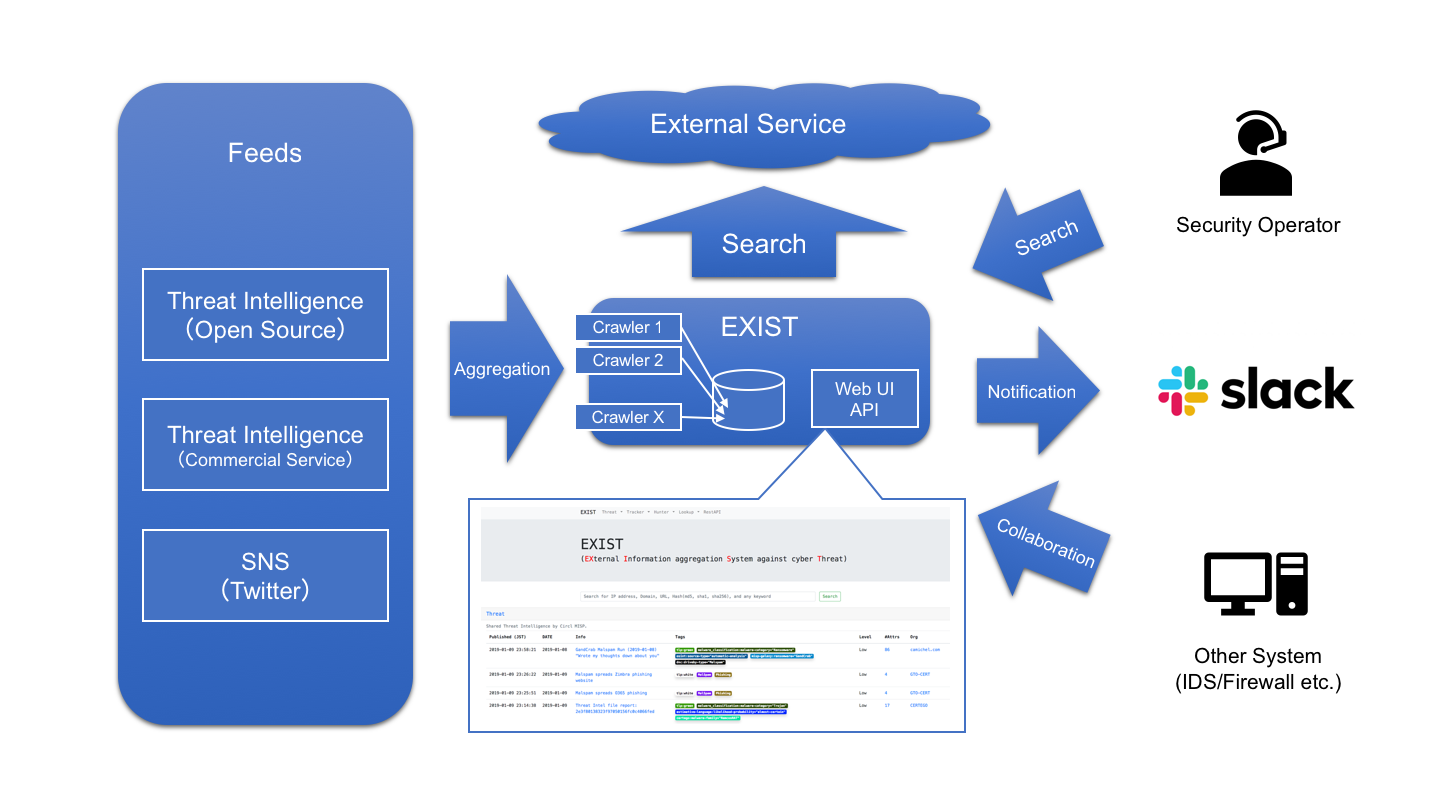 nict-csl/exist
EXIST는 사이버 위협 인텔리전스를 집계·분석하는 웹 애플리케이션입니다.
 dereeqw/web-mitm-lab
격리된 실험실 환경에서 사이버 보안 연구 및 방어 학습을 위한 웹 트래픽 가로채기 시뮬레이션 도구.
 nanxsec/exploitapache
CVE-2021-41773용 익스플로잇: cgi-bin Path Traversal
 oritwoen/shaha
해시 데이터베이스 빌더 및 역방향 조회 도구 — SHA256, RIPEMD160, Keccak256, BLAKE3 등
 controlo8/cve-2024-32002
CVE-2024-32002 캡스톤 프로젝트 CC10용 Private