#1
Tools for gathering information about targets and identifying attack surfaces.
Kitploit 추천

 aquasecurity/vexhub
오픈소스 프로젝트의 VEX(Vulnerability Exploitability eXchange) 문서를 집계합니다. 자동화된 보안 도구 통합을 위해 PURL별로 구성합니다.
 shoxake17/cve-2021-43798
조작된 HTTP 요청을 통해 승인되지 않은 파일 읽기를 허용하는 Grafana 디렉토리 트래버설(CVE-2021-43798) 익스플로잇입니다.
 dozermx/argus
도메인, IP, ASN, 클라우드 자산, CVE를 CVSS 점수 및 규정 준수 매핑과 함께 지식 그래프로 매핑하는 다단계 정찰 및 공격 표면 스캐너입니다.
 lathika-3006/solar-exploiting-log-4j
단계별 TryHackMe 워크스루: Log4Shell 취약점(CVE-2021-44228)을 악용하여 원격 코드 실행을 달성하고 플래그를 획득하는 방법.
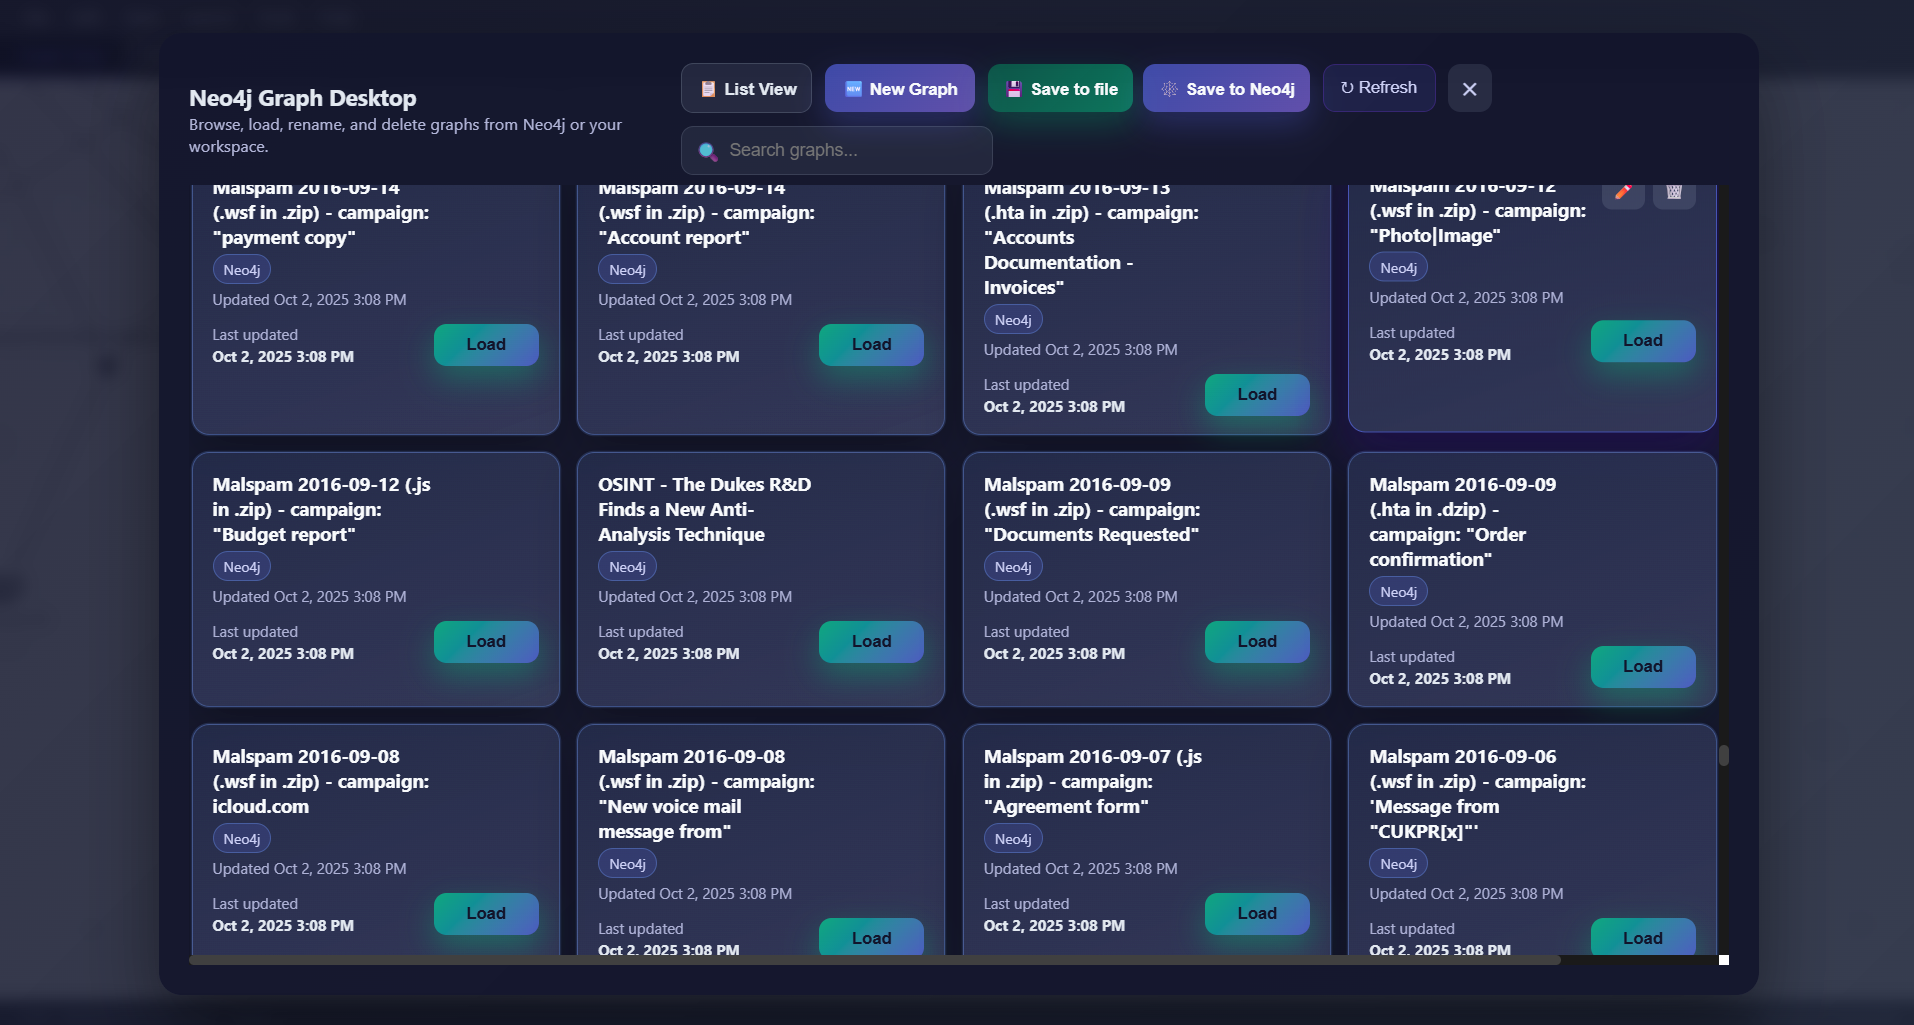 rsac-labs/quantickle
위협 연구를 위한 그래프 도구 키트 - 그리고 다른 것들
 tr00jan99/pwntilldawn-portal-walkthrough
'Portal' 머신에 대한 상세한 침투 테스트 워크스루 및 익스플로잇 보고서로, CVE-2011-2523 (vsFTPd 2.3.4 Backdoor)에 초점을 맞추어 루트 액세스를 달성합니다.
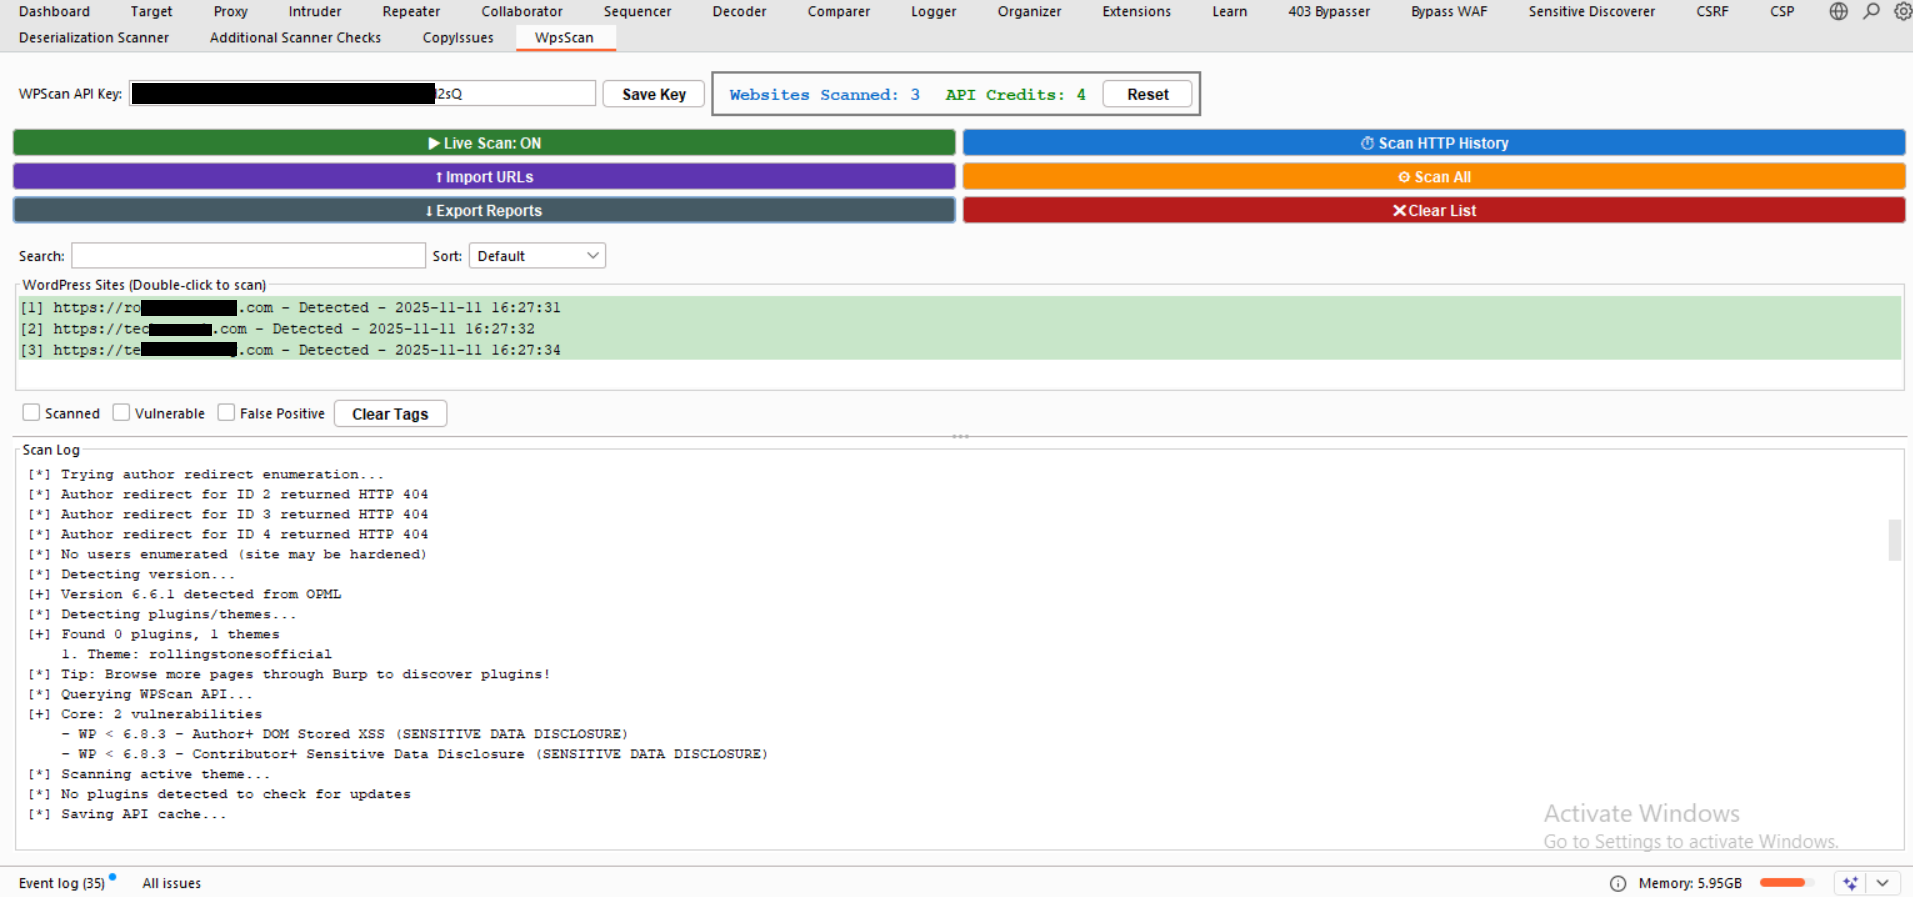 teycir/burpwpsscan
wordpress 보안 스캐닝을 위한 Burp 확장 프로그램
 inquest/threatkb
지식 베이스 워크플로우 관리를 위한 YARA 규칙 및 C2 아티팩트(IP, DNS, SSL) (현재 알파 상태)
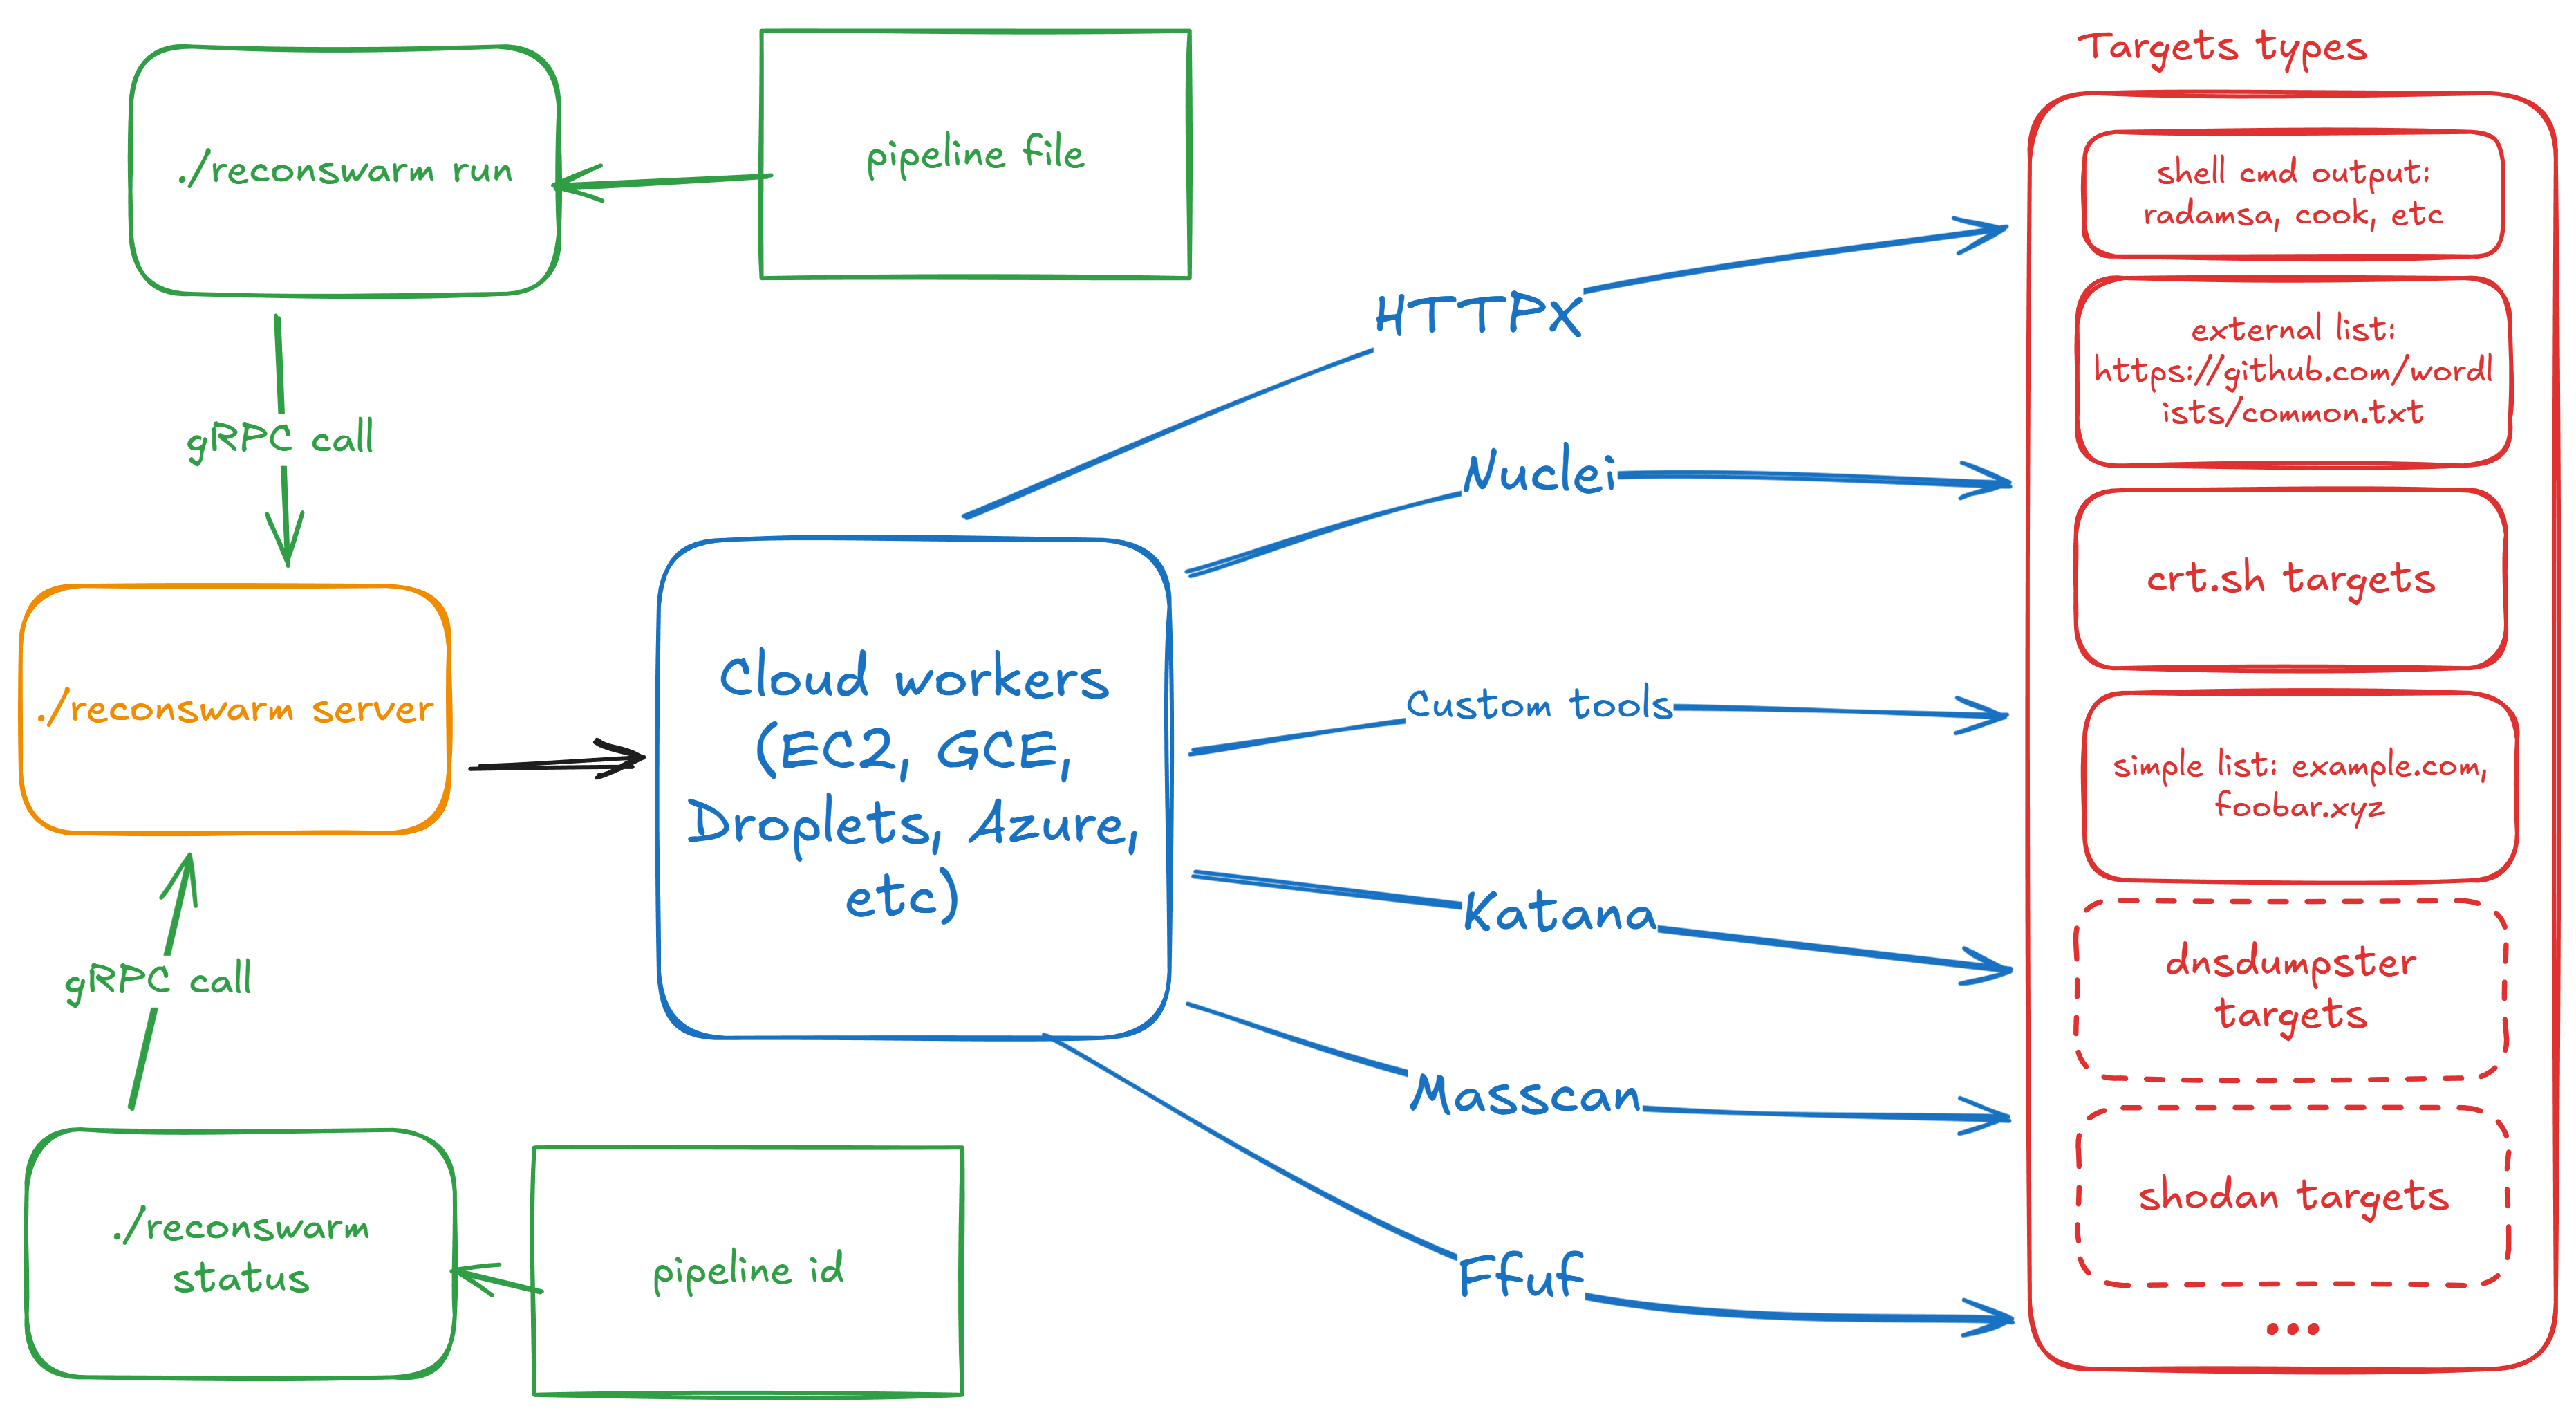 renatus-cartesius/reconswarm
클라우드의 힘으로 리콘을 확장하세요
 jhurtadomi/cve-2024-36991-splunk
Windows의 Splunk Enterprise를 위한 경로 탐색 익스플로잇 (CVE-2024-36991) — 대화형 파일 수집기
 h3raklez/cve-2025-48734
CVE-2025-48734 - Apache Commons BeanUtils의 1.11.0 이전 버전(및 2.x 브랜치에서 2.0.0-M2 이전)에 영향을 미칩니다.
 lc/gau
AlienVault의 Open Threat Exchange, Wayback Machine 및 Common Crawl에서 알려진 URL을 추출합니다.
 nu11secur1ty/xssight
크로스사이트 스크립팅(XSS) 공격 기술에 대한 교육 자료로, 비지속적, 지속적, DOM 기반 벡터를 다루며 보안 학습을 위한 실제 예제를 포함합니다.
 lautarovculic/frida-ipa-extract
강력한 Frida 기반 도구로, 탈옥된 기기에서 암호 해독된 iOS 앱을 .ipa로 덤프합니다. App Store, 사이드로드 및 시스템 앱을 지원합니다.
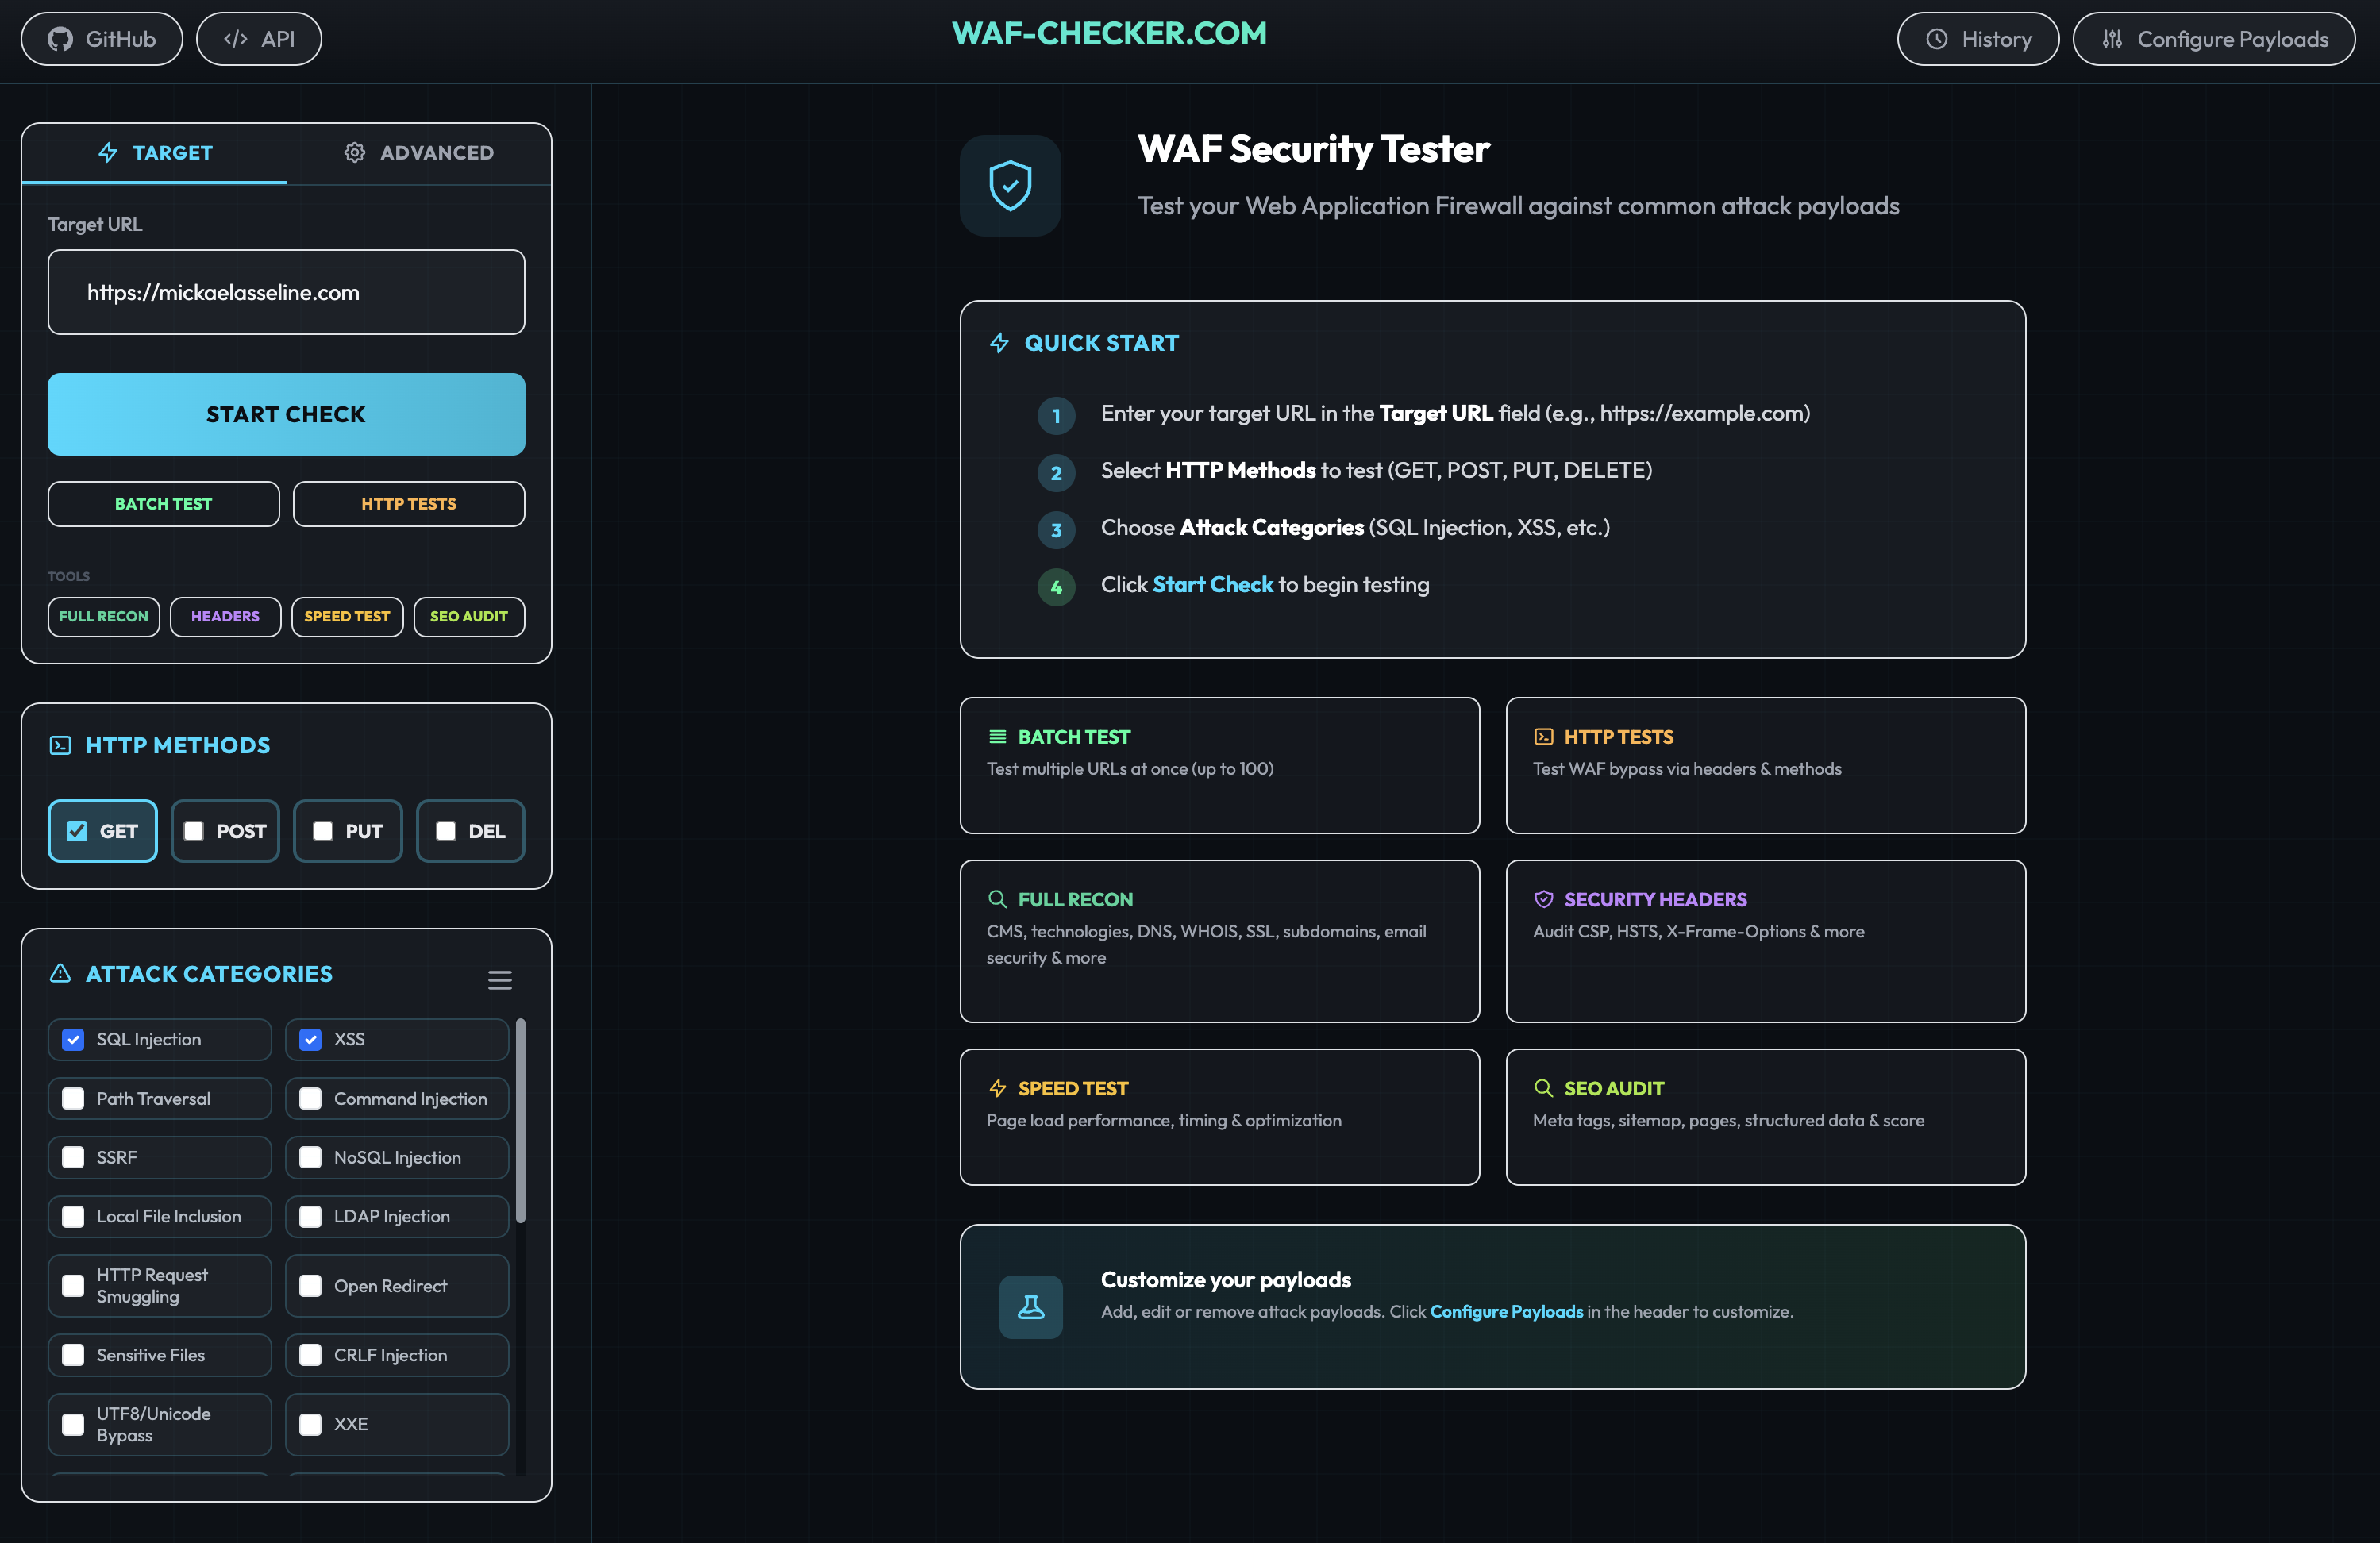 papamica/waf-checker
+160개의 페이로드로 WAF를 테스트합니다
 calebmadrigal/trackerjacker
연결되지 않은 Wi-Fi 네트워크 매핑용 nmap과 같으며, 장치 추적 기능 포함
 tayw84/cve-2019-10945----python3
Python 익스플로잇 스크립트로, CVE-2019-10945를 대상으로 하며 Joomla! Core 1.5.0-3.9.4를 공격하여 인증된 디렉터리 트래버설 및 임의 파일 삭제를 가능하게 합니다.
 watchtowrlabs/watchtowr-vs-telnetd-cve-2026-32746
telnetd CVE-2026-32746 탐지 스크립트로, TCP 연결을 통해 원격 호스트를 탐색하여 취약한 LINEMODE 지원 여부를 식별하고 탐지 아티팩트를 생성합니다.