#1
 tpirate/cve-2025-26466
CVE-2025-26466용 poc
 jeevananand1202/penetration-test
`IP`(Ubuntu VM)에 대한 전체 침투 테스트 보고서. 공격 체인: 디렉터리 열거 → 백업 파일 발견 → 비밀번호 크래킹 → CMS 파일 업로드 → 리버스 셸 → 커널 권한 상승(Dirty Pipe, CVE-2022-0847).
 umair-aziz025/dahua-cve-research
Dahua IP 카메라 CVE 연구 툴킷 (CVE-2021-33044/33045, CVE-2025-31700/31701)
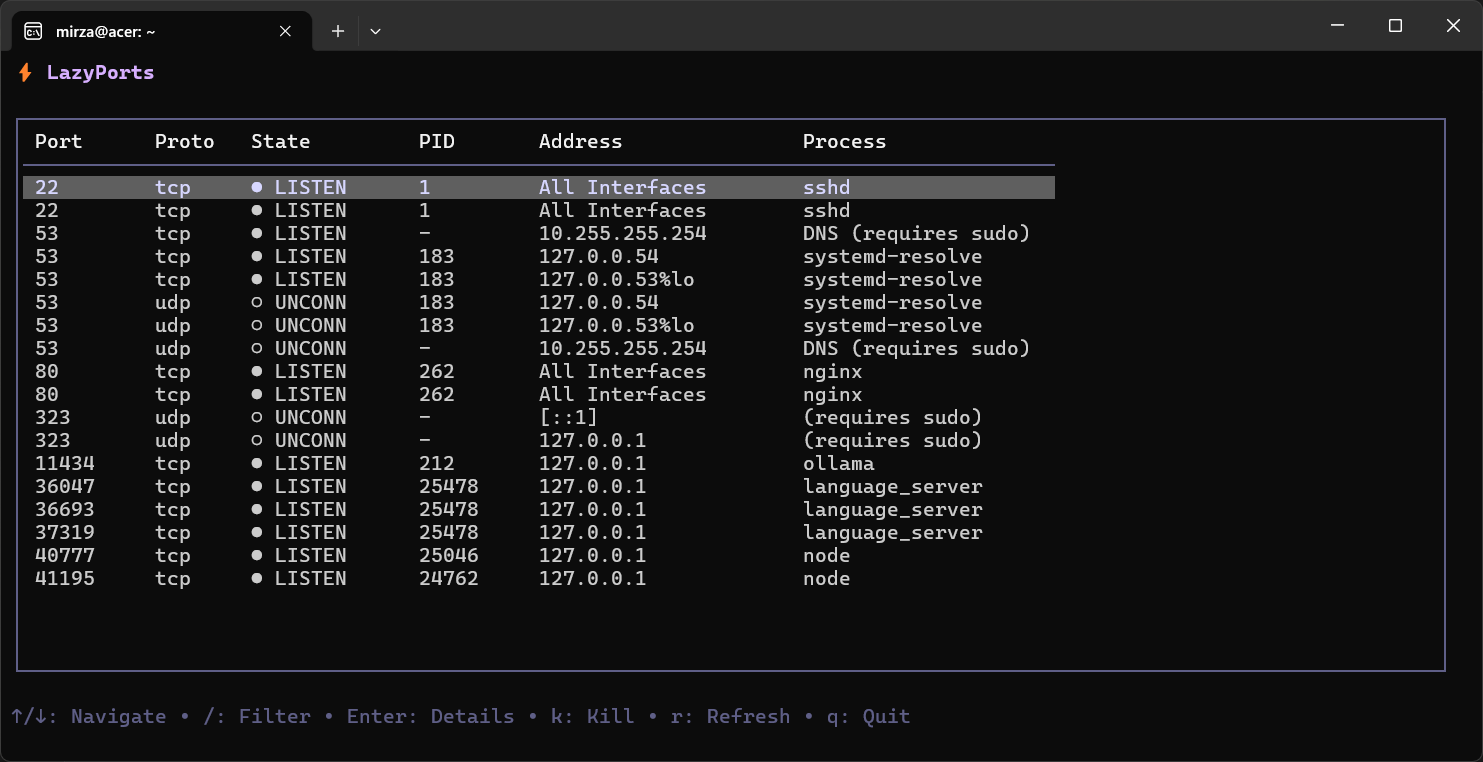 v9mirza/lazyports
lazyports는 네트워크 포트를 시각화하고 관리하기 위한 터미널 UI 도구입니다. 수신 중인 프로세스를 검사하고 쉽게 종료할 수 있는 대화형 테이블을 제공합니다.
 blacklanternsecurity/offensive-azure
Microsoft Azure를 대상으로 하는 공격 도구 모음
 hrmtz/snet
AI 안내 CTF - Claude Code를 트레이너로 삼아 실제 서버에 침투하세요
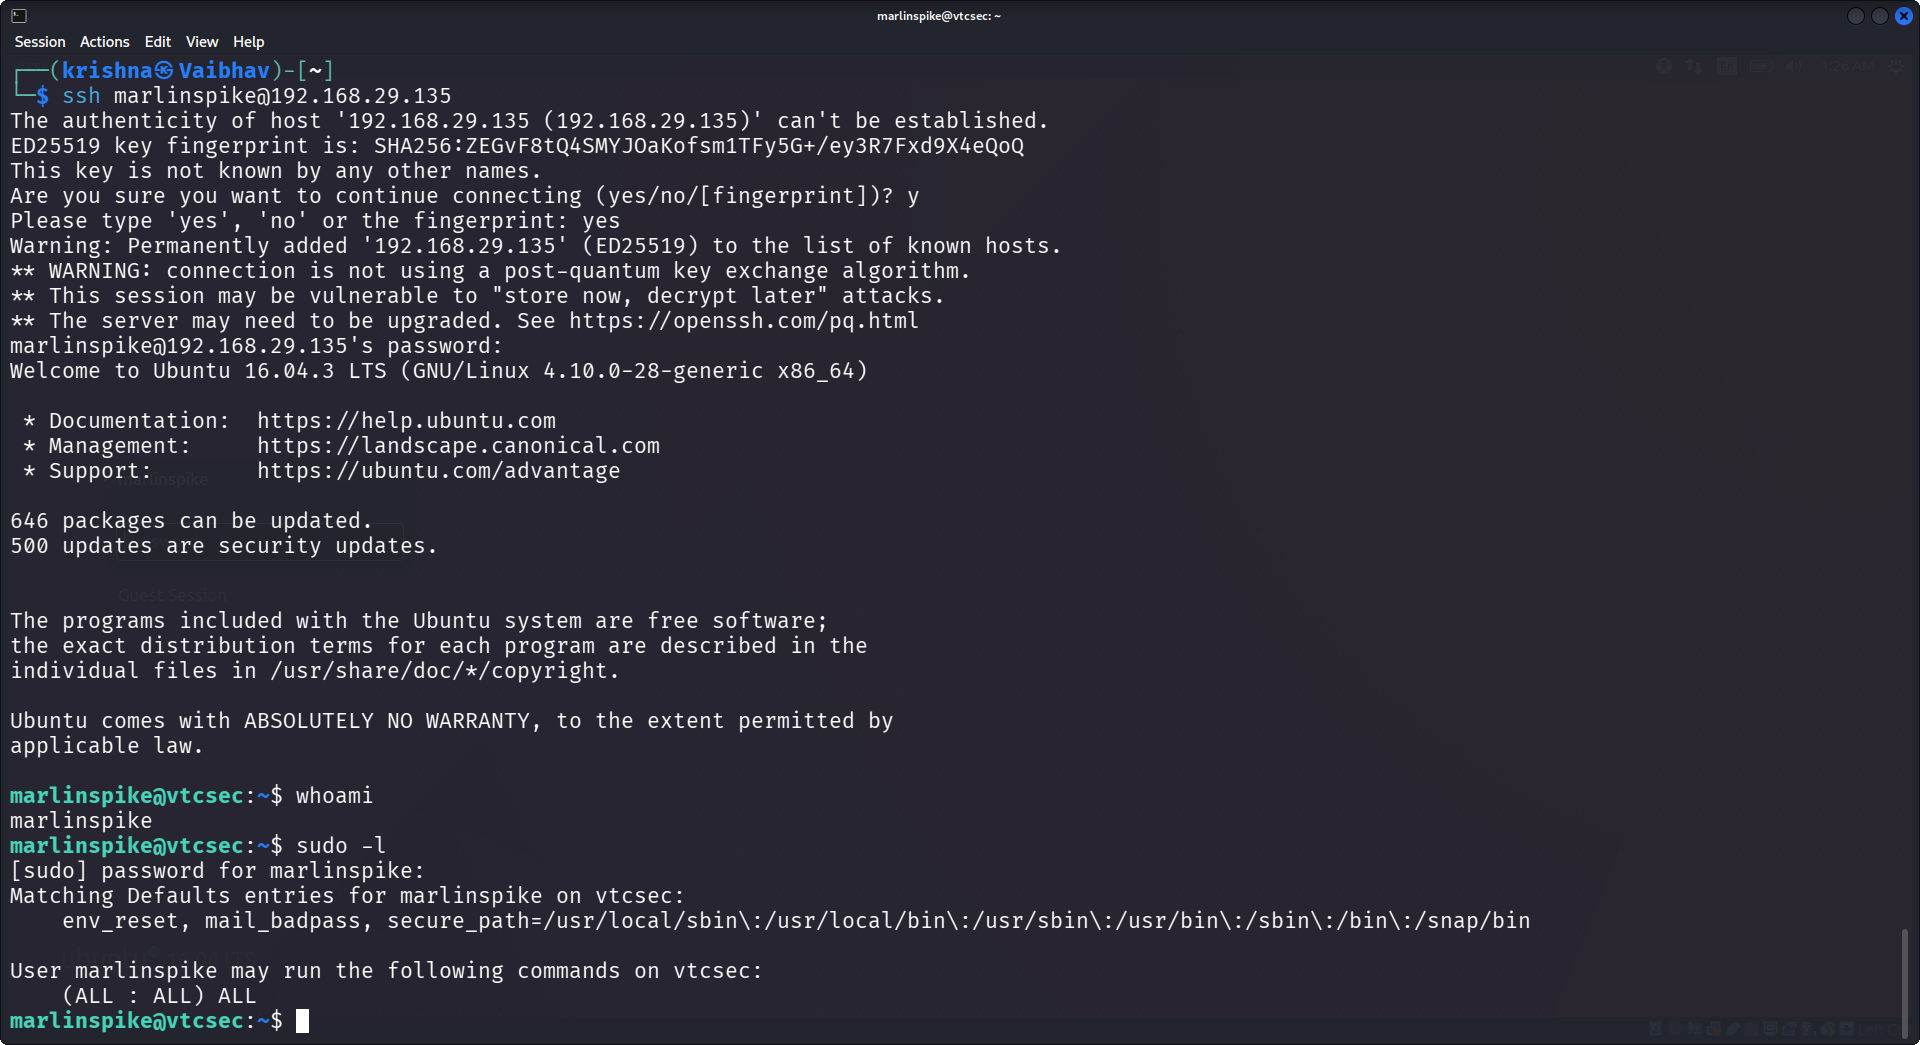 vaibhavkrishna12004/ubuntu-privesc-lab
전체 침투 테스트 워크플로우: 자격 증명 무차별 대입, SSH 액세스 및 권한 상승 (CVE-2021-4034)
 redcode-labs/bashark
Bash 사후 침투 도구 키트
 azhariramadhan/cve-2026-39047
프린터 보안 테스트를 위한 익스플로잇 프레임워크로, 원시 포트 9100을 통해 PCL 페이로드 전달, DoS 폭탄 공격, C2 QR 코드, 피싱 QR 코드, 그리고 은밀한 데이터 유출 마커 기능을 제공합니다.
 fevar54/cve-2026-3055-scanner---herramienta-de-detecci-n
CVE-2026-3055 스캐너: 메모리 과다 읽기(memory overread)에 취약한 NetScaler ADC/Gateway를 탐지합니다. JSON/HTML/CSV 보고서를 제공합니다.
 synacktiv/ntdissector
Active Directory NTDS 데이터베이스 파서로, 레코드를 JSON으로 덤프하고, 객체 필터링을 지원하며, SYSTEM 하이브 또는 부트키를 사용하여 암호화된 열을 복호화합니다.
 wtbacon/cve-2018-15473
CVE-2018-15473에 대한 원격 OpenSSH 사용자 이름 열거 익스플로잇, 멀티스레드 스캐닝을 포함한 변조된 패킷 및 타이밍 공격 스크립트를 특징으로 합니다.
 egcupcake/cupntlm-automated-exploit-for-cve-2025-33073-
cupntlm
 depthsecurity/relayking-depth
도메인을 장악하세요. 최상위로 중계하세요.
 emrekybs/bryobio
SOC 분석가들의 분석 과정을 가속화하기 위해 개발되었습니다.
 emrekybs/bluefish
PCAP(패킷 캡처) 파일의 분석을 간소화하도록 설계된 자동화 도구
 praetorian-inc/ntlmrecon
HTTP 서버에 대해 가벼운 무차별 대입 공격을 수행하여 일반적으로 접근 가능한 NTLM 인증 엔드포인트를 식별하는 도구입니다.