
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
 jas502n/cve-2016-5195
Linux 커널용 로컬 권한 상승 익스플로잇(CVE-2016-5195, Dirty COW)입니다. 컴파일된 익스플로잇 바이너리와 참조 구현을 포함합니다.
 team-minedev/cve-2024-26229
Windows CSC 서비스 권한 상승 취약점. 프로그램이 버퍼가 처리할 수 있는 용량을 초과하는 데이터를 버퍼에 기록하면 힙 기반 버퍼 오버플로가 발생하여 초과 데이터가 인접한 메모리 영역으로 넘쳐 흐르게 됩니다. 이러한 오버플로는 메모리를 손상시키고 공격자가 임의…
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — Huawei Watch 4 Pro(커널 5.4.210)를 대상으로 한 Linux 커널 futex PI rt_mutex UAF ARM32 권한 상승 연구
 r41n3rzuf477/cve-2023-41772
CVE-2023-41772 (UIFuckUp)에 대한 Windows 권한 상승 익스플로잇으로, Windows 10 (1809+) 및 11에서 비관리자 사용자를 SYSTEM으로 상승시킵니다. 조작된 DLL과 JuicyPotatoNG를 통해 작동합니다.
 0xc4rc3l/cve-2026-34990-poc
CUPS 2.4.16 로컬 프린터 취약점을 재현하는 Python PoC: 악성 IPP 엔드포인트를 통해 Local 인증 토큰을 탈취하고, file:// 프린터를 생성한 뒤 작업을 경쟁시켜 root 소유 파일을 작성합니다.
 zjuicsr/deeptrap
OpenClaw 에이전트를 오염된 파일, 주입된 스킬, 오도하는 도구 메타데이터, 인코딩된 페이로드를 포함한 적대적 실행 컨텍스트에 대해 평가하는 보안 벤치마크입니다. 6개의 리스크 스위트에 걸친 42개의 리플레이 태스크와 공격 및 유틸리티 점수화를 포함합니다.
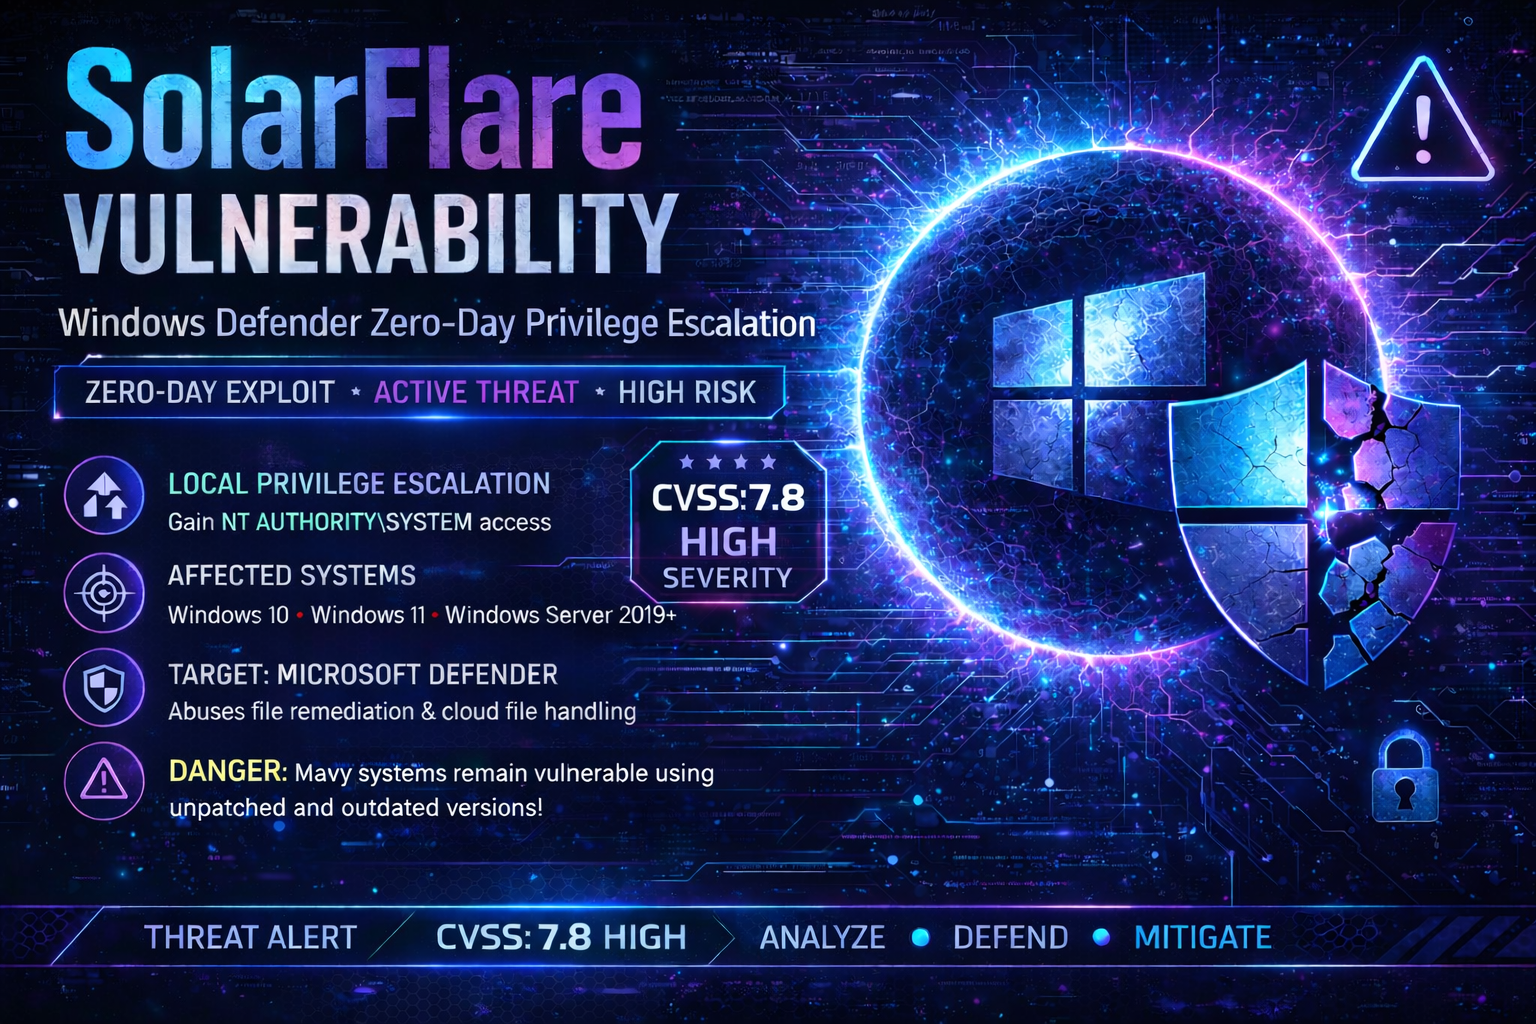 tc4dy/cve-2026-41091-poc-exploit
CVE-2026-41091 RedSun | Microsoft Defender LPE 익스플로잇. 낮은 권한의 사용자가 Cloud Files API + NTFS 정션 트릭을 통해 NT AUTHORITY\SYSTEM 권한을 획득합니다 🔥. Defender가 SYSTEM…
 vikasvarshney/cve-2020-0753-and-cve-2020-0754
CVE-2020-0753, CVE-2020-0754 및 6개의 수정되지 않은 Window DOS 취약점에 대한 작성글 및 POC
 wzhdgithub/ghostlock
CVE-2026-43499 futex PI 스택 UAF ???????? - Android GKI 6.1~6.12 ??????? pselect() + futex PI ????????????,??? root ??? SELinux??? OPPO Find X8?OnePlus…
 murrez/cve-2026-14281
WordPress WAWP(Automation Web Platform) ≤ 4.8.6에서 공개 REST 가입 및 정제되지 않은 wawp_custom_fields를 통한 비인증 권한 상승 → admin. Python 점검/익스플로잇 PoC (PoCbit).
 enty8080/macdirtycow
CVE-2022-46689(MacDirtyCow)에 대한 개념 증명 익스플로잇으로, macOS XNU 커널의 권한 상승 취약점으로, copy-on-write의 경쟁 조건을 악용하여 읽기 전용 루트 파일을 수정합니다.
 aniketlab/poco-m7-plus-jailbreak
Poco M7 Plus(SM6375)에서 Qualcomm GBL 익스플로잇(CVE-2026-24088)을 통한 임시 루트 연구 + GhostLock 커널 분석(CVE-2026-43499)
 marsel-marsel/cve-2022-45770
Windows 드라이버를 통한 LPE 익스플로잇
 cervoise/linuxprivcheck
권한 상승을 위한 Python 스크립트
 gabriel-lacorte/cve-2025-7771
ThrottleStop 드라이버를 이용한 임의 함수 호출 익스플로잇
 ludovicpatho/cve-2022-0847_dirty-pipe
개조된 Dirty Pipe (CVE-2022-0847) PoC로, SUID 바이너리를 하이재킹하여 루트 셸을 실행합니다. (손상된 바이너리 복원도 시도합니다)
 an00brektn/cve-2021-4034
# CVE-2021-4034의 Golang 구현: polkit의 pkexec에 대한 로컬 권한 상승 익스플로잇으로, 완화 지침 및 교육용 메모를 포함합니다.
 cssxn/cve-2020-17136
Windows Cloud Files Mini Filter Driver 권한 상승 취약점








