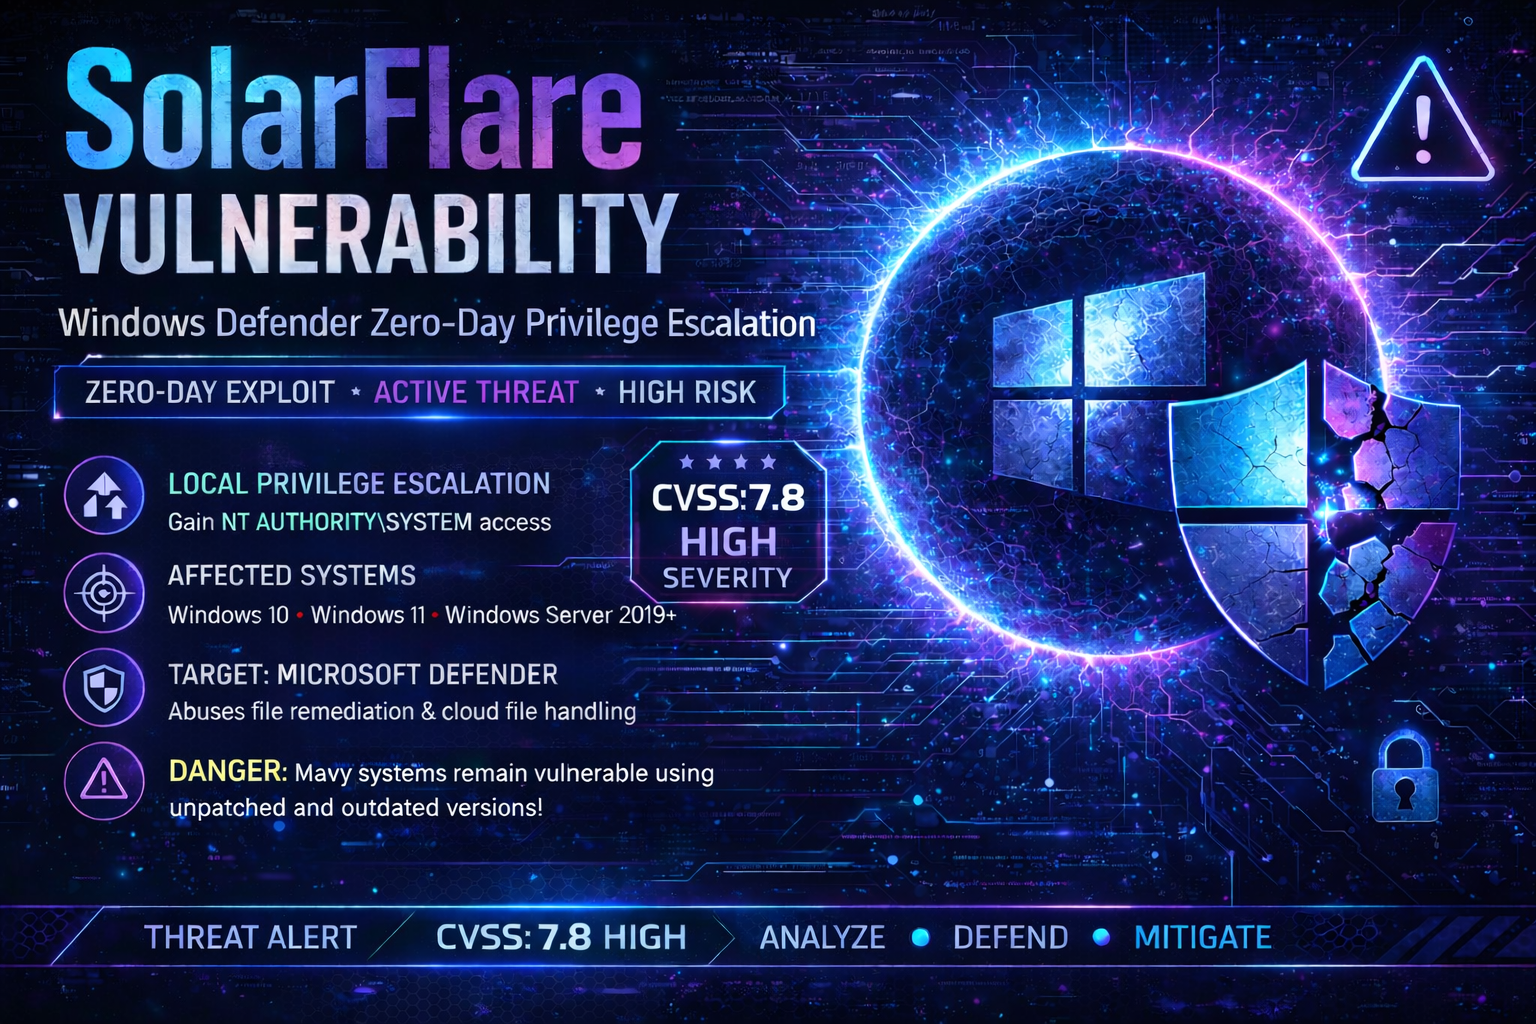
CVE-2026-41091 RedSun | Microsoft Defender LPE 익스플로잇. 낮은 권한의 사용자가 Cloud Files API + NTFS 정션 트릭을 통해 NT AUTHORITY\SYSTEM 권한을 획득합니다 🔥. Defender가 SYSTEM 권한으로 System32에 악성 페이로드를 쓰도록 강제합니다. ⚠️ 실제 환경에서 활발히 악용 중. CVSS 7.8. 패치: Defender Engine 1.1.26040.8. 🛡️ 교육용 PoC 전용입니다.



이 도구는 교육 및 승인된 침투 테스트 목적으로만 제공됩니다. 저자와 기여자는 이 소프트웨어로 인해 발생하는 어떠한 오용이나 피해에도 책임지지 않습니다. 사용자는 테스트 전에 대상 소유자로부터 명시적인 서면 허가를 받았음을 보장할 전적인 책임이 있습니다. 컴퓨터 시스템에 대한 무단 접근은 관련 연방법, 주법 및 국제 사이버 범죄법에 따라 불법입니다. 이 소프트웨어를 사용함으로써 귀하는 다음에 동의하게 됩니다:
[!] 경고: Active Directory 권한 상승 취약점은 엔터프라이즈 인프라에 높은 위험을 초래합니다. 무단 테스트는 엄격히 금지됩니다.
Microsoft Defender 링크 추적 취약점 - NT AUTHORITY\SYSTEM으로의 로컬 권한 상승
이 저장소에는 Microsoft Defender(Microsoft Malware Protection Engine)의 치명적인 로컬 권한 상승 취약점인 CVE-2026-41091에 대한 완전히 동작하는 개념 증명(PoC) 익스플로잇이 포함되어 있습니다. 부적절한 링크 해석(CWE-59)을 악용함으로써, 인증된 저권한 공격자는 NT AUTHORITY\SYSTEM 권한을 획득할 수 있습니다.
"RedSun" 또는 "SolarFlare" 로도 알려진 이 취약점은 공격자가 Cloud Files API(CfAPI)와 NTFS 정션 포인트를 사용하여 Microsoft Defender가 SYSTEM 권한으로 보호된 시스템 위치에 임의의 파일을 쓰도록 속일 수 있게 합니다.
참고: 이 저장소에는 두 가지 버전이 포함되어 있습니다:
basic_poc.cpp- 단순화된 알고리즘 시연(교육용)full_poc.cpp- 모든 기능을 갖춘 완전한 동작 익스플로잇
| 카테고리 | 기능 | basic_poc.cpp | full_poc.cpp |
|---|---|---|---|
| 익스플로잇 | SYSTEM으로의 로컬 권한 상승 | [+] | [+] |
| Cloud Files API(CfAPI) 통합 | [-] | [+] | |
| 클라우드 자리 표시자 생성 | [-] | [+] | |
| NTFS 정션 리디렉션 | [~] | [+] | |
| COM 서비스 활성화 | [-] | [+] | |
| 기법 | 배치 Oplock 악용 | [+] | [+] |
| VSS 스냅샷 탐지 | [+] | [+] | |
| EICAR 트리거 | [+] | [+] | |
| NTFS 재분석 지점(마운트 지점) | [+] | [+] | |
| 파일 처리(NtSetInformationFile) | [-] | [+] | |
| 명명된 파이프 세션 ID 탐지 | [-] | [+] | |
| 콘솔 세션 실행(conhost.exe) | [-] | [+] | |
| WaitOnAddress / WakeByAddress | [-] | [+] | |
| SYSTEM 검증 | [-] | [+] | |
| 대상 | Microsoft Defender < 1.1.26040.8 | [+] | [+] |
| Windows 10/11 | [+] | [+] | |
| Windows Server 2016 | [+] | [+] | |
| Windows Server 2019/2022 | [+] | [+] | |
| x64 전용 | [+] | [+] | |
| 사용성 | 구조화된 로깅 | [~] | [+] |
| 오류 처리 | [~] | [+] | |
| 무작위 디렉터리 이름 | [+] | [+] | |
| 자동 정리 | [~] | [+] | |
| 재시도 로직(NtCreateFile) | [-] | [+] |
| 속성 | 값 |
|---|---|
| CVE ID | CVE-2026-41091 |
| CVSS 점수 | 7.8 (높음) |
| CVSS 벡터 | AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
| 공격 벡터 | 로컬 |
| 필요 권한 | 낮음 |
| 사용자 상호작용 | 없음 |
| 영향 | SYSTEM 수준 코드 실행 |
| CISA KEV | [+] 예 (실제 환경에서 활발히 악용됨) |
| 패치 제공 여부 | Microsoft Malware Protection Engine 1.1.26040.8 |
| 제품 | 영향을 받는 버전 | 수정된 버전 |
|---|---|---|
| Microsoft Malware Protection Engine | < 1.1.26040.8 | 1.1.26040.8+ |
| Microsoft Defender Antimalware Platform | < 4.18.26040.7 | 4.18.26040.7+ |
┌─────────────────────────────────────────────────────────────────────────────
│ SOLARFLARE EXPLOIT CHAIN
├─────────────────────────────────────────────────────────────────────────────
│
│ 1. Create Working Directory
│    └─> %TEMP%\SF-XXXX\
│
│ 2. Trigger Defender with EICAR
│    └─> Write reversed EICAR to bait file
│
│ 3. Wait for VSS Snapshot
│    └─> Detect Volume Shadow Copy creation
│
│ 4. Create First Batch Oplock
│    └─> FSCTL_REQUEST_BATCH_OPLOCK on bait file
│
│ 5. Wait for Oplock Break
│    └─> Acquire exclusive access
│
│ 6. Rename Directory
│    └─> Move original directory to .tmp
│
│ 7. Register Cloud Sync Root
│    └─> CfRegisterSyncRoot with Cloud Files API
│
│ 8. Create Cloud Placeholder
│    └─> CfCreatePlaceholders for bait file
│
│ 9. Create Second Batch Oplock
│    └─> FSCTL_REQUEST_BATCH_OPLOCK on cloud placeholder
│
│ 10. Wait for Second Oplock Break
│     └─> Acquire exclusive access
│
│ 11. Rename Cloud Directory
│     └─> Move cloud directory to .cloud.tmp
│
│ 12. Create NTFS Junction to System32
│     └─> Redirect to C:\Windows\System32
│
│ 13. Copy Payload to System32
│     └─> Copy bait file to System32 as TieringEngineService.exe
│
│ 14. Activate Service as SYSTEM
│     └─> CoCreateInstance(StorageTiersManagement)
│
└─────────────────────────────────────────────────────────────────────────────
# Clone the repository
git clone https://github.com/tc4dy/CVE-2026-41091-PoC-Exploit
cd CVE-2026-41091-PoC-Exploit

# Build using Visual Studio Developer Command Prompt
cl.exe /EHsc /std:c++17 full_poc.cpp /link cfapi.lib ntdll.lib

# Or build basic version
cl.exe /EHsc /std:c++17 basic_poc.cpp /link ntdll.lib
full_poc.exe
basic_poc.exe
CVE-2026-41091 SolarFlare PoC
===============================
     by @tc4dy | CVSS 7.8
===============================

