
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천

 zeze-zeze/hitcon-2023-demo-cve-2023-20562
AMD μProf 드라이버(CVE-2023-20562)의 취약점 악용을 보여주며, EPROCESS 토큰 쓰기 및 DSE 우회를 통한 권한 상승, 서명되지 않은 드라이버 로딩 및 AV 콜백 무효화를 가능하게 합니다.
 zeromemoryex/cve-2025-68921
수백만 대의 게이밍 노트북에 영향을 미치는 로컬 권한 상승
 psmths/reave
하이퍼바이저 전용 WIP 포스트 익스플로잇 프레임워크.
 josexv1/cve-2022-27925
Zimbra CVE-2022-27925 PoC
 wh0am123/cve-2025-54918-poc
CVE-2025-54918에 대한 POC 및 기술 시연.
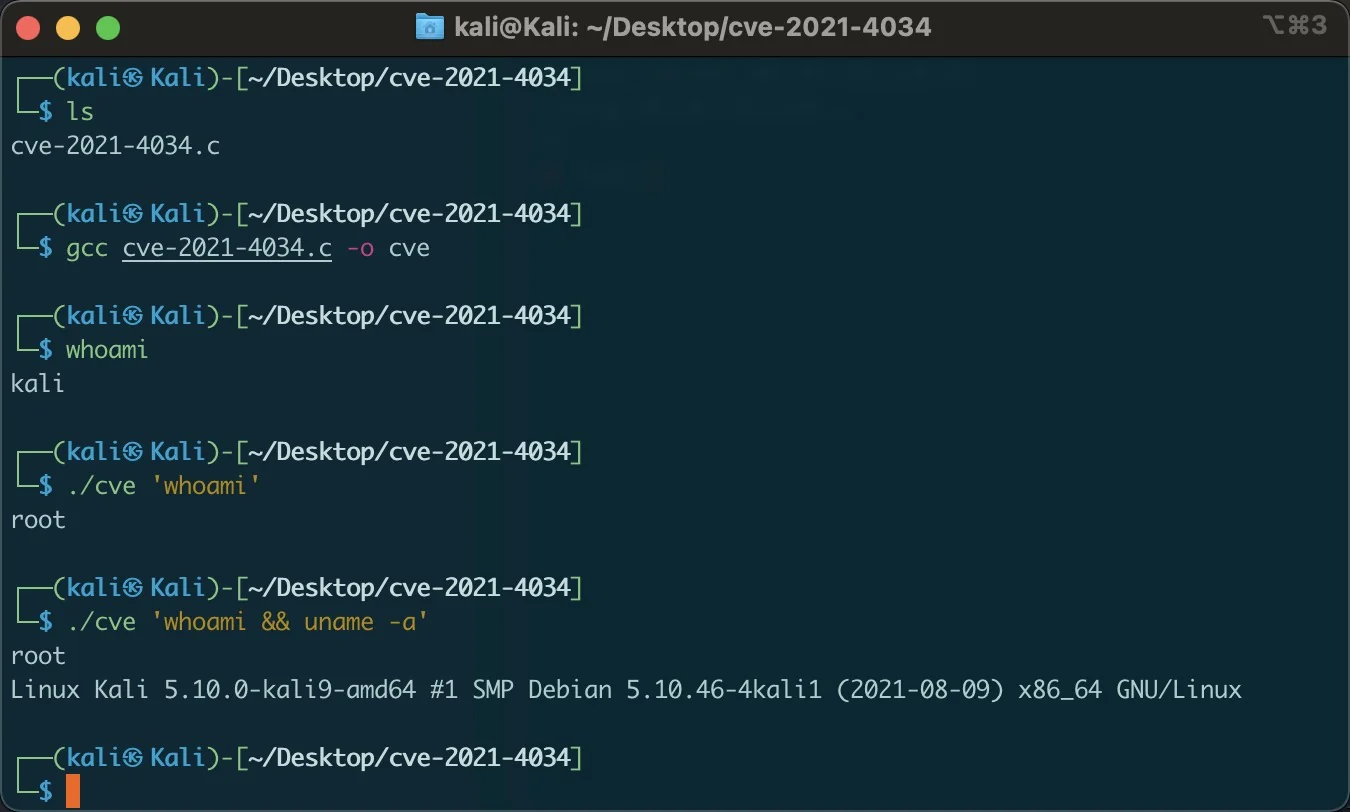 zhzyker/cve-2021-4034
polkit pkexec 로컬 권한 상승 취약점에 사용자 정의 명령 추가하기
 webldix/cve-2024-31317-poc-deployer
Android 9-13에서 CVE-2024-31317 PoC를 자동 배포하여 Zygote 주입과 리버스 셸 실행을 통한 권한 상승을 가능하게 하는 도구입니다.
 dev-2null/kerberosrun
Kerberos를 가지고 놀기 위한 작은 도구.
 alfarom256/hphardwarediagnostics-poc
PoC 익스플로잇 for HP Hardware Diagnostic의 EtdSupp 드라이버
 mindsflee/winflesher
Active Directory 및 로컬 인프라를 위한 자동화된 공격 표면 평가 프레임워크로, 취약점을 도메인 장악, 권한 상승, 측면 이동으로 이어지는 공격 경로와 연관시키고, 수정 지침을 제공합니다.
 galoryber/fawkes
Fawkes는 AI에 의해 독점적으로 작성된 golang Mythic C2 에이전트입니다.
 buter-chkalova/project-rvbbit
DKOM, 시스템 콜 후킹, 은닉, 관측 가능성 및 방어 탐지를 탐구하는 교육용 리눅스 커널 루트킷 PoC
 veritas501/cve-2021-22555-pipeversion
pipe 프리미티브로 재작성된 CVE-2021-22555 익스플로잇
 zombie-kaiser/cve-2024-30088-windows-poc
이 취약점은 NtQueryInformationToken 함수에 존재하며, 특히 AuthzBasepCopyoutInternalSecurityAttributes 함수를 처리할 때 발생합니다. 이 취약점은 커널이 객체를 조작할 때 잠금 메커니즘을 부적절하게 관리하는 데서…
 rabidwh0re/reality_smasher
vRealize RCE + 권한 상승 (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
Nexus Repository Manager 3 취약점(CVE-2020-10199, CVE-2020-10204, CVE-2020-11444)을 위한 PoC 익스플로잇 모음으로, HTTP 엔드포인트를 통한 원격 코드 실행 및 권한 상승을 가능하게 합니다.
 swelljoe/flar
가벼운 CLI 도구로, AI 코딩 에이전트를 격리된 Bubblewrap 샌드박스 내에서 실행하며, 프롬프트 인젝션 및 공급망 공격으로부터 보호하기 위해 엄격한 파일시스템, 네트워크, 자격 증명 격리를 제공합니다.








