
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천

 tdwyer/cve-2020-8559
이것은 CVE-2020-8559 Kubernetes 취약점에 대한 PoC 익스플로잇입니다.
 apkc/cve-2024-26229-bof
Cobalt Strike 및 BruteRatel용 CVE-2024-26229 BOF 구현
 geekben/towelroot
x86에서의 CVE-2014-3153 및 그 유명한 익스플로잇 towelroot에 대한 연구
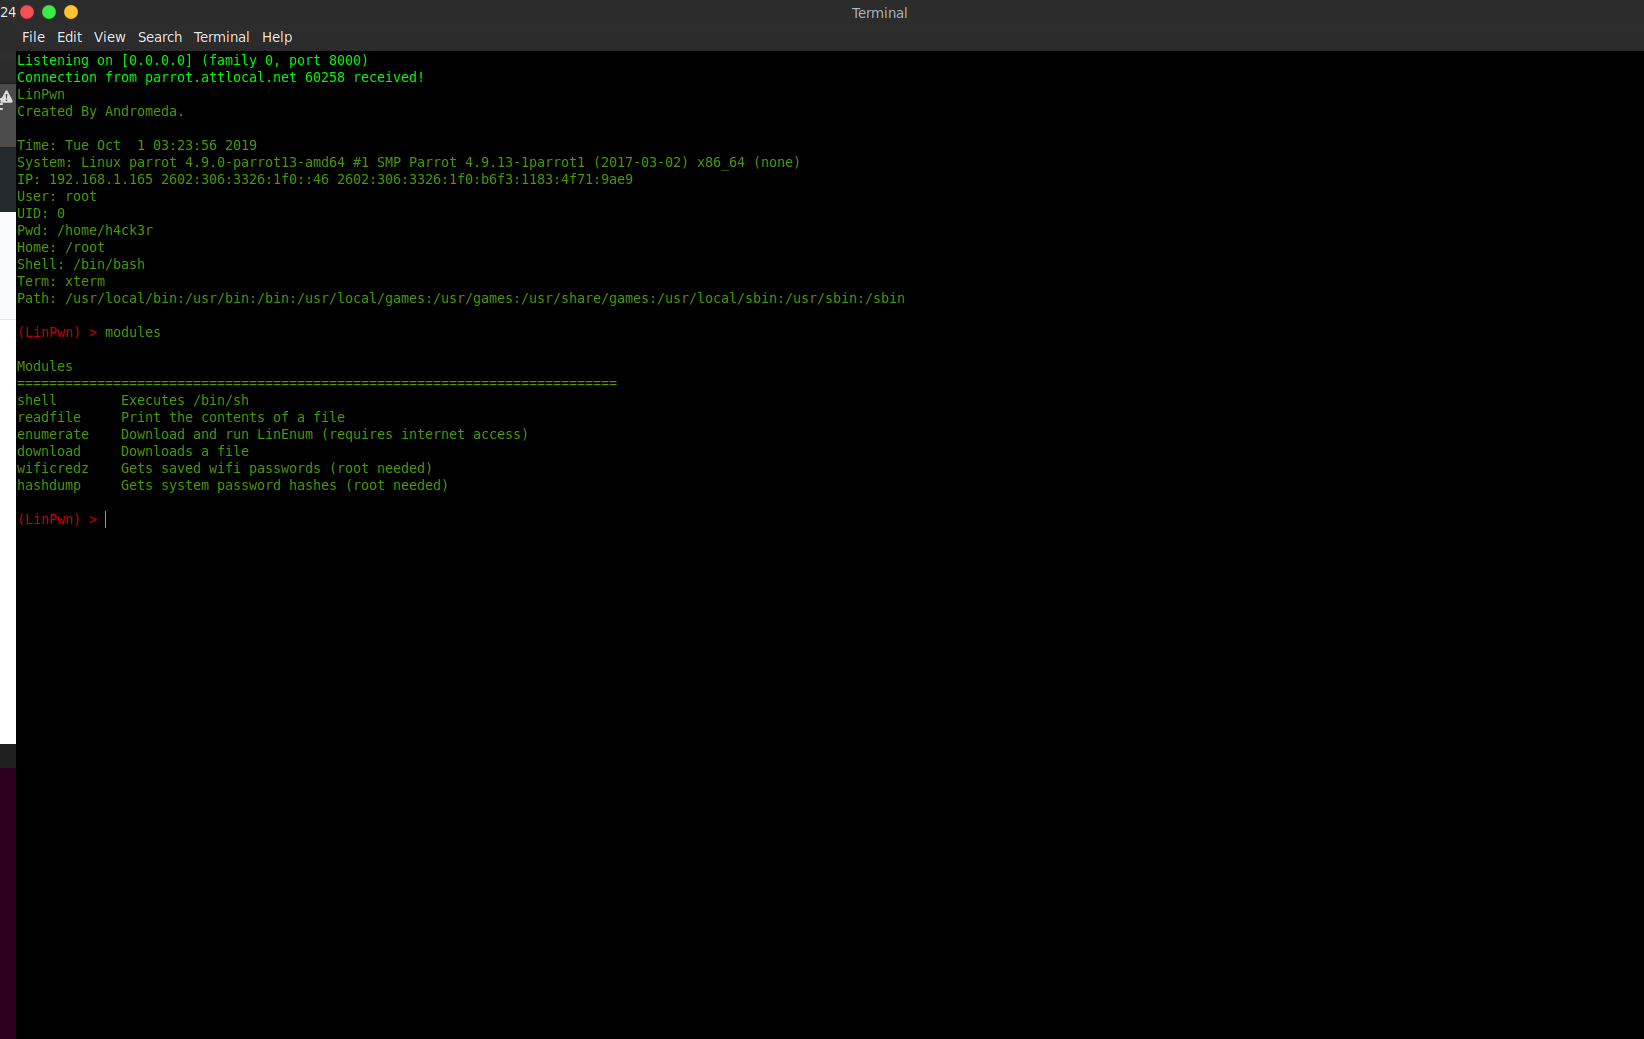 andromeda1957/linpwn
리눅스 권한 상승, 열거, 파일 유출 및 리버스 셸을 통한 자격 증명 수집을 위한 대화형 사후 익스플로잇 도구입니다.
 mr-r3b00t/cve-2021-3156
CVE-2021-3156에 대한 개념 증명(PoC) 익스플로잇으로, sudo의 힙 기반 버퍼 오버플로를 이용해 로컬 사용자가 루트 권한으로 권한 상승을 가능하게 합니다.
 synacktiv/windows_kernel_shadow_stack
Windows 커널 섀도 스택 완화의 일부 측면을 시연하는 개념 증명(PoC)
 kristal-g/cve-2021-40449_poc
CVE-2021-40449용 익스플로잇
 iss4cf0ng/cve-2026-31431-linux-copy-fail
# CVE-2026-31431용 Rust 기반 로컬 권한 상승 익스플로잇 Linux 시스템에서 Meterpreter와 같은 사용자 정의 셸코드를 실행할 수 있게 해주는 CVE-2026-31431용 Rust 기반 로컬 권한 상승 익스플로잇입니다.
 canyie/cve-2024-23700
CVE-2024-23700용 PoC — Android 무단 권한 상승(silent privilege escalation)으로 연락처, SMS, 캘린더, 통화 기록 및 음성 사서함 읽기/쓰기, 발신 전화 걸기 또는 수신 전화 받기, 통화 설정 조작, 다른 앱이 보낸…
 tr3ee/cve-2021-4204
CVE-2021-4204: Linux 커널 eBPF 로컬 권한 상승
 kc57/awesome-pentest
훌륭한 침투 테스트 도구 및 리소스 목록.
 abstractclass/cloudprivs
클라우드 자격 증명으로부터 권한을 브루트포스 테스트로 확인합니다.
 alexlinov/miniplasma-runner
CVE-2020-17103을 C2용으로 적용, 분할 바이너리 SYSTEM 콜백 포함
 alfarom256/logmeinpochandledup
LogMeIn/GoTo Windows 커널 드라이버의 경쟁 조건(race condition)을 악용하여 SYSTEM 핸들을 복제하고, 스레드 토큰 가장(thread-token impersonation) 및 로컬 권한 상승을 가능하게 하는 익스플로잇입니다.
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - 최고의 CertiGhost AD CS 멀티 익스플로잇 프레임워크 | 로그 DC/LDAP 서버, 인증서 남용, PKINIT 해시 추출을 갖춘 고급 툴킷. 기능: 안전 점검 감지, 완전 멀티스레드 익스플로잇. 🛡️ CVSS 8.8…
 spaceraccoon/cve-2020-10665
CVE-2020-10665 Docker Desktop 로컬 권한 상승 PoC
 silverplate3/my-cves
내가 찾은 CVE들. 기술 문서, 익스플로잇 예제 및 퍼징 세션 워크스루
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF 로컬 루트 PoC, Qualcomm Android 4.19 커널(Redmi K40 / Snapdragon 870 클래스)용으로 조정됨, LD_PRELOAD 기반








