
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천

 quyicheng03-boop/cve-2026-98260-popsicle-android
Xiaomi popsicle용 타깃별 Android CVE-2026-98260 연구 포트
 blacksnufkin/pt-toolkit
침투 테스트 또는 레드팀 작전 중 유용한 익스플로잇 스크립트 및 기타 도구
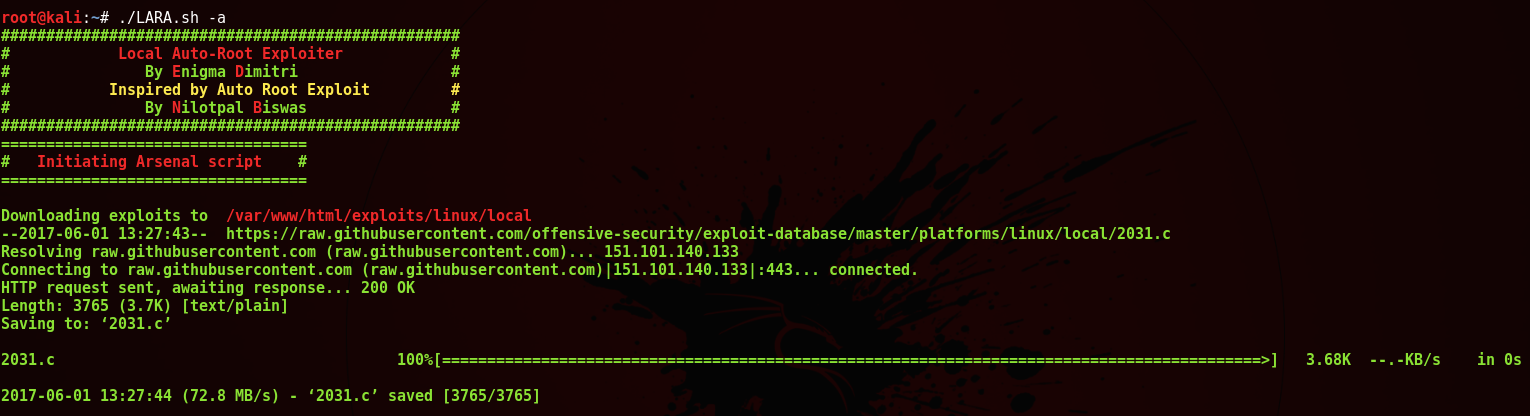 m4lv0id/lare
[L]ocal [A]uto [R]oot [E]xploiter는 공격자 머신에서 로컬 루트 익스플로잇을 배포할 수 있도록 도와주는 간단한 bash 스크립트입니다. 피해자 머신이 인터넷에 연결되지 않은 경우에 유용합니다.
 basharkey/cve-2022-0847-dirty-pipe-checker
Bash 스크립트로 CVE-2022-0847 "Dirty Pipe" 확인
 mtjailed/unjailme
샌드박스 탈출 도구, 개념 증명(CVE-2018-4087) 기반, Rani Idan(Zimperium) 제작
 laginimaineb/cve-2016-2431
Qualcomm TrustZone 커널 권한 상승
 nickguitar/yaps
또 다른 PHP 셸 - 가장 완벽한 PHP 리버스 셸
 veritas501/pipe-primitive
DirtyPipe에서 영감을 받은 Linux 커널의 익스플로잇 프리미티브
 rsmudge/cve-2020-0796-bof
CVE-2020-0796 SMBGhost 로컬 권한 상승을 구현한 Cobalt Strike Beacon Object File로, 토큰 탈취와 세션 상승을 위한 이중 무기화 경로를 제공합니다.
 rvn0xsy/cve_2020_0796_cna
Cobalt Strike AggressorScripts CVE-2020-0796
 beardhammer/cve-2026-85884
CVE-2026-85884를 시연하는 PowerShell 개념 증명으로, Windows whesvc/WinDiag Lua ETW에서 저권한 또는 WPAD LPAC 코드에서 SYSTEM으로의 권한 상승을 보여줍니다.
 j-0-t/staekka
Stækka Metasploit - Metasploit 확장
 ifpdz/cve-2024-44258
CVE-2024-44258
 j4nn/cve-2020-0041
Android 커널 취약점 CVE-2020-0041을 위한 로컬 권한 상승 익스플로잇으로, 다양한 기기 및 커널 버전에서 이식성을 제공합니다.
 mazx0p/mssqlbof
Microsoft SQL Server용 Beacon Object File 제품군으로, 직접 TDS 7.4 프로토콜을 통해 통신합니다.
 fuhei/cve-2024-31317
CVE-2024-31317
 5alt/zerorat
ZeroRAT은 Windows용 한 줄 원격 제어 도구입니다.
 davidcarliez/cve-2026-49176_lpe_poc
2026년 7월에 수정된 Windows WalletService 취약점에 대한 로컬 권한 상승 개념 증명 (PoC).








