
 #1

 ricardojoserf/adduser-samr
Windows에서 SAMR API를 사용하여 로컬 관리자를 생성합니다. C#, Crystal, Python, Rust, Golang, Nim 및 Deno(Javascript)로 구현되었습니다.
 mstxq17/cve-2020-1472
cve-2020-1472 재현·악용 및 해당 exp
 killswitch-gui/hotload-driver
C++
 h3xduck/umbra
4.x 및 5.x 커널 버전을 대상으로 하는 LKM 루트킷으로, 원격 호스트에 리버스 셸을 생성하고 악성코드를 실행하는 등의 작업을 수행할 수 있는 백도어를 엽니다.
 alephsecurity/initroot
모토로라 언테더드 탈옥: CVE-2016-10277을 악용한 보안 부팅 및 장치 잠금 우회
 0xeb-bp/cve-2020-1054
CVE-2020-1054에 대한 Windows 7 x64 로컬 권한 상승 익스플로잇의 Rust 구현입니다. Cargo를 통해 컴파일되고 실행되어 권한을 상승시킵니다.
 codextf2/cobaltstrike-headless
헤드리스 aggressor 클라이언트를 (대부분) 기능적인 cobalt strike 클라이언트로 변환하는 Aggressorscript.
 rhinosecuritylabs/iamactionhunter
AWS IAM 정책 문장 파서 및 쿼리 도구입니다.
 quentinhardy/pytmipe
Windows 권한 상승을 위해 토큰 조작 및 가장(impersonation)을 수행하는 Python 라이브러리 및 클라이언트
 kkent030315/cve-2022-42046
CVE-2022-42046용 개념 증명 익스플로잇으로, wfshbr64.sys 드라이버에서 EPROCESS Protection 및 SignatureLevel 플래그의 직접 커널 객체 조작을 통한 로컬 권한 상승을 시연합니다.
 michalbednarski/resourcepoison
CVE-2025-22441에 대한 분석 및 익스플로잇: Android에서 신뢰할 수 없는 ApplicationInfo가 LoadedApk로 전달되어 설치된 앱에서 SystemUI 프로세스로 권한 상승이 발생함
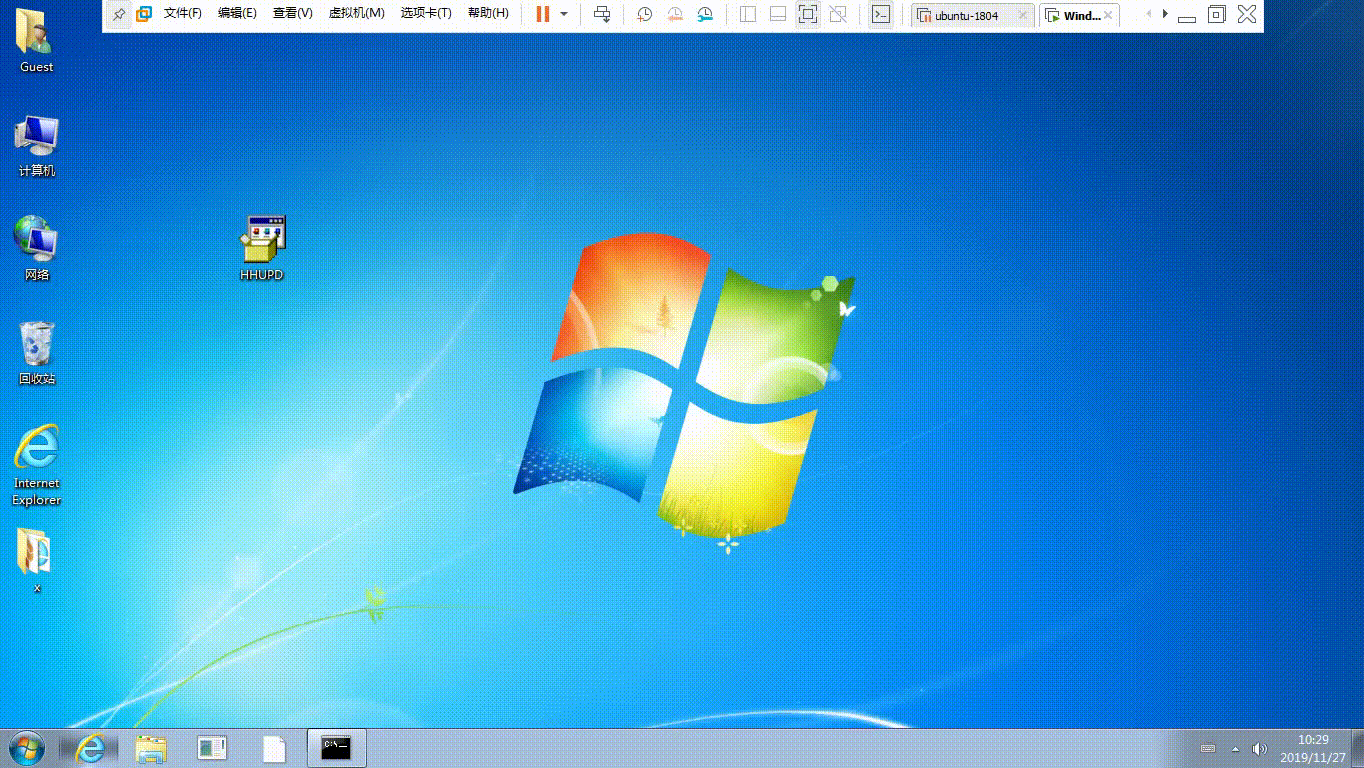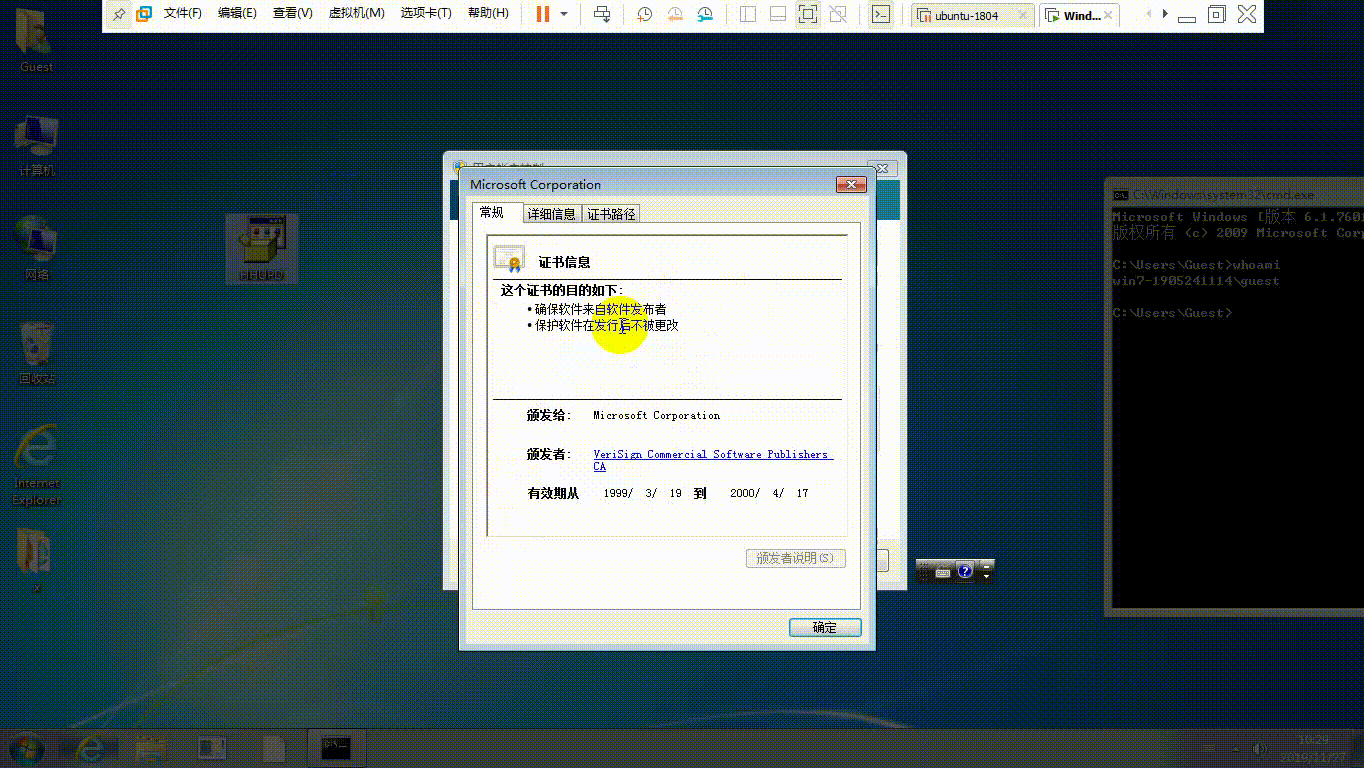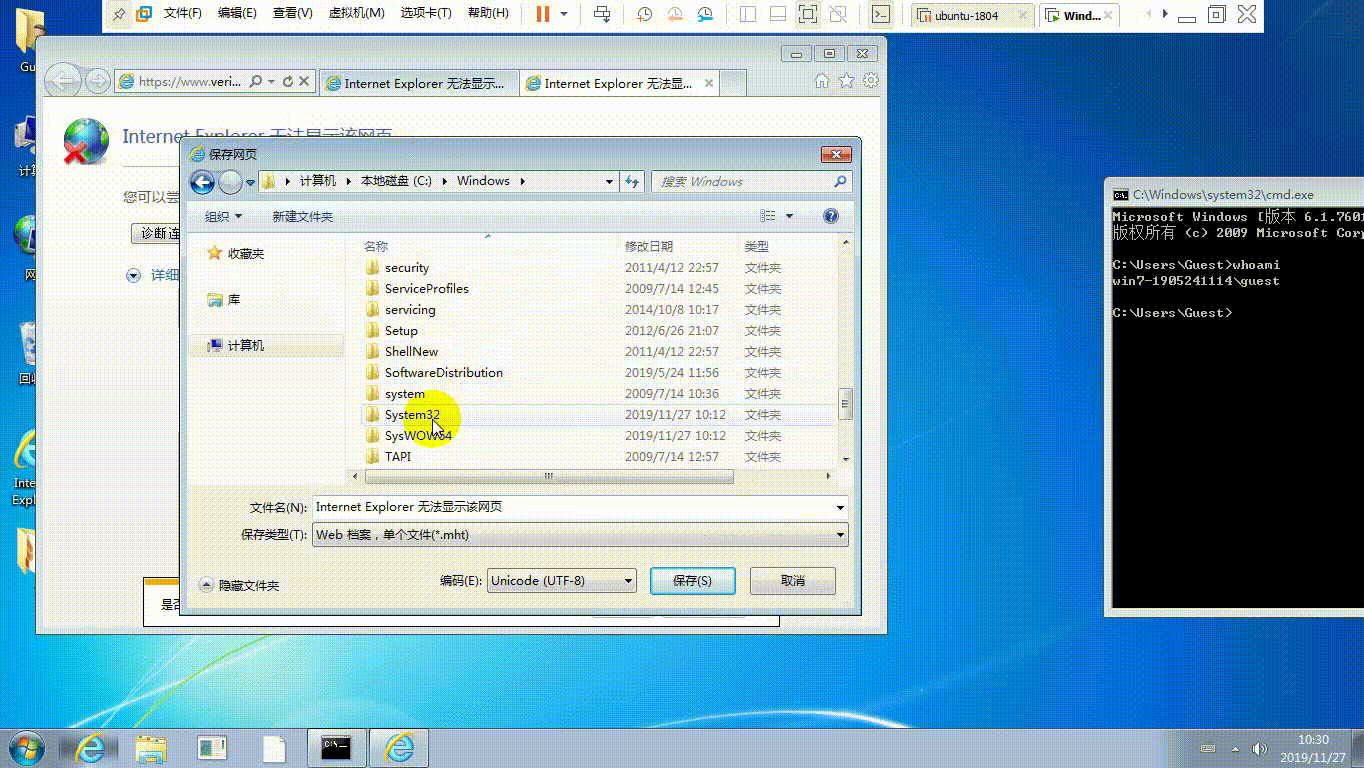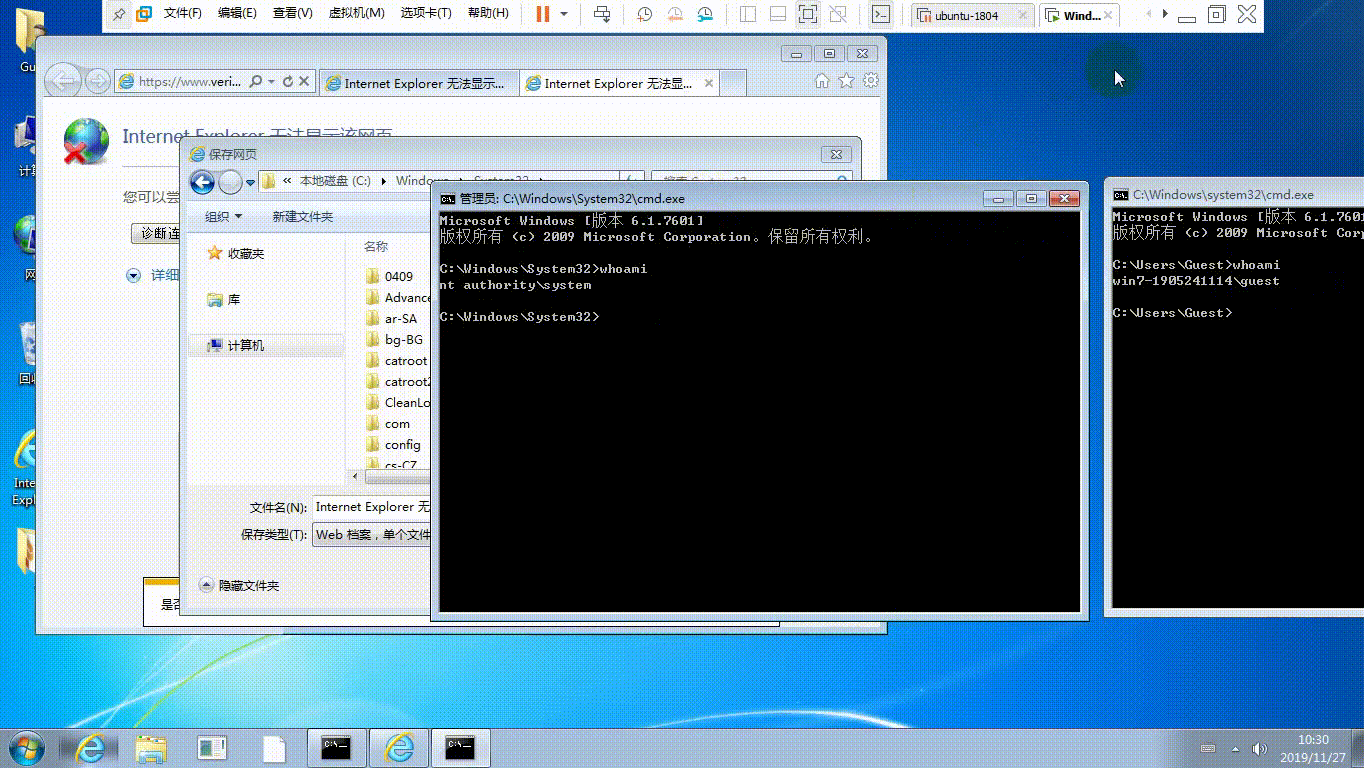 sv3nbeast/cve-2019-1388
guest→system(UAC 수동 권한 상승)
 cisc0-gif/kitt-lite
파이썬 기반 침투 테스트 CLI 도구
 ysanatomic/io_uring_lpe-cve-2024-0582
CVE-2024-0582 (io_uring)용 LPE 익스플로잇
 forrest-orr/exploits
제가 익스플로잇 소스로 전환한 Windows CVE 개인 컬렉션과, 이러한 익스플로잇과 함께 사용하도록 작성한 페이로드 모음입니다.
 nccgroup/windowsdaclenumproject
Windows DACL을 열거하고 분석하기 위한 도구 모음
 ustayready/thunderstorm
환경을 매핑하고, 실효 권한과 신뢰를 평가하며, 완전한 공격 그래프를 단일 .rage.ndjson 파일로 작성하는 수집 및 도출 엔진. 다른 모든 것의 입력.









