
 #1
Tools for gaining higher-level permissions or unauthorized access on compromised systems.
Kitploit 추천
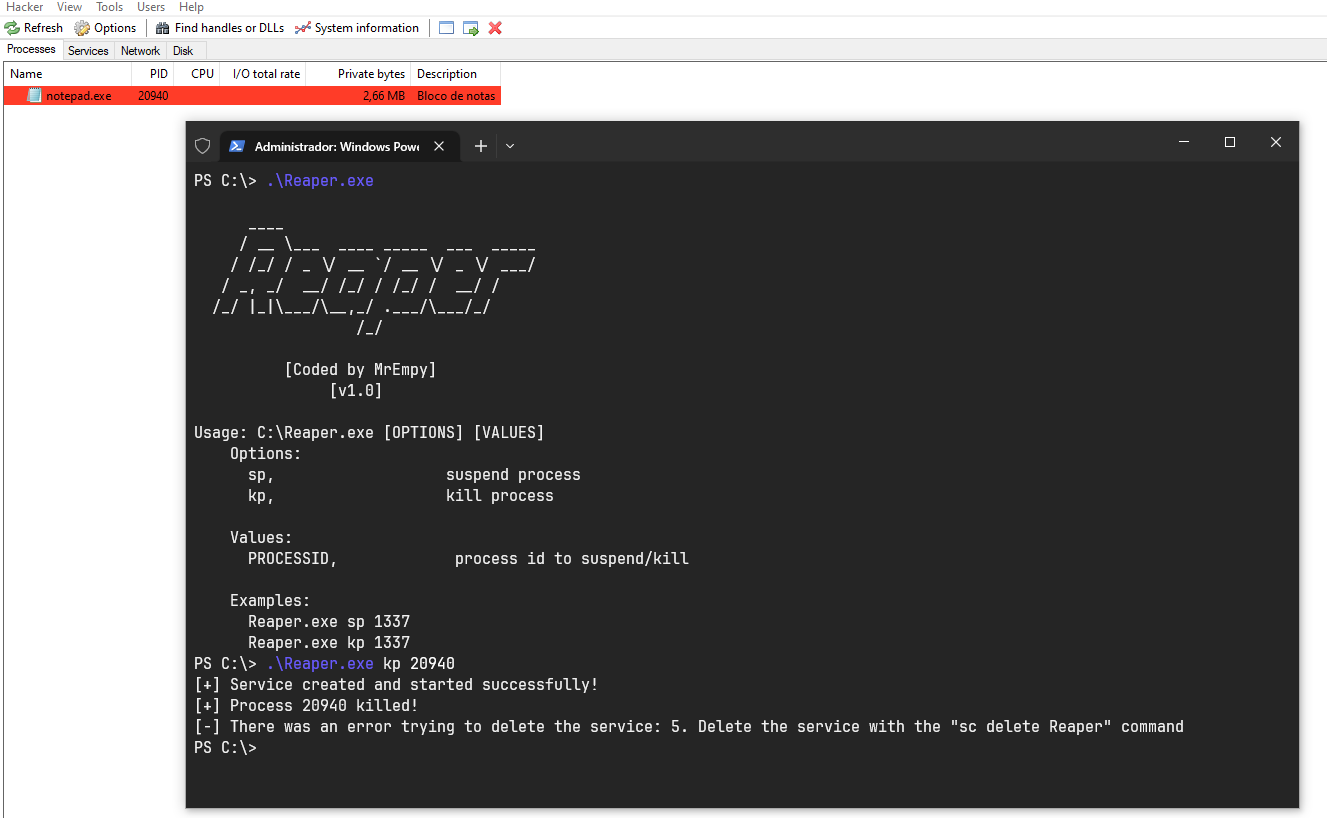
 brosck/reaper
Windows 시스템에서 커널 수준 권한으로 프로세스를 종료하거나 일시 중단하기 위해 kprocesshacker.sys 드라이버를 대상으로 하는 개념 증명 BYOVD 익스플로잇.
 rwfpl/rewolf-msi-exploit
MSI NTIOLib/WinIO 로컬 권한 상승 익스플로잇
 kyxiaxiang/360wfp_exploit
BYOVD: 360 WFP 드라이버를 사용하여 EDR/XDR 네트워크 연결을 차단합니다.
 t0thkr1s/gtfobins-cli
Unix 바이너리 중 시스템 보안 제한을 우회하는 데 악용될 수 있는 것을 검색합니다.
 mhaskar/fsquirtcplpoc
Fsquirt.exe LOLBin에 의해 로드되도록 설계된 bthprops.cpl 모듈 생성용 PoC
 vozec/cve-2026-41651
PackageKit의 트랜잭션 핸들러에서 TOCTOU 레이스를 악용하여 인증 없이 루트 권한으로 임의의 패키지를 설치하고, 로컬 권한 상승 및 SUID 셸을 획득합니다.
 dor00tkit/cve-2024-30090
CVE-2024-30090 - 로컬 권한 상승 PoC
 gdbinit/mach_race
macOS용 로컬 권한 상승 익스플로잇(CVE-2016-1757)으로, Mach IPC 경쟁 조건을 이용해 SIP 및 SUID 보호를 우회하며, 여러 OS X 버전을 대상으로 합니다.
 fortalice/modifycerttemplate
ADCS 인증서 템플릿 수정 및 ACL 열거
 exodusintel/cve-2019-0808
Win32k Exploit 제작: Grant Willcox
 sndav/cve-2026-31431-advanced-exploit
CVE-2026-31431에 대한 익스플로잇으로, Linux 커널 AF_ALG AEAD 페이지 캐시 쓰기 취약점으로, 권한이 없는 사용자가 읽기 가능한 파일에 임의의 4바이트 쓰기를 수행하여 로컬 권한 상승을 가능하게 합니다.
 trustedsec/pplfaultdumpbof
Windows Protected Process Light 우회를 악용하여 보호된 프로세스를 덤프하고 LSASS에서 자격 증명에 접근할 수 있게 하는 Cobalt Strike BOF입니다.
 tamirzb/cve-2021-1961
CVE-2021-1961용 익스플로잇 코드
 lithium876/controll_remote_access_trojan
매우 간단한 원격 접속 트로이 목마를 만들었으며, 이 트로이 목마는 감염된 Windows 시스템에 대한 관리자 제어 권한을 확립합니다.
 supersonic/tlpe
CVE-2026-49881, Android 17의 Telecom 서비스에서 안전하지 않은 컨텍스트 생성을 이용해 비권한 앱에서 UID 1000 system_server 권한으로 임의 코드를 실행
 sec-consult/msiscan
취약한 MSI 설치 프로그램에서 로컬 권한 상승 문제를 식별하기 위한 스캐닝 도구
 tyranid/exploitdotnetdcom
.NET DCOM을 악용하여 EoP(권한 상승) 및 RCE(원격 코드 실행)를 수행하는 도구입니다. 최신 .NET 버전에서는 수정되었습니다.
 itaymigdal/lolspoof
일부 LOLBins 명령줄을 스푸핑하기 위한 대화형 셸








