
 #1
Tools for maintaining access, exploring, and expanding control within compromised systems and networks.
Kitploit 추천
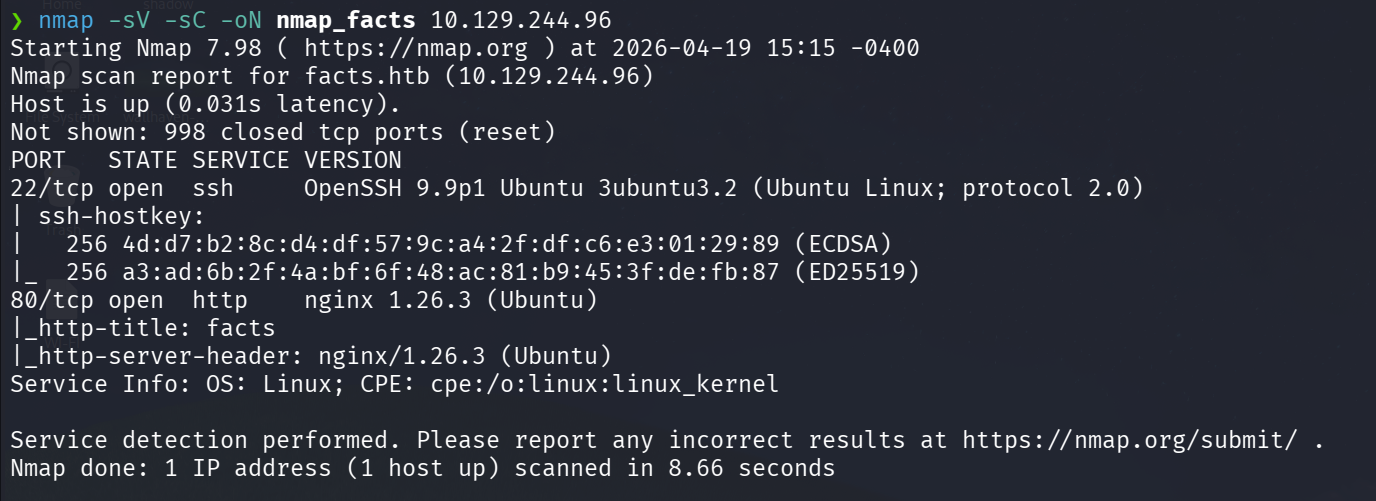
 mattiapertusati/htb-facts
HackTheBox — Facts (쉬움/Linux) | CVE-2025-2304 + AWS S3 + SSH 키 + Facter 권한 상승
 iqbalhussainas/overlayfs-lpe-exploit
로컬 권한 상승 익스플로잇 유형 (CVE-2021-3493, Ubuntu 커널 취약점) TryHackme Lab에서 문서화됨
 kuwaitist/astral_projection
Cobalt Strike UDRL로, VEH를 사용하여 호출을 가로채고, 슬립 중에 모듈을 언맵하며, 새로운 모듈을 다시 맵핑하여 IOC를 회피하는 고급 모듈 스톰핑을 수행합니다.
 dokter69/cve-2025-2563
CVE-2025-2563을 대상으로 하는 멀티스레드 익스플로잇으로, WordPress User Registration & Membership 플러그인에서 인증되지 않은 권한 상승을 공격합니다. 익명 등록, nonce 남용 및 관리자 역할 탈취를 자동화합니다.
 nxploited/cve-2025-15403
RegistrationMagic <= 6.0.7.1 - admin_order를 통한 인증되지 않은 권한 상승
 nxploited/cve-2026-0920-
Elementor용 LA-Studio Element Kit <= 1.5.6.3 - lakit_bkrole 매개변수를 통한 백도어 기반 관리자 사용자 생성으로 이어지는 인증되지 않은 권한 상승
 h1sok444/cve-2026-25232-poc
CVE-2026-25232에 대한 개념 증명(PoC)으로, Gogs에 존재하는 권한 상승 취약점입니다.
 rinaliyeva/metasploitable2-vsftpd-exploitation
프로젝트: vsFTPd 2.3.4 백도어 익스플로잇 (CVE-2011-2523) (Metasploitable 2에서)
 nxploited/cve-2025-53580
WordPress Simple Business Directory Pro Plugin < 15.6.9는 높은 우선순위의 권한 상승 취약점에 영향을 받습니다.
 nxploited/cve-2025-14364
Demo Importer Plus <= 2.0.8 - 인증 누락으로 인한 인증된 (구독자+) 사용자의 사이트 초기화 및 권한 상승
 nxploited/cve-2025-2563
User Registration & Membership WordPress 플러그인 4.1.2 이전 버전은 Membership Addon이 활성화되었을 때 사용자가 계정 역할을 설정하는 것을 막지 않아 권한 상승 문제가 발생하며, 인증되지 않은 사용자가 관리자 권한을…
 nxploited/cve-2026-1937
YayMail <= 4.3.2 - 'yaymail_import_state' AJAX Action을 통한 인증된(Shop Manager+) 임의 옵션 업데이트에 대한 인증 누락
 nxploited/cve-2026-1492
User Registration & Membership <= 5.1.2 - 멤버십 등록을 통한 인증되지 않은 권한 상승
 nxploited/cve-2026-4484
Masteriyo LMS <= 2.1.6 - 인증된 사용자(학생 이상)의 관리자 권한 상승을 허용하는 인가 누락
 nxploited/cve-2026-27542-cve-2026-27540-
비인증 권한 | 비인증 임의 파일 업로드








