
 #1
Tools for discovering open ports, services, and potential entry points on network devices.
Kitploit 추천

 ronankongala/metasploit-pentest-report
Metasploitable2 및 TryHackMe Blue에 대한 승인된 침투 테스트. 3개의 CVE 악용(CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), CVSS 점수 및 MITRE ATT&CK 매핑이 포함된 4개의 발견 사항.

 ullaakut/gorsair
Gorsair는 API를 노출하는 원격 도커 컨테이너에 대한 루트 액세스를 제공합니다.
 morpheuslord/gpt_vuln-analyzer
ChatGPT API, Bard API, Llama2, Python-Nmap, DNS Recon, PCAP 및 JWT 재구성 모듈을 사용하며, GPT3 모델을 이용하여 Nmap 스캔 데이터와 DNS 스캔 정보를 기반으로 취약점 보고서를 생성합니다. 또한 상당한 규모의…
 daniel-cues/nmapgui
NMap을 위한 고급 그래픽 사용자 인터페이스
 shizzz477/msploitego
Metasploit 데이터베이스의 데이터를 기반으로 한 Maltego용 침투 테스트 스위트
 leviathan36/trigmap
Nmap을 위한 래퍼로, 네트워크 스캔을 빠르게 실행할 수 있습니다.
 jehadalqurashi/blackdir-framework
웹 애플리케이션 취약점 스캐너
 exbotanical/brutus
확장 가능한 익스플로잇 프레임워크로, 모듈형 멀티태스킹 아키텍처 기반으로 제공됩니다.
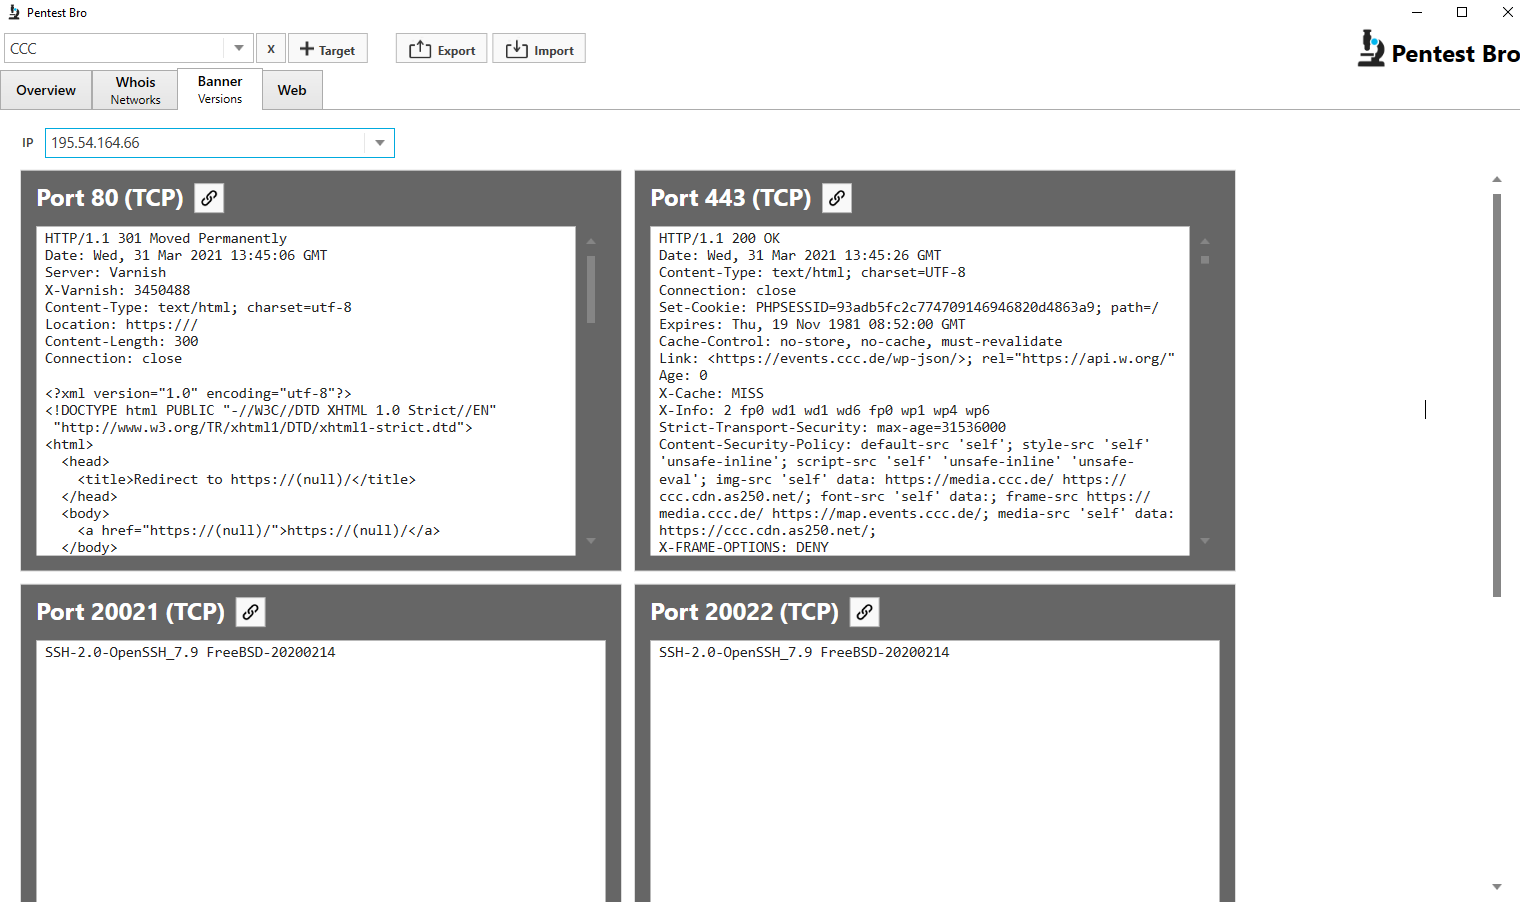 marius-rothenbuecher/pentestbro
Windows 기반 정찰 도구로, 서브도메인 열거, 포트 스캐닝, 배너 그랩, whois 조회, 웹 경로 열거를 결합하여 침투 테스트에 사용됩니다.

 evyatarmeged/raccoon
정찰 및 취약점 스캐닝을 위한 고성능 공격적 보안 도구
 esc4icescesc/skanuvaty
위험할 정도로 빠른 DNS/네트워크/포트 스캐너
 medbenali/cyberscan
오픈소스 네트워크 포렌식 툴킷으로, 패킷 분석, 포트 스캐닝, 호스트 탐색 및 IP 지리적 위치를 지원합니다. ARP, ICMP, TCP, UDP 핑 및 pcap 디코딩을 지원합니다.
 joker25000/optiva-framework
Optiva-Framework 🔎 웹 애플리케이션 스캐너🕵️
 sdnewhop/sdwan-harvester
:globe_with_meridians: 인터넷상의 SD-WAN 노드를 자동으로 열거하고 핑거프린팅합니다

 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d








