
 #1
Tools for creating, managing, and analyzing fake login pages and email campaigns.
Kitploit 추천
 vighnesh91/severitas
격리된 루프백 랩, 합성 대상 생성, 사전 승인 검사, 오프라인 HTML/Markdown/JSON/CSV 보고를 갖춘 승인된 사회공학 시뮬레이션 프레임워크.
 yuyudhn/blindxss-lite
Flask로 구축된 경량 Blind XSS(Cross-Site Scripting) 수집기 및 페이로드 서버
 shaheeryasirofficial/smugglemypayload
클라이언트 측에서 JavaScript를 통해 파일을 임베드하고 재구성하는 HTML 스머글링 페이지를 생성하며, 페이로드 인코딩, 청킹, 난독화, 피싱 유인 템플릿을 제공합니다.
 gmh5225/fullscreenbrowserphishing
브라우저를 전체 화면 모드로 설정하여 수행하는 피싱의 PoC
 bardlaudian/cve-2025-24071
의존성 없는 Python PoC 생성기로, CVE-2025-24071에 대해 ZIP 내에 악성 .library-ms 파일을 생성하여 Windows Explorer NTLM 해시 노출을 유발합니다.
 gmh5225/definitelynotphishing
악성 evilginx 피싱릿(phislets), gophish 템플릿, burp suite 확장 프로그램 등을 포함합니다.
 mr-un1k0d3r/redteamscripts
레드 팀 공격용 스크립트 모음으로, 프로세스 종료, 피싱을 위한 SPF 우회, 패스워드 스프레이, ColdFusion 패스워드 복호화를 포함합니다.
 samsayen/jqueryingu
유효한 JQuery로, 시스템을 프로파일링하고 가짜 분석 GET 요청으로 서버에 정보를 반환합니다.
 virtualsamuraii/flyphish
피싱 인프라를 즉시 배포하세요.
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
CVE-2026-27579에 대한 Exploit PoC로, Appwrite 백엔드의 CORS 잘못된 구성으로 인해 악성 피싱 페이지를 통해 인증된 계정 데이터 탈취를 시연합니다.
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367은 PDF.js의 치명적인 취약점(CVSS 9.8)으로, PDF 파일 내 FontMatrix 객체에 대한 불충분한 유형 검사로 인해 임의 JavaScript 코드 실행을 허용합니다.
 b1tbit/cve-2026-32201-exploit
Python 익스플로잇 for CVE-2026-32201, Microsoft SharePoint Server의 반사형 XSS 취약점으로, 조작된 HTTP 요청을 통해 인증되지 않은 스푸핑 및 데이터 변조를 가능하게 합니다.
 mrbrutti/cartero
사이트 클로닝, 템플릿 기반 이메일 전송, 이메일·SMS·iMessage·LinkedIn을 통한 피싱 캠페인 실행을 위한 CLI 기반 모듈형 피싱 프레임워크
 muraenateam/muraena
대상 웹 앱을 동적으로 미러링하고 원본 서버와 상호작용하는 거의 투명한 리버스 프록시를 사용하여 피싱 및 피싱 후속 활동을 자동화합니다.
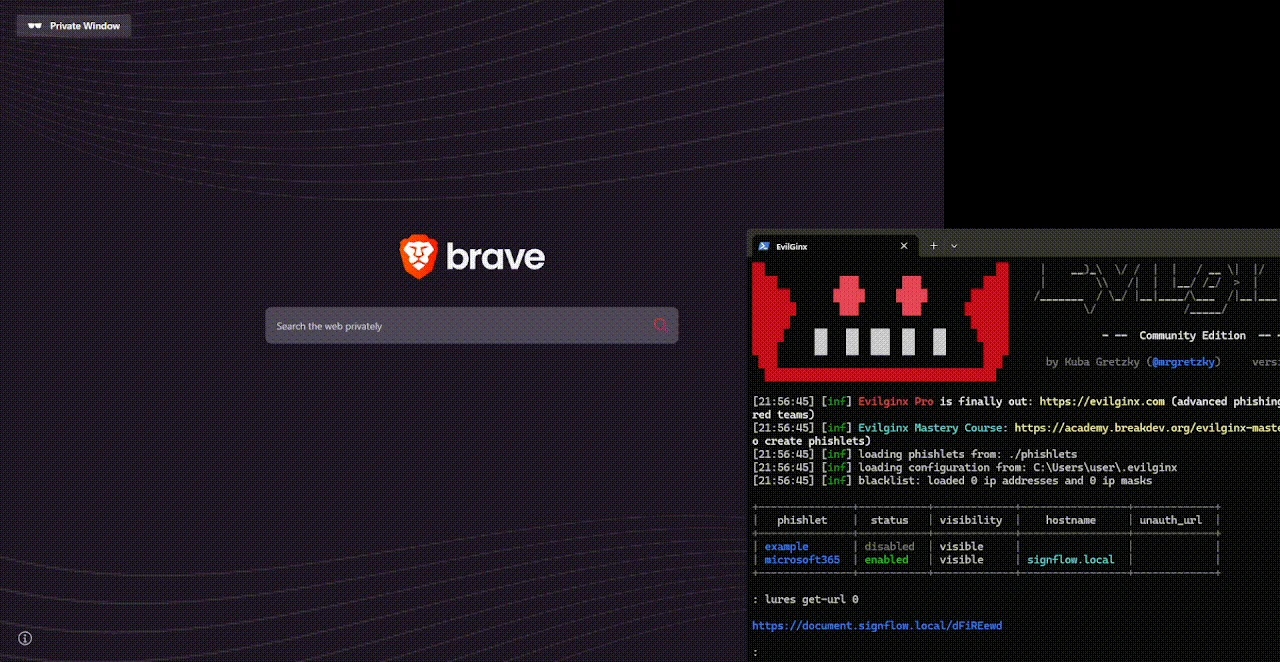 0x4meliorate/mimic
프레임리스 브라우저 인 더 브라우저(BitB) - iframe 없음, 프레임 버스팅 문제 없음. 사실적인 피싱 시뮬레이션을 위한 단일 스크립트 Shadow DOM / MutationObserver 라이브러리로, 리버스 프록시를 통해 쉽게 주입할 수 있습니다.
 yfelipecruvinel/tryhackme-moniker-link
TryHackMe에서 완료한 Moniker Link(CVE-2024-21413) 실습 랩 문서화.
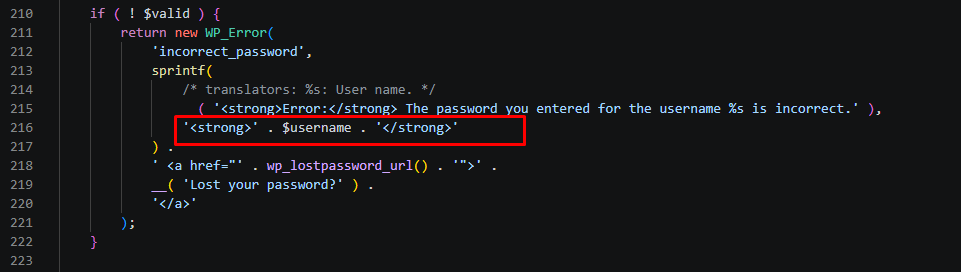 dungsocool/cve-2026-64638
CVE-2026-64638에 대한 개념 증명(PoC) 익스플로잇: WordPress 로그인에서의 반사형 XSS를 DOM clobbering과 연계하여 관리자 계정 탈취 및 원격 코드 실행을 달성합니다.
 mohwahyudi/poc-cve-2026-64638-
DOM 클로버링, REST JSONP/SOME 및 플러그인 업로드를 통한 WordPress 사전 인증 XSS에서 RCE로 이어지는 PoC 익스플로잇 체인으로, Docker 랩 검증과 인터랙티브 셸을 포함합니다.







