#1
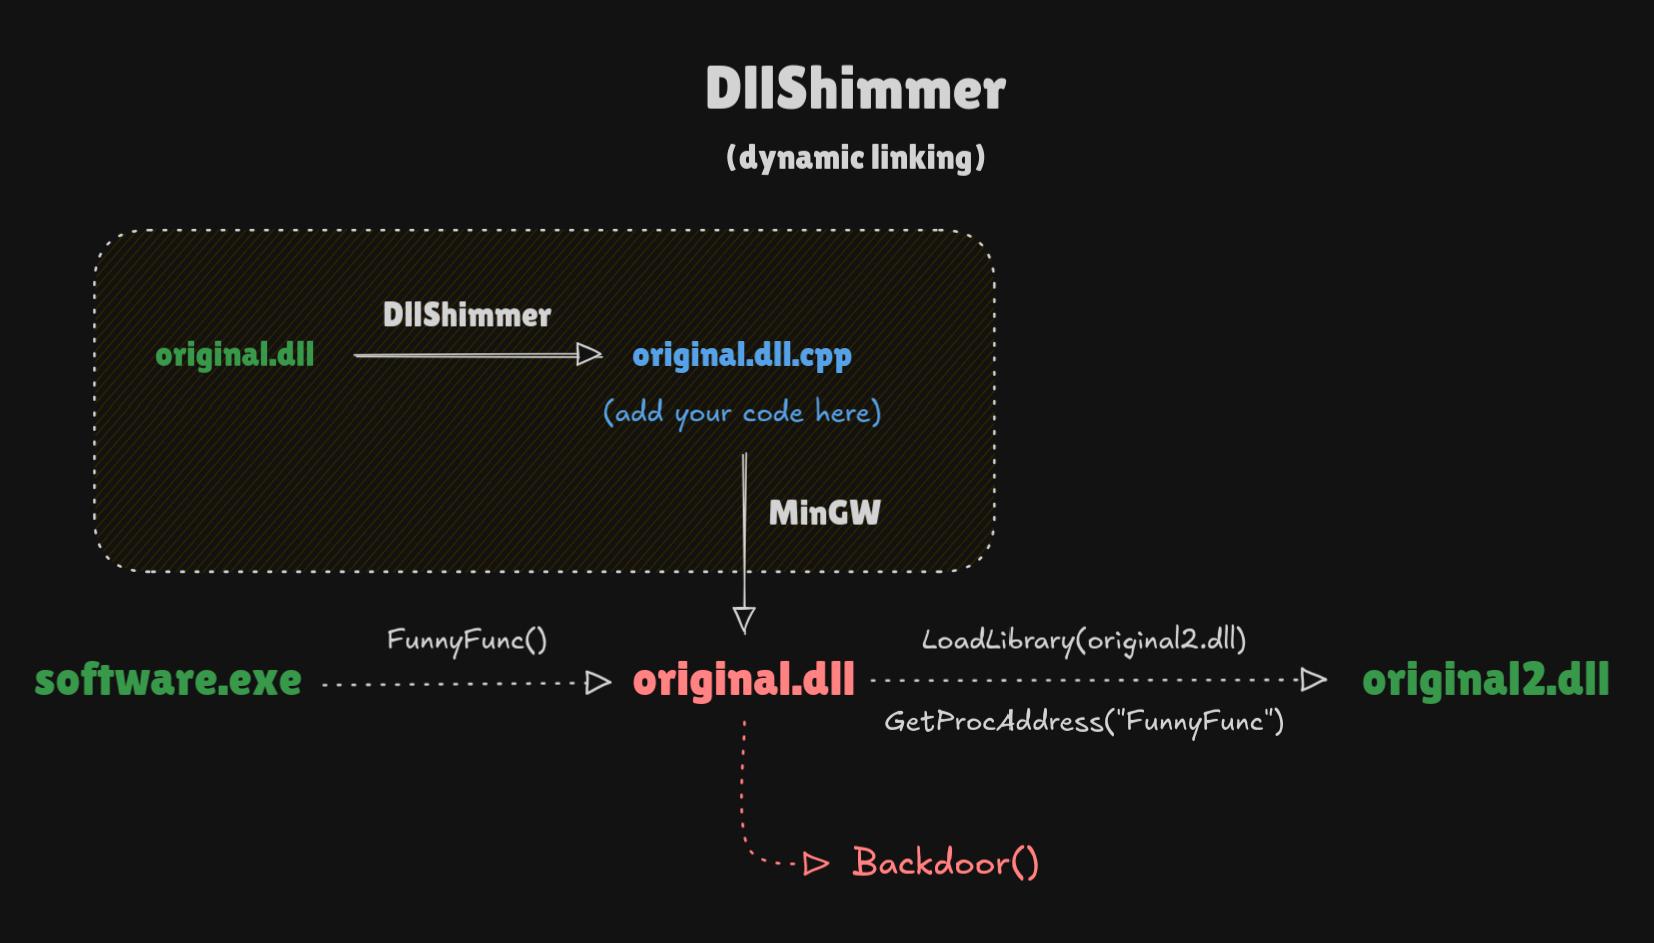
 print3m/dllshimmer
DLL 하이재킹을 쉽게 무기화하세요. 모든 DLL의 모든 함수를 백도어하세요.
 b4rtik/redpeanut
RedPeanut은 .Net Core 2로 개발된 소형 RAT이며, 에이전트는 .Net 3.5/4.0으로 개발되었습니다.
 trustedsec/tap
TrustedSec Attack Platform은 조직에 대한 확립된 연결을 보장하기 위해 인프라에서 드로퍼(dropper)를 사용하는 신뢰할 수 있는 방법입니다.
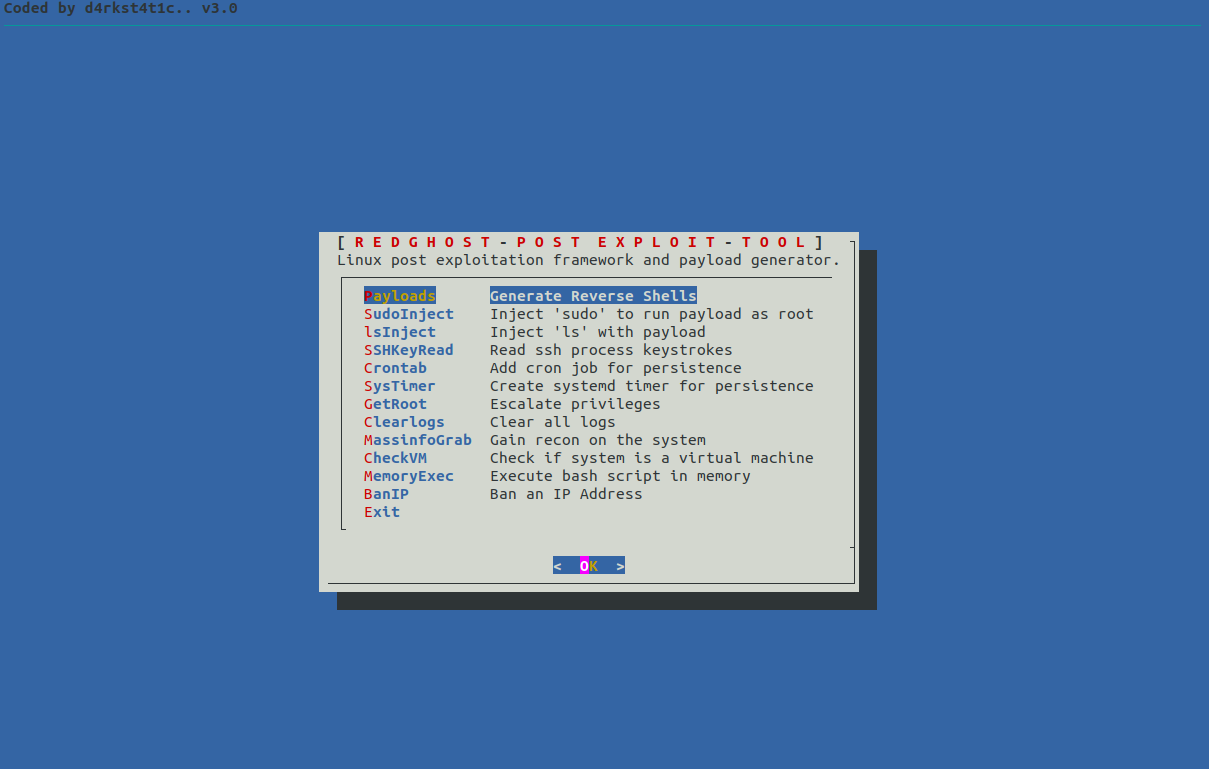 d4rk007/redghost
Linux 사후 침투 프레임워크로, bash로 작성되었으며 레드팀이 지속성, 정찰, 권한 상승 및 흔적을 남기지 않는 작업을 지원하도록 설계되었습니다.
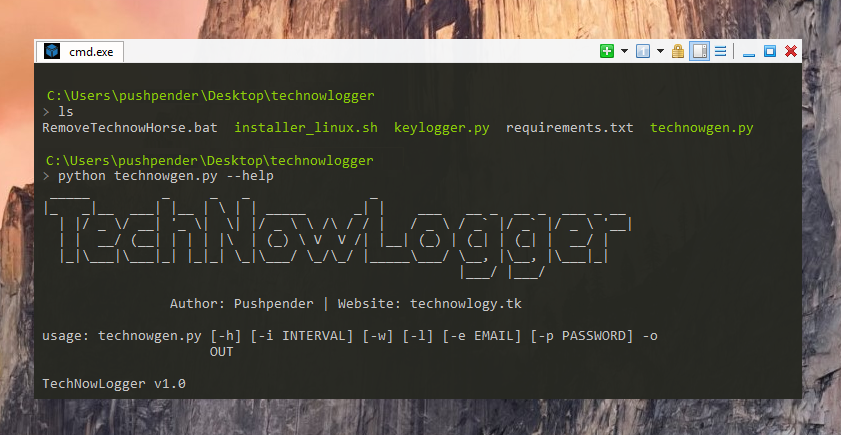 pushpenderindia/sinister
Sinister는 Windows/Linux 키로거 생성기로서, 키 로그를 이메일로 전송하고 기타 유용한 대상 정보도 함께 보냅니다.
 sw4mpf0x/powerlurk
PowerShell을 사용한 악성 WMI 이벤트
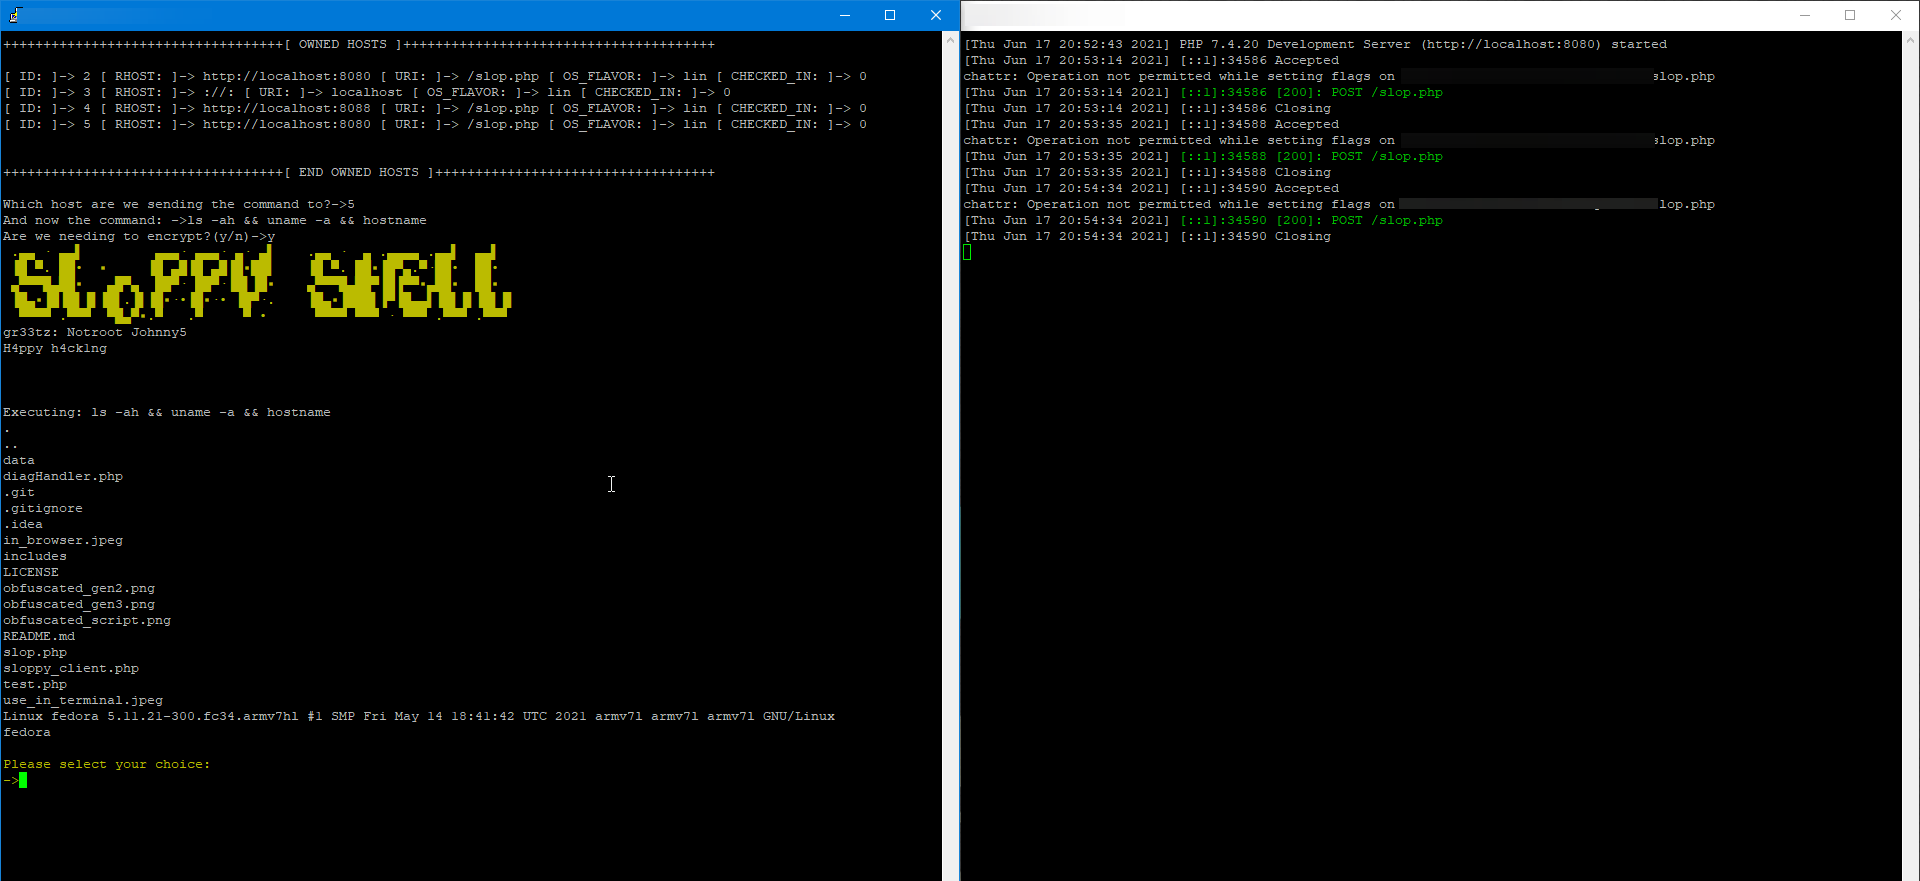 oldkingcone/slopshell
당신이 필요로 하는 유일한 PHP 웹쉘.
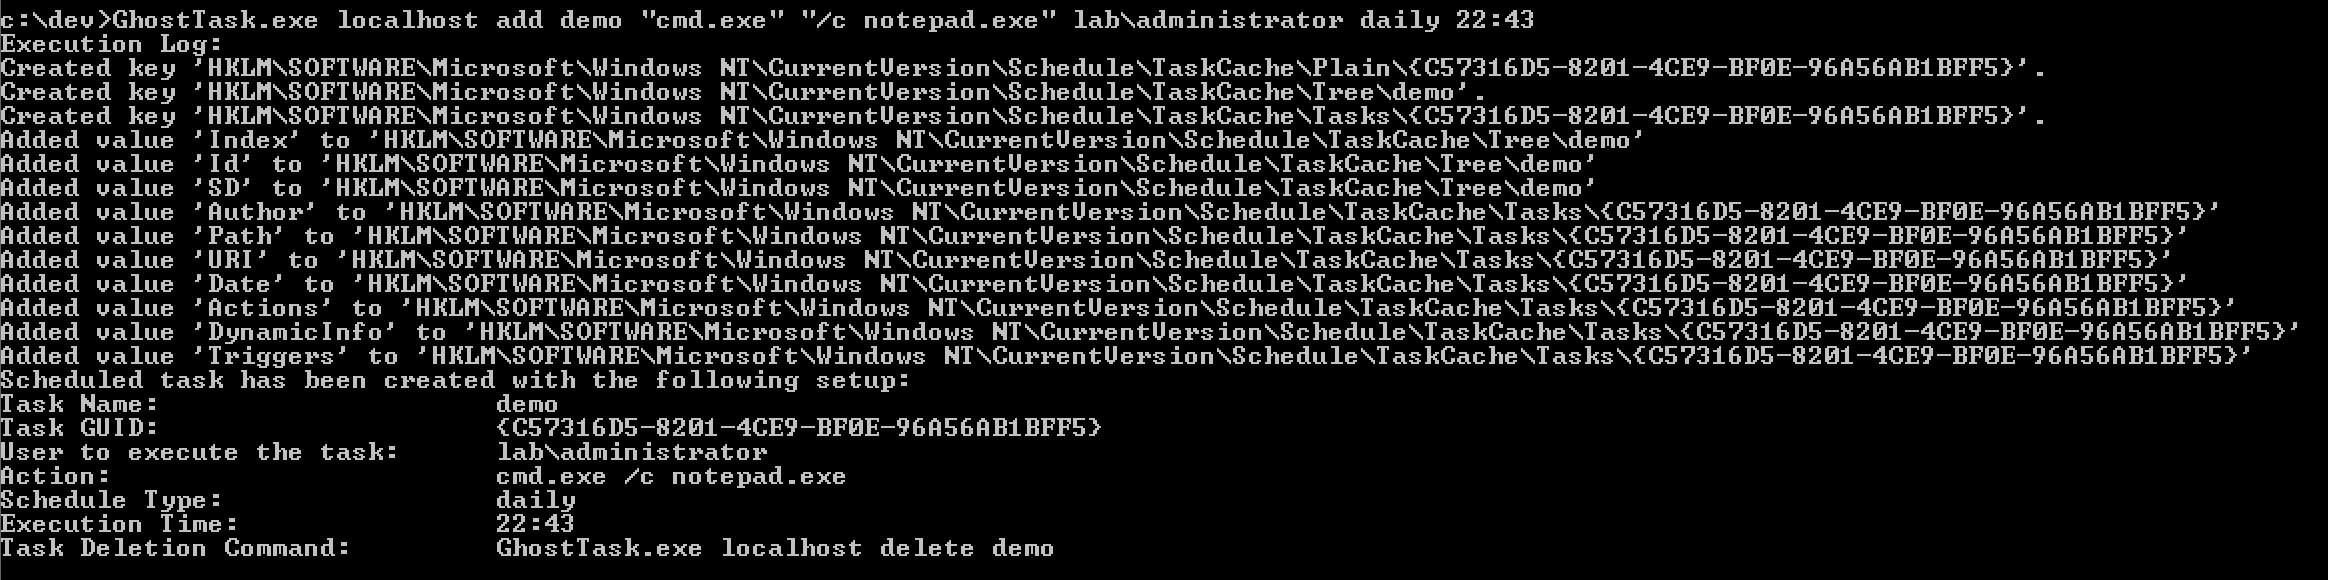 netero1010/ghosttask
이 도구는 일반적인 이벤트 로그를 트리거하지 않고 직접 레지스트리 조작을 통해 예약된 작업을 생성합니다.
 hoodoer/js-tap
JavaScript beacons 및 C2로, 웹앱 서버나 데스크탑 소프트웨어에서 XSS payload 또는 post exploitation implants로 사용되어 사용자를 모니터링하고 지속성을 유지하기 위한 도구입니다. Browser extension,…
 beetlechunks/redsails
RedSails는 Python 기반의 포스트 익스플로잇 프로젝트로, 호스트 기반 보안 모니터링 및 로깅을 우회하는 것을 목표로 합니다. DerbyCon 2017 Talk: https://www.youtube.com/watch?v=Ul8uPvlOsug
 twosevenonet/injectsetconsole
WriteProcessMemory를 사용하지 않는 프로세스 코드 인젝션에 대한 개념 증명
 4w4k3/insanity-framework
페이로드 생성 및 원격 시스템 제어. [단종됨]
 allevon412/teamsimplant
은밀한 DLL 프록싱 임플란트로, Microsoft Teams에 AES 암호화된 셸코드를 언후킹 기법을 통해 주입하여 Metasploit Meterpreter 세션으로 지속적인 백도어 접근을 제공합니다.
 klezvirus/driverjack
유효한 드라이버 서비스를 하이재킹하여 네이티브 심볼릭 링크와 NT 경로를 악용해 임의의 (서명된) 드라이버를 로드합니다.
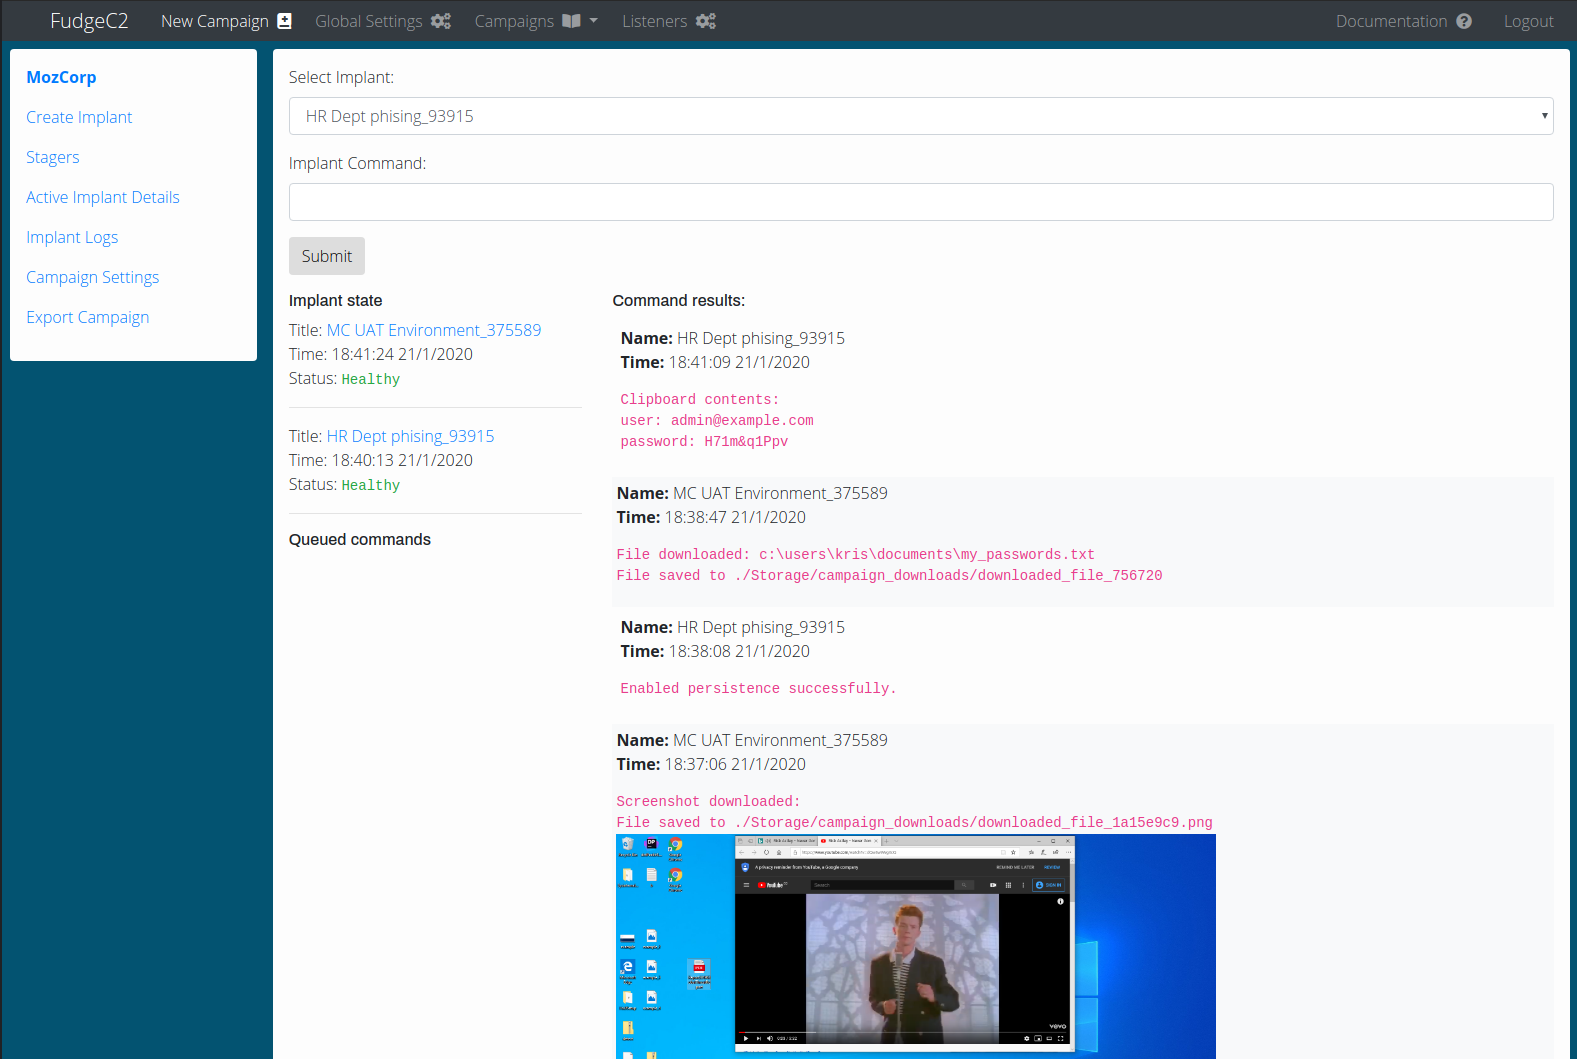 ziconius/fudgec2
FudgeC2 - 팀 협업 및 사후 침투 활동을 위해 설계된 명령 및 제어 프레임워크
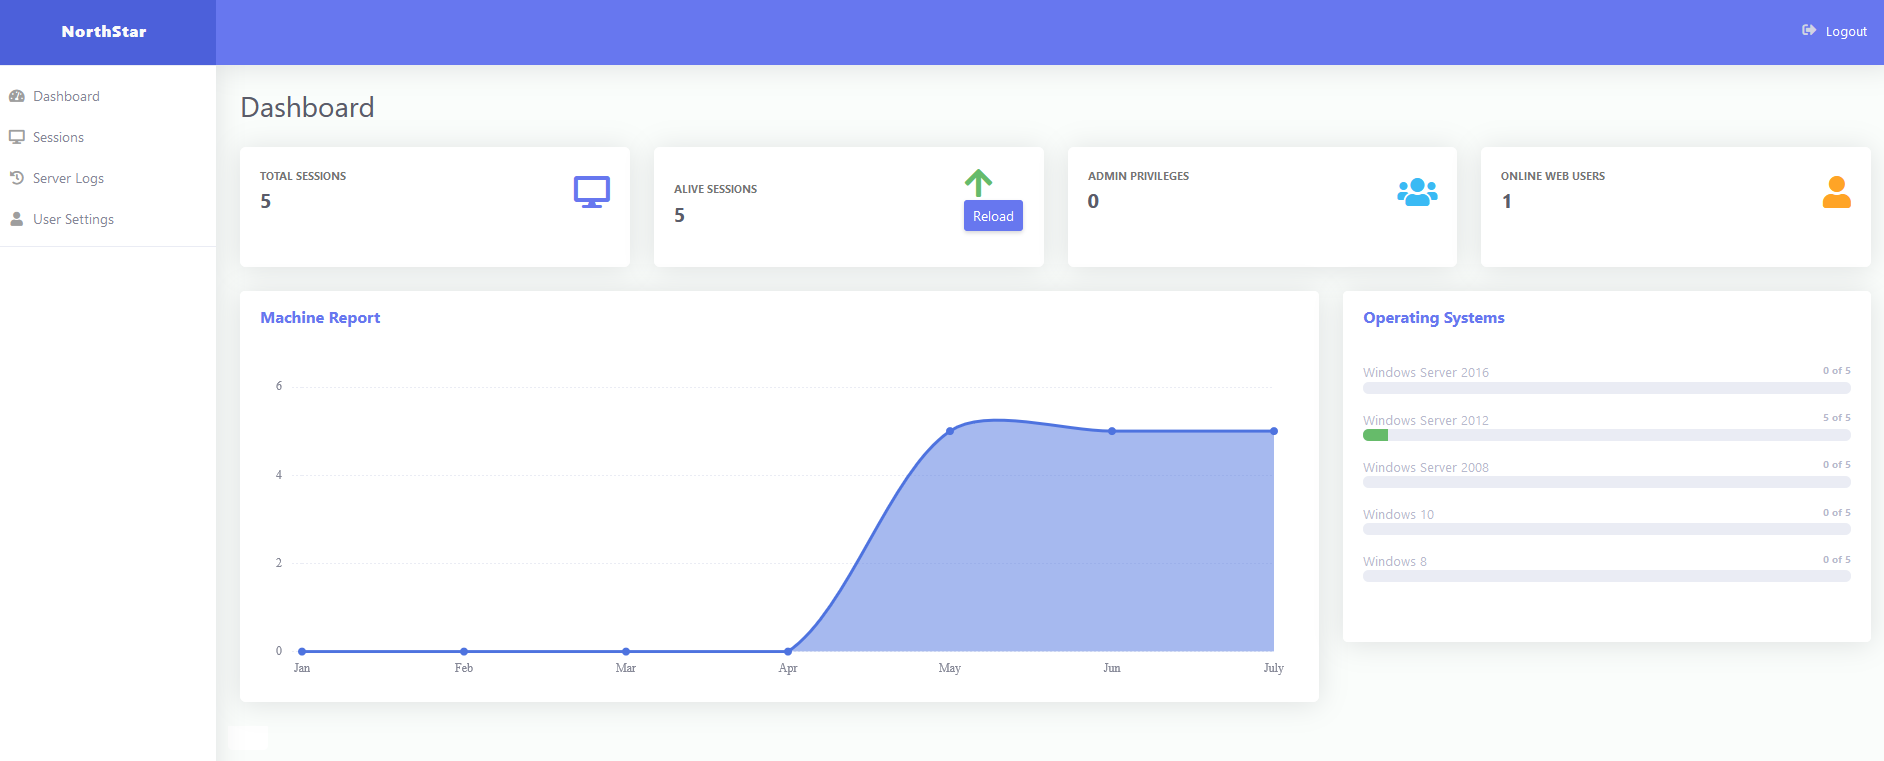 eng1ndes/northstarc2
웹 기반 명령 제어 프레임워크 (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware #PHPMalware #CnC #infosec…
 imcpwn/browser-backdoor
BrowserBackdoor는 JavaScript WebSocket 백도어와 Ruby 명령줄 리스너를 갖춘 Electron 애플리케이션입니다.