
 #1
Tools for maintaining long-term access to compromised systems, even after reboots.
Kitploit 추천

 ghostvectoracademy/dllhijackhunter
자동화된 DLL 하이재킹 발견, 검증 및 확인. 로컬 구성 오류를 무기화되고 확인된 공격 경로로 전환합니다.
 wh0amitz/sharpadws
레드팀을 위한 Active Directory Web Services (ADWS)를 통한 Active Directory 정찰 및 공격
 malwaretech/edr-preloader
AppVerifier 레이어를 하이재킹하여 EDR이 우리 프로세스에 DLL을 후킹하거나 로드하지 못하도록 방지하는 EDR 우회 기법
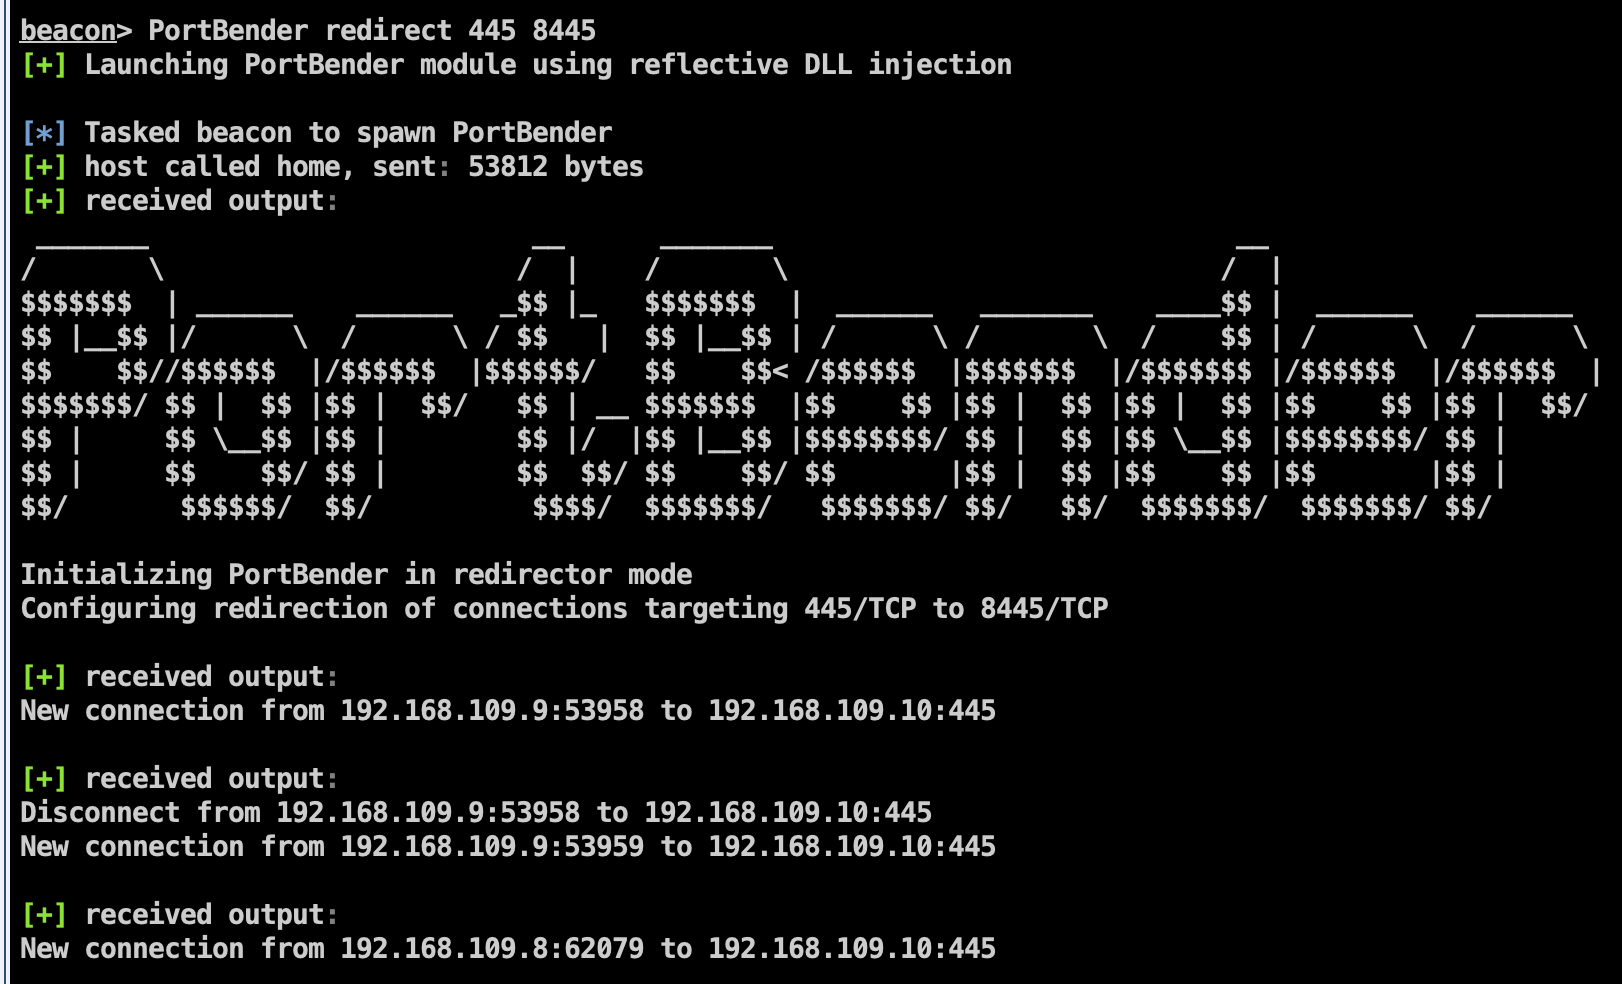 praetorian-inc/portbender
TCP 포트 리디렉션 유틸리티
 persistence-info/persistence-info.github.io
레지스트리, 예약 작업, 서비스 등 다양한 Windows 지속성 메커니즘에 대한 엄선된 참조 자료로, 보호 및 탐지 개선을 위해 설계되었습니다.
 pushpenderindia/thorse
THorse는 Python 3로 작성된 Windows/Linux 시스템용 RAT(원격 관리 트로이 목마) 생성기입니다.
 machine1337/gmailc2
완전히 탐지 불가능한 C2 서버: Google SMTP를 통해 통신하여 안티바이러스 보호 및 네트워크 트래픽 제한을 우회합니다.
 petercunha/goat
🐐 GoAT (Golang Advanced Trojan)은 트위터를 C&C 서버로 사용하는 트로이 목마입니다.
 treehacks/botnet-hackpack
C로 기본적인 Command & Control 봇넷 구축하기

 0xthirteen/staykit
Cobalt Strike용 확장 프로그램으로, SharpStay .NET 어셈블리를 이용한 사후 침투 지속성을 제공합니다. 레지스트리 키, 예약 작업, WMI 이벤트, LNK 백도어 등을 통해 GUI 기반 지속성을 제공합니다.
 daem0nc0re/vectorkernel
커널 모드 루트킷 기술 연구를 위한 PoCs
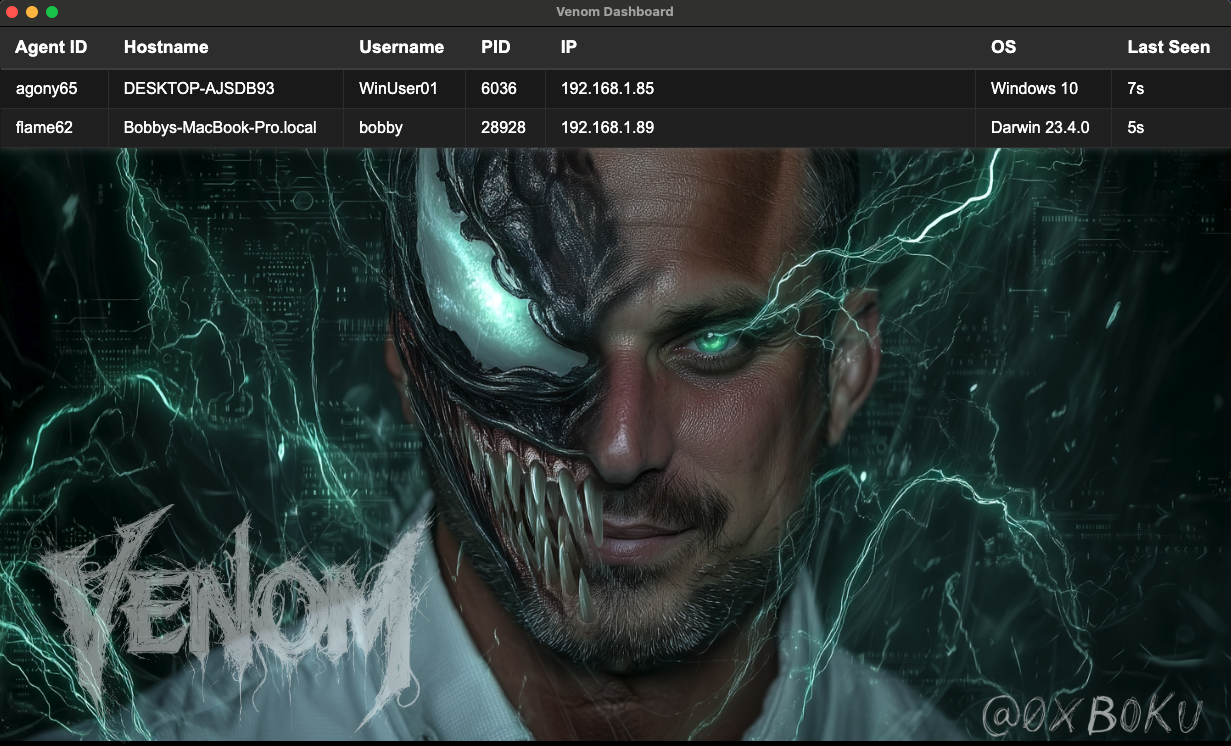 boku7/venom
Venom C2는 종속성이 없는 Python3 기반의 Command & Control 프레임워크로, 레드팀 지속성을 위해 설계되었습니다.
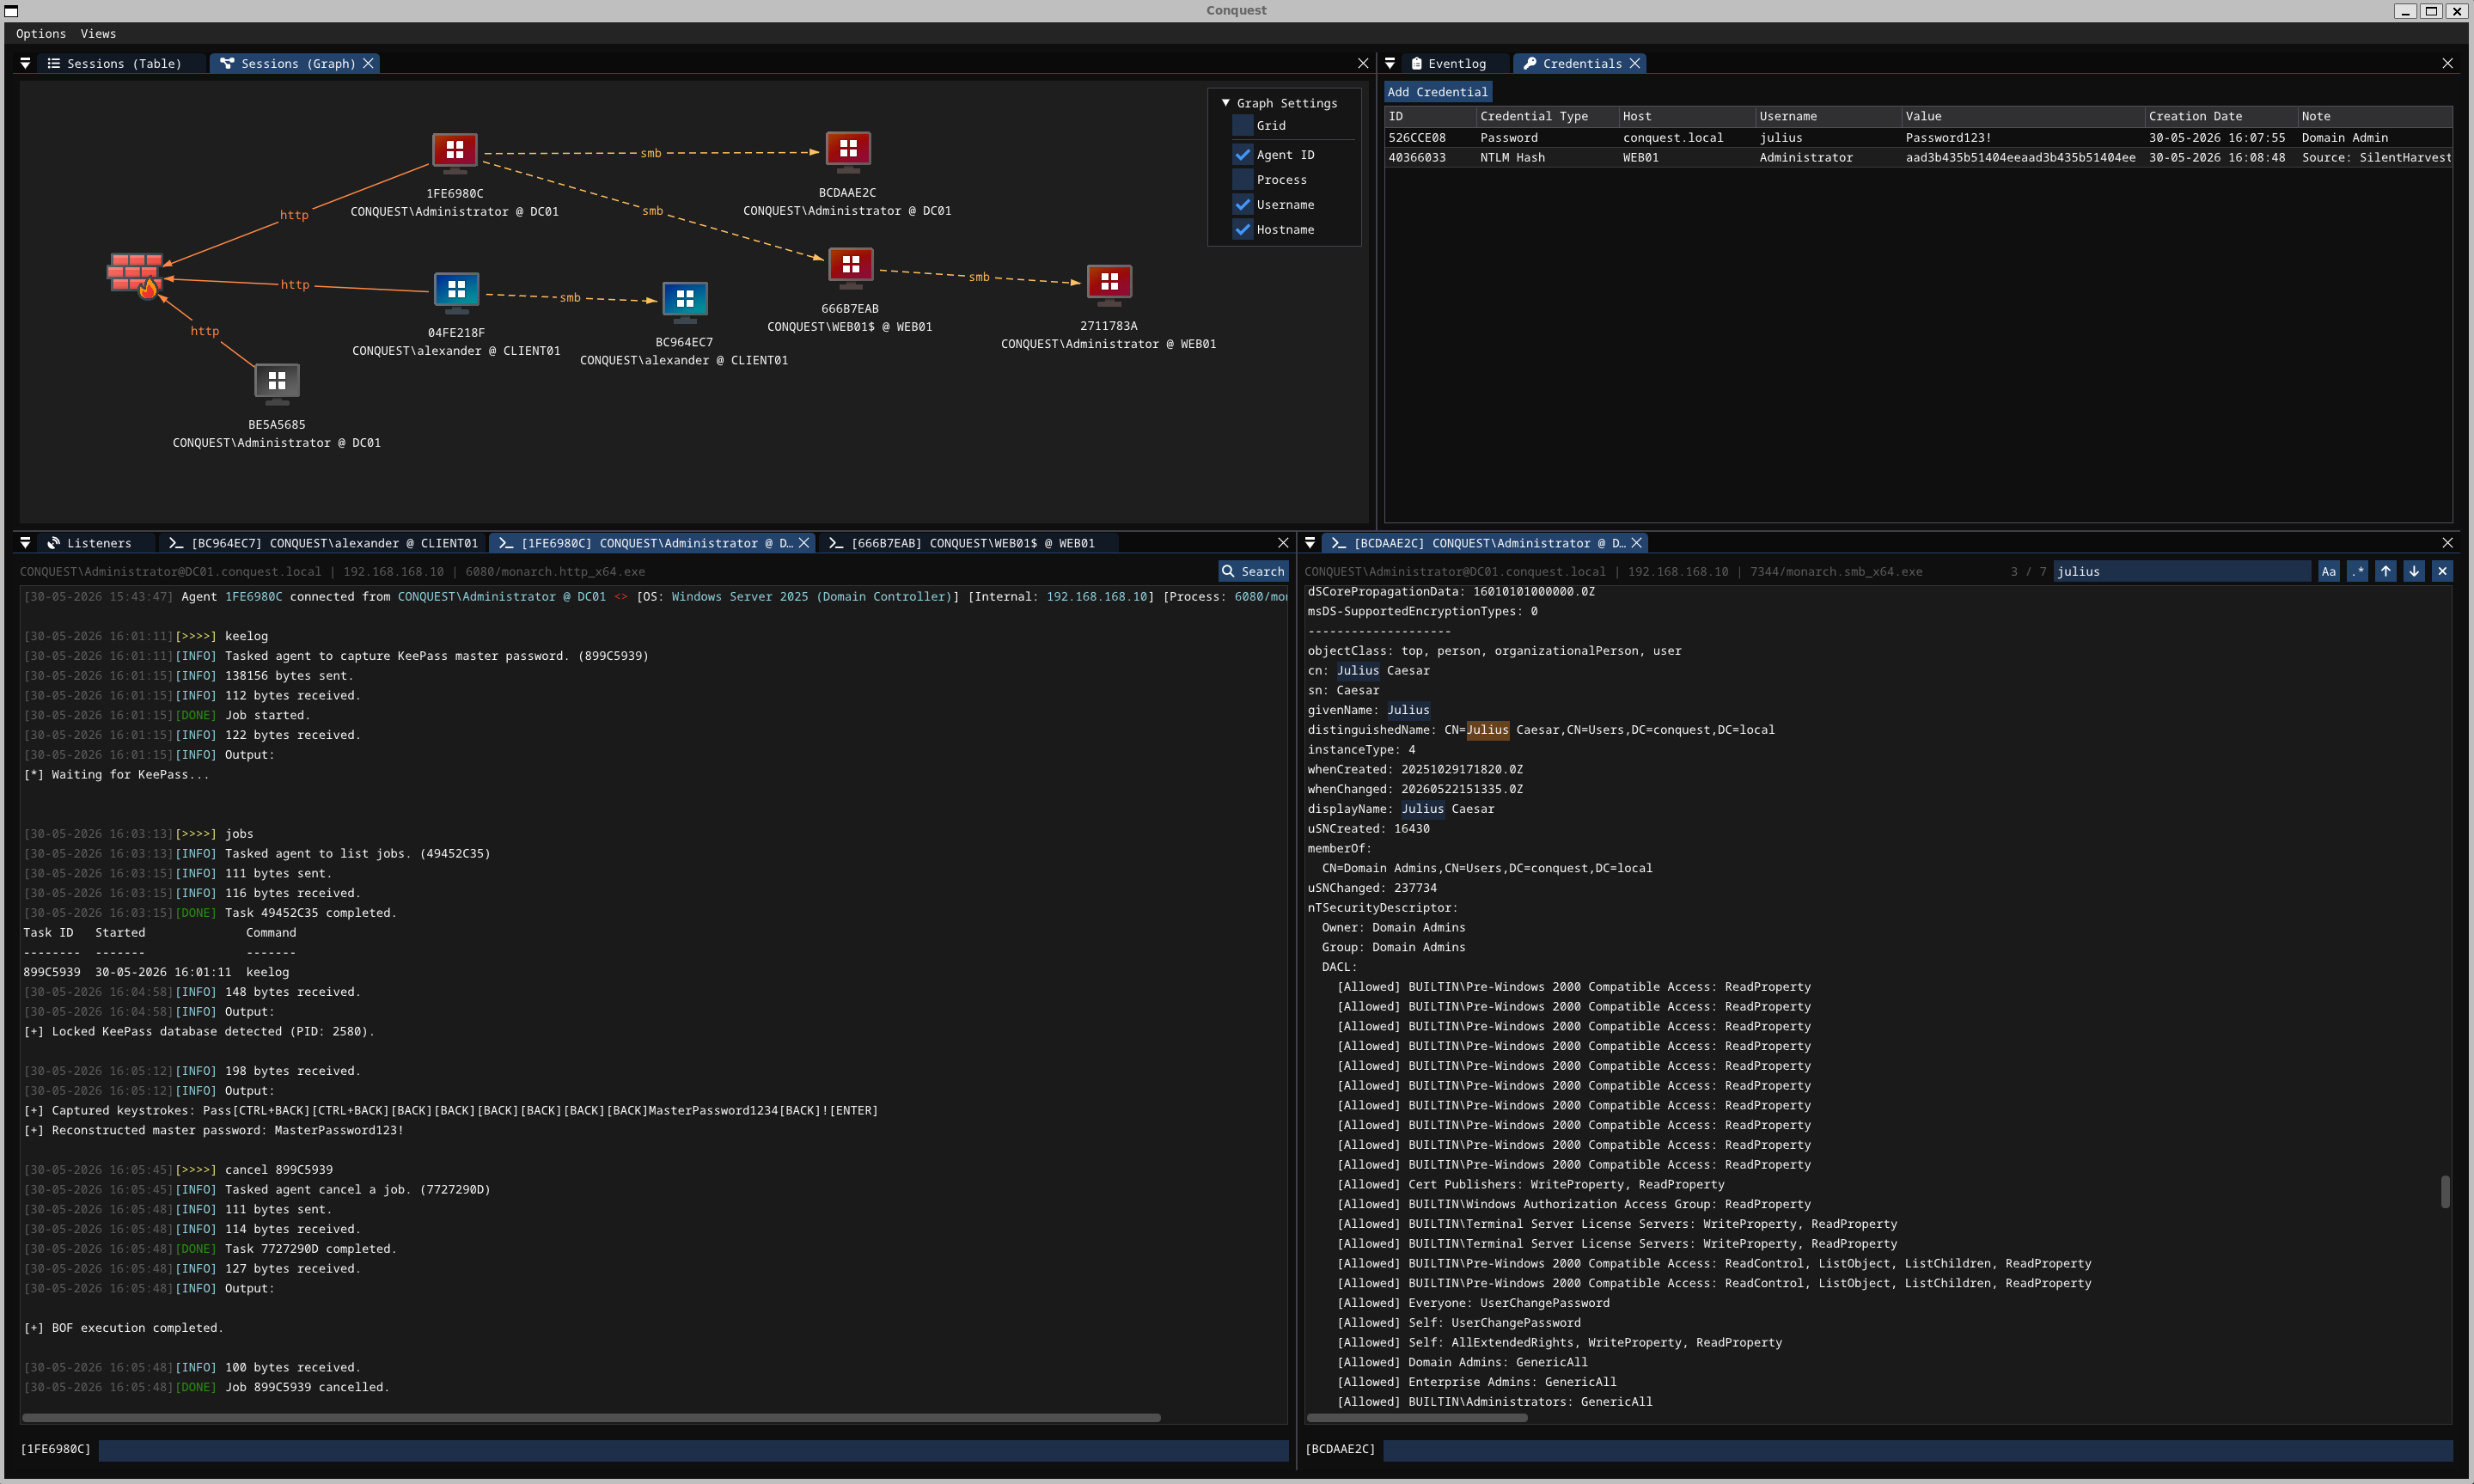 jakobfriedl/conquest
Conquest는 Nim으로 개발된 기능이 풍부하고 유연한 명령 및 제어/사후 침투 프레임워크입니다.
 xm0kht4r/ven0m-ransomware
Rust로 작성된 완전히 탐지 불가능하고 회피적인 랜섬웨어로, BYOVD 기법을 활용하여 감염된 시스템의 AV/EDR 솔루션을 비활성화합니다.
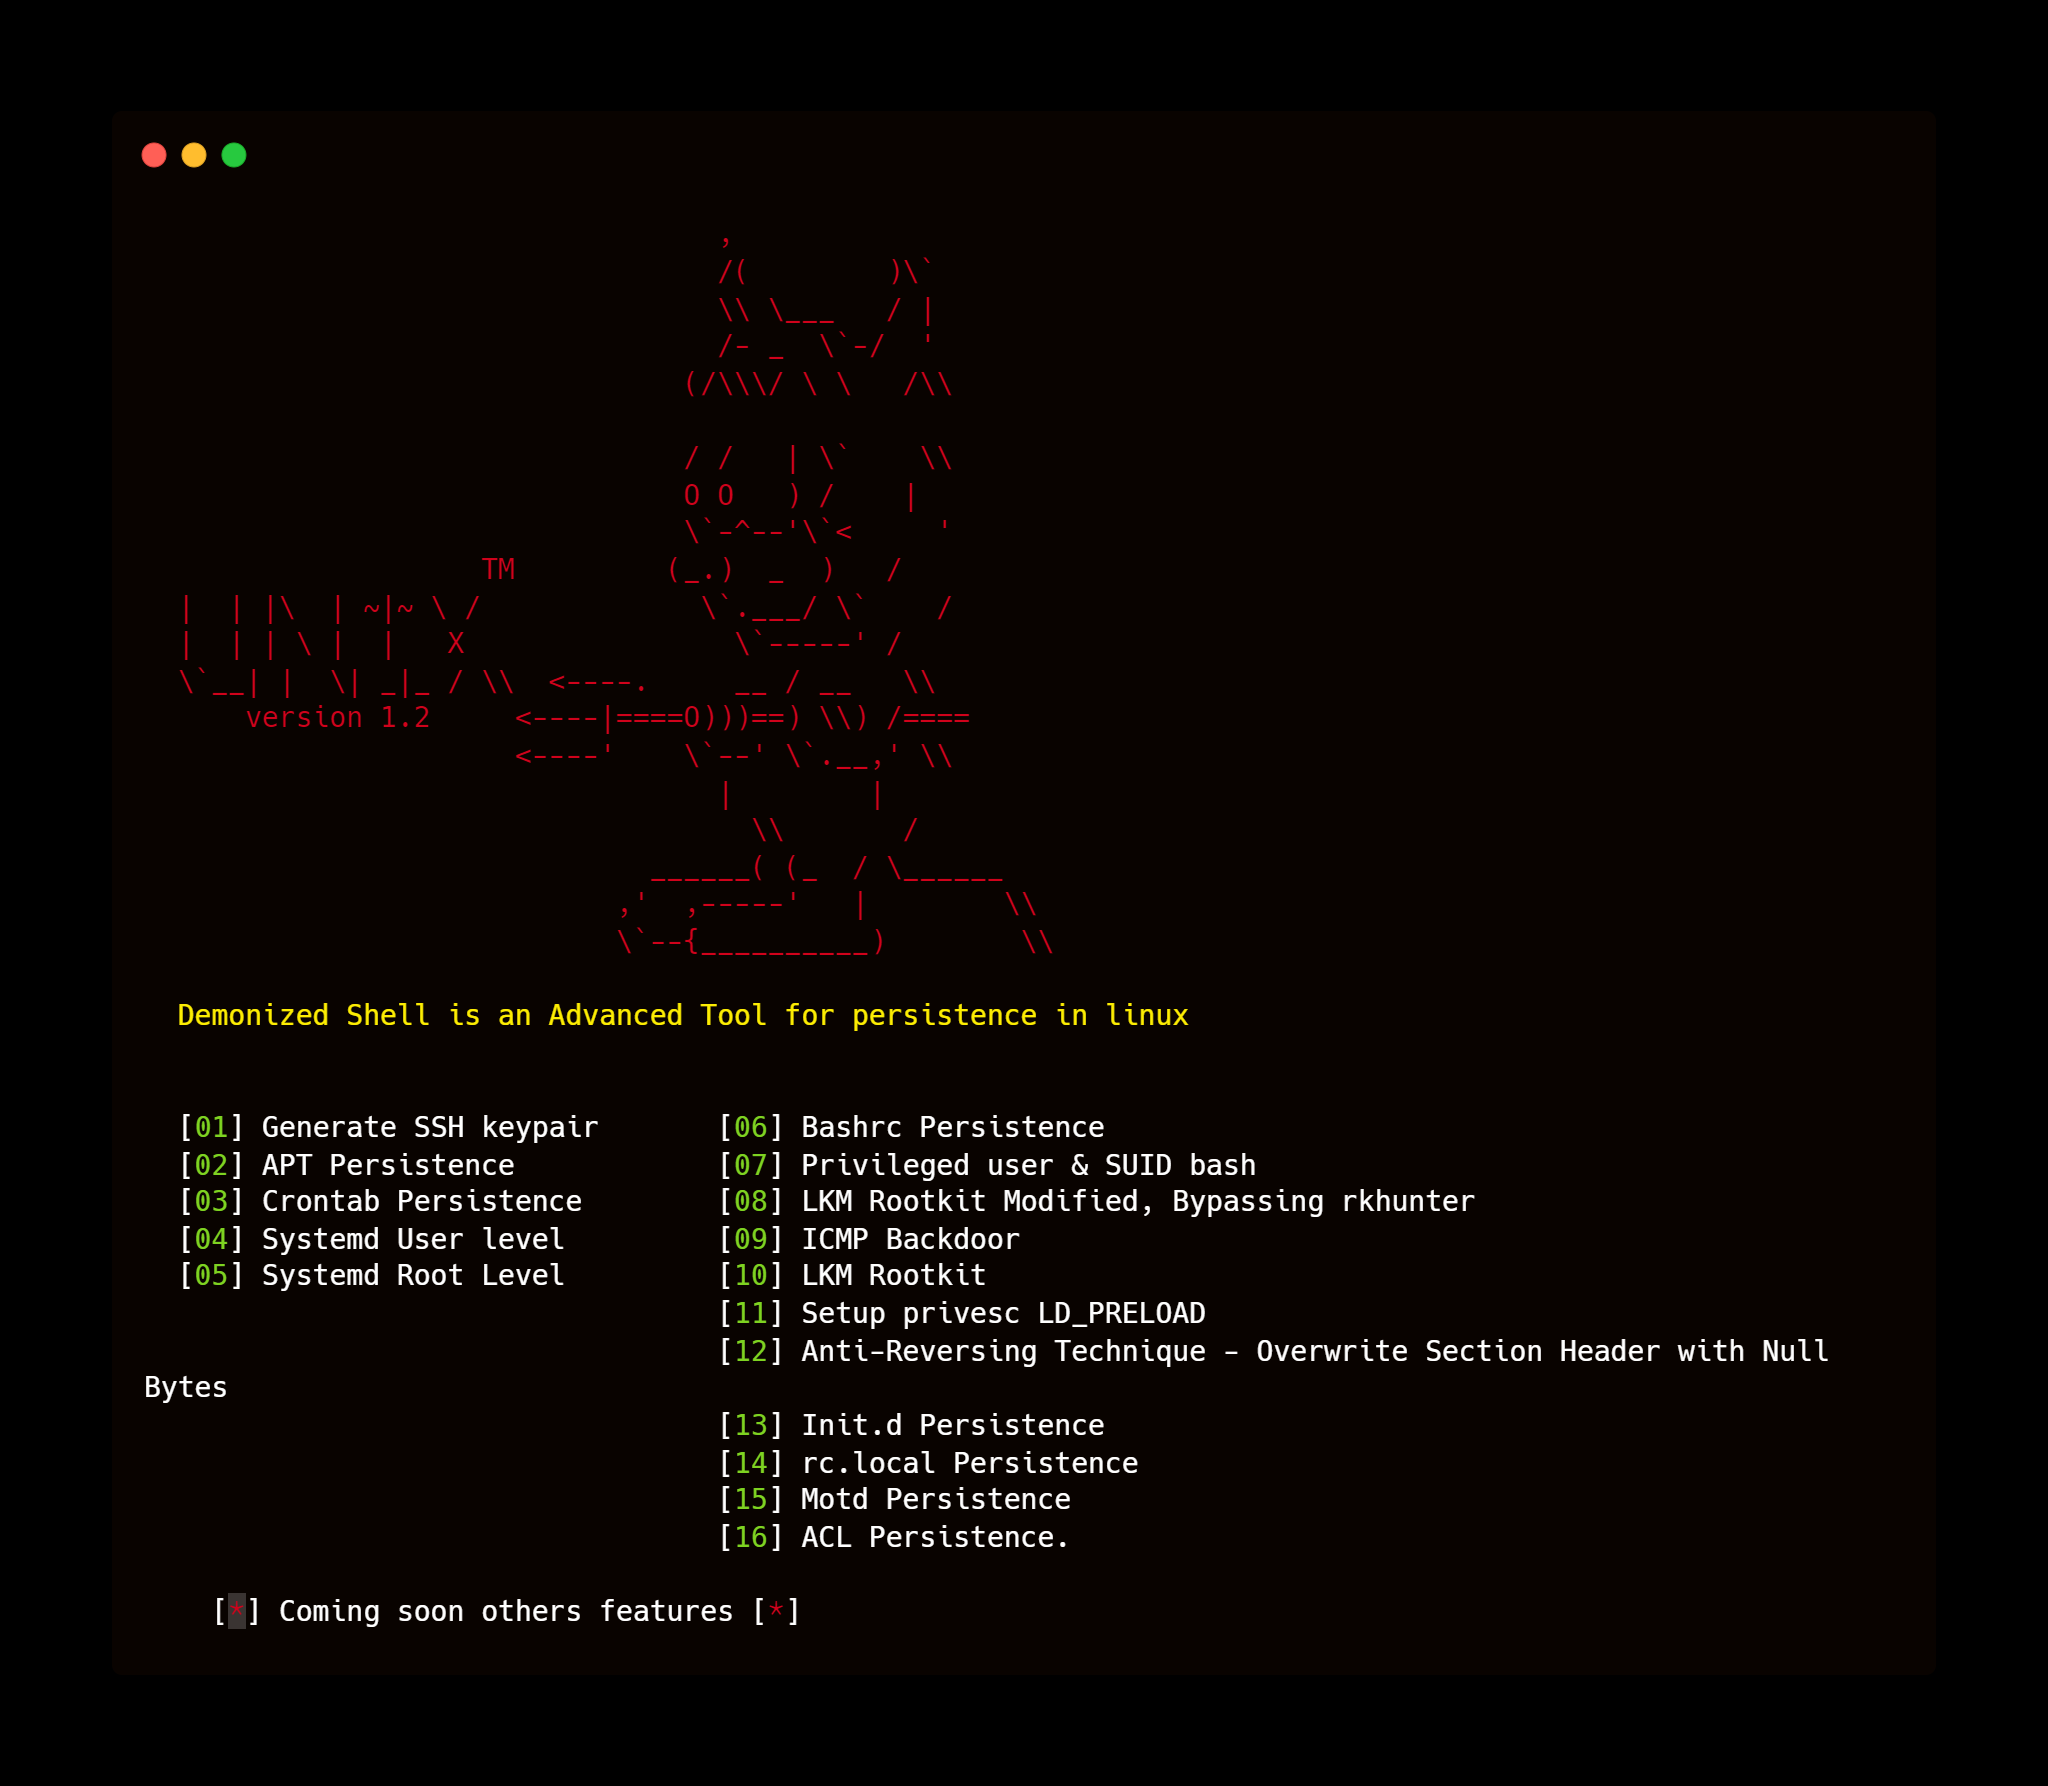 matheuzsecurity/d3m0n1z3dshell
Demonized Shell은 linux에서 지속성을 위한 고급 도구입니다.
 darkcodersc/subseven
SubSeven 레거시 공식 소스 코드 저장소
 darkoperator/mimikatz-missing-manual
Windows ID, Kerberos 및 PKI 내부 구조에 대한 포괄적인 자율 학습 매뉴얼로, 자격 증명 덤프, 티켓 위조, 도메인 지속성, 그리고 레드팀과 블루팀을 위한 탐지 전략을 다룹니다.








