FudgeC2 - 팀 협업 및 사후 침투 활동을 위해 설계된 명령 및 제어 프레임워크


FudgeC2는 팀 협업과 캠페인 타임라인을 용이하게 하도록 설계된 Powershell C2 플랫폼으로, BlackHat Arsenal USA 2019에서 공개되었습니다. 이는 고객이 레드 팀 활동을 더 잘 이해할 수 있도록 적대적 기술의 세부적인 내용을 제공하는 것을 목표로 합니다.
Python3 기반의 웹 프론트엔드로 구축된 FudgeC2는 레드 팀 운영자에게 캠페인 전반에 걸쳐 활성 임플란트를 관리할 수 있는 간단한 인터페이스를 제공하는 것을 목표로 합니다.
FudgeC2는 활발히 개발 중이며 정기적으로 업데이트됩니다. 기능 제안이 있으면 아이디어와 제안을 보내주세요.
FudgeC2를 설치하고 구성하려면 다음을 실행하세요.
git clone https://github.com/Ziconius/FudgeC2
cd FudgeC2/FudgeC2
sudo pip3 install -r requirements.txt
sudo python3 Controller.py
이렇게 하면 F2 데이터베이스가 생성되고 최초 사용자 인증 정보가 제공됩니다. 그런 다음 *http[s]://127.0.0.1:5001/*에서 플랫폼에 접속할 수 있습니다. 로그인 인증 정보는 다음과 같습니다.
admin:letmein
설치 및 구성에 대한 자세한 내용은 여기 위키를 참조하세요.
FudgeC2는 프로젝트를 캠페인으로 나눕니다. 각 캠페인에는 고유한 임플란트 템플릿, 활성 임플란트, 사용자 및 대상이 있습니다.
시작하려면 새 캠페인을 생성하고, 캠페인에 임플란트 템플릿을 만든 후, 대상 컴퓨터에서 스테이저 중 하나를 트리거하면 됩니다.
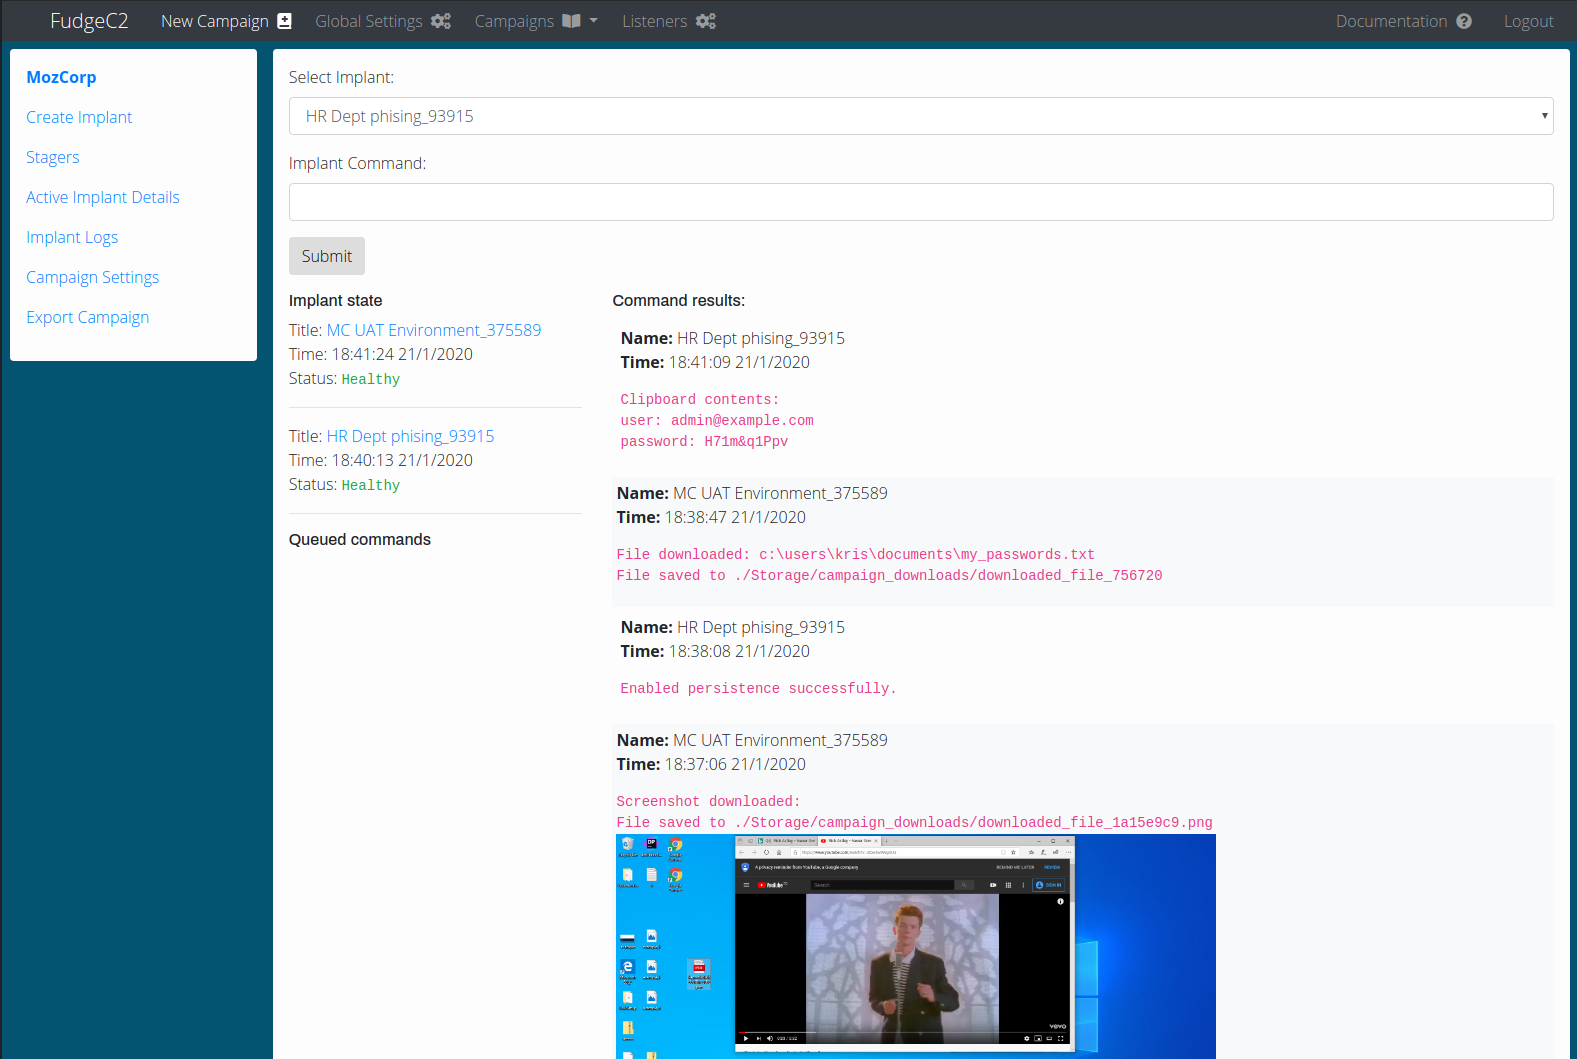
F2 임플란트에는 다양한 내장 명령이 포함되어 있으며, 운영자가 자신만의 내장 기능을 만들 수 있도록 쉽게 확장할 수 있습니다. 아래에서 기능 개요를 확인할 수 있습니다. 내장 임플란트 기능에 대한 자세한 내용이나 사용자 정의 모듈을 만드는 방법은 FudgeC2 위키(여기)를 참조하세요.
임플란트 기능
| 명령어 | 설명 |
|---|---|
<command> | 내장 접두어가 사용되지 않은 경우 입력 값이 Powershell에 의해 직접 실행됩니다. |
:: sys_info | 사용자 이름, 호스트명, 도메인 및 로컬 IP를 수집합니다. |
:: enable_persistence | 다음 자동 실행 레지스트리 키에 스테이저 페이로드를 삽입하여 지속성을 활성화합니다. |
:: export_clipboard | 사용자 클립보드에 저장된 모든 텍스트 데이터를 수집하려고 시도합니다. |
:: load_module [target script] | JAWS와 같은 외부 Powershell 모듈을 로드합니다. |
:: exec_module [loaded module name] | 로드된 모듈의 특정 함수를 실행합니다. |
:: list_modules | 임플란트가 로드한 모든 모듈을 나열합니다. |
:: download_file [target file] | 대상 파일을 FudgeC2 서버로 다운로드합니다. |
:: upload_file [local file] [remote path/filename] | 파일을 대상 경로와 지정된 파일 이름으로 업로드합니다. |
:: play_audio [audio file (WAV)] | 손상된 호스트에서 WAV 오디오 파일을 재생합니다. |
:: screenshot | 손상된 호스트의 바탕화면 스크린샷을 찍습니다. |
모든 기여, 제안 및 기능 요청을 환영합니다. GitHub 또는 Twitter를 통해 아이디어, 제안 및 질문을 보내주세요.
FudgeC2 프로젝트와 모든 모듈은 명시적으로 달리 명시되지 않는 한 GNU General Public License v3.0에 따라 라이선스가 부여됩니다. 전체 라이선스는 여기에서 확인할 수 있습니다.










