Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
conquest — Conquest는 Nim으로 개발된 기능이 풍부하고 유연한 명령 및 제어/사후 침투 프레임워크입니다. | Kitploit
도구/GitHubGitHub/jakobfriedl/conquest
Penetration Testing FrameworksPrivilege EscalationExploit FrameworksPayload GenerationPersistence MechanismsLateral MovementPost-ExploitationCommand and ControlLearning & EducationRed Teaming
GitHub
41846473개월 전Kitploit 검토 완료
jakobfriedl/conquest

conquest

Conquest는 Nim으로 개발된 기능이 풍부하고 유연한 명령 및 제어/사후 침투 프레임워크입니다.

저장소 보기
공유

배너

Conquest는 기능이 풍부하고 확장 가능하며 변형 가능한 명령 및 제어/사후 침투 프레임워크로, 침투 테스트 및 적대자 시뮬레이션을 위해 개발되었습니다. Conquest의 팀 서버, 운영자 클라이언트 및 에이전트는 모두 Nim 프로그래밍 언어로 개발되었으며 모듈성과 유연성을 염두에 두고 설계되었습니다. 네트워크 트래픽을 사용자 지정하기 위한 고급 변형 가능 프로필 시스템, Dear ImGui를 사용하여 개발된 다중 사용자 클라이언트 GUI, 강력한 Python 스크립팅 API 및 Windows 대상을 겨냥한 확장 가능한 C2 임플란트인 Monarch 에이전트를 갖추고 있습니다.

Conquest

[!CAUTION] Conquest는 교육 목적, 연구 및 귀하가 소유하거나 명시적 공격 허가를 받은 시스템에 대한 승인된 보안 테스트에만 사용하도록 설계되었습니다. 작성자는 어떠한 보증도 제공하지 않으며 오용에 대한 책임을 지지 않습니다.

시작하기

Conquest 팀 서버와 운영자 클라이언트는 현재 Ubuntu/Debian 기반 운영 체제에서 컴파일 및 사용하도록 설계되었습니다. 프레임워크를 설치하고 실행하려면 설치 지침을 따르세요.

아키텍처, 사용법 및 기능에 대한 자세한 내용은 문서를 확인하세요!
기능

Conquest 팀 서버

  • 다양한 리스너 유형: HTTP, SMB
  • 네트워크 트래픽 구성을 위한 고급 변형 가능 C2 프로필 시스템 (TOML v1.1)
  • X25519 키 교환 및 대칭 ChaCha20-Poly1305 암호화를 활용한 안전한 C2 통신
  • 모든 운영자 활동 로깅
  • 전리품 관리:
    • 다운로드
    • 스크린샷
    • 자격 증명

운영자 클라이언트

  • Dear ImGui를 사용하여 개발된 Websocket 기반 GUI
  • 다중 클라이언트 지원 및 비밀번호 기반 사용자 인증
  • 모듈 선택을 통한 유연한 페이로드 생성
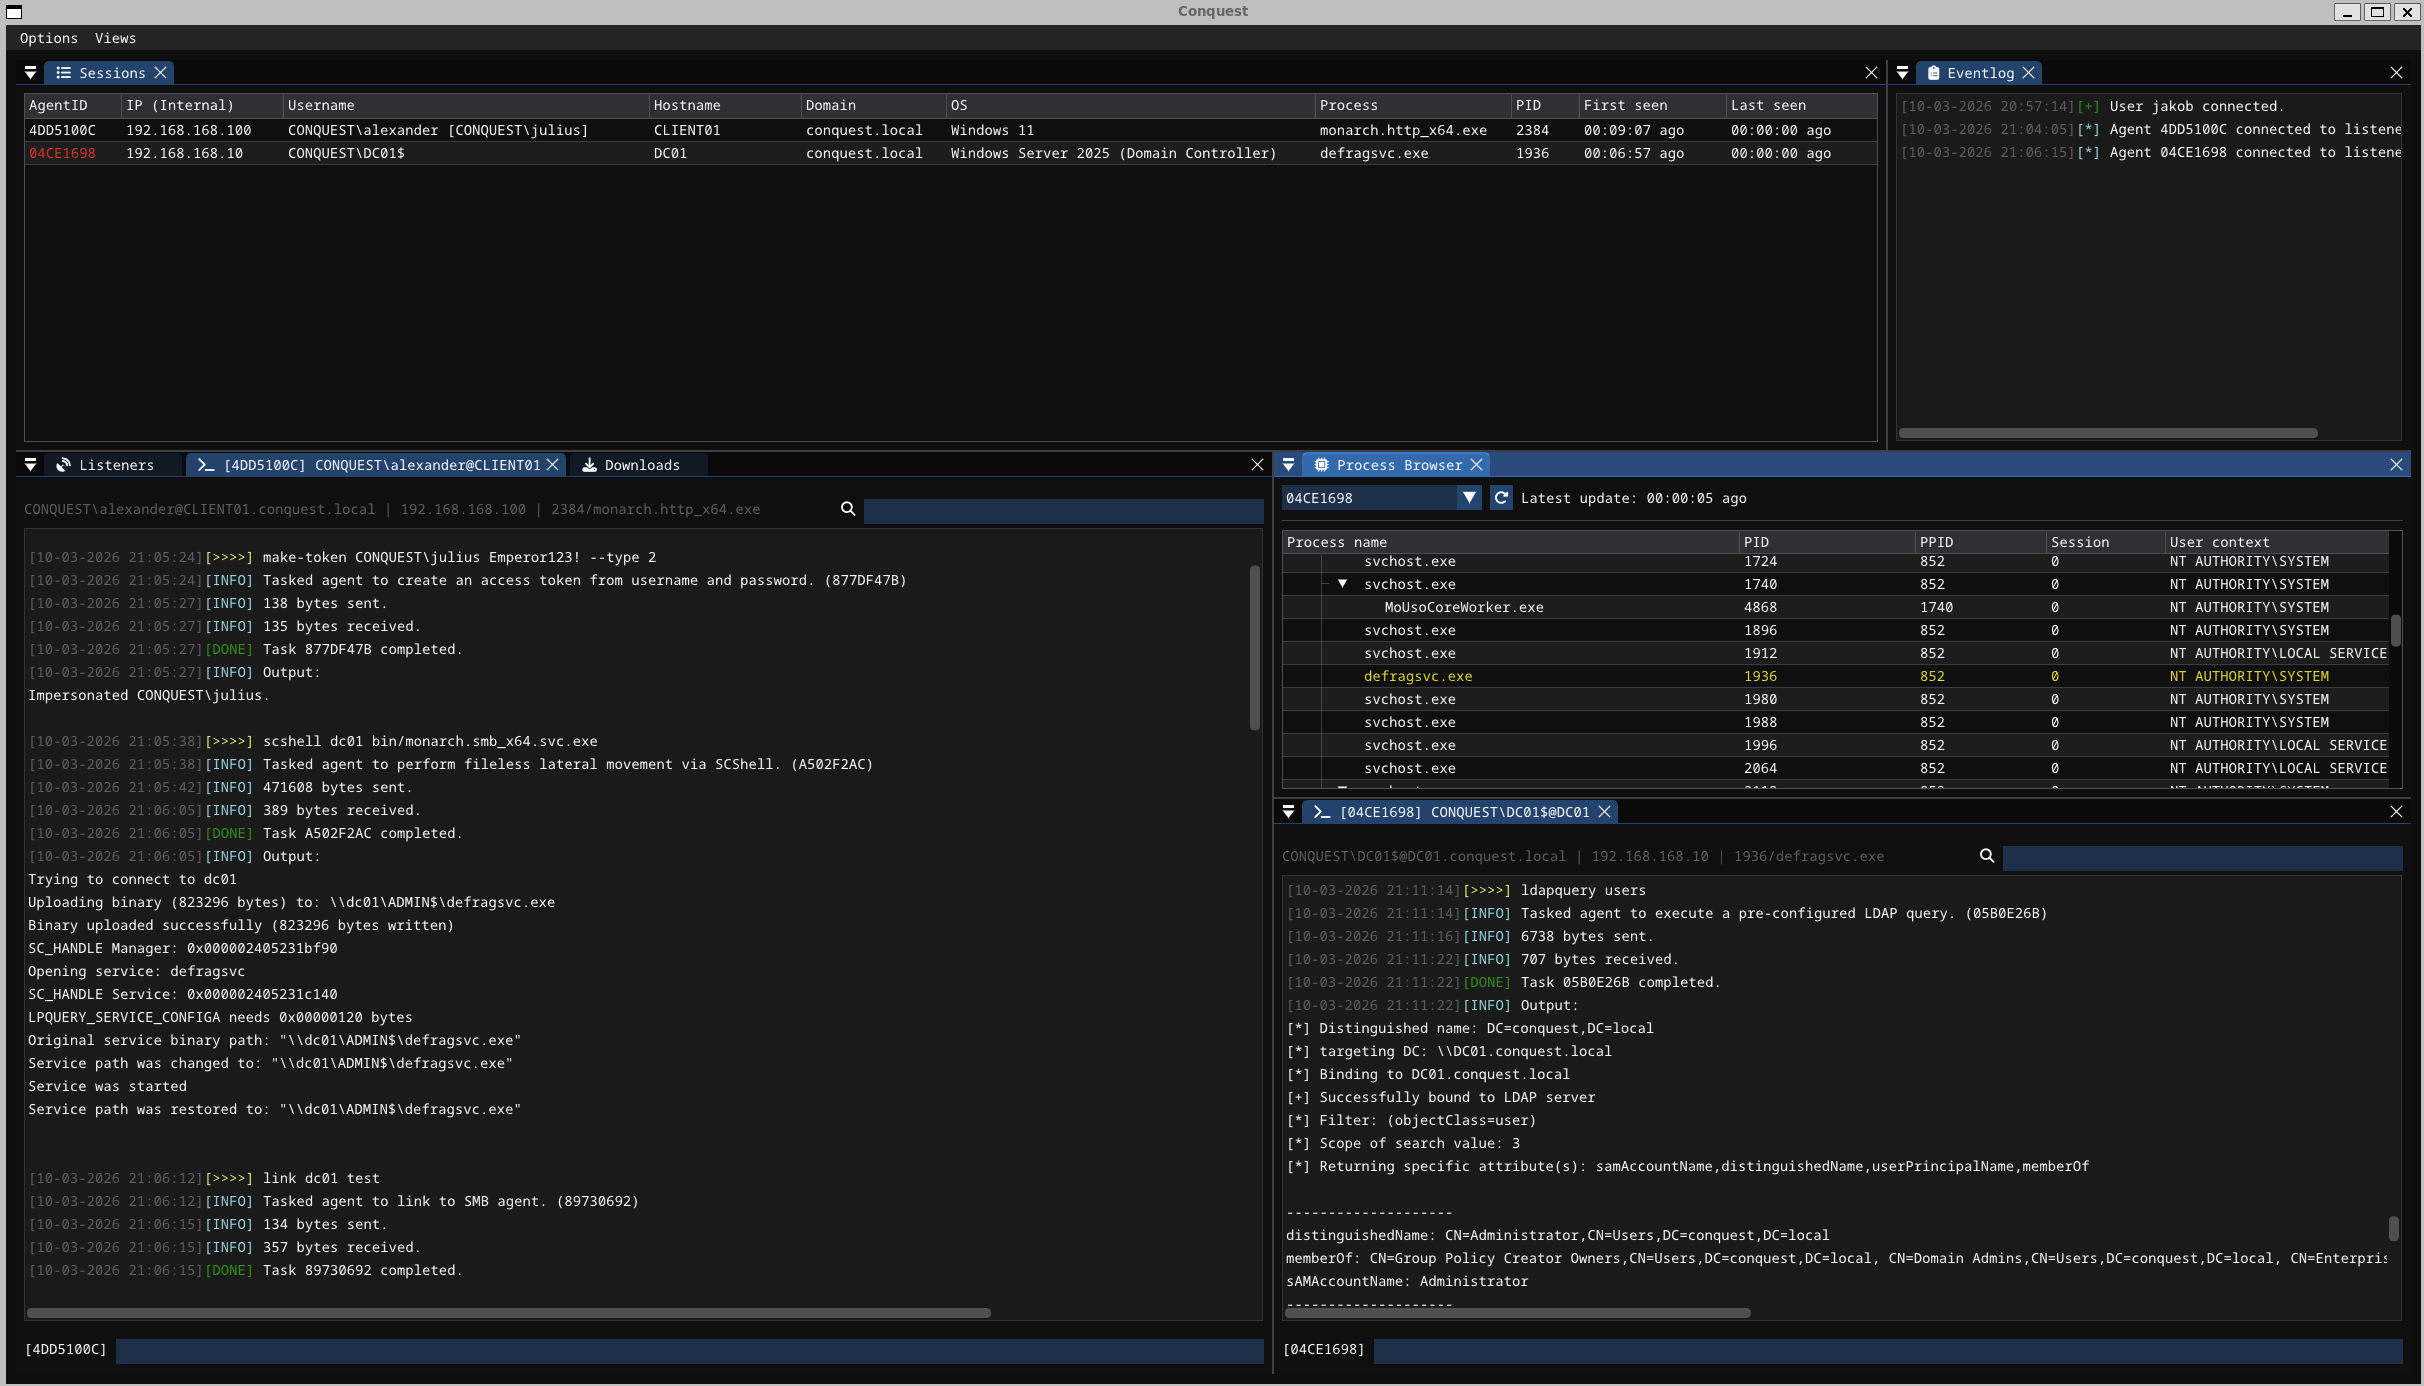
  • 에이전트 세션 그래프 보기
  • 파일 및 프로세스 브라우저 구성 요소
  • 에이전트 명령어 콘솔 기록 및 자동 완성
  • Regex 지원 강력한 콘솔 검색 기능
  • 명령어 생성을 위한 강력하고 확장 가능한 Python 스크립팅 API
  • 전장 검증된 모듈 생태계

Monarch 에이전트

  • x64 및 x86 아키텍처 지원
  • 다양한 페이로드 유형: .exe, .dll, .svc.exe
  • 호출 스택 스푸핑을 지원하는 Ekko, Zilean 또는 Foliage를 통한 슬립 난독화
  • 장기 실행 작업을 위한 비동기 작업 시스템
  • 안정적인 COFF/BOF 로더
    • 비동기 BOF 지원
  • .NET 어셈블리의 메모리 내 실행
  • DLL의 메모리 내 실행
  • 토큰 조작 및 토큰 금고
  • 하드웨어 중단점을 통한 AMSI/ETW 패칭
  • 컴파일 타임 문자열 난독화
  • 자체 파괴 기능
  • 동적 네트워크 프로필 전환
  • 실행 가드레일
  • 에이전트 종료 날짜 및 근무 시간

스크린샷

Conquest 클라이언트

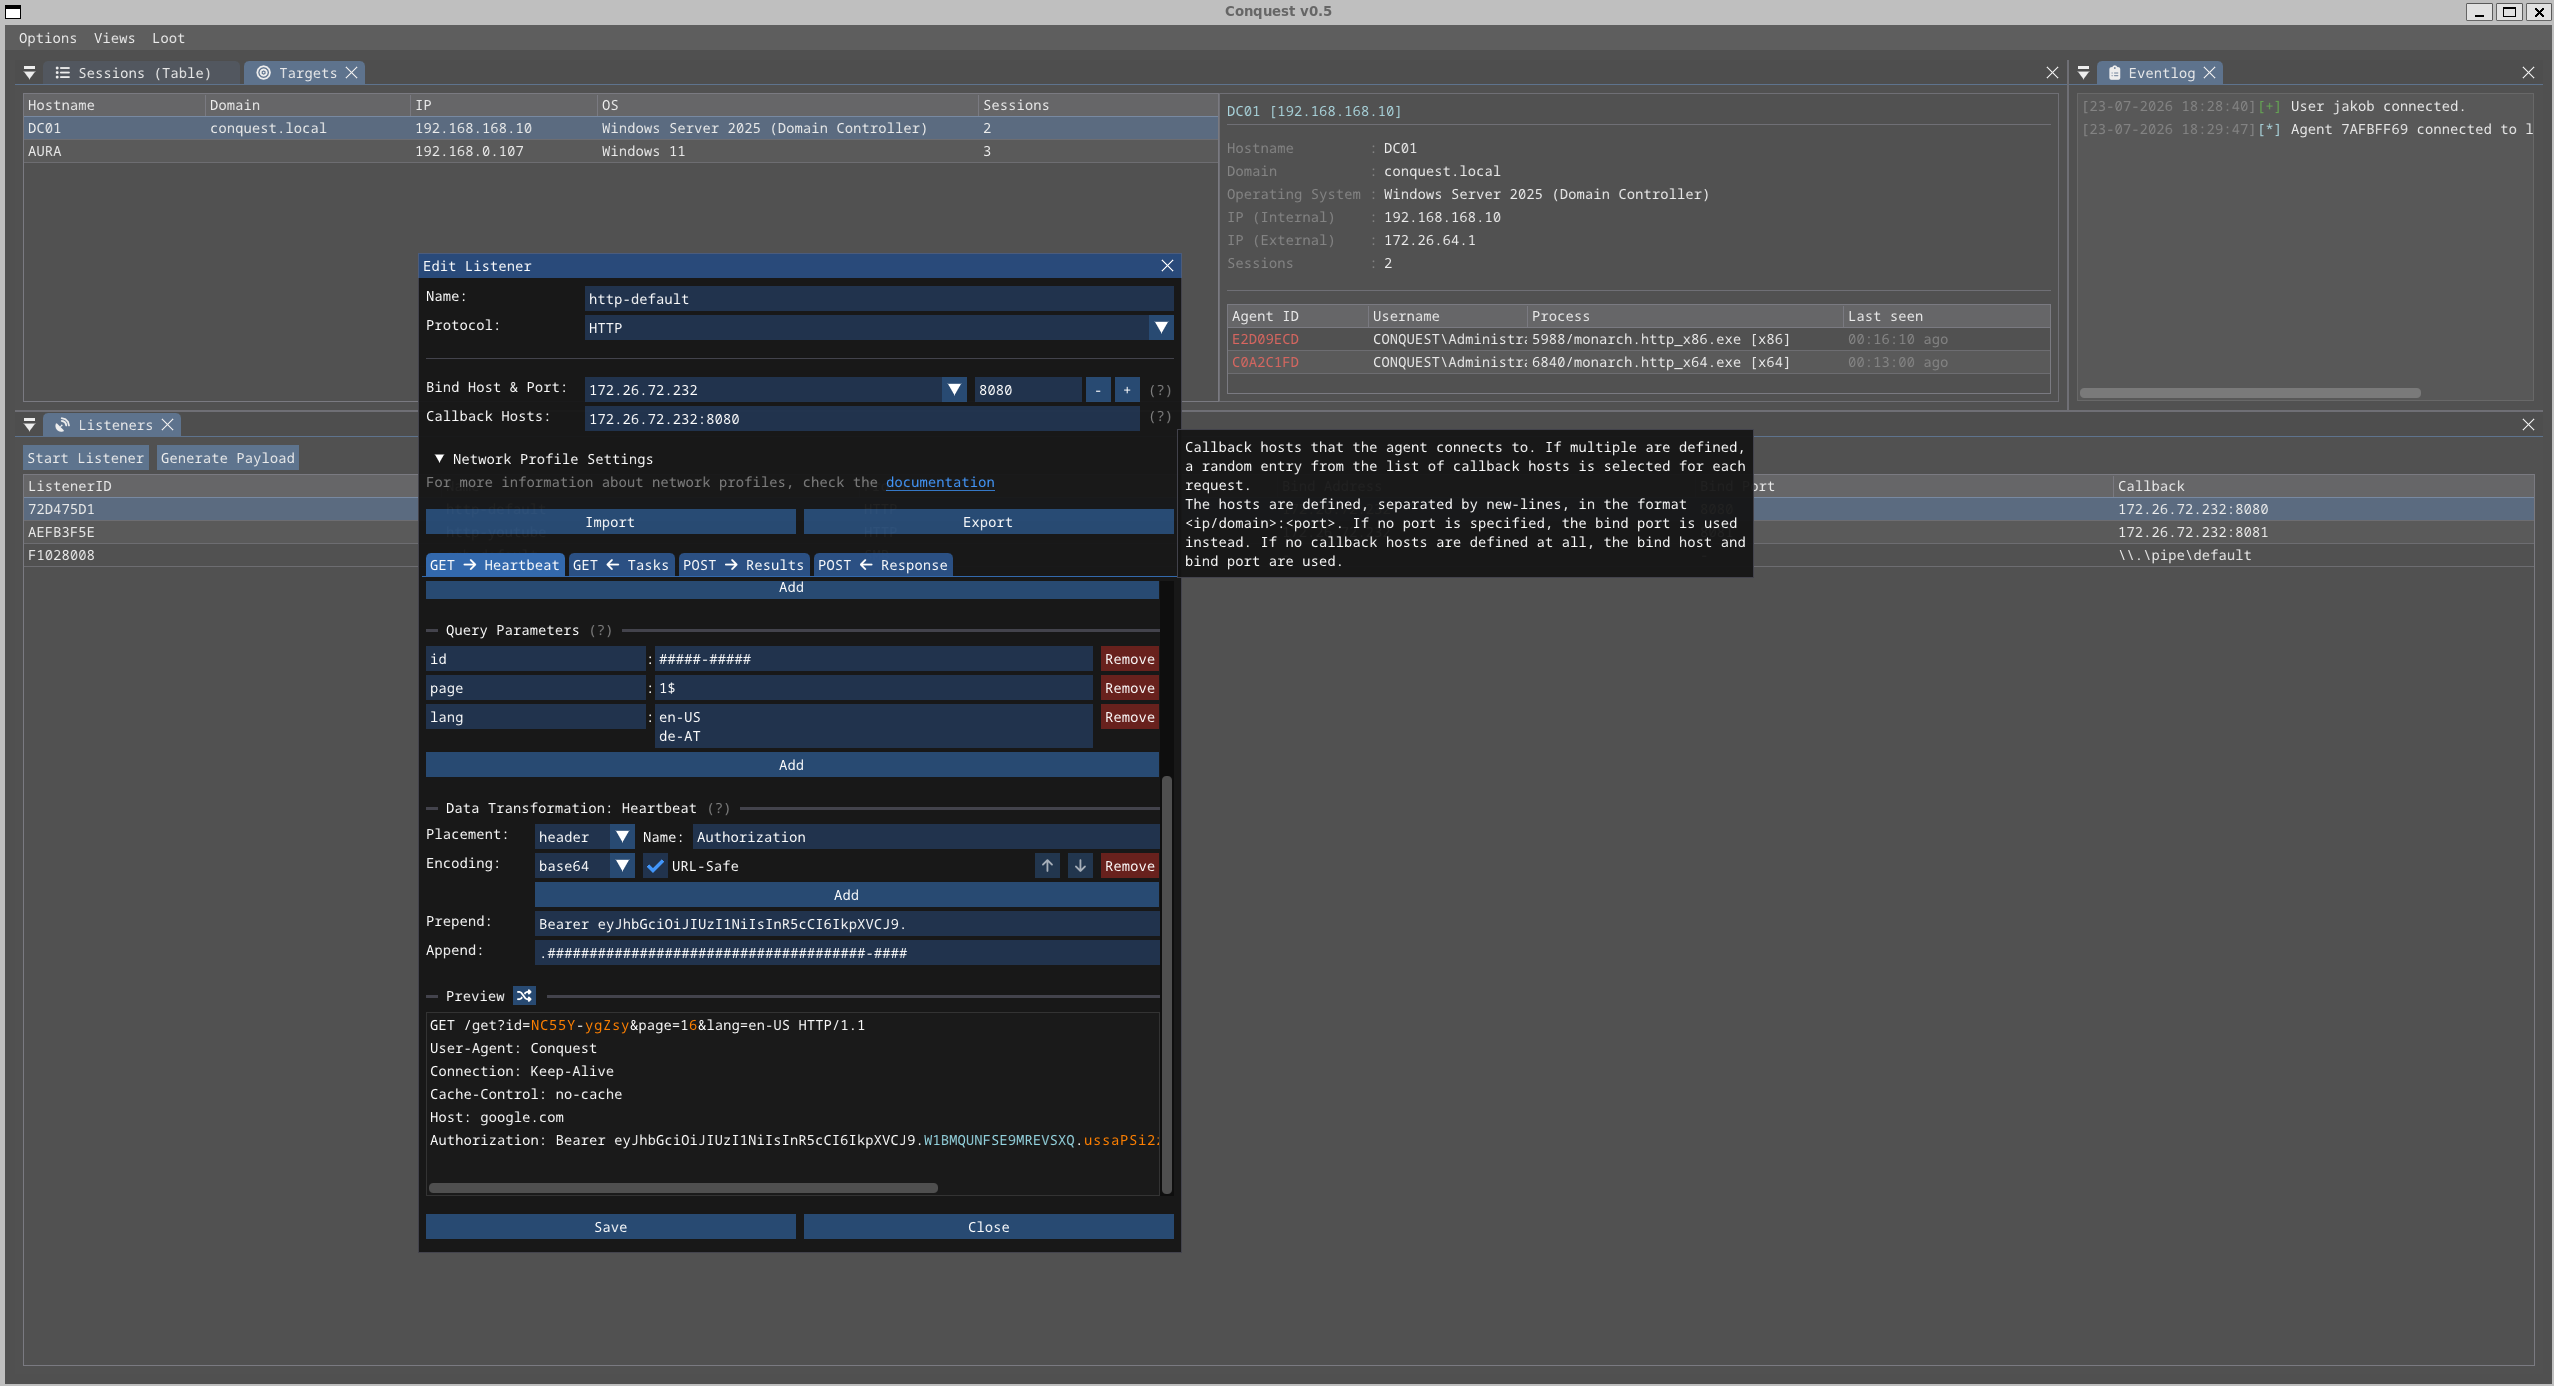
리스너 설정

페이로드 생성

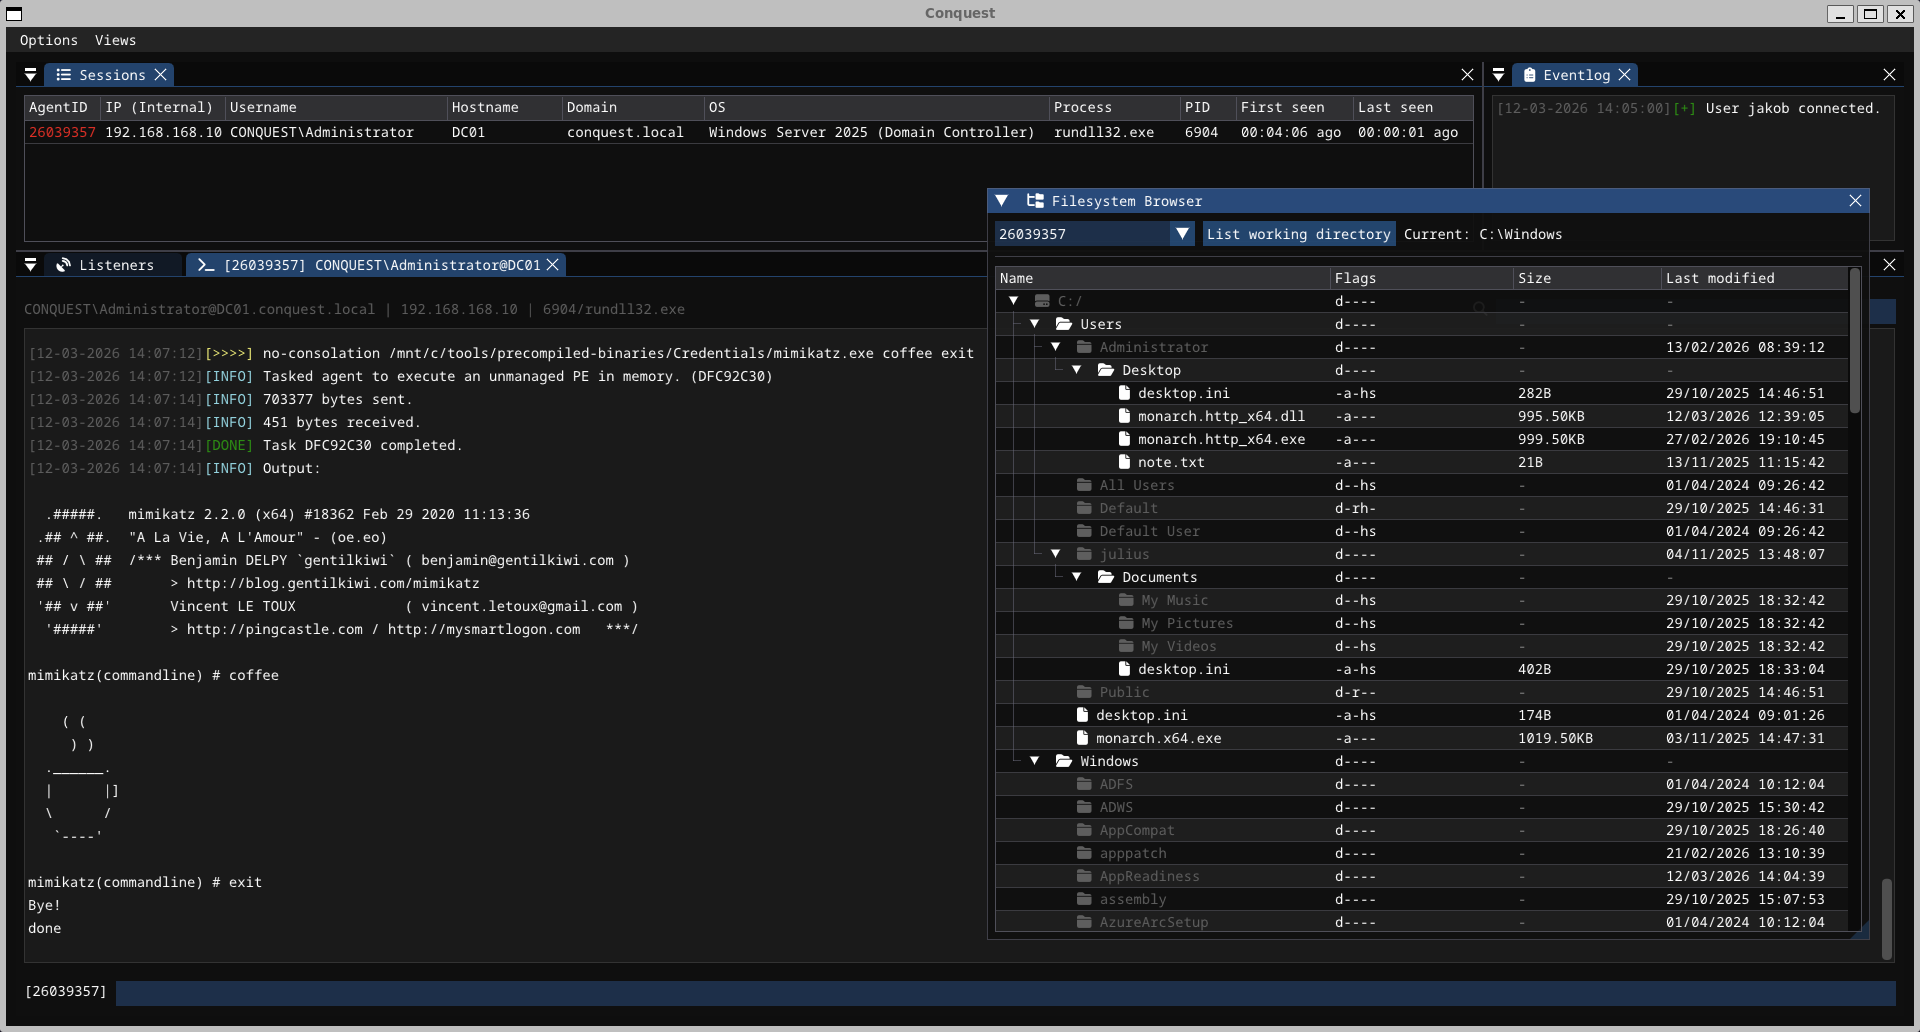
파일 시스템 브라우저

스크린샷 미리보기

감사의 말

다음 프로젝트와 사람들은 이 프레임워크 개발에 큰 영감을 주었거나 도움을 주었습니다.

  • 영감:
    • Havoc by C5pider
    • Cobalt Strike
    • AdaptixC2
  • 개발:
    • imguin by dinau (Nim용 ImGui 래퍼)
    • MalDev Academy
    • Creds by S3cur3Th1sSh1t
    • malware by m4ul3r
    • winim
    • OffensiveNim
  • Nim으로 (부분적으로) 작성된 기존 C2
    • NimPlant
    • Nimhawk
    • grc2
    • Nimbo-C2
도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    429
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    256

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →