
 #1

 adaptix-framework/adaptixc2
AdaptixC2는 고도로 모듈화된 고급 레드팀 툴킷입니다.
 rapid7/metasploit-payloads
다양한 Metasploit Framework 페이로드를 위한 통합 저장소
 hfiref0x/kdu
Windows 커널 드라이버 유틸리티로, 취약한 서명된 드라이버(BYOVD)를 악용하여 DSE를 우회하고, 서명되지 않은 드라이버를 로드하며, 보호된 프로세스를 하이재킹하고, 프로세스 메모리를 덤프합니다.
 m0nad/diamorphine
LKM 루트킷 - 리눅스 커널 2.6.x/3.x/4.x/5.x/6.x (x86/x86_64 및 ARM64) 용
 ghostpack/rubeus
세 머리 개를 길들이려는 중.
 cdk-team/cdk
📦 K8s, Docker, Containerd의 보안 테스트를 더 쉽게 만듭니다.
 netspi/powerupsql
PowerUpSQL: SQL Server 공격을 위한 PowerShell 툴킷
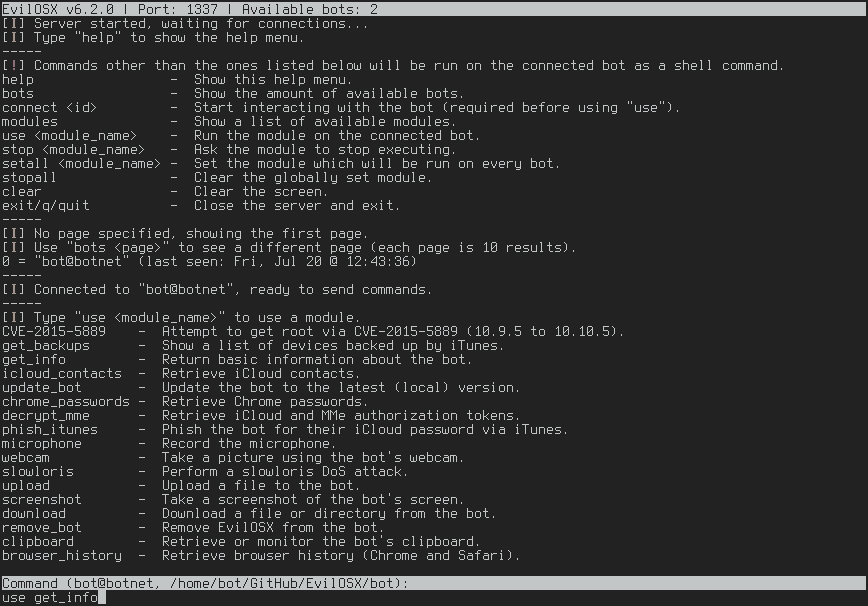 marten4n6/evilosx
macOS / OS X용 악성 RAT (원격 관리 도구)
 mrexodia/titanhide
Windows 커널 드라이버로, Nt* SSDT 함수를 후킹하여 안티 디버그 검사로부터 디버거와 프로세스를 숨기며, 스텔스 분석을 위한 x64dbg 플러그인을 제공합니다.
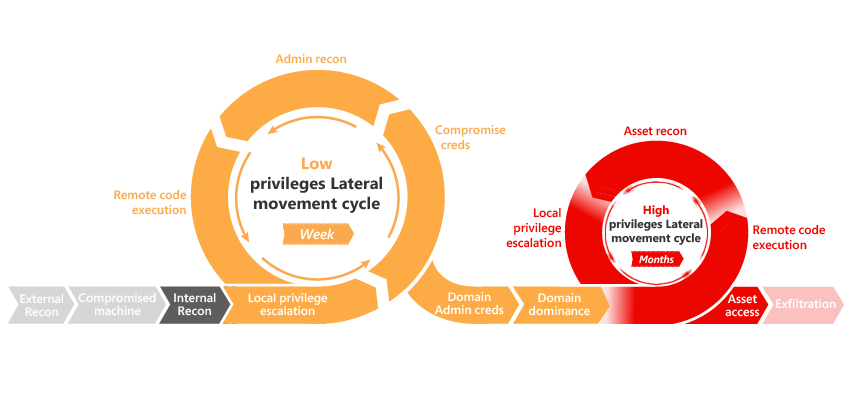 integration-it/active-directory-exploitation-cheat-sheet
Windows Active Directory에 대한 일반적인 열거 및 공격 방법을 포함하는 치트 시트입니다.
 netbiosx/checklists
Red Teaming 및 Pentesting 체크리스트: 다양한 엔게이지먼트용
 s3n4t0r-0x0/apts-adversary-simulation
이 저장소에는 다양한 핵심 분야를 대상으로 하는 상세한 Adversary Simulation APT 캠페인이 포함되어 있습니다. 각 시뮬레이션에는 실제 공격에서 사용되는 것과 유사한 맞춤형 도구, C2 서버, 백도어, 익스플로잇 기법, 스테이저, 부트로더 및 기타…
 nyan-x-cat/asyncrat-c-sharp
C# 기반 Windows용 오픈소스 원격 관리 도구 (RAT)
 ldpreload/blacklotus
블랙로터스 UEFI Windows 부트킷
 lucasjacks0n/eggshell
iOS/macOS/Linux 원격 관리 도구
 jm33-m0/emp3r0r
Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 pandasec888/taowu-cobalt_strike
Cobalt Strike 기반의 레드팀 자동화 프레임워크로, 익스플로잇 모듈, 사후 침투 도구 및 측면 이동 기능을 통합하여 조정된 적대 시뮬레이션을 수행합니다.








