
 hackerschoice/gsocket
방화벽이 없는 것처럼 연결하세요. 안전하게.




방화벽이 없는 것처럼 연결하세요. 안전하게.
Global Socket Toolkit을 사용하면 NAT/방화벽 뒤에 있는 두 사용자가 서로 TCP 연결을 설정할 수 있습니다. 안전하게.
자세한 내용은 https://www.gsocket.io에서 확인하세요.
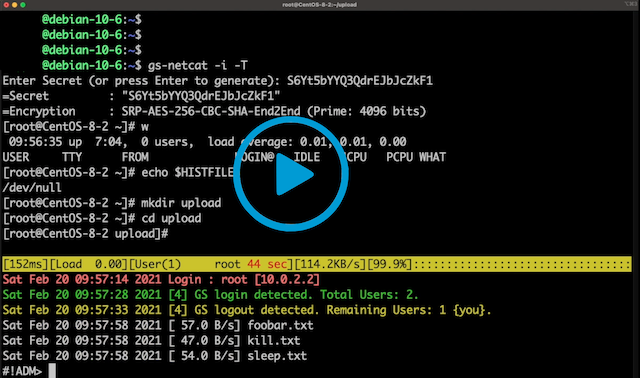
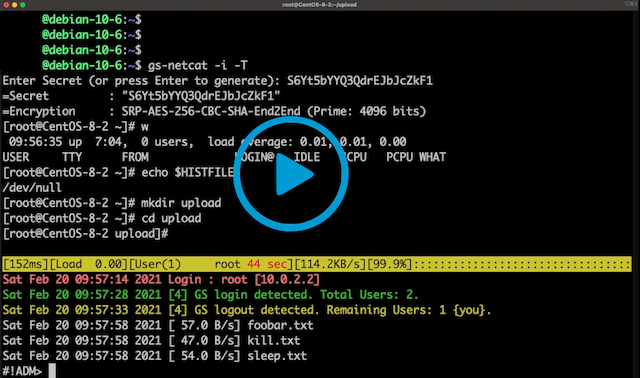
동영상 1: gs-netcat 역방향 로그인 셸 및 EEElite-console
동영상 2: gsocket을 사용한 OpenSSH 하이재킹
동영상 3: 방화벽을 통과하는 Blitz 파일 전송
기능:
IP 주소와 포트 번호에 대한 생각을 버리세요. 대신, 두 프로그램이 서로의 IP 주소와 포트 번호를 아는 대신 동일한 비밀을 알고 있다면 서로 통신할 수 있어야 한다고 생각하기 시작하세요. Global Socket 라이브러리는 이를 가능하게 합니다. 로컬에서 임시 세션 키와 ID를 도출하고, 로컬 IP 주소나 지리적 위치와 무관하게 Global Socket Relay Network(GSRN)를 통해 두 프로그램을 연결합니다. 연결이 이루어지면 라이브러리는 안전한 TLS 연결(종단 간)을 협상합니다. 비밀은 절대 워크스테이션을 떠나지 않습니다. GSRN은 암호화된 트래픽만 볼 수 있습니다.
GSRN은 무료 클라우드 서비스이며 누구나 무료로 사용할 수 있습니다.
Global Socket Toolkit은 다음과 같은 도구 세트를 제공합니다:
gs-netcat -s MySecret -i), 통합 파일 전송, Socks4/4a/5 프록시 생성 또는 TCP 연결 포워딩, 또는 누군가에게 임시 셸 액세스 권한 부여가 가능합니다.gs-sftp -s MySecret)gs-mount -s MySecret ~/mnt/warez)blitz -s MySecret /usr/share/*)| 정적 | AMD64, ARM64, MIPS, ...용 사전 컴파일된 정적 바이너리 |
| 소스 | gsocket-1.4.41.tar.gz (Linux, MacOS, FreeBSD, OpenBSD, Solaris) |
| .deb | x86_64, aarch64, ...더 많은 아키텍처 |
| Windows | gs-netcat만 또는 docker 또는 cygwin 사용 |
| 매뉴얼 페이지 | gsocket(1), gs-netcat(1), gs-mount(1), gs-sftp(1), blitz(1) |
| Docker | docker run --rm -it hackerschoice/gsocket |
| Docker | docker run --rm -it hackerschoice/gsocket-tor # TOR를 통한 gs |
예제
| 전체 | 예제 |
| GSRN을 통한 OpenSSH | examples/sshd |
| GSRN을 통한 WireGuard | examples/wireguard |
| GSRN을 통한 루트 셸 | examples/systemd-root-shell |
| GSRN을 통한 IRCD | examples/port-forward |
모든 주요 운영 체제에 대한 설치 지침을 따르십시오.
사용법:
$ gs-netcat -l -i   # Workstation A
$ gs-netcat -i      # Workstation B
참고: gs-netcat(1)
$ gs-netcat -l -d 127.0.0.1 -p 22  # Workstation A
$ gs-netcat -p 2222                # Workstation B
# A connection on B's port 2222 will end up on A's port 22
$ nc -vn 127.0.0.1 2222
$ gsocket /usr/sbin/sshd     # Workstation A
$ gsocket ssh root@gsocket   # Workstation B
참고: gsocket(1)
$ blitz -l                         # Workstation A
$ blitz /usr/share/*  /etc/*       # Workstation B
참고: blitz(1)
$ gs-sftp -l                  # Workstation A
$ gs-sftp                     # Workstation B
참고: gs-sftp(1)
$ gs-mount -l                # Workstation A
$ gs-mount ~/mnt             # Workstation B
참고: gs-mount(1)
$ gs-netcat -l -r >warez.tar.gz    # Workstation A
$ gs-netcat <warez.tar.gz          # Workstation B
$ gsocket openvpn --dev tun1 --proto tcp-server --ifconfig 10.9.8.1 10.9.8.2                   # Workstation A
$ gsocket openvpn --dev tun1 --proto tcp-client --ifconfig 10.9.8.2 10.9.8.1 --remote gsocket  # Workstation B
참고: gsocket(1)
$ gs-netcat -l -e "echo hello world; id; exit"   # Workstation A
$ gs-netcat                                      # Workstation B