
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천

 peterferrie/win-exec-calc-shellcode
calc.exe(x86/x64, 모든 OS/SP)를 실행하는 작은 null-free Windows 셸코드
 al1ex/linuxeelvation
Linux 권한 상승(지속 업데이트)
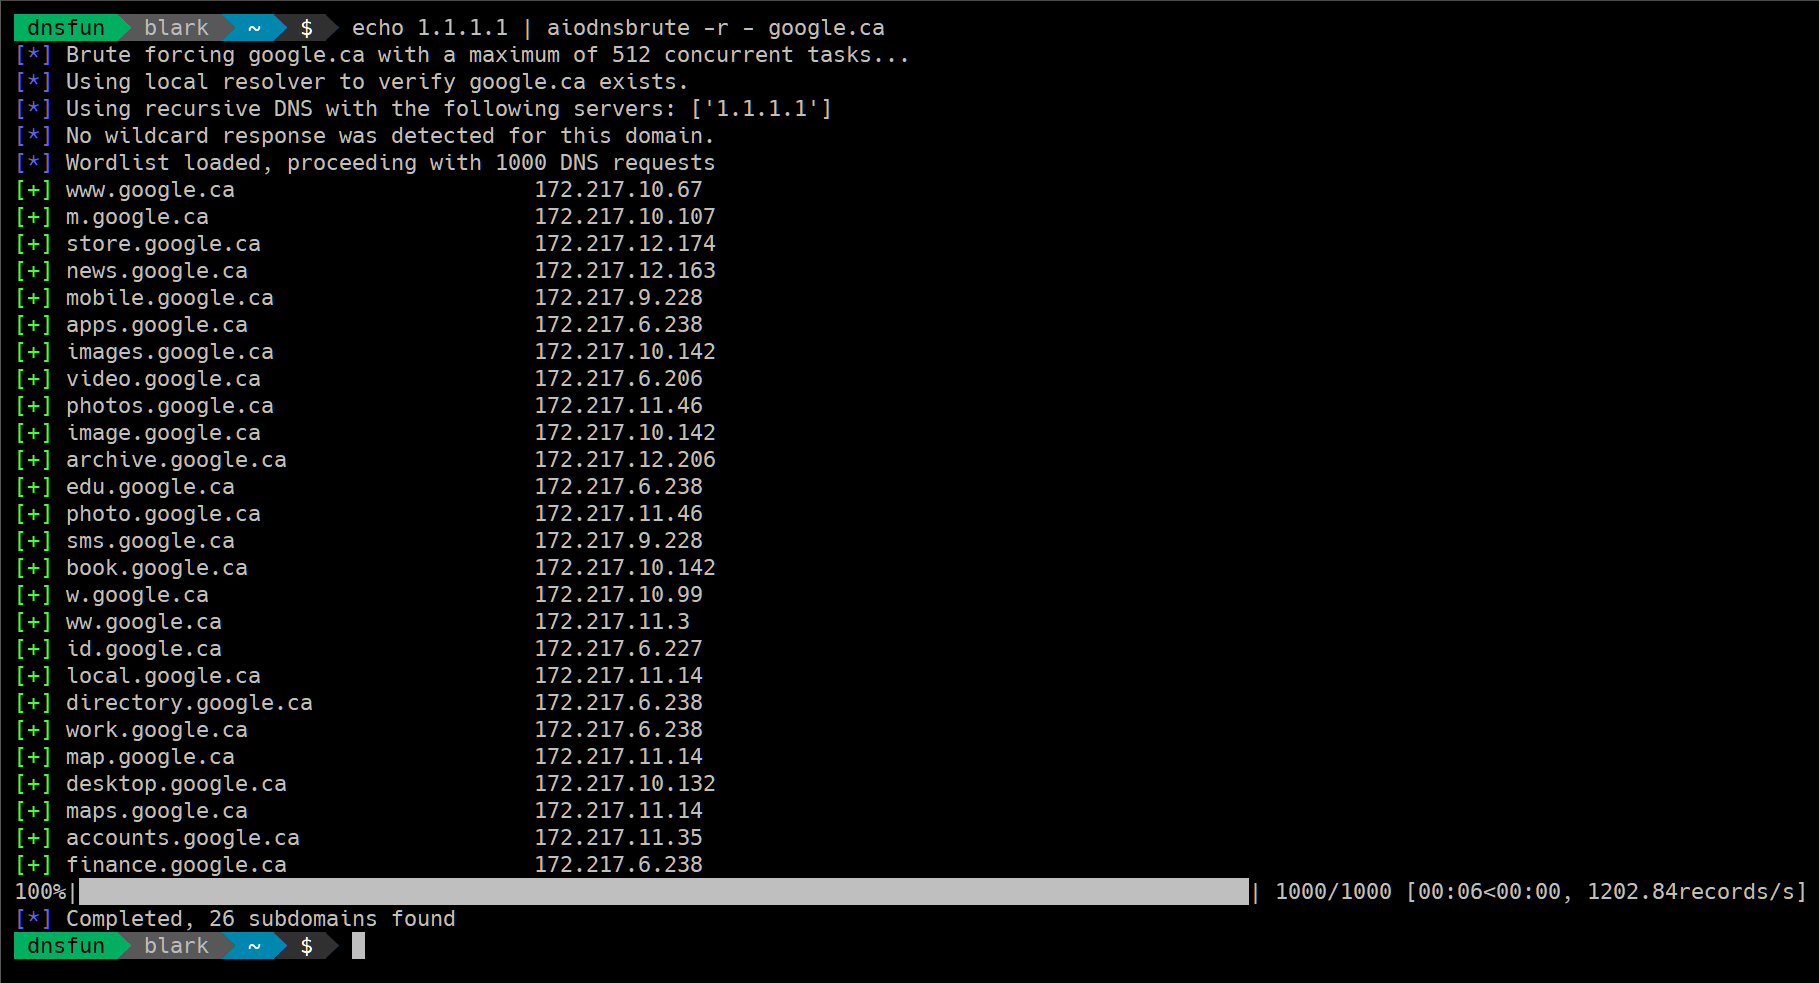 blark/aiodnsbrute
Python 3.5+ DNS 비동기 무차별 대입 유틸리티
 d4vinci/pastejacker
자동화된 PasteJacking 공격을 이용한 시스템 해킹.
 orleven/tentacle
Tentacle은 POC 취약점 검증 및 익스플로잇 프레임워크입니다. 익스플로잇의 자유로운 확장을 지원하며 POC 스크립트를 사용합니다. zoomeye, fofa, shodan 등 여러 API를 호출하여 다중 대상에 대한 대량 취약점 검증을 지원합니다.
 helich0pper/karkinos
침투 테스트 및 해킹 CTF를 위한 스위스 군용 칼: 리버스 셸 처리 - 인코딩/디코딩 - 암호화/복호화 - 해시 크래킹 / 해싱
 star-sg/cve
STAR Labs 팀이 발견하거나 다른 이들이 발견한 다양한 CVE에 대해 작성한 개념 증명 익스플로잇 스크립트 모음입니다.
 samhaxr/hackbox
HackBox는 XSS 테스트, 서브도메인 스캐닝, SSRF 인젝션 등을 포함하여 웹 애플리케이션 및 네트워크 보안 평가를 위한 다양한 기술을 결합한 강력하고 포괄적인 도구입니다. 사용자 친화적인 인터페이스와 다양한 기능 덕분에 보안 전문가들에게 유용한 자산입니다.
 signorrayan/redteam_toolkit
Red Team Toolkit은 레드 팀에서 사용되는 유용한 공격 도구들을 함께 모아두는 오픈소스 Django 기반 공격용 웹 앱입니다.
 random-robbie/jira-scan
CVE-2017-9506 - SSRF
 owasp/igoat-swift
OWASP iGoat (Swift) - iOS용 의도적으로 취약한 Swift 애플리케이션
 sslab-gatech/pwn2own2020
여섯 가지 취약점을 연쇄적으로 연결해 Safari를 통해 macOS 커널을 손상시키기
 dievus/powershellforpentesters
침투 테스터를 위한 PowerShell 강좌 저장소
 mwr-cybersec/pxethief
PXEThief는 Microsoft Endpoint Configuration Manager의 운영 체제 배포 기능에서 비밀번호를 추출할 수 있는 도구 모음입니다.
 kamorin/dhcpig
scapy 네트워크 라이브러리를 사용하여 Python으로 작성된 DHCP 고갈 스크립트
 ambionics/cnext-exploits
CNEXT(CVE-2024-2961)를 위한 익스플로잇, glibc의 iconv()의 버퍼 오버플로우
 00theway/ghostcat-cnvd-2020-10487
Ghostcat 파일 읽기/코드 실행,CNVD-2020-10487(CVE-2020-1938)
 tarlogicsecurity/kerbrute
impacket을 사용하여 kerberos 브루트포싱을 수행하는 스크립트








