

Skip to content
KitploitKITPLOIT
도구블로그
Log in
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Penetration Testing

Penetration testing methodologies, frameworks, reporting, and automation tools.

Kitploit 추천
추천 도구

10 선택됨
metasploit-framework preview#1

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k21시간 31분 전
nuclei preview#2

nuclei

GitHubprojectdiscovery/nuclei
30.4k17시간 10분 전
nmap preview#3

nmap

GitHubnmap/nmap
13.3k10시간 50분 전
sqlmap preview#4

sqlmap

GitHubsqlmapproject/sqlmap
38.2k1일 전
zaproxy preview#5

zaproxy

GitHubzaproxy/zaproxy
15.6k1일 전
NetExec preview#6

NetExec

GitHubpennyw0rth/netexec
5.8k2일 전
impacket preview#7

impacket

GitHubfortra/impacket
16.0k1일 전
ffuf preview#8

ffuf

GitHubffuf/ffuf
16.5k1개월 전
amass preview#9

amass

GitHubowasp-amass/amass
15.0k25일 전
subfinder preview#10

subfinder

GitHubprojectdiscovery/subfinder
14.2k1일 전
최신관련성인기최근 업데이트
21079 결과
exploit-CVE-2026-23744 preview

exploit-CVE-2026-23744

GitHubluiskrnr/exploit-cve-2026-23744

# CVE-2026-23744 익스플로잇 MCPJam Inspector의 원격 코드 실행 취약점으로, 공격자가 조작된 HTTP 요청을 통해 임의의 명령을 실행할 수 있게 해줍니다.
vulnerability-analysisexploitationweb-application-exploitation+2
47개월 전
CVE-2021-4034 preview

CVE-2021-4034

GitHubluckythandel/cve-2021-4034

이것은 polkit의 pkexec 바이너리에서 발견된 취약점에 대한 POC로, 해당 바이너리는 다른 사용자로 프로그램을 실행하는 데 사용됩니다.
privilege-escalationexploit-frameworksvulnerability-analysis+2
4년 전
CVE-2026-26744 preview

CVE-2026-26744

GitHublorenzobruno7/cve-2026-26744

FormaLMS의 /lostpwd 엔드포인트에서 응답 차이를 통한 사용자 열거를 시연하여, 인증 없이 사용자 이름을 발견해 표적 공격을 가능하게 합니다.
reconnaissancevulnerability-analysisinformation-gathering+2
9개월 전
CVE-2021-21311 preview

CVE-2021-21311

GitHubllhala/cve-2021-21311

CVE-2021-21311에 대한 개념 증명(PoC)으로, Adminer 4.7.9 이전 버전의 서버 측 요청 위조(SSRF) 취약점을 악용하여 PHP 데이터베이스 관리 도구에서 SSRF 공격을 시연합니다.
vulnerability-analysisexploitationinformation-gathering+2
84년 전
cve-2023-5966 preview

cve-2023-5966

GitHubll104567/cve-2023-5966

# CVE-2023-5966 개념 증명 익스플로잇 EspoCRM 2.7.4 및 이전 버전의 임의 파일 업로드 취약점으로, 웹 셸을 통한 원격 코드 실행을 가능하게 합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
3년 전
CVE-2025-55616 preview

CVE-2025-55616

GitHublivepwn/cve-2025-55616

CVE-2025-55616에 대한 익스플로잇으로, Zsh의 히스토리 표현식을 통한 로컬 RCE로 사용자 권한으로 임의 코드 실행을 달성합니다.
vulnerability-analysisexploitationpenetration-testing+2
21년 전
CVE-2025-54352 preview

CVE-2025-54352

GitHublimmmw/cve-2025-54352

# CVE-2025-54352 개념 증명 익스플로잇 비공개 및 임시 글의 제목을 유출하는 WordPress 취약점인 CVE-2025-54352에 대한 개념 증명 익스플로잇입니다. 공격을 시연하고 테스트 스크립트를 제공합니다.

vulnerability-analysisexploitationweb-application-exploitation+2
1년 전
CVE-2026-52200 preview

CVE-2026-52200

GitHublamaper/cve-2026-52200

# UZ801/ES-U3TS MifiService 웹 API의 손상된 접근 제어 보안 권고 UZ801/ES-U3TS MifiService 웹 API의 손상된 접근 제어를 상세히 설명하는 보안 권고로, 인증 없이 데이터 추출, 구성 수정, 장치 재부팅이 가능합니다.…

iot-securityvulnerability-analysisexploitation+4
6개월 전
inetutils-telnetd-auth-bypass preview

inetutils-telnetd-auth-bypass

GitHubleonjza/inetutils-telnetd-auth-bypass

A small docker lab to play with cve-2026-24061, the inetutils-telnetd authentication bypass.
vulnerability-analysisexploitationpenetration-testing+2
1210개월 전
ProxyShell-CVE-2021-34473.py preview

ProxyShell-CVE-2021-34473.py

GitHublearningsurface/proxyshell-cve-2021-34473.py

ProxyShell 취약점(CVE-2021-34473)을 Microsoft Exchange 서버에서 점검하여 보안 평가 및 침투 테스트를 지원합니다.
reconnaissancevulnerability-scannersexploitation+2
4년 전
CVE-2025-11371 preview

CVE-2025-11371

GitHublap1nou/cve-2025-11371

CVE-2025-11371에 대한 개념 증명 익스플로잇으로, Gladinet CentreStack/Triofox의 로컬 파일 포함 취약점으로, 보안 연구를 위한 무단 파일 접근을 시연합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
11년 전
CVE-2021-43798 preview

CVE-2021-43798

GitHublalkaltest/cve-2021-43798

Grafana 임의 파일 읽기 취약점(CVE-2021-43798)에 대한 개념 증명 익스플로잇으로, 8.0.0부터 8.3.0까지의 버전에 영향을 미치며, 경로 탐색을 통해 민감한 파일에 대한 무단 접근을 시연합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
4년 전
CVE-2026-25596 preview

CVE-2026-25596

GitHublagathos/cve-2026-25596

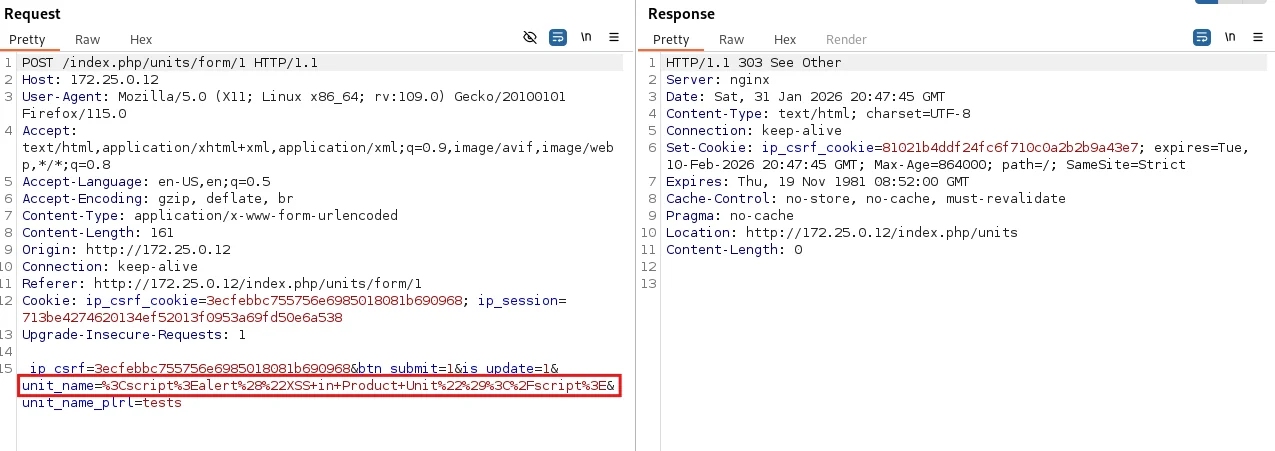
# InvoicePlane 1.7.0 저장형 XSS 취약점 개념 증명 제품 단위 이름 필드를 통한 InvoicePlane 1.7.0의 저장형 XSS 취약점에 대한 개념 증명으로, 취약한 코드 위치와 재현 단계를 포함합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
8개월 전
CVE-2026-25548 preview

CVE-2026-25548

GitHublagathos/cve-2026-25548

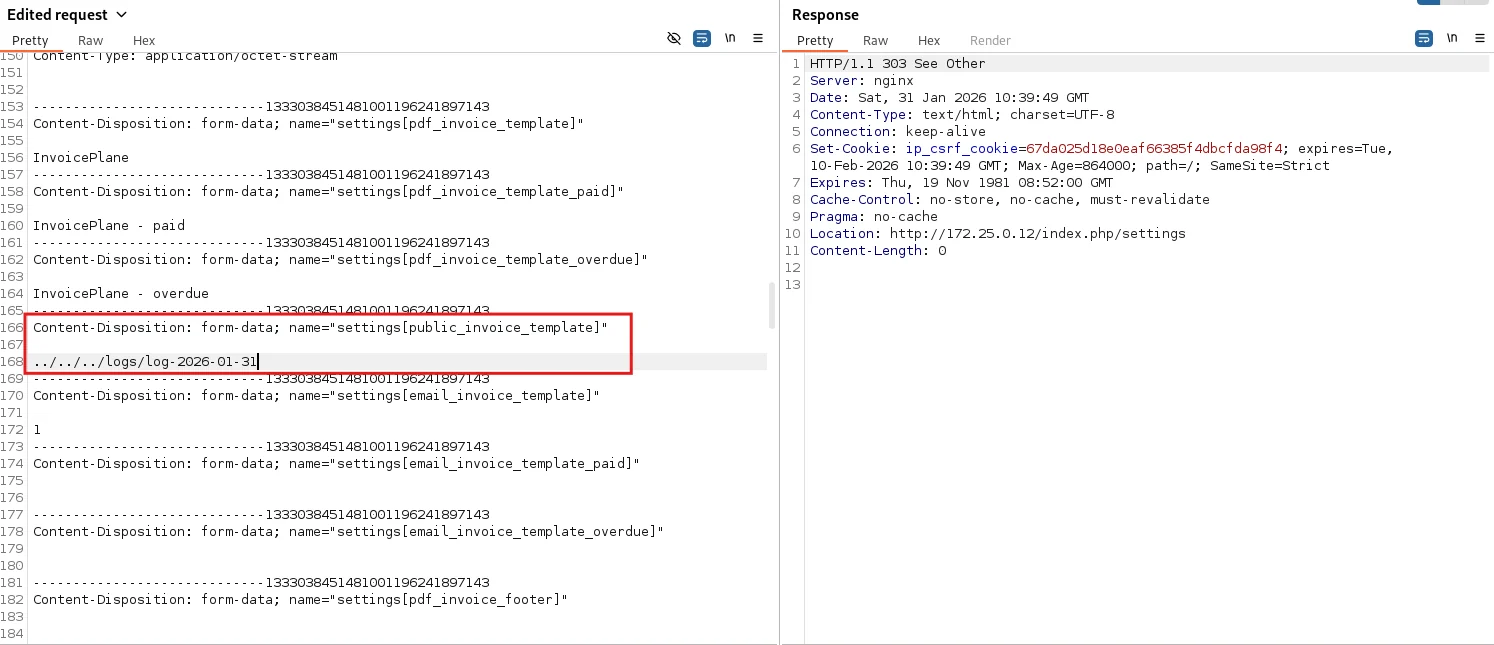
# CVE-2026-25548 — InvoicePlane 1.7.0 RCE 상세 분석 및 PoC InvoicePlane 1.7.0에서 발견된 치명적인 원격 코드 실행(RCE) 취약점에 대한 상세 기술 문서 및 개념 증명(PoC)입니다. 본 취약점은 로컬 파일…

vulnerability-analysisexploitationweb-application-exploitation+3
18개월 전
tapo-c260-rce preview

tapo-c260-rce

GitHubl0lsec/tapo-c260-rce

PoC 익스플로잇 체인 — TP-Link Tapo C260 카메라용 CVE-2026-0651/0652/0653. @spaceraccoon의 연구.
embedded-systems-securityiot-securityvulnerability-analysis+7
38개월 전
CVE-2021-32099_SQLi preview

CVE-2021-32099_SQLi

GitHubl3eol3eo/cve-2021-32099_sqli

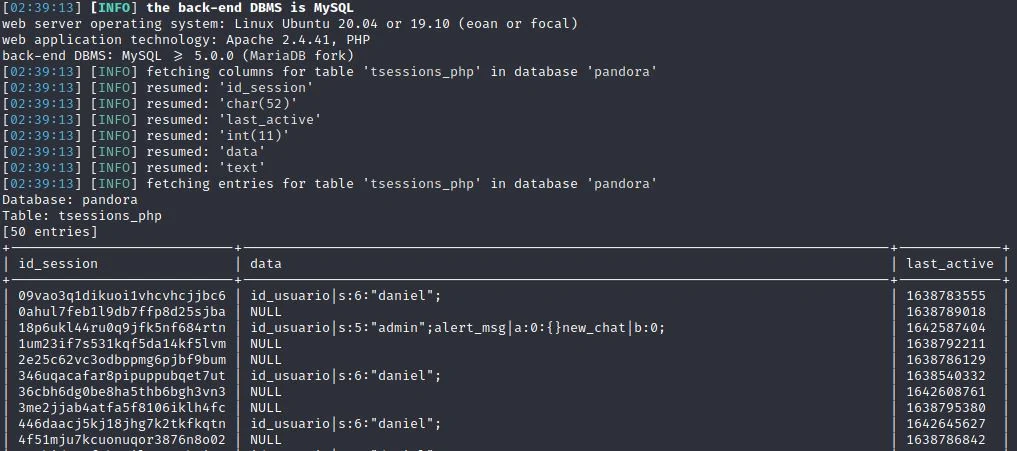
CVE-2021-32099 SQL 인젝션으로 공격자가 로그인을 우회할 수 있습니다. HTB에서 보내는 사랑을 담아
vulnerability-analysisexploitationweb-application-exploitation+1
74년 전
CVE-2026-27470 preview

CVE-2026-27470

GitHubkocaemre/cve-2026-27470

# ZoneMinder 2차 SQL 인젝션 PoC 익스플로잇 (CVE-2026-27470) ZoneMinder의 2차 SQL 인젝션에 대한 개념 증명 익스플로잇입니다. 인증된 데이터 추출(사용자 자격 증명 포함)을 시연하며, 사용자 정의 쿼리 및 해시 덤프 옵션을…

vulnerability-analysisexploitationweb-application-exploitation+2
69개월 전
NoPacScan preview

NoPacScan

GitHubknightswd/nopacscan

Active Directory 도메인 컨트롤러에서 CVE-2021-42287 및 CVE-2021-42278을 스캔하여, DNS를 통해 모든 DC를 쿼리하고 0x10 유형의 PAC 구조를 분석함으로써 LDAP/SAMR 방식보다 탐지 정확도를 향상시킵니다.


vulnerability-scannersexploitationnetwork-security+2
874년 전
이전1…969798…100다음







