
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 galisko/cve-2025-24799
인증되지 않은 SQL 인젝션 익스플로잇으로, GLPI 10.0.18 이전 버전을 대상으로 하며, /index.php/ajax/ 엔드포인트를 통해 데이터베이스 열거, 자격 증명 추출, API 토큰 탈취를 가능하게 합니다.
 juanpoch/cve-2026-73570
Zimbra Collaboration Suite RCE — SMTP 로그 오염 → swatchdog → OS 명령 주입 (CVSS 8.9, CISA KEV)
 mngunibanda1-prog/jozini-network-scanner
Python 기반 네트워크 스캐너로, 포트 스캐닝, 배너 그래빙, RouterOS CVE 매핑을 통해 취약점 식별 및 보고를 수행합니다.
 sq00ky/zero-logon-exploit
Python 스크립트로, Zerologon(CVE-2020-1472) 취약점을 악용하여 Netlogon 인증 우회를 수행하고 도메인 컨트롤러의 비밀번호를 null로 초기화합니다.
 slo-cyber-sec/cve-2026-78851
Grav CMS의 Twig media_directory() 함수에서 인증된 경로 탐색 취약점을 상세히 설명하는 기술 자문으로, 임의 디렉터리 열거 및 파일시스템 경로 노출을 가능하게 합니다.
 aerchy/cve-2024-2876
CVE-2024-2876에 대한 개념 증명 익스플로잇으로, Icegram Express의 Email Subscribers WordPress 플러그인에서 발생하는 치명적인 SQL 인젝션 취약점으로, 인증되지 않은 공격자가 임의의 SQL 쿼리를 실행할 수 있게 합니다.
 aerchy/cve-2024-29973
CVE-2024-29973에 대한 개념 증명 익스플로잇으로, Zyxel NAS 장치의 원격 명령 주입 취약점을 악용하여 조작된 HTTP 요청을 통해 임의 명령 실행을 입증합니다.
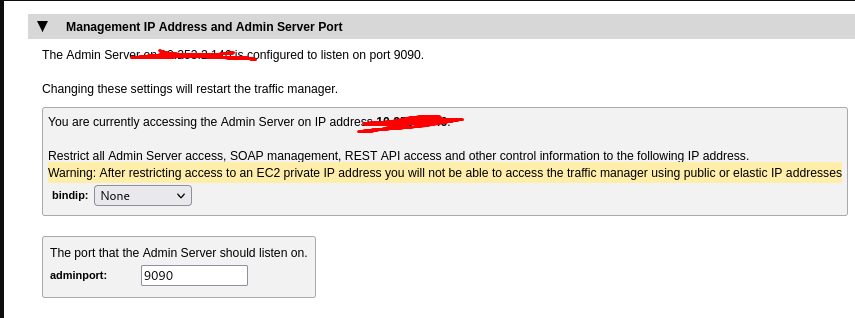 aerchy/cve-2024-7593
CVE-2024-7593에 대한 익스플로잇으로, Pulse Secure VPN 관리 인터페이스의 치명적인 RCE 취약점으로 인증된 공격자가 임의의 명령을 실행할 수 있습니다. 취약한 자산 탐색을 위한 FOFA 및 ZoomEye dork를 포함합니다.
 dinosn/mikrotrick-poc
CVE-2026-67276 RouterOS SSH 공개 키 인증 우회 랩 PoC
 itsc1sco/freepbx-sqli-exploit-privilege-escalation
이 워크스루는 HTB 머신 Connected의 전체 침해 과정을 문서화합니다.
 slo-cyber-sec/cve-2026-78850
개념 증명(PoC)으로, Matomo의 SiteContentDetector에서 인증된 블라인드 SSRF를 시연하며, 조작된 사이트 URL을 통해 내부 네트워크 정찰 및 내부 서비스에 대한 요청을 가능하게 합니다.
 wafeeq-fareed/log4shell-exploitation-lab
CVE-2021-44228 Log4Shell 취약점을 처음부터 끝까지 재현: 악용부터 복구까지
 ynsmroztas/keysniper
**CVE-2026-18963** — reset-credentials 흐름을 통한 인증되지 않은 Keycloak 계정 탈취.
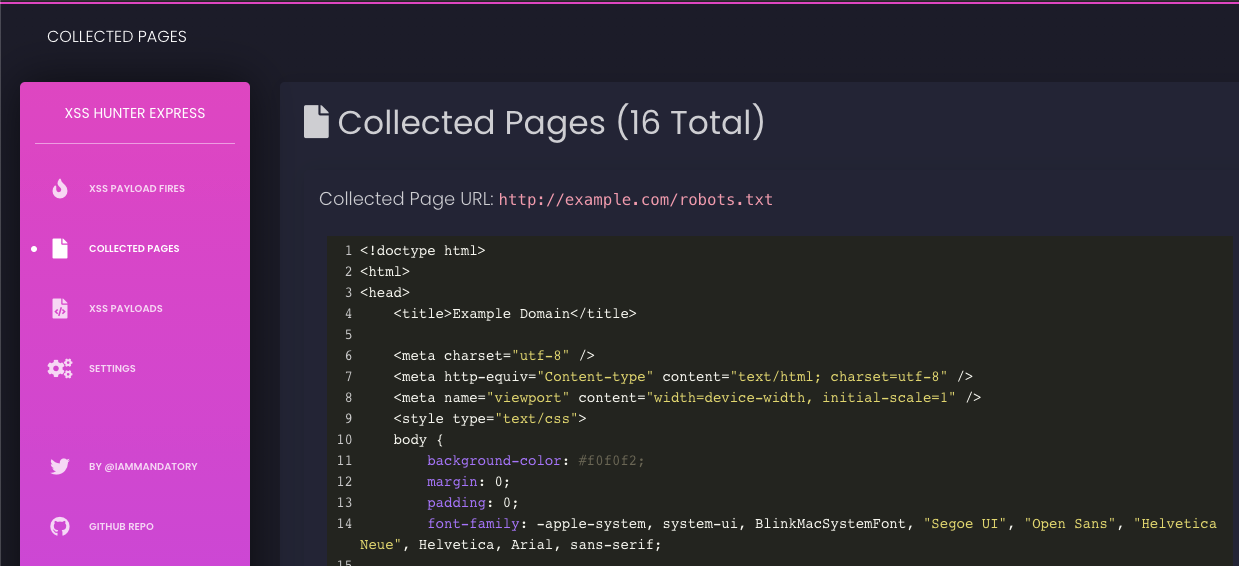 mandatoryprogrammer/xsshunter-express
쉽게 설정할 수 있는 XSS Hunter 버전입니다. 5분이면 설정이 완료되며 유지보수가 필요 없습니다!
 davidsonrafaelk/evillimiter
로컬 네트워크의 장치 대역폭을 관리자 권한 없이 모니터링, 분석 및 제한하는 도구
 fknmega/aether
공개 데이터로 실시간 지식 그래프를 구축하는 AI 기반 OSINT 및 보안 연구 에이전트로, 승인된 조사를 위한 정찰 도구와 공격 보안 플레이북이 함께 제공됩니다.
 rabbitmask/weblogicscan
자동화된 Oracle WebLogic Server 취약점 스캐너로, 역직렬화, SSRF, 임의 파일 업로드를 포함한 과거 CVE를 탐지하며 배치 스캔 및 버전 식별 기능을 제공합니다.
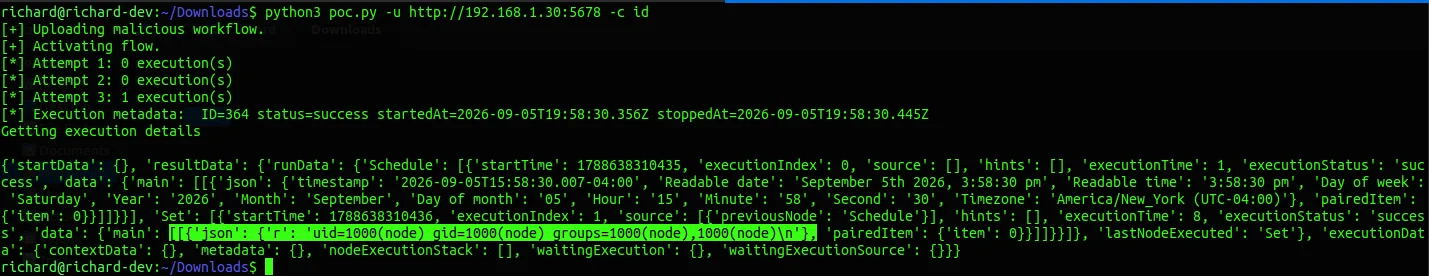 rmhowe425/poc-cve-2025-68613
CVE-2025-68613에 대한 개념 증명 익스플로잇으로, N8N의 인증된 원격 코드 실행 취약점입니다. 간단한 Python 스크립트를 통해 취약한 N8N 인스턴스에서 임의의 bash 명령을 실행합니다.








