#1
 darmado/atomic-red-team-c2
ARTi-C2는 .NET의 DLR을 통해 신속한 페이로드 배포 및 실행 기능을 갖춘 Atomic Red Team 테스트 케이스를 실행하는 데 사용되는 사후 침투 프레임워크입니다.
 r-s0n/ars0n-framework
모듈식 버그 바운티 헌팅 프레임워크로, 정찰, 서브도메인 열거, 취약점 스캔을 자동화하며 교육적 초점을 두어 예비 보안 엔지니어가 실제 AppSec 개념을 배우도록 돕습니다.
 boku7/bokuloader
개념 증명용 Cobalt Strike 반사 로더로, Cobalt Strike의 회피 기능을 재현·통합·향상시키는 것을 목표로 합니다!
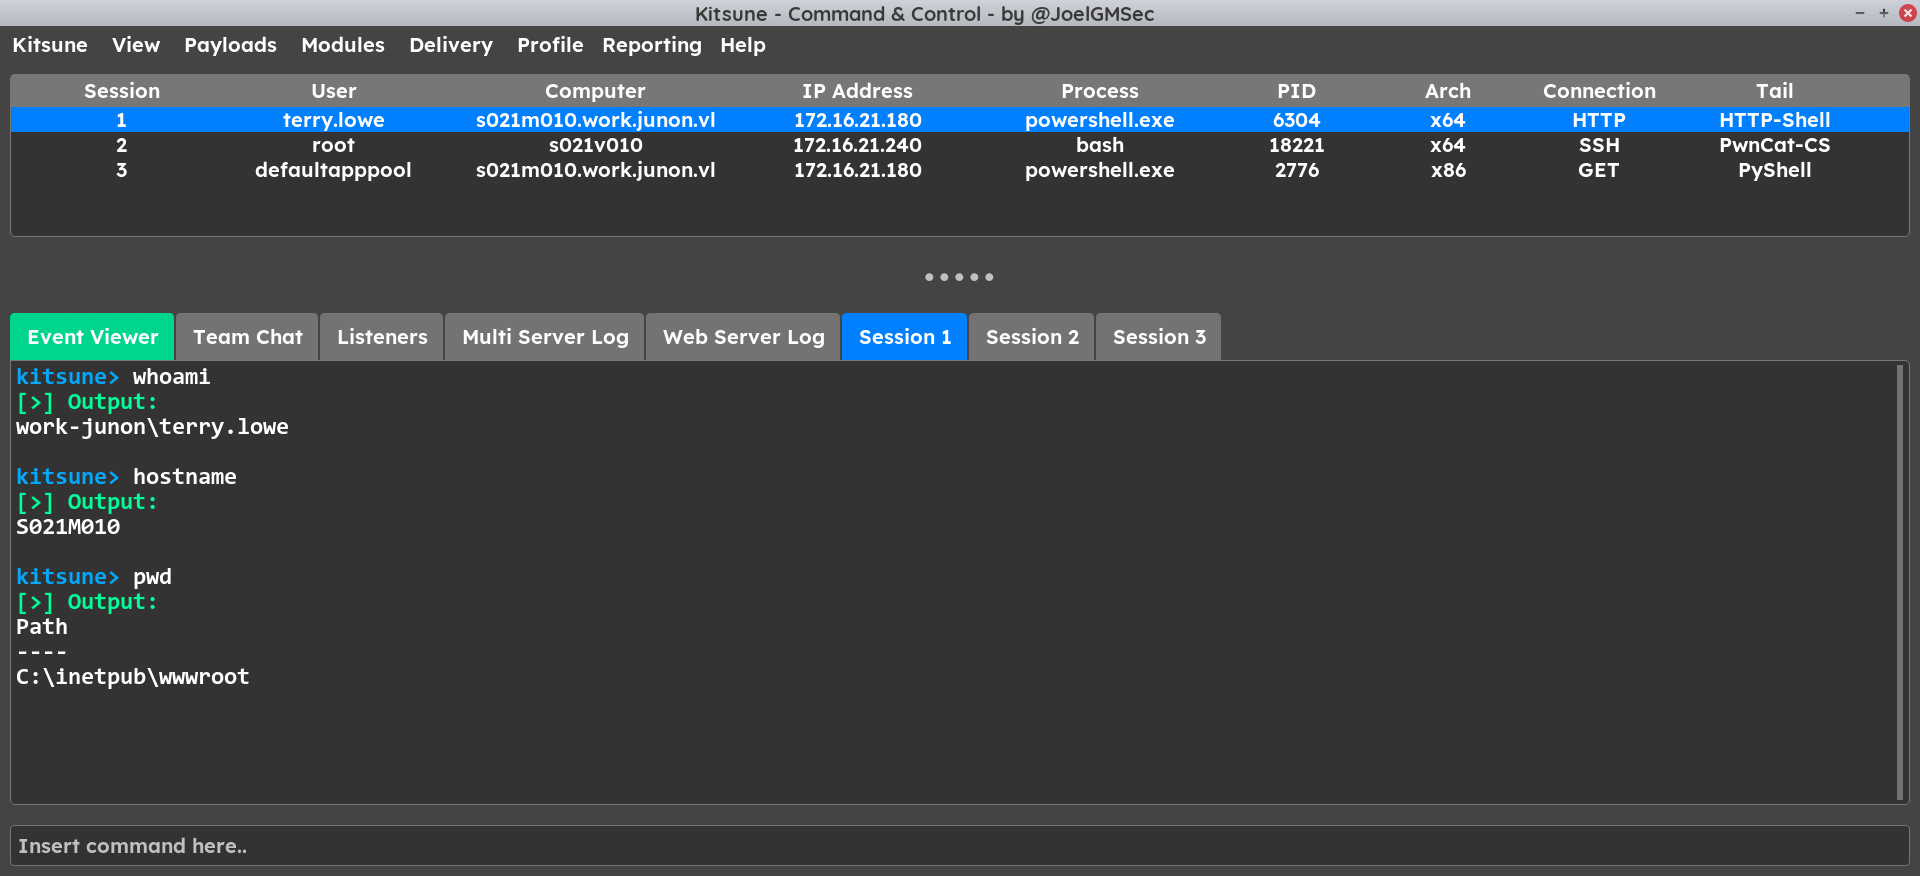 joelgmsec/kitsune
다형성 C2 프레임워크: 그래픽 인터페이스, 자동 재연결, 페이로드 생성, 레드팀 운영 및 침투 테스트를 위한 통합 해킹 도구
 wkl-sec/hiddendesktop
Cobalt Strike용 HVNC
 peass-ng/peass-ng
PEASS - 권한 상승 멋진 스크립트 스위트 (색상 포함)
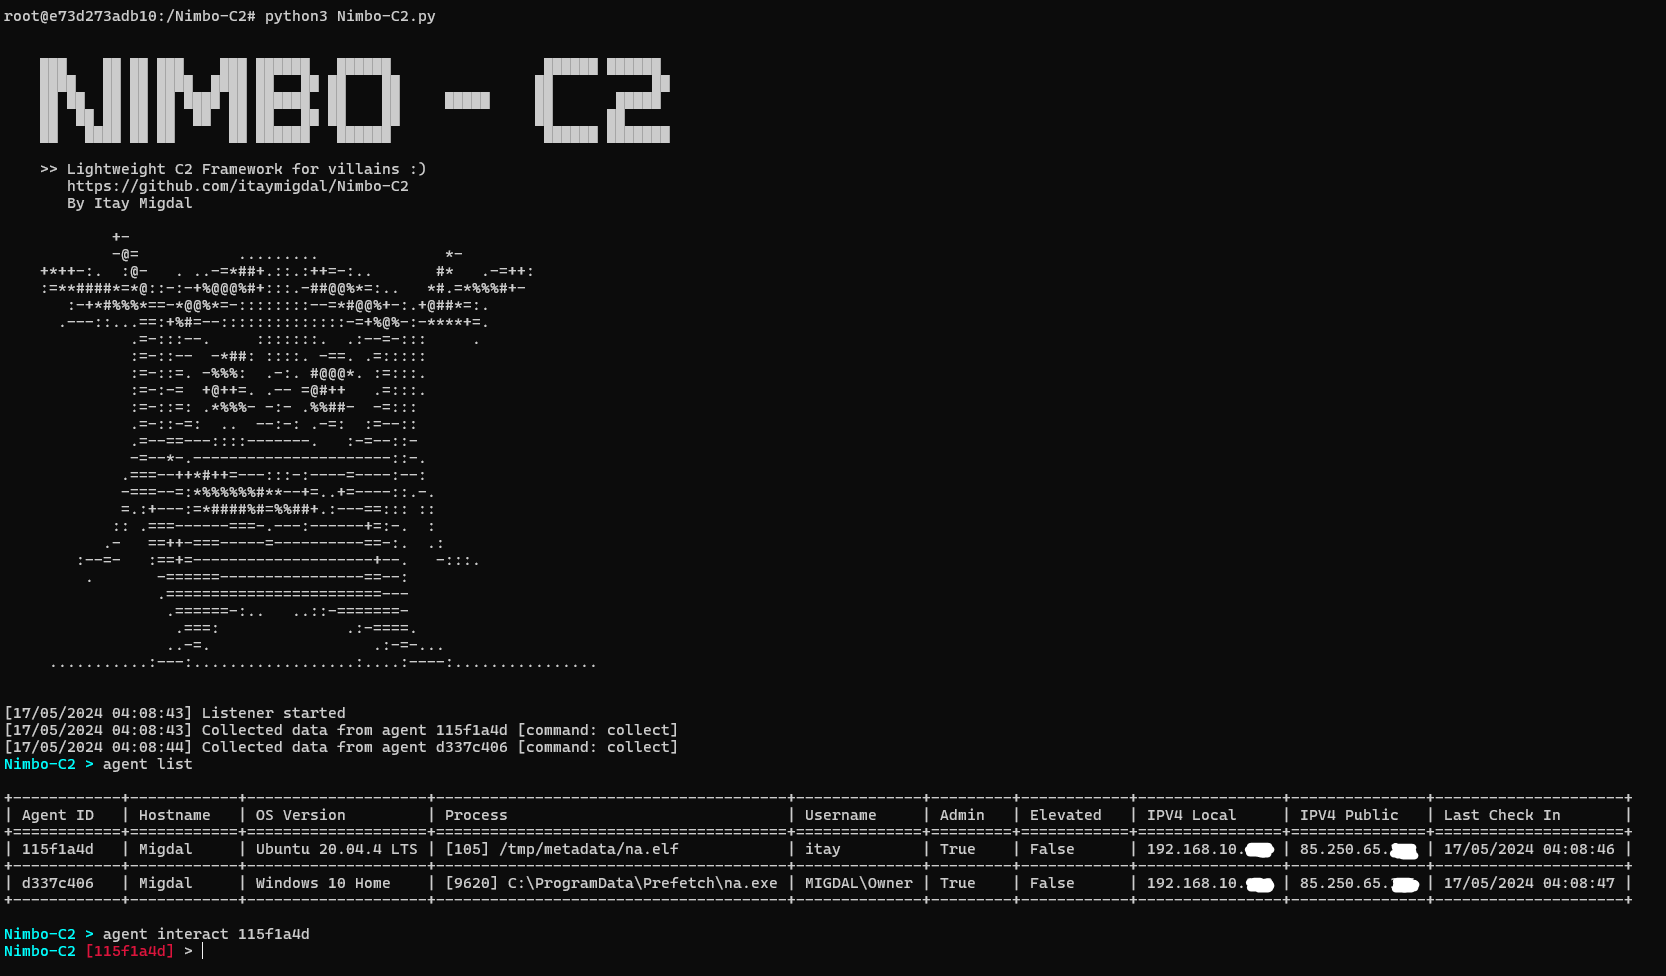 itaymigdal/nimbo-c2
Nimbo-C2는 또 다른 (간단하고 가벼운) C2 프레임워크입니다.
 catsploit/catsploit
자동화된 침투 테스트 도구로, Cyber Attack Techniques Scoring (CATS)을 사용하여 Metasploit, Nmap 및 OpenVAS 통합을 통해 최적의 공격 시나리오를 선택하고 실행합니다.
 bw3ll/rop_rocket
ROP ROCKET은 고급 코드 재사용 공격 프레임워크로, 새로운 Windows Syscalls 공격, 새로운 Heaven's Gate, 그리고 "shellcodeless" ROP를 포함한 광범위한 ROP 체인 생성 기능을 제공합니다. 이 프레임워크는 에뮬레이션과…
 factionsecurity/faction
침투 테스트 보고서 생성 및 평가 협업
 aliasrobotics/cai
사이버보안 AI (CAI), AI 보안을 위한 프레임워크
 sobri3195/-pegasus-suite
포괄적인 보안 툴킷으로 1000개 이상의 침투 테스트 및 보안 평가 도구를 제공합니다.
 vulncheck-oss/go-exploit
Go 기반의 익스플로잇 개발 프레임워크로, 타겟 확인, 버전 스캐닝, 익스플로잇, C2를 위한 내장 단계를 제공합니다. 여러 페이로드, 프로토콜 헬퍼, Metasploit과 같은 도구와의 통합을 지원합니다.

 mrwadams/stride-gpt
OpenAI의 GPT 모델을 활용하여 STRIDE 방법론 기반으로 주어진 애플리케이션에 대한 위협 모델을 생성하는 AI 기반 위협 모델링 도구입니다.
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 mr-rizwan-syed/chomtesh
CHOMTE.SH는 침투 테스트 중 정찰 작업을 자동화하도록 설계된 강력한 셸 스크립트입니다. 다양한 Go 기반 도구를 활용하여 정보를 수집하고 공격 표면을 식별하므로, 버그 바운티 헌터와 침투 테스터에게 귀중한 도구입니다.