
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천

 j4ck3lsyn-gen2/cve-2026-58457
CVE-2026-58457 PoC 도구: Shenzhen Aitemi M300 Wi-Fi 리피터(MT02)에서 원격 루트로 이어지는 인증되지 않은 OS 명령 주입. 익스플로잇, 검증기, 페이로드 생성기 및 Metasploit 모듈 포함. 교육 및 승인된 침투 테스트…
 akr3ch/cve-2014-6271
ShellShock 대화형 셸 익스플로잇
 smallfunction/cve-2019-0708-poc
CVE-2019-0708에 대한 작동하는 개념 증명, 원격 셸을 생성합니다
 sh4den/cve-2022-46169
Cacti 인증되지 않은 명령 주입
 nxploited/cve-2025-8723
Cloudflare Image Resizing <= 1.5.6 | 인증되지 않은 원격 코드 실행
 rubikcuv5/cve-2023-30253
Dolibarr 17.0.1 이전 버전에서는 인증된 사용자가 대문자 조작을 통해 원격 코드 실행을 허용합니다: 주입된 데이터에서 <?php 대신 <?PHP 사용.
 mbanyamer/msc-eviltwin-local-privilege-escalation
CVE-2025-26633 (CVSS 7.8) – Water Gamayun APT에 의해 활발히 악용된 제로데이 MMC .msc EvilTwin LPE입니다. PoC는 패치되지 않은 Windows 10/11/Server에서 악성 MSC 파일을 통해 로컬 관리자를…
 y3a/cve-2021-4034
취약한 Linux 시스템에서 로컬 권한 상승을 위해 CVE-2021-4034(PwnKit)를 악용하는 자체 포함된 bash 스크립트입니다.
 crackercat/cve-2021-44228-log4j-payloads
Log4j 원격 코드 실행 취약점(CVE-2021-44228)을 악용하기 위한 페이로드 모음으로, 침투 테스트용 JNDI 인젝션 문자열 및 우회 기술을 포함합니다.
 farinap5/a-xex
이 프로젝트는 네트워크 보안에 중점을 둔 학교 과제의 일부입니다.
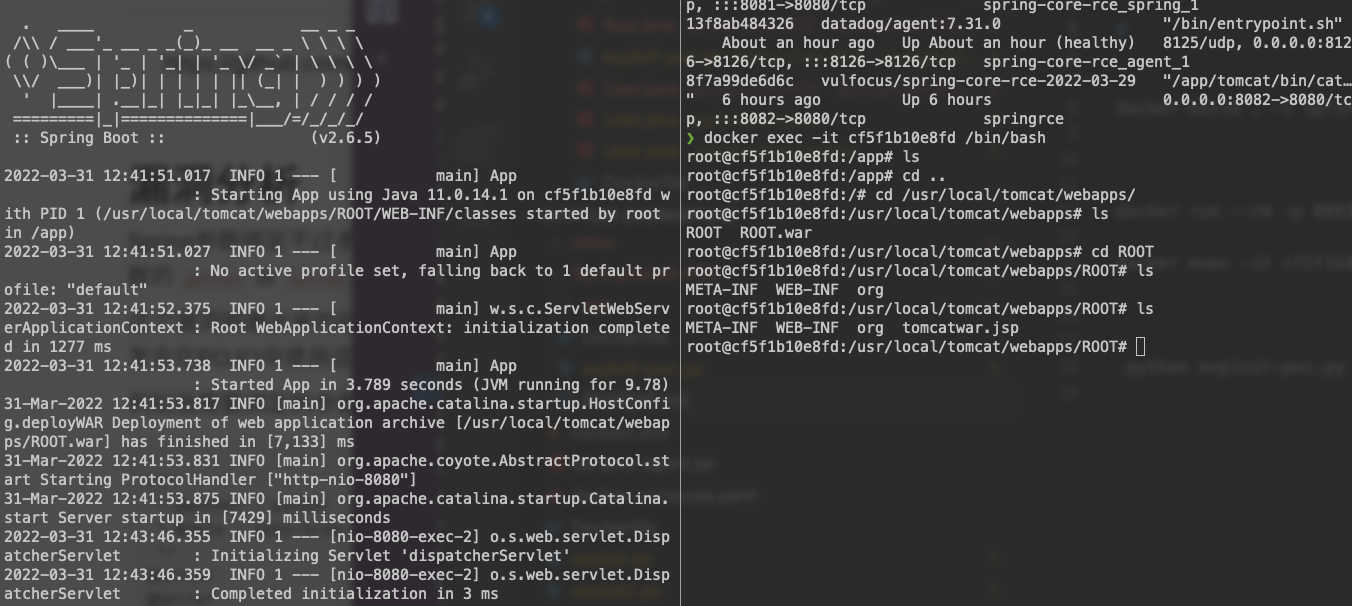 netcode/spring4shell-cve-2022-22965-poc
또 다른 spring4shell (Spring core RCE) POC
 daniellowrie/cve-2024-36401-poc
CVE-2024-36401 GeoServer 2.25.1에 대한 개념 증명 익스플로잇
 cyy95/cve-2019-0232-exp
조작된 HTTP 요청을 통해 영향을 받는 버전에서 원격 코드 실행을 가능하게 하는 Apache Tomcat CGI Servlet 명령 주입(CVE-2019-0232) 익스플로잇
 sakura-501/cve-2020-24186-exploit
CVE-2020-24186 공격 스크립트
 m00zh33/cve-2018-3191
# CVE-2018-3191 개념 증명 익스플로잇 JNDI 주입을 통해 WebLogic Server를 대상으로 하는 CVE-2018-3191 개념 증명 익스플로잇입니다. Spring JNDI를 통해 원격 코드 실행을 트리거하는 JAR 페이로드를 전달합니다.
 u238/tomcat-cve_2025_24813
tomcat CVE-2025-24813용 RCE 익스플로잇을 테스트하기 위한 플레이그라운드
 zephrfish/cve-2024-3400-canary
HoneyPoC에서 배운 게 없나요?
 dragonked2/cve-2024-50379-poc
이 저장소에는 CVE-2024-50379를 악용하는 Python 스크립트가 포함되어 있으며, 공격자가 취약한 서버에 JSP 셸을 업로드하고 원격으로 임의 명령을 실행할 수 있게 합니다. 이 익스플로잇은 /uploads 디렉토리가 보호되지 않거나 대상 서버에 존재하지…








