
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천

 fl0ydsec/cve-2026-15989
CVE-2026-15989에 대한 대량 스캐너 및 익스플로잇으로, Super Forms <= 6.3.316에서 role 파라미터를 통해 관리자 계정을 생성하는 인증되지 않은 권한 상승 취약점입니다.
 geniuszly/cve-2017-7269
IIS6의 WebDAV 구성 요소에서 알려진 취약점에 대한 익스플로잇을 시연하는 PoC 도구입니다.
 corneacristian/log4j-cve-2021-44228-rce
Log4J (CVE-2021-44228) 원격 명령 실행(RCE) 익스플로잇
 aeroot/wp-gdpr-compliance-plugin-exploit
Van Ons 제작 WordPress 플러그인 "WP GDPR Compliance"의 권한 상승 취약점의 익스플로잇 (https://de.wordpress.org/plugins/wp-gdpr-compliance/) CVE-2018-19207
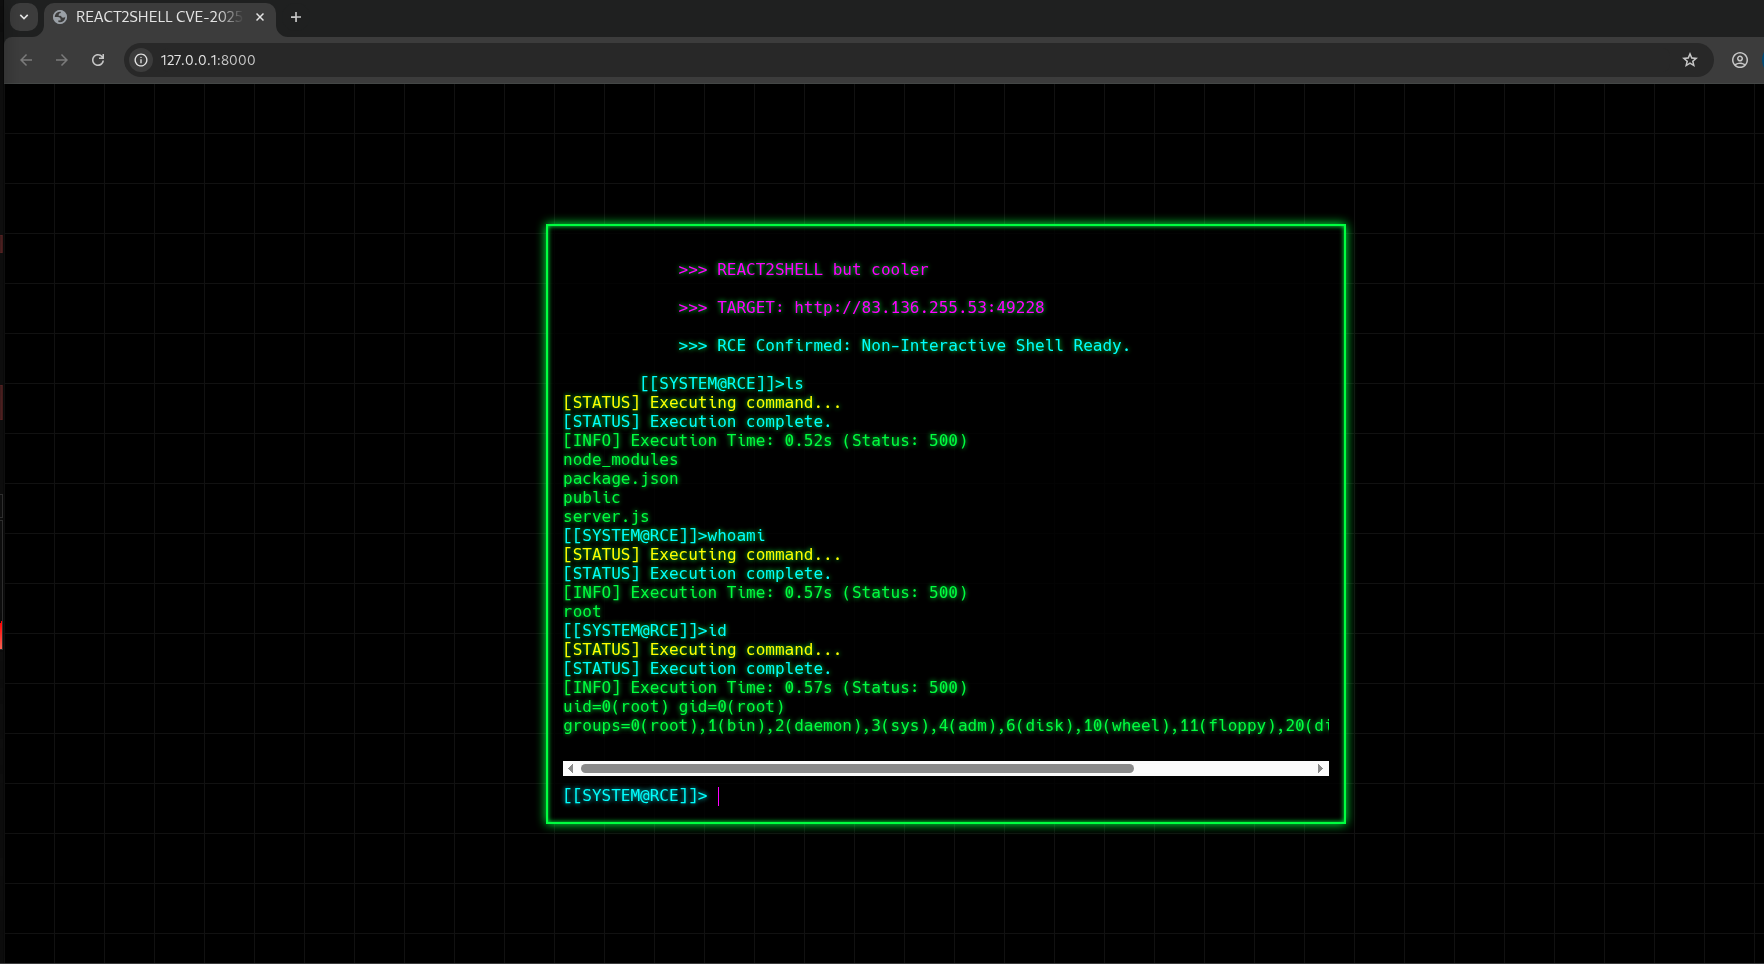 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell은 React Server Components를 사용하는 Next.js 애플리케이션의 치명적인 Prototype Pollution 취약점인 CVE-2025-55182를 위한 교육용 PoC 익스플로잇 도구입니다. CTF 및…
 yuaneuro/cve-2021-2109_poc
weblogic CVE-2021-2109 일괄 검증 poc
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRAT는 루트 익스플로잇을 무음 설치로 주입하여 장치에서 악성 작업을 수행할 수 있는 기능입니다. 이 AndroRAT는 2016년에 발견되어 공개된 취약점인 CVE-2015-1805를 악용하도록 설계되었습니다.
 geniuszly/cve-2024-24919
CVE-2024-24919용 개념 증명 익스플로잇 스크립트로, HTTP POST 요청을 통해 대상 URL을 스캔하고, 응답을 분석하여 무단 액세스 또는 데이터 유출 여부를 확인하며, 사용자 정의 페이로드를 지원합니다.
 atithkhawas/autoblue
AutoBlue - 윤리적 해킹, 침투 테스트 및 CTF 챌린지를 위해 Nmap과 Metasploit을 활용하는 자동화된 EternalBlue (CVE-2017-0144 / MS17-010) 익스플로잇 도구. 오직 승인된 환경 및 교육 목적으로만 사용하세요!
 0xpthree/cve-2025-32433
Erlang OTP SSH 서버를 대상으로 하는 CVE-2025-32433용 Python 익스플로잇. 역방향 셸을 열고 루트 액세스 권한을 얻기 위해 특수 제작된 SSH 패킷을 전송합니다.
 abq0/rwsploit
Oracle Reports Server(rwservlet)용 자동화된 익스플로잇 스캐너 — CVE-2012-3152 / CVE-2012-3153. LFI를 통한 파일 감지, 핑거프린팅, 파일 읽기, 웹훅을 통한 SSRF 테스트 및 JSP 셸 업로드를 수행합니다.…
 cirqueiradev/massexploit-cve-2024-4577
CVE-2024-4577 대량 스캐너 및 익스플로잇 도구
 9lyph/cve-2019-12836
CVE-2019-12836
 lennertdefauw/cve-2025-8088
WinRAR < 7.13 경로 탐색을 통한 지속성 확보
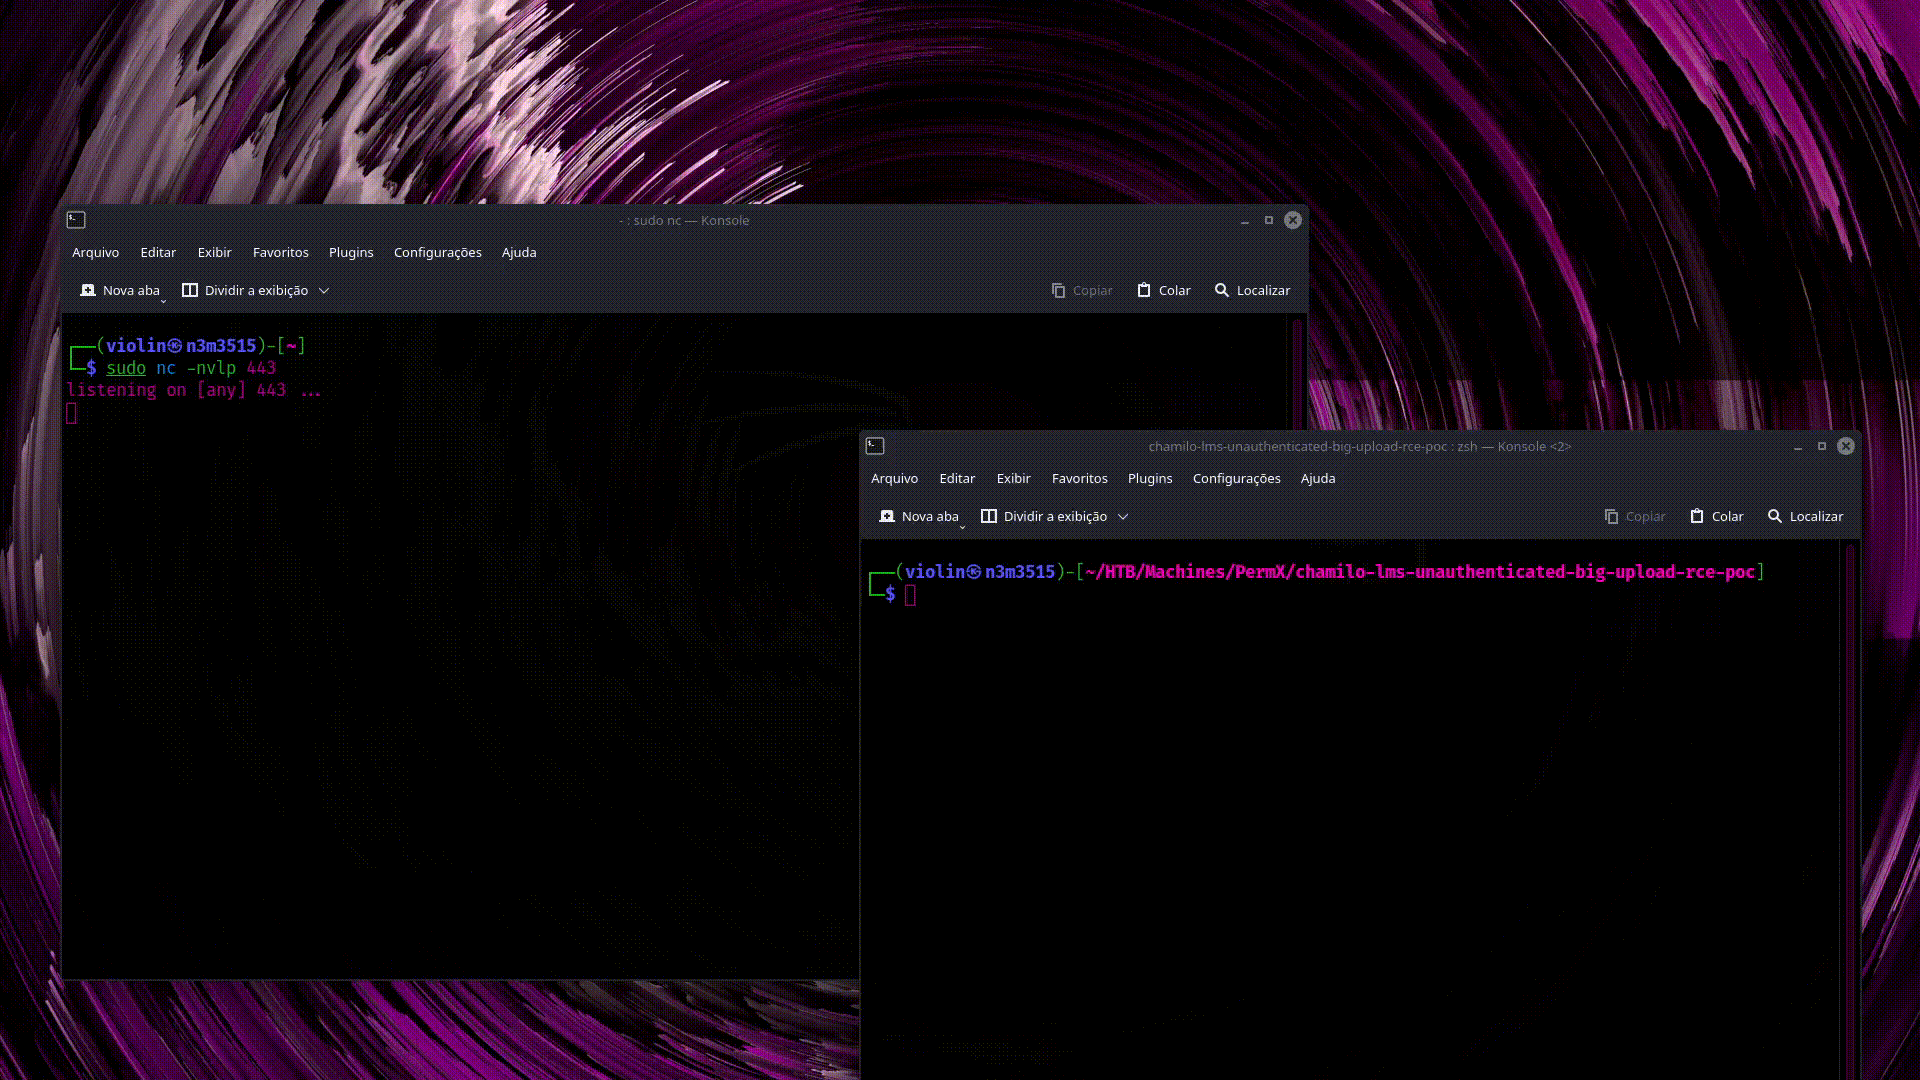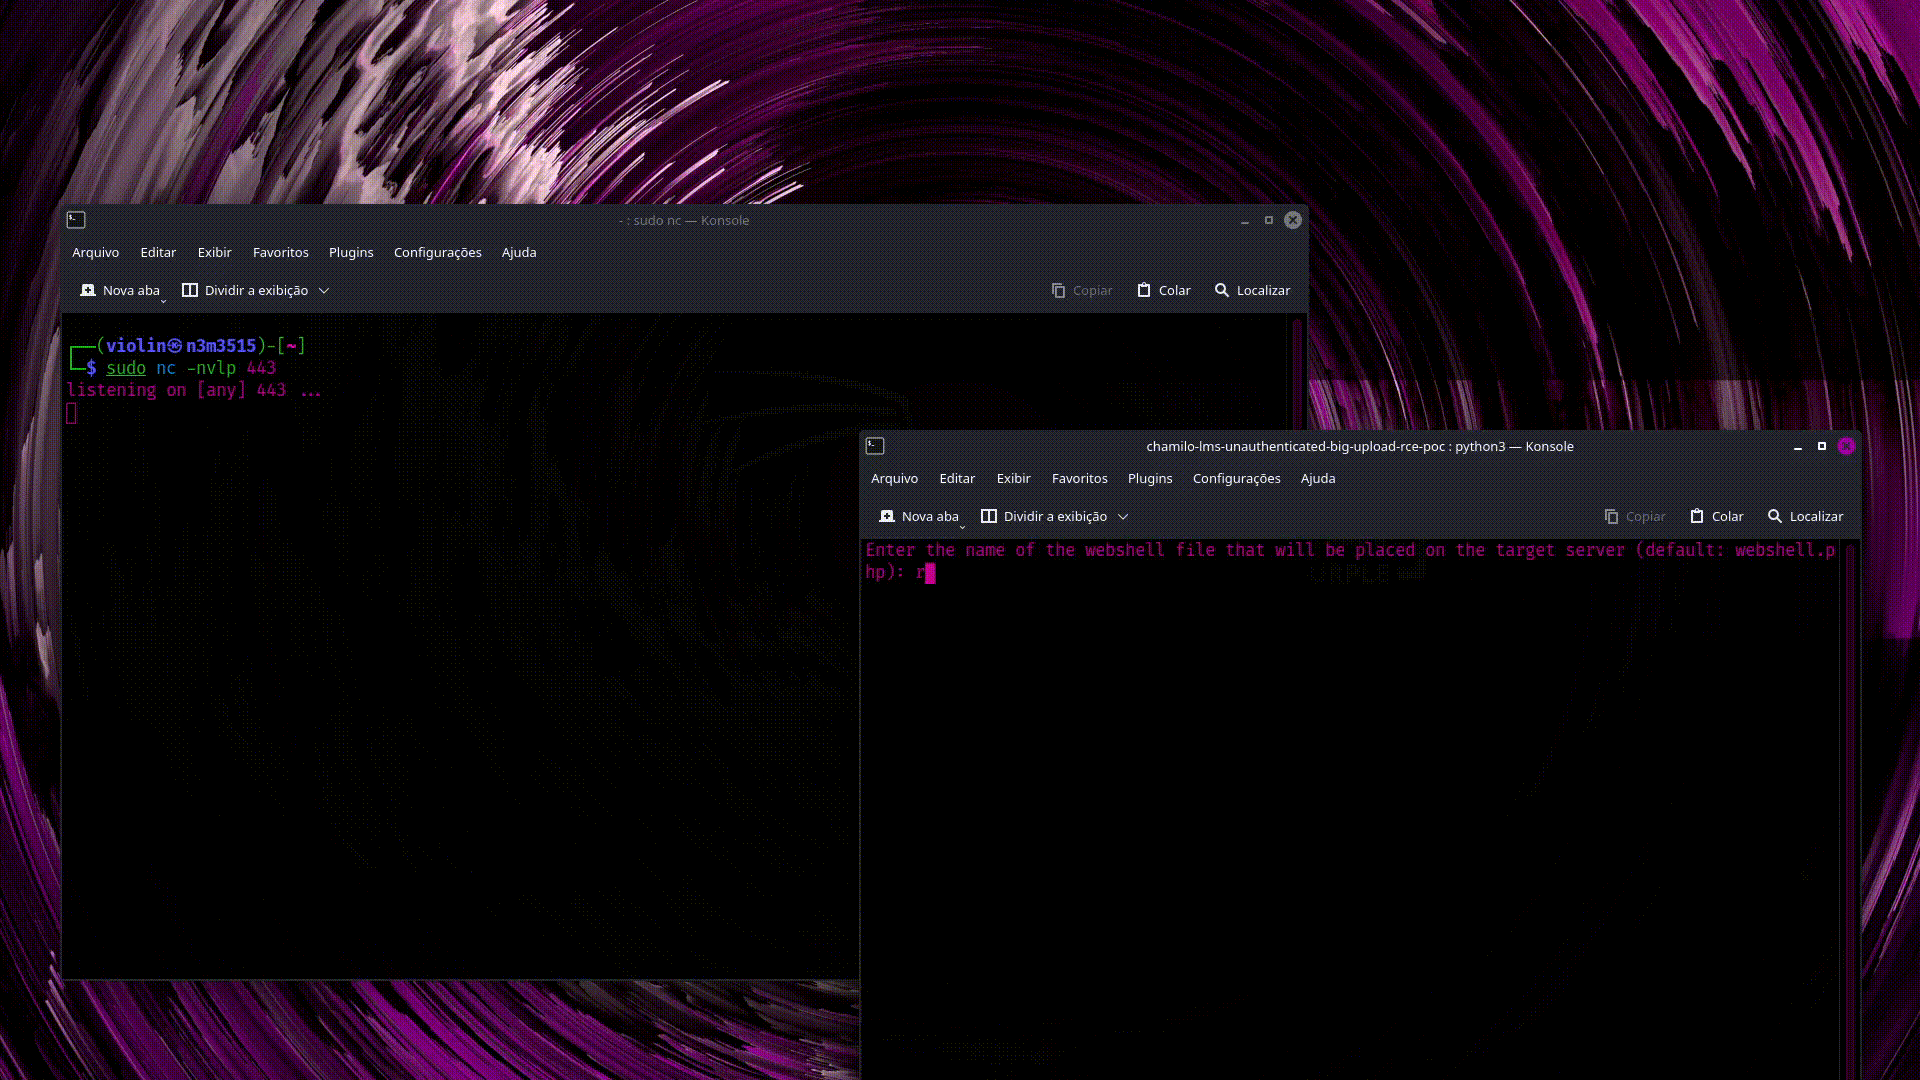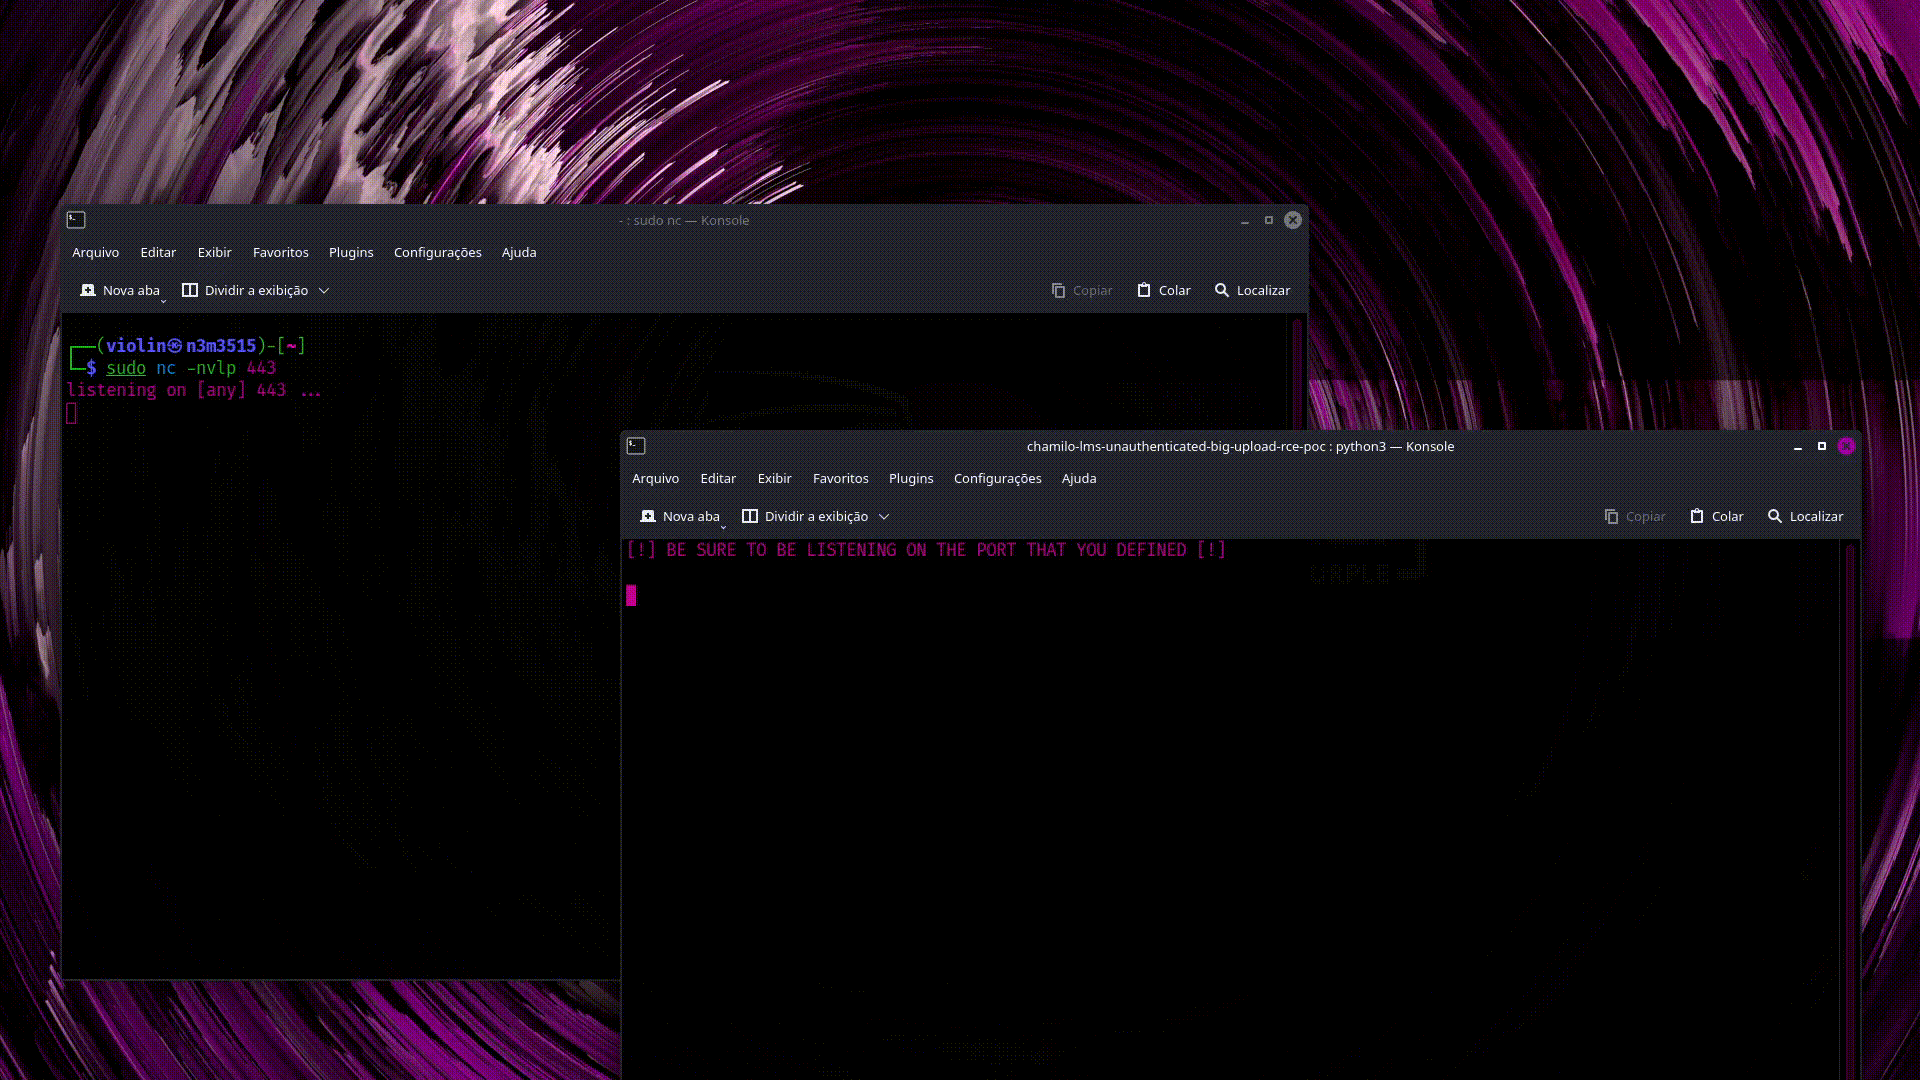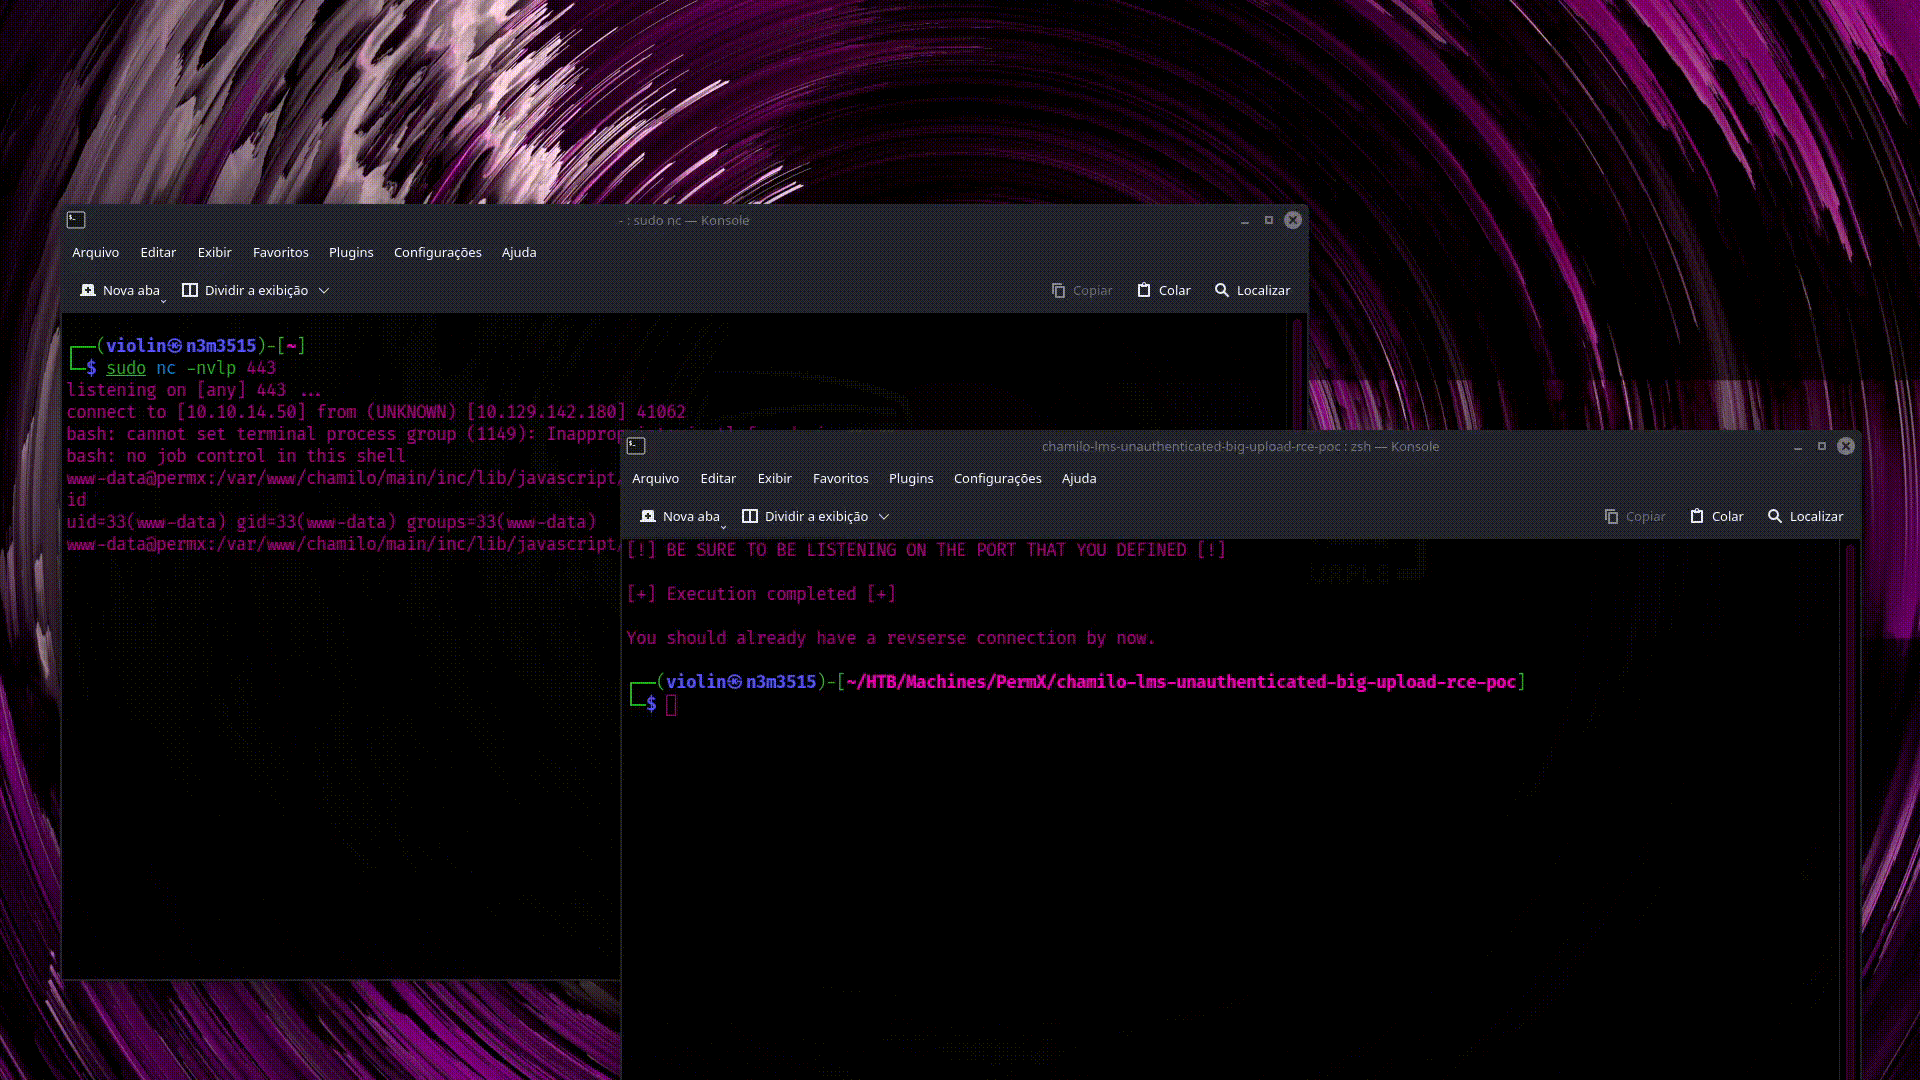 rai2en/cve-2023-4220-chamilo-lms
이것은 CVE-2023-4220에 설명된 Chamilo LMS 소프트웨어 보안 결함을 악용할 수 있는 Python으로 작성된 스크립트입니다.
 noraj/openemr-rce
OpenEMR <= 5.0.1 - (인증된) 원격 코드 실행
 lightsey/cve-2015-1592
이 취약점에 관한 Houston Perl Mongers 발표에서 다룬 Metasploit 모듈 및 페이로드 생성 파일입니다.
 ardakocadoru/xss-cheatsheet
반사형, 저장형, DOM 및 블라인드 페이로드, 필터 우회, WAF 회피, CSP 우회, mXSS, 그리고 실제 CVE 사례 연구를 다루는 포괄적인 XSS 레퍼런스입니다.








