#1

 c5z54/cve-2026-62911-poc
CVE-2026-62911 — Exchange MRSProxy 인증 전 RCE PoC | 스캐너 + 익스플로잇 | NTLM 릴레이 → 웹셸 → SYSTEM
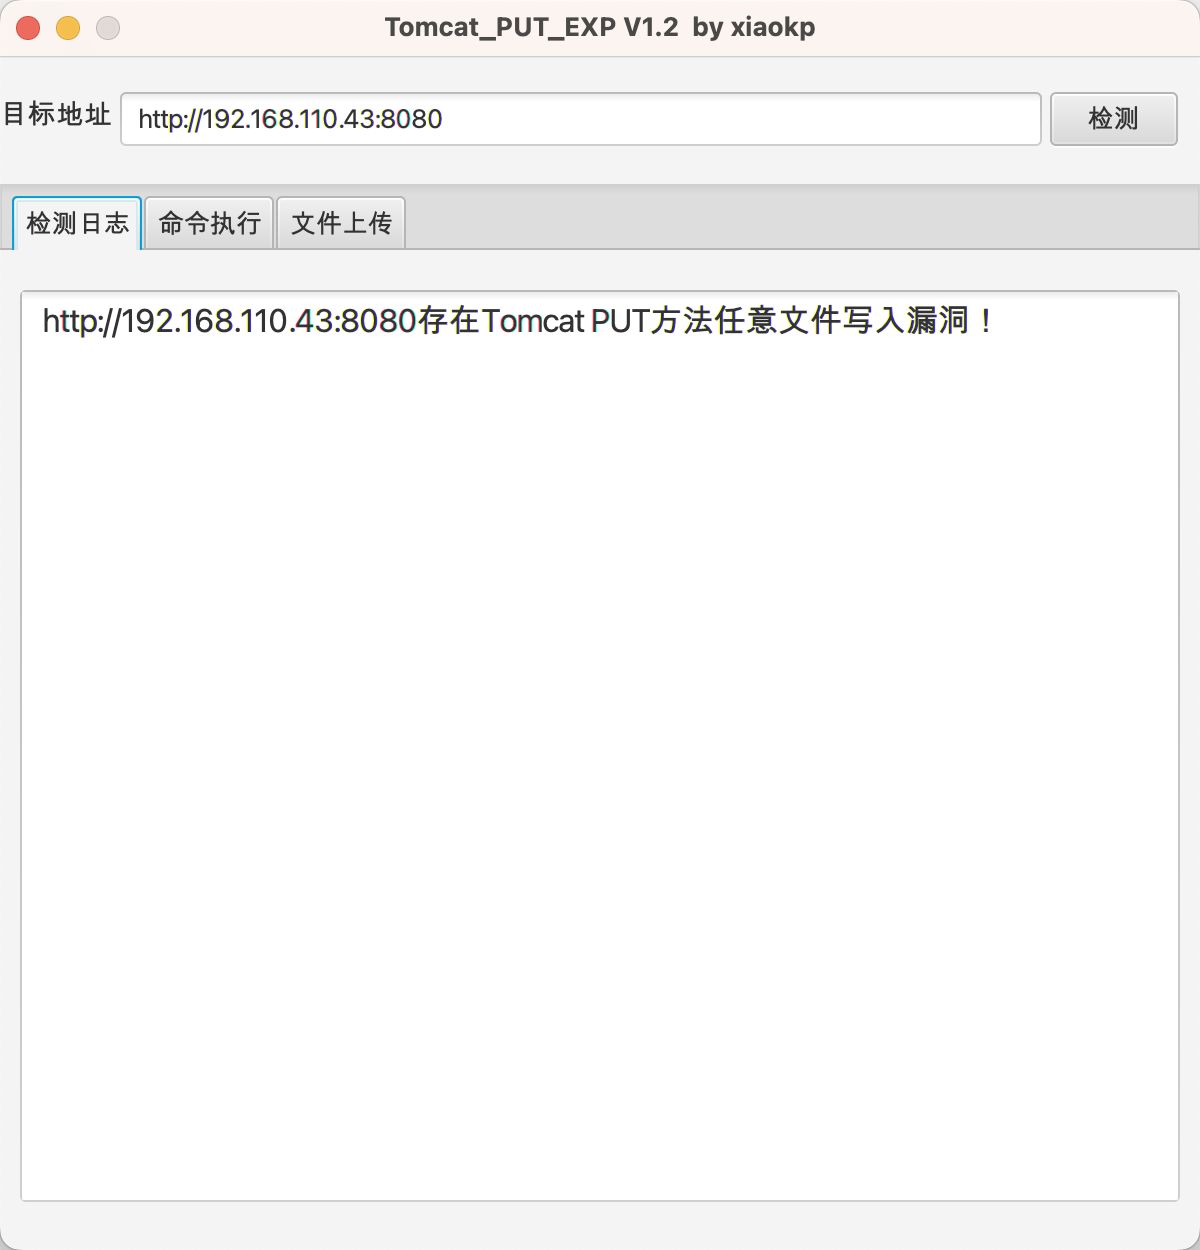 xiaokp7/tomcat_put_gui_exp
Tomcat PUT 메서드 임의 파일 쓰기(CVE-2017-12615) exp
 donofly/cve-2025-22457-vulnserver-lab
CVE-2025-22457을 재현하는 실습 랩: Docker 공격자/피해자 컨테이너를 설정하고, GDB로 스택 주소를 찾아 msfvenom 리버스 셸 익스플로잇을 전달합니다.
 rburrito/payloadgenerator
MSFvenom을 감싸는 래퍼로, 페이로드를 쉽게 생성할 수 있게 해줍니다.
 elitexspam/def4cer
CVE-2026-53787 Amasty Order Attribute 파일 업로드 취약점 익스플로잇의 보안 버전으로, txt 파일 업로드를 html로 수정한 것입니다.
 nxploited/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - 인증되지 않은 임의 파일 업로드
 tonixtoolkitofficial-afk/esp32-blue-ducky
Android 스마트폰과 자동으로 페어링하고 스크립트된 키 입력을 주입하기 위해 Bluetooth HID 키보드를 에뮬레이션하는 ESP32 펌웨어로, 승인된 보안 테스트용입니다.
 ktn1990/cve-2019-9978
Wordpress Social Warfare 원격 코드 실행 (자동 셸 업로드)
 thau0x01/poc_proxylogon
Microsoft Exchange ProxyLogon PoC (CVE-2021-26855)
 gh0st0ne/weaponized-0604
SharePoint CVE-2019-0604를 악용하는 자동화 도구
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
Automates creation and hosting of a JavaScript XSS payload to install a malicious theme module, triggering a reverse shell via Remote Code Execution…
 zi0black/poc-cve-2017-12615-or-cve-2017-12717
Tomcat 서버용 CVE-2017-12617 및 CVE-2017-12615
 0x00-0x00/cve-2018-10517
CMS Made Simple 2.2.7 RCE 익스플로잇
 droidvoider/dirtycow-replacer
CVE-2016-5195 dirtycow by timwr 자동화된 다중 파일 패치 도구
 jimidk/better-cve-2022-29464
취약한 WSO2 제품에서 무제한 파일 업로드 및 원격 코드 실행을 가능하게 하는 CVE-2022-29464에 대한 개념 증명 익스플로잇으로, 명령 실행 및 파일 유출을 위한 사용자 지정 JSP 셸을 포함합니다.
 z92g/cve-2021-31805
S2-061/S2-062 Struts2 원격 명령 실행 취약점 POC&EXP
 grimlockx/cve-2019-9978
Wordpress용 Social Warfare 플러그인 3.5.3 이전 버전에서의 원격 코드 실행 취약점.