
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천

 vin01/poc-cve-2024-38396
iTerm2의 CVE-2024-38396 및 CVE-2024-38395에 대한 PoC로, 코드 실행을 허용합니다.
 acheong08/cve-2025-55182-poc
실제 CVE-2025-55182 탐지 및 익스플로잇. LLM 헛소리 없음.
 ckkok/spring4shell-poc
Spring4Shell(CVE-2022-22965)의 개념 증명 익스플로잇으로, Apache Tomcat에서 취약한 Spring Boot 애플리케이션에 조작된 HTTP 요청을 통해 JSP 웹쉘을 배포합니다.
 0dayninja/cve-2021-3560
Polkit D-Bus 인증 우회 익스플로잇
 0xcan1337/cve-2025-47812-poc
간단한 익스플로잇 for Wing FTP Server RCE (CVE-2025-47812)에 대한 명령어를 실행하고 리버스 셸을 획득하기 위한. 교육용으로만 사용하십시오.
 sunnyvale-it/cve-2021-44228-poc
CVE-2021-44228 (Log4Shell) 개념 증명
 ianxtianxt/discuz-ml-rce
영향받는 시스템 및 버전: Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
FUXA 웹 기반 프로세스 시각화(SCADA/HMI/Dashboard) 소프트웨어에 영향을 미치는 CVE-2023-33831에 대한 설명 및 익스플로잇.
 zemarkhos/cve-2025-55315-poc-exploit
CVE-2025-55315 PoC 악용
 abbarhissarh/follinaxploit
MSDT(Microsoft Support Diagnostic Tool)의 제로데이 취약점(Follina CVE-2022-30190)을 익스플로잇하는 명령줄 기반 파이썬 도구입니다.
 twseptian/cve-2022-22947
Spring Cloud Gateway Actuator API SpEL 코드 인젝션 (CVE-2022-22947)
 ahmed-fa7im/cve-2023-38831-winrar-expoit-simple-poc
CVE-2023-38831 winrar 익스플로잇 생성기 및 리버스 셸 획득
 immunityinc/log4j-jndiserver
이 프로젝트는 Log4j CVE-2021-44228 취약점을 테스트하는 데 도움이 됩니다.
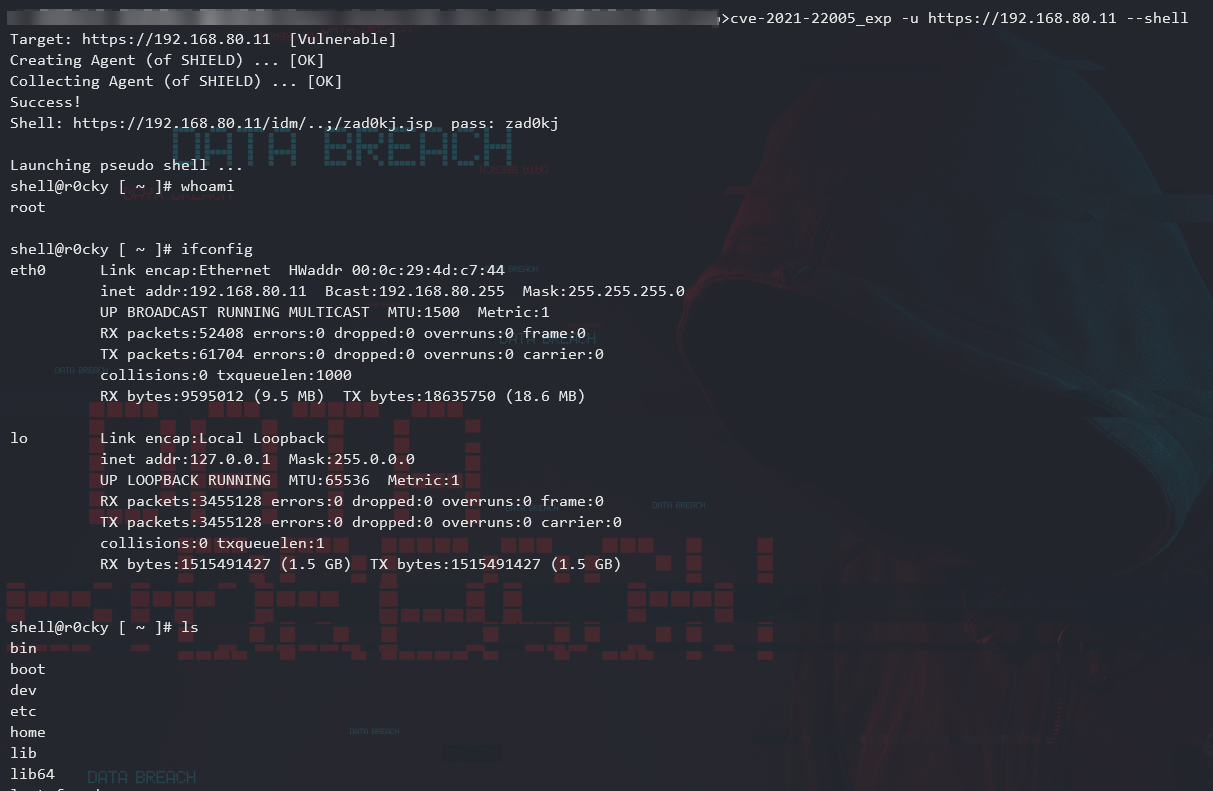 crackercat/cve-2021-22006
CVE-2021-22005 - VMWare vCenter Server 파일 업로드를 통한 RCE
 momos1337/log4j-rce
Log4j RCE - (CVE-2021-44228)
 jaychouzzk/cve-2019-5475-nexus-repository-manager-
CVE-2019-5475에 대한 Nexus Repository Manager의 익스플로잇 페이로드로, 조작된 Yum 기능 구성을 통해 원격 코드 실행을 가능하게 합니다.
 aslitsecurity/zimbra-cve-2022-30333
Zimbra unrar 취약점. 이제 이미 POC가 공개되어 있으므로, 우리의 POC를 공개해도 안전합니다.
 exploit-io/cve-2021-41349
Exploit 도구로, CVE-2021-41349을 대상으로 하여 Microsoft Exchange 서버에 XSS 페이로드를 전달하는 HTML 양식을 생성하며, 임의의 JavaScript 실행을 가능하게 합니다.








